
Основы ИИ
Что такое кибербезопасность?

 Добавьте Unite.AI в избранные источники в Google
Кибербезопасность — это дисциплина управления рисками для информации, систем, идентичностей и операций, вызванными несанкционированным доступом, злоупотреблением, нарушением или разрушением. Она объединяет технологии, процессы, людей и управление.
Безопасность — это не продукт, который можно установить один раз. Активы, зависимости, злоумышленники и бизнес‑приоритеты меняются. Эффективные программы постоянно определяют, что важно, снижают вероятный ущерб, обнаруживают аномальную активность и восстанавливаются после инцидентов.
Ключевые выводы
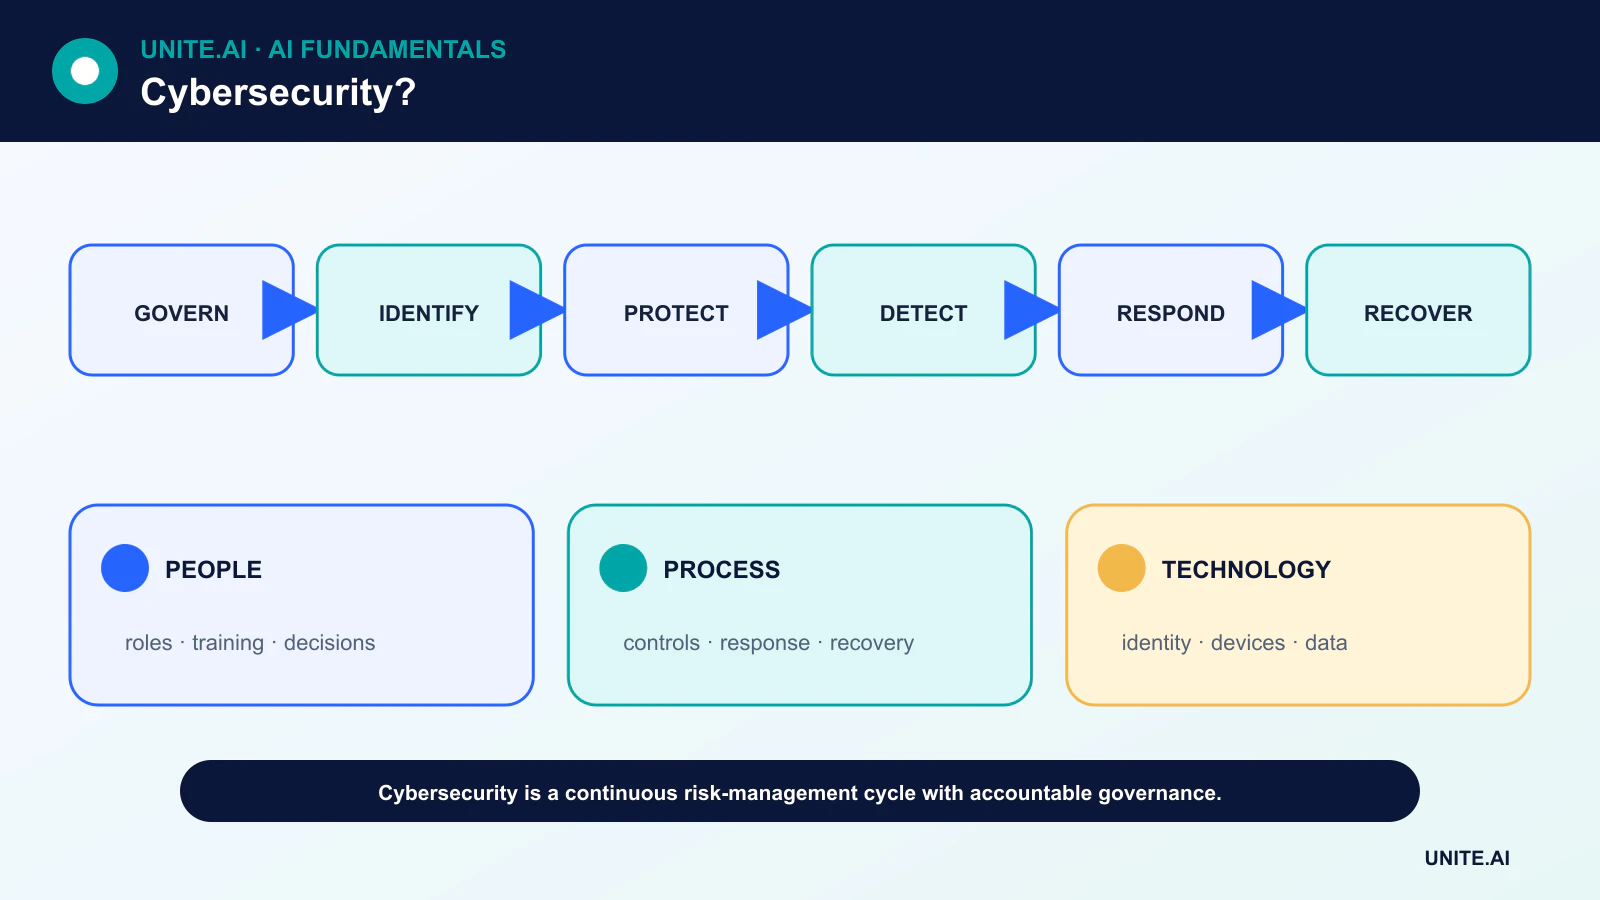
- NIST CSF 2.0 упорядочивает результаты по принципам Управление, Идентификация, Защита, Обнаружение, Реагирование и Восстановление.
- Идентичность, инвентарь активов, безопасная конфигурация, патчинг и резервные копии являются базовыми контролями.
- Zero trust означает постоянную оценку доступа к ресурсам, а не доверие только из‑за сетевого расположения.
- Устойчивость включает подготовку, коммуникацию, тестирование восстановления и обучение после инцидентов.
Управление и идентификация
Управление определяет аппетит к риску, роли, политику, надзор и ожидания от цепочки поставок. Руководителям необходим актуальный обзор критических сервисов, юридических обязательств и того, как риск кибербезопасности связан с корпоративным риском.
Идентификация охватывает оборудование, программное обеспечение, данные, учетные записи, облачные сервисы и зависимости. Неизвестные или без владельца активы трудно патчить, мониторить или выводить из эксплуатации. Классификация помогает применять более строгие контроли к более значимым системам и записям.
Защита идентичностей, устройств, приложений и данных
Защита включает аутентификацию, устойчивую к фишингу, принцип наименьших привилегий, безопасную конфигурацию, управление уязвимостями, шифрование, сегментацию, резервные копии и обучение персонала. Безопасная разработка программного обеспечения снижает количество дефектов до развертывания.
Архитектура Zero trust оценивает пользователя, устройство, ресурс и контекст для каждого решения о доступе. Это не означает полное недоверие; она заменяет широкое подразумеваемое доверие на явную, постоянно оцениваемую политику.
Обнаружение значимых событий
Журналы от идентичностей, конечных точек, приложений, сетей и облачных сервисов могут раскрывать злоупотребления. Инженерия обнаружения превращает гипотезы об угрозах в проверенные правила и аналитические модели. Охват и качество данных важнее, чем сбор каждого возможного события.
Машинное обучение может приоритизировать оповещения или выявлять аномалии, но противники адаптируются, а редкое законное поведение может выглядеть подозрительно. Моделям нужны базовые линии, человеческий обзор и защита от поддельных входных данных.
Реагирование и восстановление
План реагирования на инциденты определяет триаж, обработку доказательств, сдерживание, устранение, коммуникацию и полномочия принятия решений. Руководства (playbooks) должны отрабатываться до кризиса, включая сценарии, когда системы идентификации или каналы связи недоступны.
Восстановление возвращает надёжную работу, а не только онлайн‑серверы. Резервные копии должны быть изолированы и протестированы. Команды проверяют системы, заменяют скомпрометованные учётные данные, мониторят повторные инциденты и сообщают о остаточном риске.
Цепочки поставок, периферийные системы и ИИ
Организации наследуют риск от поставщиков, открытых зависимостей, управляемых сервисов и каналов обновлений. Контракты, программные ведомости материалов (SBOM), аттестации и контролируемый доступ помогают, но не заменяют архитектурное сдерживание.
Edge AI расширяет парк устройств и моделей, требующих защиты. Злоумышленники также используют ИИ для убеждения, разведки и автоматизации, тогда как защитники используют его для анализа. Основные контроли — идентичность, происхождение, проверка и восстановление — остаются необходимыми.
Риск, моделирование угроз и архитектура безопасности
Кибербезопасность защищает конфиденциальность, целостность и доступность систем и данных, одновременно поддерживая безопасность, приватность, подлинность и подотчётность. Начните с инвентаризации активов, идентичностей, потоков данных, зависимостей и бизнес‑влияния. Моделирование угроз выявляет актёров, точки входа, границы доверия, сценарии злоупотребления и меры смягчения до развертывания. Риск сочетает вероятность и последствия в условиях неопределённости; он должен определять приоритеты, а не рассматривать каждый балл уязвимости как одинаковый.
Защита в глубине предполагает отказ контролей. Сильная идентичность использует многофакторную аутентификацию, устойчивую к фишингу, принцип наименьших привилегий, краткосрочные учётные данные, доверие к устройствам и проверку привилегированного доступа. Сегментация сети ограничивает перемещение; безопасная конфигурация и патчинг снижают экспозицию; шифрование защищает данные в транзите и в покое; безопасность приложений проверяет ввод и авторизацию; резервные копии и восстановление поддерживают устойчивость. Zero trust — это архитектура доступа, основанная на постоянной проверке, а не продукт или устранение доверенных компонентов.
Обнаружение, реагирование и цепочка поставок программного обеспечения
Журналы должны поддерживать определённые вопросы обнаружения, использовать синхронизированное время, защищать целостность и избегать ненужных секретов или персональных данных. Обнаружение объединяет сигналы от конечных точек, идентичностей, сети, облака и приложений с базовыми линиями и разведкой угроз. Оповещения требуют владельцев, уровня серьёзности, доказательств и инструкций (runbooks). Реагирование на инциденты готовит роли, коммуникацию, сдерживание, устранение, восстановление, форензику и юридическую или регулятивную координацию. Тренировки в виде настольных упражнений и технических симуляций показывают, можно ли отозвать учётные данные и восстановить системы под давлением.
Риск программного обеспечения включает исходный код, зависимости, системы сборки, артефакты, реестры и обновления. Фиксируйте и проверяйте зависимости, сканируйте и патчьте, изолируйте сборки, генерируйте SBOM, подписывайте артефакты, фиксируйте происхождение, ограничивайте полномочия выпуска. Скомпрометированный конвейер CI может распространять доверенный вредоносный код. Секреты должны храниться в управляемых хранилищах и не должны появляться в коде, образах, тикетах или журналах. Сторонние сервисы требуют ограничений доступа, условий инцидента и плана выхода.
Измерения и человеческий фактор
Измеряйте экспозицию, время исправления, покрытие контролей, время обнаружения и сдерживания, тесты восстановления, аутентификацию, устойчивую к фишингу, привилегированный доступ и повторяющиеся коренные причины — а не только количество оповещений или завершённость обучения. Разрабатывайте удобные безопасные настройки по умолчанию, потому что люди обходят контролы, мешающие важной работе. Защищайте исследователей и каналы сообщения, и учитесь на почти‑происшествиях без обвинений. Кибербезопасность — это непрерывное управление рисками: меняющиеся системы, злоумышленники, поставщики и пользователи делают одноразовый аудит или сертификат соответствия недостаточным доказательством текущей безопасности.
Практический пример: реагирование на скомпрометированный аккаунт
Платформа идентификации обнаруживает невозможные перемещения, новое устройство и необычный привилегированный доступ. Руководство по реагированию проверяет доказательства, отзывает сессии и токены, сбрасывает учётные данные через проверенный канал, изолирует затронутые конечные точки и проверяет правила почтового ящика, облачные роли и доступ к данным. Журналы сохраняются с синхронизированным временем. Команда сообщает о серьёзности и бизнес‑влиянии, не раскрывая конфиденциальные детали расследования. Ответственные за юридические вопросы, конфиденциальность и уведомление клиентов привлекаются в соответствии с типом и объёмом доступа к данным, договорными обязательствами, применимыми юрисдикциями и подтверждённым воздействием.
Восстановление проверяет чистоту устройств, восстановление принципа наименьших привилегий и мониторинг повторного входа. Анализ коренных причин рассматривает аутентификацию, устойчивую к фишингу, регистрацию, проверку службы поддержки и срок действия токенов, а не обвиняет отдельного пользователя. Правила обнаружения и обучение обновляются, и аналогичные аккаунты ищутся. Метрики включают время обнаружения и сдерживания, затронутые ресурсы, повторяемость и завершённость исправлений. Позднее настольное упражнение проверяет, работает ли тот же процесс во время сбоя поставщика идентификации и при скомпрометированном администраторе.
Доказательства внедрения и готовность к эксплуатации
Производственное решение требует большего, чем успешная демонстрация. Определите целевых пользователей, рабочую среду, входные и выходные данные, зависимости, владельца и последствия каждого важного сбоя. Установите воспроизводимую базовую линию и версионированный набор оценок перед настройкой. Тестируйте обычные случаи, граничные условия, некорректные или отсутствующие входные данные, сдвиги распределения, сбои зависимостей, неправильное использование и группы или среды, наиболее подверженные недостаточному обслуживанию. Измеряйте качество задач вместе с калибровкой или неопределённостью, задержкой, пропускной способностью, стоимостью ресурсов, доступностью, конфиденциальностью и безопасностью. Записывайте каждое преобразование и порог, чтобы независимый рецензент мог воспроизвести результат и отличить доказательства от привлекательного прототипа.
Перед запуском назначьте полномочия для выпуска, исключений, изменений, отката и вывода из эксплуатации. Используйте поэтапный выпуск, сохраняйте безопасный откат и проверяйте мониторинг с преднамеренно внедрёнными сбоями. Оперативная телеметрия должна раскрывать качество входных данных, поведение выходов, версию модели или правила, состояние зависимостей, человеческие переопределения и подтверждённые результаты без сбора ненужных конфиденциальных данных. Определите пороги оповещений и ответственного за реакцию, затем проверяйте реальные доказательства после развертывания, а не полагайтесь на то, что офлайн‑производительность сохранится. Переоценивайте каждый раз, когда меняются источники данных, пользователи, модели, поставщики, политики, оборудование или цели. Поддерживаемая система также нуждается в документированных процедурах восстановления, обучения после инцидентов, удаления и хранения, а также в чёткой точке, в которой её следует отключить или заменить.
Часто задаваемые вопросы
Что такое конфиденциальность, целостность и доступность?
Это три распространённых цели безопасности: предотвращение несанкционированного раскрытия, предотвращение несанкционированных или незамеченных изменений и обеспечение надёжного доступа к системам и данным.
Можно ли полностью устранить риск кибербезопасности?
Нет. Организации снижают и передают риск, избегают некоторых действий и принимают остаточный риск с ответственными решениями.
Основные ссылки











