
Grundlagen der KI
Was ist ein Digital Twin?

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
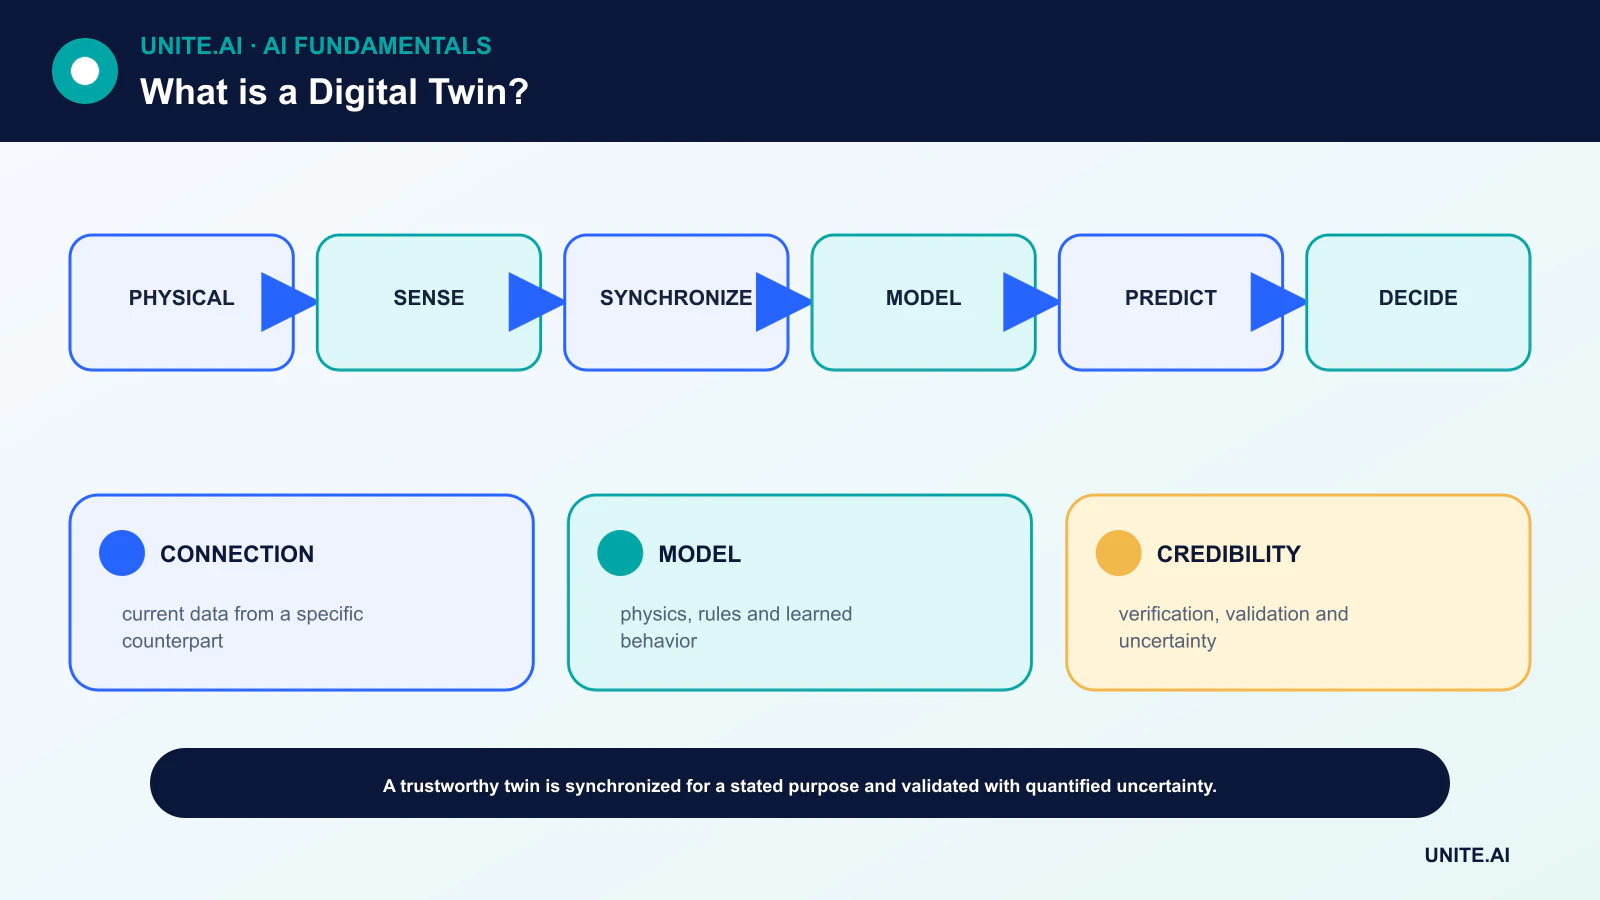
Digital Twin ist eine zweckmäßige digitale Darstellung einer realen Entität oder eines Prozesses, die mit Beobachtungen ihres Gegenstücks verbunden ist und für definierte Überwachungs-, Vorhersage-, Test‑ oder Entscheidungsunterstützungsaufgaben gepflegt wird.
Die Verbindung und der Zweck unterscheiden einen Twin von einem statischen 3D‑Modell. Die Synchronisation kann kontinuierlich, ereignisgesteuert oder periodisch erfolgen; sie muss nicht exakt in Echtzeit sein, aber ihre Latenz und Unsicherheit müssen für die Entscheidung angemessen sein.
Wesentliche Erkenntnisse
- Ein Twin kombiniert ein physisches oder operatives Gegenstück, eine Datenverbindung, eine digitale Darstellung, Modelle und Dienste.
- Die Verifikation prüft, ob das Modell korrekt erstellt wurde; die Validierung prüft, ob es für den beabsichtigten Einsatz geeignet ist.
- Ein digitaler Thread verbindet Daten und Entscheidungen über die verschiedenen Lebenszyklusphasen hinweg; er steht in Zusammenhang mit, ist aber umfassender als ein einzelner Twin.
- Cybersicherheit, Interoperabilität und Unsicherheit bestimmen, ob einem Twin vertraut werden kann.
Kernkomponenten und Synchronisation
Sensoren, Steuerungssysteme, Wartungsaufzeichnungen und Unternehmensdaten beschreiben das Gegenstück. Eine Datenschicht stimmt Kennungen, Einheiten, Zeitstempel und Qualität ab. Modelle können Physik, Statistik, Regeln und maschinelles Lernen kombinieren, während Dienste Status, Prognosen oder Empfehlungen bereitstellen.
Die Synchronisation ist in manchen Systemen bidirektional: Physikalische Beobachtungen aktualisieren den Twin, und eine genehmigte Entscheidung kann das physische System beeinflussen. Andere Twins sind schreibgeschützt. Geben Sie die Frequenz, den zulässigen Steuerpfad und das Verhalten bei veralteten Daten an.
Modelle, Simulation und Was-wäre-wenn-Analyse
Eine Simulation kann ein Szenario testen, ohne eine fortlaufende Verbindung zu einem bestimmten Asset zu benötigen. Ein Twin nutzt synchronisierten Kontext, sodass das Szenario den aktuellen oder jüngsten Zustand seines Gegenstücks widerspiegelt. Er kann viele Simulationen ausführen, aber die Begriffe sind keine Synonyme.
Prognosen können Wartungs-, Qualitäts-, Planungs- oder Energieentscheidungen unterstützen. Maschinelles Lernen kann physikalische Modelle ergänzen, während Einschränkungen verhindern, dass ein statistisches Modell unmögliche Zustände empfiehlt.
Verifikation, Validierung und Unsicherheit
Verifizieren Sie Software, Gleichungen, Schnittstellen und numerische Implementierung. Validieren Sie Vorhersagen anhand unabhängiger Beobachtungen über den beabsichtigten Betriebsbereich. Quantifizieren Sie Unsicherheiten von Sensoren, Parametern, Modellstruktur und zukünftigen Bedingungen.
Ein Twin ist zweckmäßig, nicht universell exakt. Ein für Kurzzeit‑Temperaturvorhersagen validiertes Modell kann für Sicherheitszertifizierungen oder Langzeit‑Ermüdungsanalysen ungeeignet sein. Dokumentieren Sie Versionen, Kalibrierhistorie und nicht unterstützte Bedingungen.
Digitale Threads und Lebenszyklusintegration
Ein digitaler Thread verknüpft Anforderungen, Design, Fertigung, Betrieb, Wartung und Stilllegungsdaten. Twins in unterschiedlichen Lebenszyklusphasen können diesen Thread nutzen, um Nachverfolgbarkeit zu wahren und inkompatible Kennungen oder doppelte Wahrheiten zu vermeiden.
Interoperabilität hängt von gemeinsamen Semantiken und Schnittstellen ab, wodurch ein Data Fabric oder eine ähnliche Metadaten‑Governance nützlich ist. Die Eigentümerschaft muss klar bleiben, wenn Anbieter und Organisationen unterschiedliche Schichten beitragen.
Sicherheit und menschliche Entscheidungsbefugnis
Ein Twin erhöht den Wert und die Konnektivität von Betriebsdaten. Bedrohungen umfassen Sensor‑Spoofing, Modellmanipulation, unautorisierte Steuerung, Leckage vertraulicher Konstruktionsdaten und Kompromittierung von Abhängigkeiten. Setzen Sie Identität, Segmentierung, signierte Updates, Überwachung und sichere Fehlermodi ein.
Empfehlungen sollten Evidenz und Unsicherheit darstellen, mit menschlicher Genehmigung für hochwirksame Maßnahmen. Ein Twin kann eine Entscheidung verbessern, aber er trägt nicht die Verantwortung für die Folgen einer Änderung einer Fabrik, eines Gebäudes, Fahrzeugs oder Pflegeprozesses.
Digital‑Twin‑Architektur und Synchronisation
Ein Digital Twin ist eine gepflegte digitale Darstellung eines physischen Assets, Prozesses, Systems oder einer Umgebung, die mit Beobachtungen verbunden ist und für eine definierte Entscheidung genutzt wird. Er unterscheidet sich von einer einmaligen Simulation, weil Zustand und Parameter über den Lebenszyklus hinweg aktualisiert werden. Die Architektur verknüpft Asset‑Identität, Sensoren, Betriebshistorie, Geometrie oder Topologie, physikalische oder datengetriebene Modelle, Simulation und Anwendungen. Der sinnvolle Anwendungsbereich kann ein Motor, eine Produktionslinie, ein Gebäude oder eine Flotte sein; die Behauptung eines vollständigen Twins ohne abgegrenzte Entscheidung macht eine Validierung unmöglich.
Die Synchronisation kombiniert Telemetrie, Inspektionen, Wartungsaufzeichnungen und externe Bedingungen. Zeitliche Abstimmung, Einheiten, Kalibrierung, fehlende Daten und Asset‑Hierarchie bilden die Grundlage. Zustandsschätzmethoden gleichen verrauschte Beobachtungen mit einem Modell ab, während Parameterschätzungen das Verhalten anpassen. Die Aktualisierungs‑frequenz sollte zum Prozess passen: Millisekunden für steuerungsrelevante Zustände, Stunden für Energieplanung oder Monate für strukturelle Degradation. Mehr Echtzeit‑Daten sind nicht automatisch besser, wenn Messunsicherheit und kausale Relevanz unbekannt sind.
Modelle, Validierung und Unsicherheit
Physikbasierte Twins kodieren Erhaltungssätze und Mechanismen; empirische Twins lernen aus historischen Daten; hybride Twins kombinieren beides. Simulationen können Was‑wenn‑Szenarien testen, Zeitpläne optimieren, Restlebensdauer schätzen oder Inbetriebnahme unterstützen. Validieren Sie Vorhersagen anhand zurückgehaltener Betriebsperioden und kontrollierter Eingriffe, über Lasten und Fehlermodi hinweg. Quantifizieren Sie Parameter‑ und Messunsicherheit und vermeiden Sie, eine einzelne Trajektorie als Gewissheit darzustellen. Ein Modell, das nur unter Normalbetrieb kalibriert wurde, kann bei dem seltenen Ausfall, den es vorhersagen soll, am wenigsten zuverlässig sein.
Die Verifikation prüft, ob Gleichungen und Software korrekt implementiert sind; die Validierung prüft, ob der Twin die Realität für seinen Einsatz hinreichend abbildet. Bewahren Sie die Rückverfolgbarkeit von der Anforderung über das Modell, die Daten, die Kalibrierung bis zum Abnahmetest. Überprüfen Sie die Empfindlichkeit gegenüber Annahmen und vergleichen Sie mit einfachen Baselines. Für sicherheitsrelevante Entscheidungen sollten unabhängige Schutzkontrollen erhalten und menschliche Autorisierung verlangt werden.
Lebenszyklus, Sicherheit und Wert
Sichern Sie Verbindungen zwischen Betriebstechnik und dem Twin durch Segmentierung, Gateways, das Prinzip der minimalen Rechte und signierte Updates. Ein kompromittierter Twin kann Design‑ und Produktionsdaten lecken oder unsichere Wartungsmaßnahmen beeinflussen. Versionieren Sie Modelle und Asset‑Konfigurationen, dokumentieren Sie Kalibrierungen und setzen Sie veraltete Twins außer Betrieb. Messen Sie vermiedene Ausfallzeiten, Energie, Ertrag, Wartungsqualität und Entscheidungszeit gegenüber einer Basislinie, einschließlich Sensor‑ und Integrationskosten. Ein Digital Twin schafft Wert nur, wenn seine validierte Darstellung eine verantwortliche Entscheidung verändert.
Praktisches Beispiel: ein Digital Twin für eine Windturbine
Ein Turbinen‑Twin verknüpft Asset‑Konfiguration, SCADA‑Telemetrie, Vibrationen, Wetterdaten, Inspektionen und Wartungshistorie mit physikalischen und datengetriebenen Modellen. Zustandsschätzung gleicht verrauschte Sensoren aus, während Simulationen Lasten und Komponententemperaturen bei möglichen Betriebsweisen vorhersagen. Die Validierung nutzt zurückgehaltene Jahreszeiten und bekannte Wartungsereignisse, berichtet Unsicherheit, Fehler nach Windregime und Empfindlichkeit gegenüber Sensor‑Bias. Der Twin gibt keine sicherheitskritischen Steuerbefehle aus.
Eine steigende Schätzung des Lager‑Risikos löst die Planung von Inspektionen mit den zugrunde liegenden Evidenzen und Unsicherheiten aus. Das daraus resultierende Ergebnis aktualisiert das Asset‑Register und die Modell‑Kalibrierung. Sensoraustausch, Blattmodifikation oder Controller‑Update erzeugen eine neue Twin‑Konfiguration. Netzwerksegmentierung trennt Diagnostik von Steuerung, und Modell‑Updates werden signiert. Der Wert wird anhand vermiedener Ausfallzeiten, Energie, Wartung und Entscheidungs‑vorlaufzeit gegenüber historischen und vergleichbaren Turbinen gemessen, einschließlich der Kosten für Sensorik und die Pflege des Twins.
Implementierungsnachweise und betriebliche Einsatzbereitschaft
Eine Produktionsentscheidung erfordert mehr als eine erfolgreiche Demonstration. Definieren Sie die vorgesehenen Nutzer, das Betriebsumfeld, Eingaben, Ausgaben, Abhängigkeiten, den Eigentümer und die Konsequenz jedes wichtigen Fehlers. Etablieren Sie eine reproduzierbare Basislinie und einen versionierten Evaluations‑Datensatz vor der Feinabstimmung. Testen Sie reguläre Fälle, Randbedingungen, fehlerhafte oder fehlende Eingaben, Verteilungsverschiebungen, Ausfälle von Abhängigkeiten, Fehlgebrauch sowie die Gruppen oder Umgebungen, die am wahrscheinlichsten unterversorgt sind. Messen Sie die Aufgabenqualität zusammen mit Kalibrierung oder Unsicherheit, Latenz, Durchsatz, Ressourcenkosten, Zugänglichkeit, Datenschutz und Sicherheit. Dokumentieren Sie jede Transformation und Schwelle, damit ein unabhängiger Prüfer das Ergebnis reproduzieren und Evidenz von einem attraktiven Prototyp unterscheiden kann.
Vor dem Rollout sollten Sie die Zuständigkeit für Freigabe, Ausnahmen, Änderungen, Rückrollen und Stilllegung festlegen. Verwenden Sie eine gestufte Einführung, bewahren Sie ein sicheres Backup und prüfen Sie das Monitoring mit bewusst injizierten Fehlfunktionen. Operative Telemetrie sollte die Eingabequalität, das Ausgabeverhalten, die Modell‑ oder Regel‑Version, den Zustand von Abhängigkeiten, menschliche Eingriffe und bestätigte Ergebnisse offenlegen, ohne unnötige sensible Daten zu sammeln. Definieren Sie Alarm‑Schwellen und einen Verantwortlichen für die Reaktion, und prüfen Sie nach der Bereitstellung reale Evidenz, anstatt anzunehmen, dass Offline‑Leistungen bestehen bleiben. Evaluieren Sie neu, sobald Datenquellen, Nutzer, Modelle, Anbieter, Richtlinien, Hardware oder Ziele sich ändern. Ein gepflegtes System benötigt zudem dokumentierte Wiederherstellungs‑, Vorfalls‑Lern‑, Lösch‑ und Aufbewahrungs‑Verfahren sowie einen klaren Zeitpunkt, an dem es deaktiviert oder ersetzt werden sollte.
Häufig gestellte Fragen
Ist ein 3D‑Modell ein Digital Twin?
Nicht von allein. Es wird Teil eines Twins, wenn es mit einem spezifischen Gegenstück verbunden ist und für einen definierten Betriebszweck gepflegt wird.
Muss ein Digital Twin das physische Asset steuern?
Nein. Einige Twins überwachen oder prognostizieren lediglich. Wenn eine Steuerung existiert, müssen ihre Autorisierung und Sicherheitsgrenzen eindeutig definiert sein.
Primärreferenzen












