
Fondamenti di IA
Cos’è l’automazione robotica dei processi (RPA)?

 Aggiungi Unite.AI alle tue fonti preferite su Google
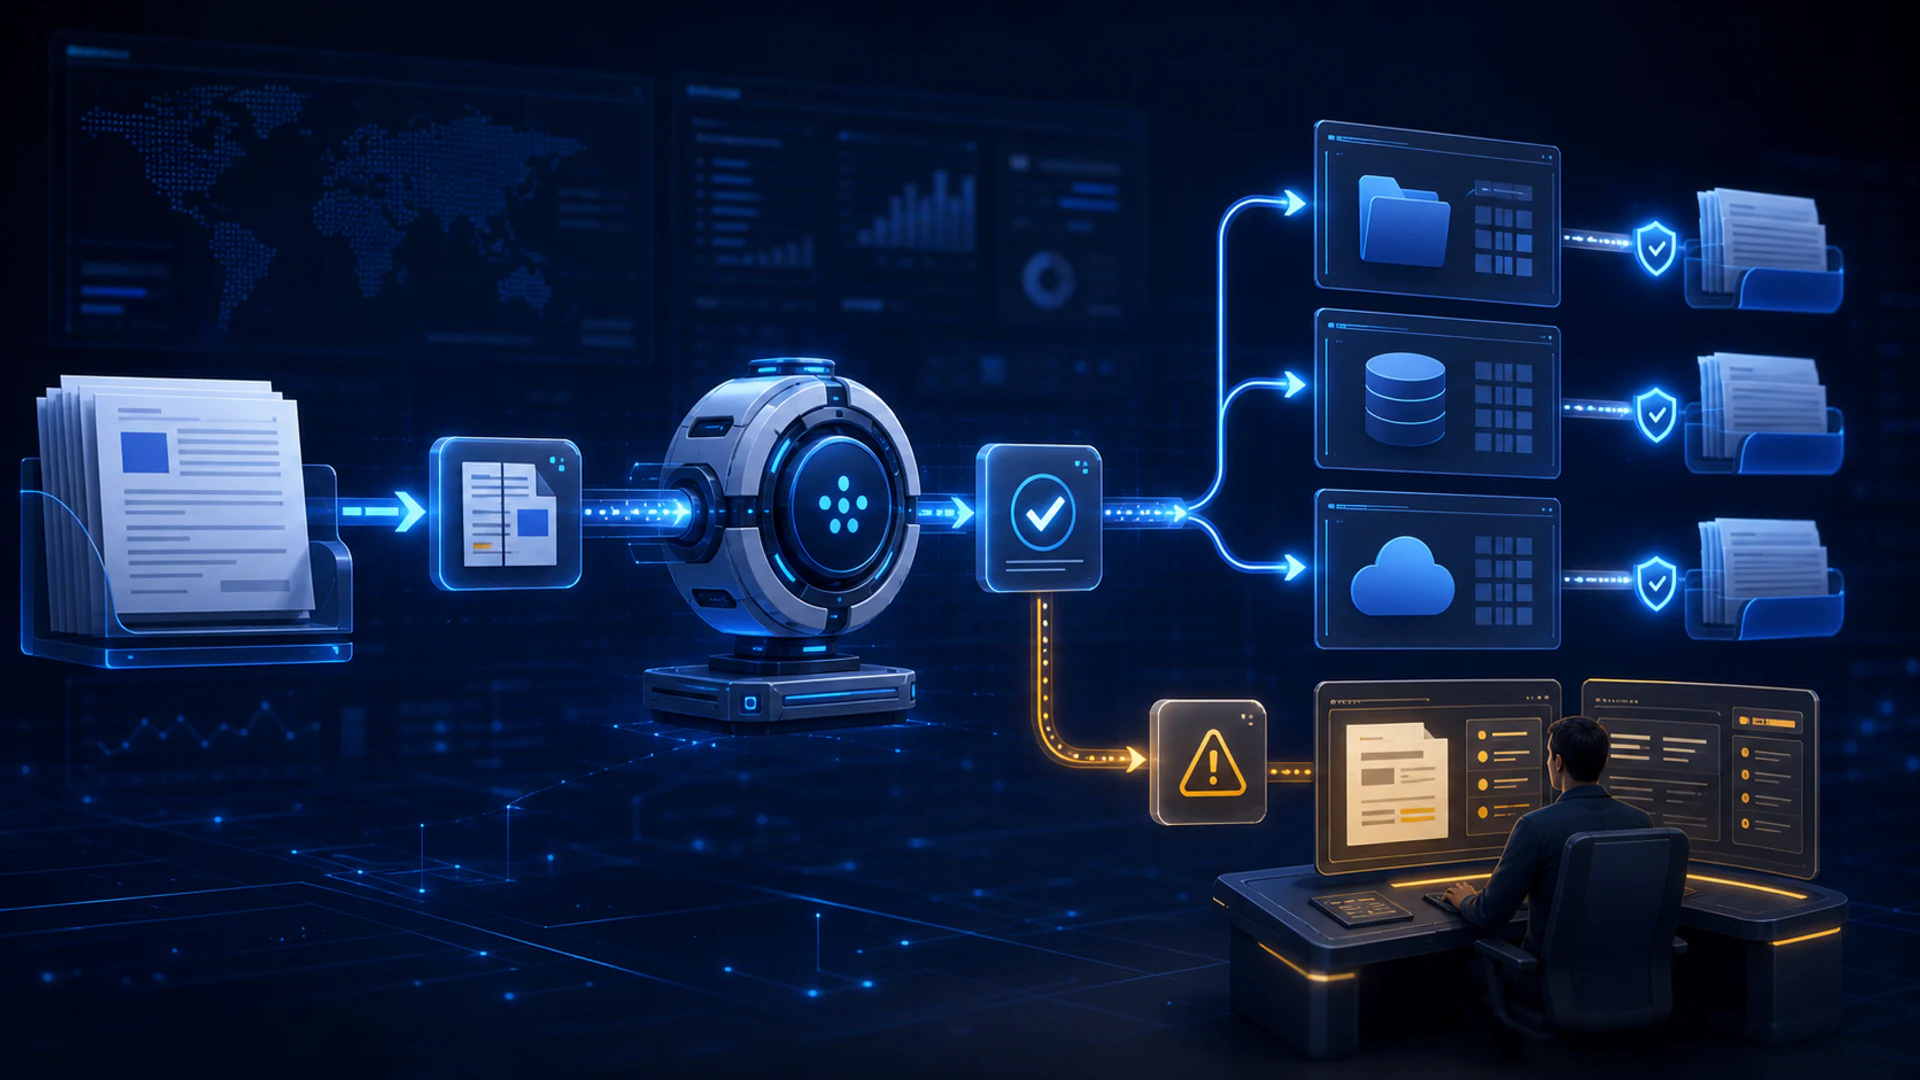
Automazione robotica dei processi (RPA) utilizza bot software per eseguire lavori digitali ripetibili su più applicazioni. Un bot può leggere una coda, aprire un sistema aziendale, inserire campi, chiamare un’API, convalidare il risultato e indirizzare le eccezioni a una persona.
Il “robot” è software, non una macchina fisica. La RPA tradizionale è solitamente deterministica: segue regole e selettori configurati. Il machine learning può aiutare a classificare documenti o interpretare schermate, ma tale capacità dovrebbe essere separata dai controlli del flusso di lavoro che autorizzano le azioni.
Punti chiave
- La RPA automatizza procedure digitali definite attraverso interfacce utente e API.
- I bot assistiti supportano un utente; i bot non assistiti operano sotto orchestrazione e identità di servizio.
- I migliori candidati hanno input stabili, regole esplicite, volume misurabile e un tasso di eccezioni gestibile.
- I bot richiedono controlli di identità, log di audit, test e proprietà proprio come altri software di produzione.
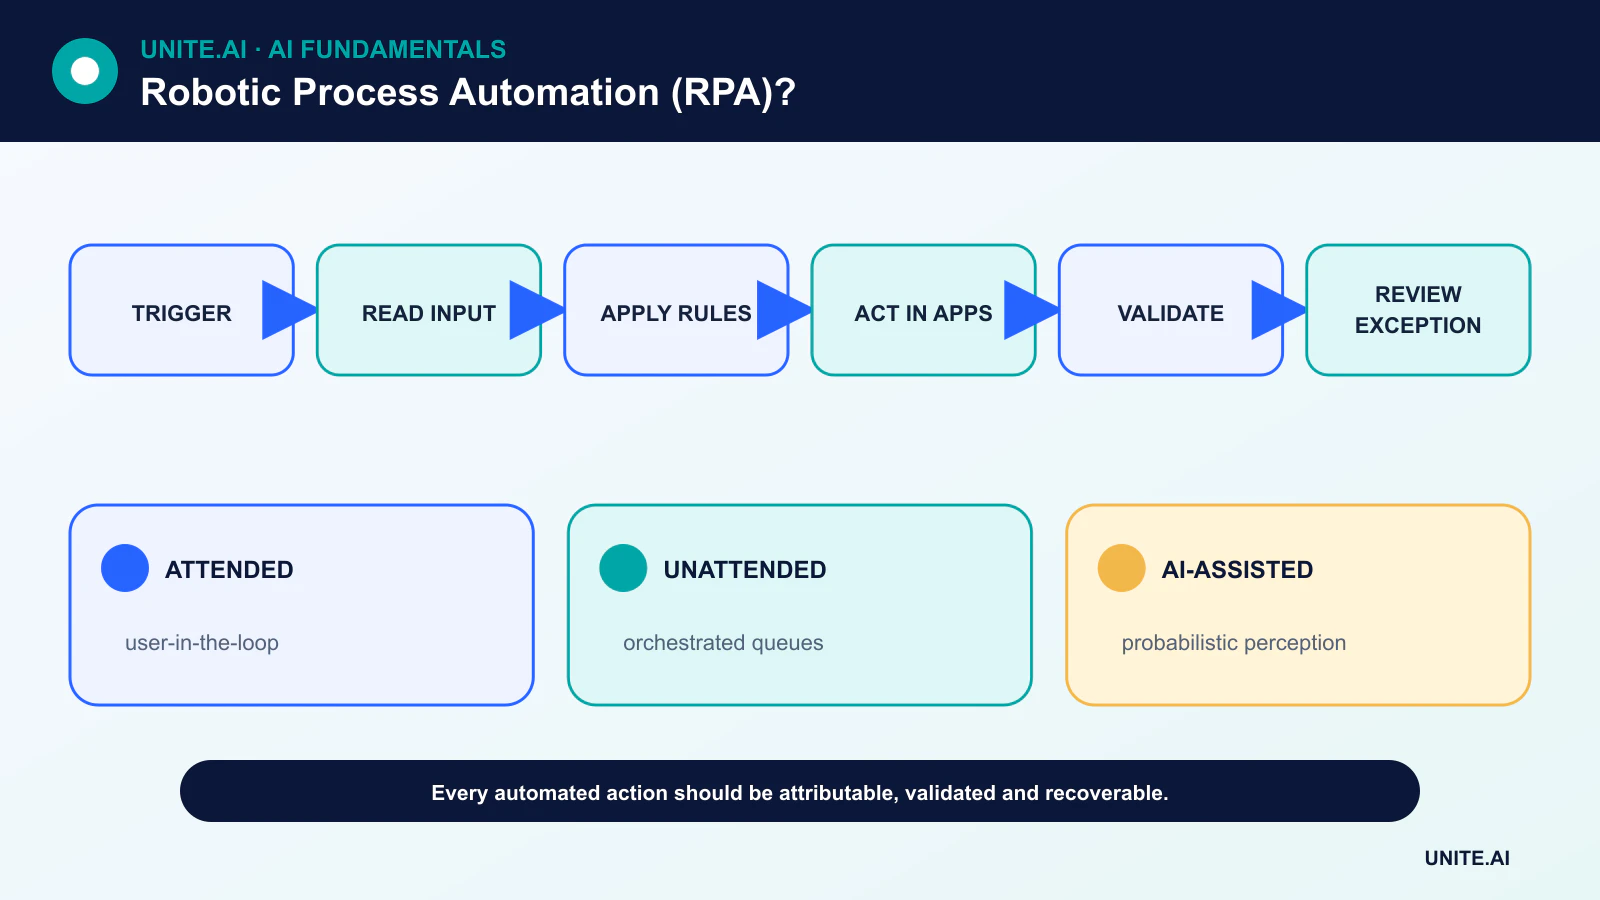
Come funziona un flusso di lavoro RPA
Un trigger può essere una pianificazione, un nuovo file, un’email, un elemento di coda o un comando dell’utente. Il bot legge gli input, applica le regole, interagisce con le applicazioni, verifica i risultati e registra lo stato. Le eccezioni dovrebbero essere classificate anziché ritentate silenziosamente all’infinito.
Le piattaforme moderne combinano l’automazione UI con API, database, estrazione di documenti e orchestrazione. L’integrazione API è generalmente più stabile quando disponibile; l’automazione di schermo rimane utile per sistemi legacy che non espongono un’interfaccia supportata.
Automazione assistita e non assistita
Un bot assistito gira nella sessione di un utente e aiuta con passaggi come copiare i dettagli di un caso o preparare un modulo. Un bot non assistito opera su infrastruttura gestita e può elaborare code senza la presenza di una persona. I flussi di lavoro ibridi trasferiscono il lavoro tra entrambi.
L’esecuzione non assistita aumenta la necessità di vault per credenziali, account di servizio a minimo privilegio, controlli di concorrenza e politiche chiare per orari di lavoro o finestre di cambiamento.
RPA, IA e automazione agentica
Visione artificiale e OCR possono estrarre testo da schermi o scansioni; classificazione del testo può indirizzare i messaggi; i modelli linguistici possono suggerire azioni. Questi componenti introducono output probabilistici che richiedono soglie di confidenza e convalida.
Un agente IA può pianificare attraverso strumenti, mentre un bot classico esegue un flusso di lavoro predeterminato. Il confine dovrebbe rimanere esplicito: quali azioni possono essere proposte, quali possono essere eseguite automaticamente e quali richiedono approvazione?
Selezione del processo e riprogettazione
Automatizzare un processo difettoso può rendere gli errori più rapidi. Prima dell’implementazione, i team mappano il processo attuale, rimuovono approvazioni non necessarie, standardizzano i dati e decidono se il sistema sottostante dovrebbe esporre un’API invece.
La valutazione dei candidati dovrebbe includere volume di transazioni, tempo di gestione, chiarezza delle regole, stabilità del sistema, frequenza delle eccezioni, impatto normativo e onere di manutenzione. Il process mining può rivelare variazioni, ma il personale operativo deve verificare ciò che i log omettono.
Controlli, monitoraggio e manutenzione
I bot necessitano di ambienti separati per sviluppo, test e produzione; flussi di lavoro versionati; dati di test; revisione dei cambiamenti; e log di audit che collegano ogni azione a un elemento di coda e alla versione del software. I segreti non devono essere incorporati negli script.
I selettori UI sono fragili quando le applicazioni cambiano. Il monitoraggio dovrebbe distinguere le eccezioni di business dai guasti tecnici, tracciare i tassi di completamento e rifacimento, e mettere in pausa in modo sicuro quando la convalida fallisce. La RPA fa parte dei programmi di cybersecurity e di gestione del cambiamento dell’organizzazione.
Componenti RPA e modelli di esecuzione
L’automazione robotica dei processi utilizza bot software per riprodurre interazioni umane strutturate con le applicazioni: lettura di campi, clic su interfacce, spostamento di file, inserimento di dati e invocazione di API. I bot assistiti supportano un utente su una workstation; i bot non assistiti eseguono lavori programmati o attivati da eventi; l’orchestrazione gestisce code, credenziali, versioni e macchine. L’automazione di schermo si basa su selettori, alberi di accessibilità, immagini o coordinate, con robustezza decrescente. L’integrazione API o di database è solitamente più affidabile quando supportata, ma la RPA rimane utile per sistemi legacy e lacune tra applicazioni.
Un candidato al processo dovrebbe essere stabile, basato su regole, sufficientemente frequente e basato su input digitali. Mappare il flusso di lavoro attuale, le decisioni, le eccezioni, i volumi, i tempi di attesa, le applicazioni, i proprietari e i controlli prima di automatizzare. Semplificare o rimuovere prima i passaggi non necessari. Definire l’unità di transazione e l’idempotenza in modo che un nuovo tentativo non possa duplicare un pagamento, un conto o un messaggio. Mantenere le regole di business separate dai passaggi di interfaccia fragili e utilizzare una coda con stati espliciti anziché uno script lungo che perde il progresso dopo un singolo errore.
Affidabilità, sicurezza e eccezioni umane
I bot necessitano di identità dedicate, minimo privilegio, credenziali gestite da vault, macchine ristrette, pacchetti firmati e azioni auditabili. Non inserire mai password nei flussi di lavoro né permettere a un bot di condividere un account umano. Cambiamenti di interfaccia e dati sono guasti attesi; convalidare schermate e schemi, usare timeout, tentativi limitati, screenshot o log senza perdita di dati sensibili, e indirizzare i casi non risolti a un umano. Un bot dovrebbe fermarsi in modo sicuro quando le precondizioni falliscono piuttosto che improvvisare su una pagina non familiare.
La RPA combinata con OCR o IA generativa può gestire input meno strutturati, ma gli output probabilistici richiedono soglie di confidenza, convalida e revisione. Il modello non deve trasformare una stima di fattura in una transazione irreversibile. Testare layout rappresentativi, lingue, scansioni di scarsa qualità, documenti avversari e iniezioni di prompt. Separare l’estrazione dall’approvazione e preservare le prove di origine. La gestione delle eccezioni umane dovrebbe essere progettata come parte del flusso di lavoro, con chiara proprietà e feedback, non trattata come un fallimento di automazione.
Misurazione del valore e ciclo di vita
Misurare il tempo di ciclo, il throughput, gli errori e le rifacimenti, il tasso di eccezioni, lo sforzo manuale, la conformità ai controlli, la disponibilità e i costi, incluse licenze e manutenzione. Le ore risparmiate dichiarate non costituiscono valore se il lavoro viene spostato alla pulizia delle eccezioni. Monitorare il successo dei bot per versione e applicazione, e provare il recupero da disastri. Stabilire la proprietà del cambiamento con i team delle applicazioni a monte, ritirare le automazioni obsolete e preferire l’integrazione diretta quando le interfacce stabili diventano disponibili. La RPA è uno strato di integrazione pragmatico, non una cura per un processo incoerente o un’architettura di sistema mancante.
Esempio pratico: acquisizione fatture con RPA e OCR
Un bot scarica le fatture da una casella di posta approvata, scansiona i file, estrae i campi, convalida il fornitore e l’ordine di acquisto, e crea una bozza di registrazione di pagamento. Ogni fattura ha un ID di transazione deterministico, così i tentativi non possono duplicare il pagamento. Le corrispondenze esatte sotto i limiti di importo e di politica possono proseguire; ordini mancanti, imposte incoerenti, nuovi fornitori, estrazioni a bassa confidenza o allegati sospetti vengono indirizzati a un revisore con il documento di origine.
Il bot utilizza un’identità dedicata a minimo privilegio e credenziali gestite da vault, e l’analisi dei documenti avviene in isolamento. I test coprono variazioni di layout, file multi-pagina, valute, fatture duplicate, interruzioni dell’API e una schermata contabile modificata. La riconciliazione confronta i conteggi di casella, coda, bozza e completati. Il monitoraggio traccia il tasso di flusso diretto, errori, eccezioni e correzioni del revisore. Nessun riepilogo generativo può approvare il pagamento; l’autorità finanziaria rimane nel flusso di lavoro contabile con una decisione umana auditabile.
Prove di implementazione e prontezza operativa
Una decisione di produzione richiede più di una dimostrazione di successo. Definire gli utenti previsti, l’ambiente operativo, gli input, gli output, le dipendenze, il proprietario e le conseguenze di ogni guasto importante. Stabilire una baseline riproducibile e un set di valutazione versionato prima della messa a punto. Testare casi ordinari, condizioni di confine, input malformati o mancanti, spostamenti di distribuzione, interruzioni di dipendenze, usi impropri e i gruppi o ambienti più soggetti a carenze. Misurare la qualità del compito insieme a calibrazione o incertezza, latenza, throughput, costo delle risorse, accessibilità, privacy e sicurezza. Registrare ogni trasformazione e soglia affinché un revisore indipendente possa riprodurre il risultato e distinguere le prove da un prototipo attraente.
Prima del lancio, assegnare l’autorità per il rilascio, le eccezioni, le modifiche, il rollback e la dismissione. Utilizzare un rollout a fasi, preservare un fallback sicuro e verificare il monitoraggio con guasti iniettati deliberatamente. La telemetria operativa dovrebbe rivelare la qualità degli input, il comportamento degli output, la versione del modello o della regola, lo stato di salute delle dipendenze, le sovrascritture umane e i risultati confermati senza raccogliere dati sensibili non necessari. Definire soglie di allerta e un responsabile della risposta, quindi rivedere le prove dal mondo reale dopo il deployment anziché presumere che le prestazioni offline persistano. Rivalutare ogni volta che le fonti di dati, gli utenti, i modelli, i fornitori, le politiche, l’hardware o gli obiettivi cambiano. Un sistema mantenuto necessita anche di procedure documentate di recupero, apprendimento dagli incidenti, cancellazione e conservazione, e di un punto chiaro in cui dovrebbe essere disattivato o sostituito.
Domande frequenti
L’RPA è intelligenza artificiale?
No, per impostazione predefinita. Un bot basato su regole può essere utile senza IA. Componenti di IA possono essere aggiunti per percezione o supporto decisionale, con convalida e governance aggiuntive.
Qual è il rischio più grande dell’RPA?
Automazione incontrollata con credenziali potenti. Un bot può ripetere un errore su larga scala, quindi è essenziale il minimo privilegio, la convalida, i limiti di velocità e un arresto sicuro.
Riferimenti principali












