Fondamenti di IA
Che cos’è la sicurezza informatica?

 Aggiungi Unite.AI alle tue fonti preferite su Google
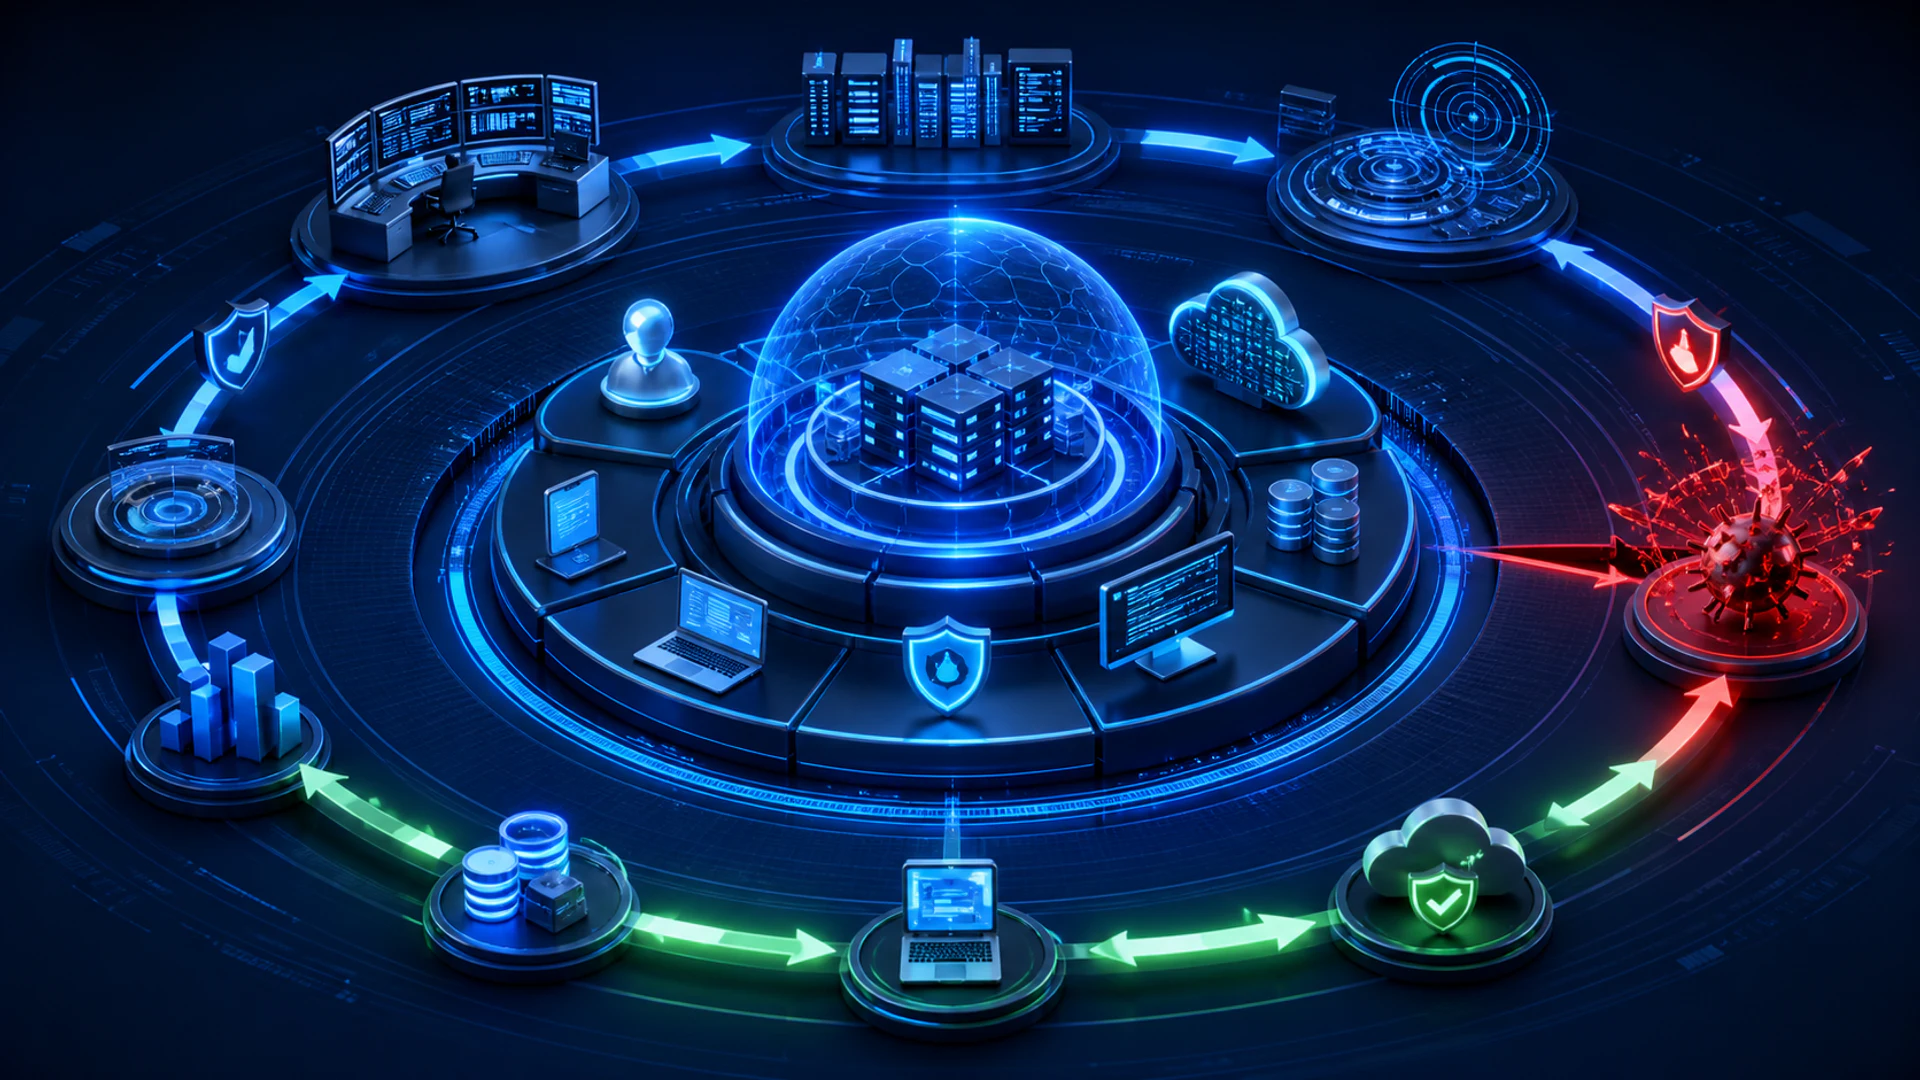
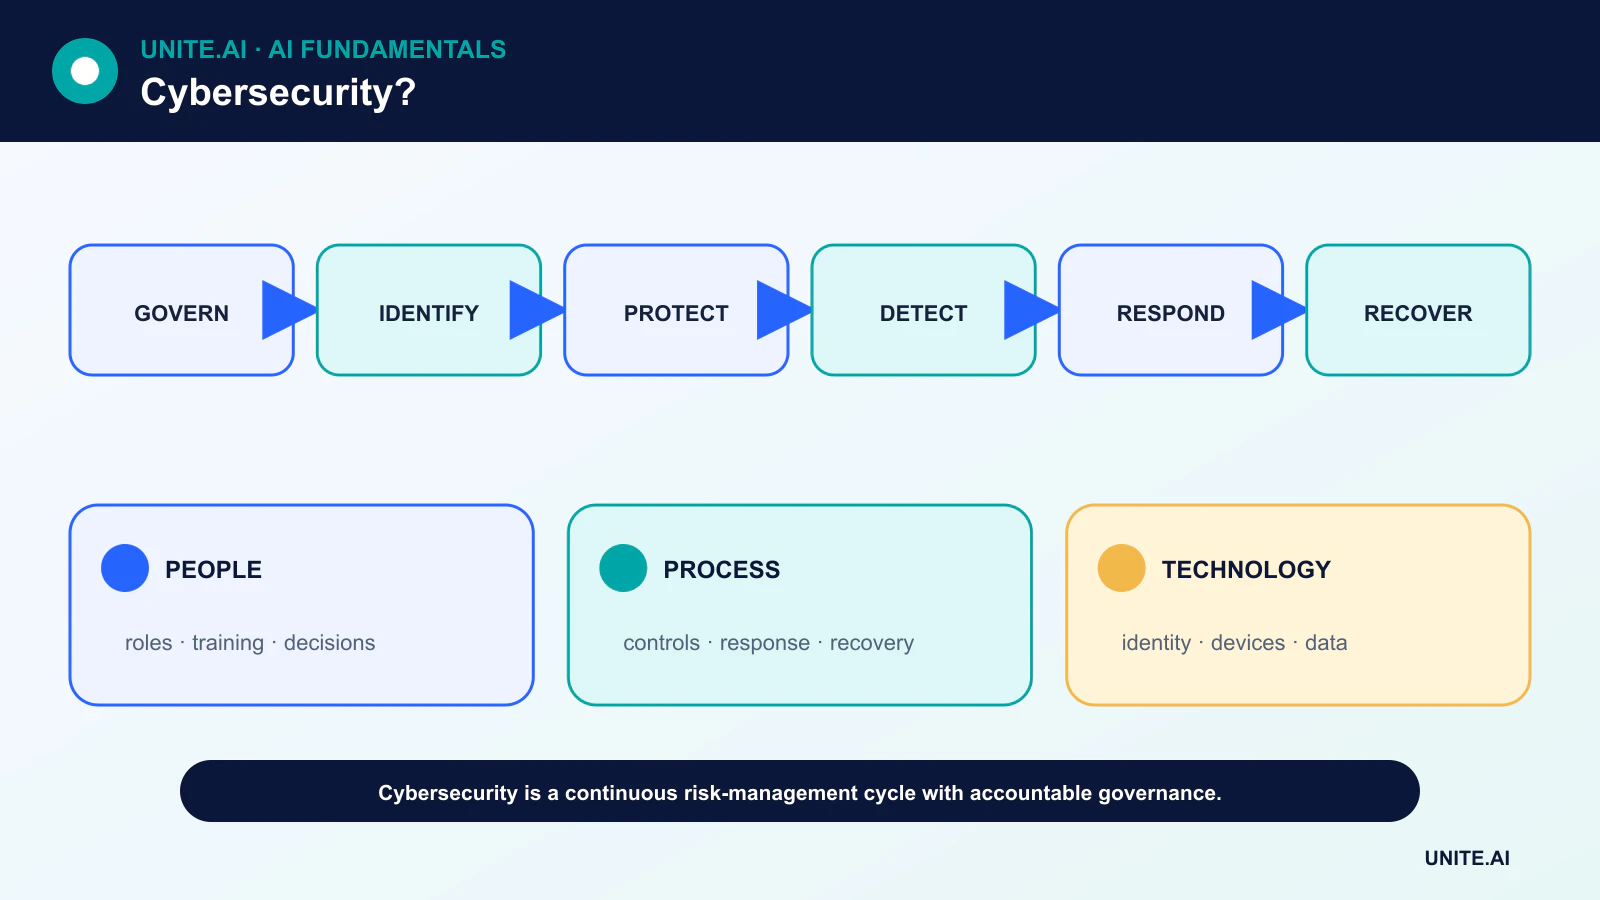
Cybersecurity è la disciplina che gestisce i rischi per le informazioni, i sistemi, le identità e le operazioni causati da accessi non autorizzati, uso improprio, interruzione o distruzione. Combina tecnologia, processi, persone e governance.
La sicurezza non è un prodotto che può essere installato una sola volta. Asset, dipendenze, aggressori e priorità aziendali cambiano. I programmi efficaci decidono continuamente ciò che è importante, riducono i danni probabili, rilevano attività anomale e si riprendono dagli incidenti.
Punti chiave
- Il NIST CSF 2.0 organizza i risultati attorno a Governare, Identificare, Proteggere, Rilevare, Rispondere e Recuperare.
- Identità, inventario degli asset, configurazione sicura, patching e backup sono controlli fondamentali.
- Zero trust significa valutare continuamente l’accesso alle risorse, non fidarsi solo per la posizione di rete.
- La resilienza comprende preparazione, comunicazione, test di recupero e apprendimento dopo gli incidenti.
Governare e identificare
La governance definisce l’appetito per il rischio, i ruoli, le politiche, la supervisione e le aspettative della catena di fornitura. I leader hanno bisogno di una visione aggiornata dei servizi critici, degli obblighi legali e di come il rischio di cybersicurezza si collega al rischio aziendale.
L’identificazione comprende hardware, software, dati, account, servizi cloud e dipendenze. Gli asset sconosciuti o senza proprietario sono difficili da patchare, monitorare o dismettere. La classificazione aiuta ad applicare controlli più rigorosi ai sistemi e ai record più rilevanti.
Proteggere identità, dispositivi, applicazioni e dati
La protezione include autenticazione resistente al phishing, principio del minimo privilegio, configurazione sicura, gestione delle vulnerabilità, crittografia, segmentazione, backup e formazione del personale. Lo sviluppo sicuro del software riduce i difetti prima del rilascio.
L’architettura zero trust valuta l’utente, il dispositivo, la risorsa e il contesto per ogni decisione di accesso. Non significa non fidarsi di nessuno; sostituisce la fiducia implicita ampia con una politica esplicita, valutata continuamente.
Rilevare eventi significativi
I log provenienti da identità, endpoint, applicazioni, reti e servizi cloud possono rivelare usi impropri. L’ingegneria della rilevazione trasforma le ipotesi di minaccia in regole e analisi testate. La copertura e la qualità dei dati contano più della raccolta di ogni possibile evento.
Il machine learning può dare priorità agli avvisi o identificare anomalie, ma gli avversari si adattano e comportamenti legittimi rari possono apparire sospetti. I modelli necessitano di baseline, revisione umana e protezione da input manipolati.
Rispondere e recuperare
Un piano di risposta agli incidenti definisce triage, gestione delle prove, contenimento, eradicazione, comunicazione e autorità decisionale. I playbook dovrebbero essere esercitati prima di una crisi, includendo scenari in cui i sistemi di identità o i canali di comunicazione non sono disponibili.
Il recupero ripristina operazioni affidabili, non solo i server online. I backup devono essere isolati e testati. I team convalidano i sistemi, ruotano le credenziali compromesse, monitorano le ricorrenze e comunicano il rischio residuo.
Catene di fornitura, sistemi edge e IA
Le organizzazioni ereditano rischi da fornitori, dipendenze open source, servizi gestiti e canali di aggiornamento. Contratti, bill of materials software, attestazioni e accessi monitorati aiutano, ma non sostituiscono il contenimento architetturale.
L’Edge AI espande la flotta di dispositivi e modelli da proteggere. Gli aggressori usano anche l’IA per persuasione, ricognizione e automazione, mentre i difensori la usano per l’analisi. I controlli fondamentali — identità, provenienza, validazione e recupero — rimangono necessari.
Rischio, modellazione delle minacce e architettura della sicurezza
La cybersicurezza protegge la riservatezza, l’integrità e la disponibilità di sistemi e dati, supportando al contempo sicurezza, privacy, autenticità e responsabilità. Inizia con un inventario di asset, identità, flussi di dati, dipendenze e impatto aziendale. La modellazione delle minacce identifica attori, punti di ingresso, confini di fiducia, casi di abuso e mitigazioni prima del rilascio. Il rischio combina probabilità e conseguenza in condizioni di incertezza; dovrebbe guidare le priorità anziché trattare ogni punteggio di vulnerabilità come uguale.
La difesa in profondità presume che i controlli possano fallire. Un’identità solida utilizza autenticazione multifattoriale resistente al phishing, principio del minimo privilegio, credenziali a breve durata, fiducia del dispositivo e revisione degli accessi privilegiati. La segmentazione di rete limita i movimenti; configurazione sicura e patching riducono l’esposizione; la crittografia protegge i dati in transito e a riposo; la sicurezza delle applicazioni convalida input e autorizzazioni; backup e recupero preservano la resilienza. Zero trust è un’architettura di accesso basata su verifica continua, non un prodotto o l’eliminazione dei componenti fidati.
Rilevazione, risposta e catena di fornitura del software
I log dovrebbero supportare le domande di rilevazione definite, utilizzare tempo sincronizzato, proteggere l’integrità e evitare segreti o dati personali non necessari. La rilevazione combina segnali di endpoint, identità, rete, cloud e applicazioni con baseline e threat intelligence. Gli avvisi necessitano di proprietari, gravità, prove e runbook. La risposta agli incidenti prepara ruoli, comunicazione, contenimento, eradicazione, recupero, forense e coordinamento legale o normativo. Esercitazioni tabletop e simulazioni tecniche rivelano se le credenziali possono essere revocate e i sistemi ripristinati sotto pressione.
Il rischio del software comprende sorgenti, dipendenze, sistemi di build, artefatti, registri e aggiornamenti. Blocca e revisiona le dipendenze, esegui scansioni e patch, isola le build, genera un SBOM, firma gli artefatti, registra la provenienza e limita l’autorità di rilascio. Una pipeline CI compromessa può distribuire malware affidabile. I segreti devono risiedere in vault gestiti e non devono comparire in codice, immagini, ticket o log. I servizi di terze parti richiedono limiti di accesso, termini di incidente e un piano di uscita.
Misurazione e fattori umani
Misura l’esposizione, i tempi di rimedio, la copertura dei controlli, i tempi di rilevazione e contenimento, i test di recupero, l’autenticazione resistente al phishing, gli accessi privilegiati e le cause radice ricorrenti — non il volume di avvisi o il solo completamento della formazione. Progetta impostazioni predefinite sicure e utilizzabili perché le persone aggirano i controlli che bloccano lavori essenziali. Proteggi i ricercatori e i canali di segnalazione, e impara dagli quasi incidenti senza colpevolizzare. La cybersicurezza è una gestione continua del rischio: sistemi, aggressori, fornitori e utenti in evoluzione rendono un audit una tantum o un certificato di conformità prove insufficienti della sicurezza attuale.
Esempio pratico: risposta a un account compromesso
Una piattaforma di identità rileva viaggi impossibili, un nuovo dispositivo e accessi privilegiati insoliti. Il playbook di risposta convalida le prove, revoca sessioni e token, reimposta le credenziali tramite un canale verificato, isola gli endpoint interessati e verifica regole di casella di posta, ruoli cloud e accessi ai dati. I log sono conservati con tempo sincronizzato. Il team comunica la gravità e l’impatto aziendale senza esporre dettagli investigativi sensibili. I responsabili legali, della privacy e della notifica ai clienti sono coinvolti in base al tipo e all’ambito dei dati acceduti, agli obblighi contrattuali, alle giurisdizioni applicabili e all’impatto verificato.
Il recupero verifica dispositivi puliti, il ripristino del principio del minimo privilegio e il reinserimento monitorato. L’analisi delle cause radice esamina l’autenticazione resistente al phishing, l’iscrizione, la verifica del help‑desk e la durata del token, piuttosto che incolpare un singolo utente. Le regole di rilevazione e la formazione vengono aggiornate e vengono cercati account simili. Le metriche includono tempi di rilevazione e contenimento, risorse interessate, ricorrenze e completamento correttivo. Un esercizio tabletop successivo verifica se lo stesso processo funziona durante un’interruzione del provider di identità e con un amministratore compromesso.
Prove di implementazione e prontezza operativa
Una decisione di produzione richiede più di una dimostrazione di successo. Definisci gli utenti destinati, l’ambiente operativo, gli input, gli output, le dipendenze, il proprietario e le conseguenze di ogni guasto importante. Stabilisci una baseline riproducibile e un set di valutazione versionato prima della messa a punto. Testa casi ordinari, condizioni di confine, input malformati o mancanti, spostamenti di distribuzione, interruzioni di dipendenze, usi impropri e i gruppi o ambienti più soggetti a carenze. Misura la qualità del compito insieme a calibrazione o incertezza, latenza, throughput, costo delle risorse, accessibilità, privacy e sicurezza. Registra ogni trasformazione e soglia affinché un revisore indipendente possa riprodurre il risultato e distinguere le prove da un prototipo attraente.
Prima del lancio, assegna l’autorità per il rilascio, le eccezioni, le modifiche, il rollback e la dismissione. Usa un rollout a tappe, conserva un fallback sicuro e verifica il monitoraggio con guasti iniettati deliberatamente. La telemetria operativa dovrebbe rivelare la qualità degli input, il comportamento degli output, la versione del modello o della regola, lo stato di salute delle dipendenze, le override umane e i risultati confermati senza raccogliere dati sensibili non necessari. Definisci soglie di allerta e un responsabile della risposta, poi esamina le prove dal mondo reale dopo il deployment invece di presumere che le prestazioni offline persistano. Rivaluta ogni volta che le fonti di dati, gli utenti, i modelli, i fornitori, le politiche, l’hardware o gli obiettivi cambiano. Un sistema mantenuto necessita anche di procedure documentate di recupero, apprendimento dagli incidenti, cancellazione e conservazione, e di un punto chiaro in cui debba essere disabilitato o sostituito.
Domande frequenti
Cosa sono la riservatezza, l’integrità e la disponibilità?
Sono tre obiettivi di sicurezza comuni: prevenire la divulgazione non autorizzata, prevenire modifiche non autorizzate o non rilevate, e mantenere sistemi e dati affidabilmente accessibili.
Il rischio di cybersicurezza può essere eliminato?
No. Le organizzazioni riducono e trasferiscono il rischio, evitano alcune attività e accettano il rischio residuo con decisioni responsabili.
Riferimenti principali