
Grundlagen der KI
Was ist ethisches Hacking und wie funktioniert es?

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
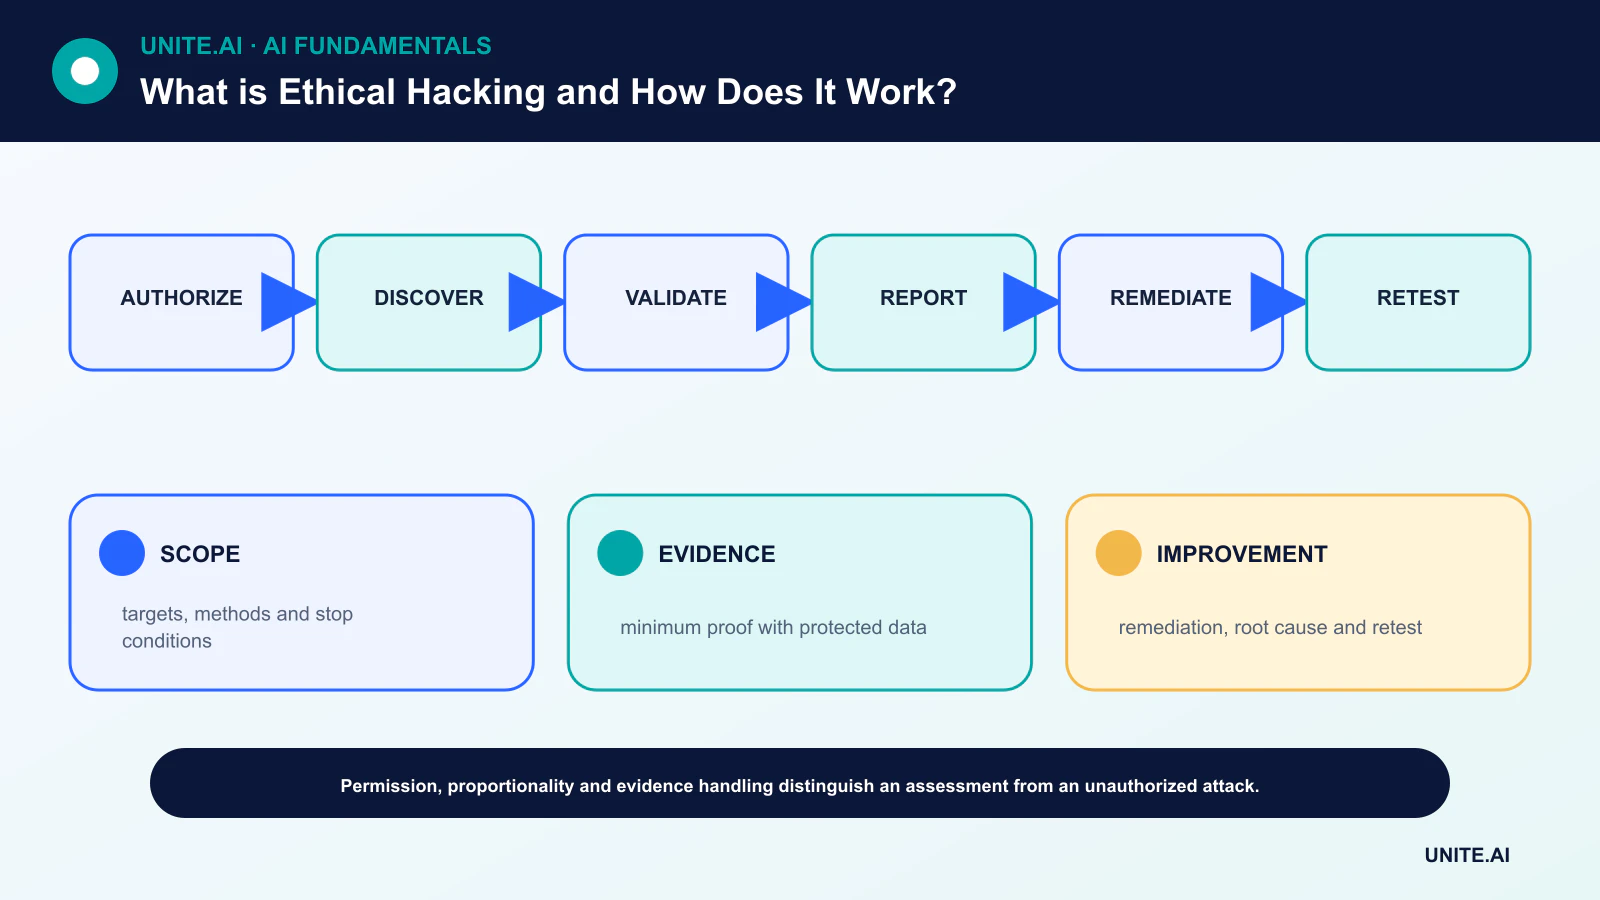
Ethical Hacking ist autorisierte Sicherheitstests, die innerhalb eines vereinbarten Umfangs durchgeführt werden, um Schwachstellen zu identifizieren und zu validieren, bevor bösartige Akteure sie ausnutzen. Der Begriff „ethisch“ stammt nicht allein aus technischer Fähigkeit; er ergibt sich aus Erlaubnis, verhältnismäßigen Methoden, sorgfältigem Umgang mit Daten und verantwortungsvollem Reporting.
Tests ohne ausdrückliche Autorisierung können illegal und schädlich sein, selbst wenn der Tester helfen will. Ein professioneller Auftrag definiert Ziele, ausgeschlossene Systeme, erlaubte Techniken, Zeitfenster, Ansprechpartner, Abbruchbedingungen und den Schutz der Beweismittel.
Wesentliche Erkenntnisse
- Schriftliche Autorisierung und Rules of Engagement gehen der Aufklärung oder dem Scannen voraus.
- Tests sollten das Risiko mit der am wenigsten schädlichen Methode nachweisen, die ausreichende Evidenz liefert.
- Ein Befund wird durch Schweregradanalyse, Remediation‑Leitfaden und Retesting nützlich.
- Ethisches Hacking ergänzt – ersetzt nicht – sicheres Design, Patch‑Management, Monitoring und Incident Response.
Autorisation, Umfang und Sicherheit
Der Eigentümer und der Tester einigen sich darauf, welche Hosts, Anwendungen, Identitäten, Einrichtungen und Dritten im Umfang enthalten sind. Die Regeln legen fest, ob Social Engineering, Denial‑of‑Service, Credential‑Angriffe, Persistenz oder Datenzugriff verboten oder eingeschränkt sind.
Notfallkontakte und Abbruchbedingungen sind wichtig, weil Tests die Produktion stören können. Der Plan sollte die Aufbewahrung, Verschlüsselung, Löschung, rechtliche Prüfung und Verfahren für den Umgang mit personenbezogenen oder nicht relevanten Daten definieren.
Entdeckung und threat‑informierte Planung
Passive Aufklärung prüft autorisierte öffentliche Informationen; aktive Entdeckung kartiert erreichbare Dienste und Konfigurationen. Threat‑Modellierung identifiziert wertvolle Assets, Vertrauensgrenzen und plausible Angreiferziele, sodass der Aufwand nach Risiko und nicht nach einer generischen Checkliste ausgerichtet wird.
Automatisierte Scanner finden bekannte Muster, erzeugen aber Fehlalarme und übersehen Business‑Logic‑Fehler. Menschliche Analyse kombiniert Konfiguration, Anwendungsverhalten, Identitätswege und die Cybersecurity‑Kontrollen der Organisation.
Validierung und kontrollierte Ausnutzung
Der Tester bestätigt, ob eine vermutete Schwäche erreichbar ist und welchen Impact sie ermöglicht. Der Nachweis sollte beendet werden, sobald ausreichende Evidenz vorliegt. Das Kopieren einer kompletten Datenbank oder das Einrichten unnötiger Persistenz ist selten gerechtfertigt, wenn ein harmloses Sample das Problem demonstriert.
Privilegieneskalation und laterale Bewegung erfordern expliziten Umfang. Segmentierung, Monitoring und Response sind Teil der Bewertung: Ein Test kann zeigen, ob Verteidiger die Aktivität erkennen und eindämmen, nicht nur, ob ein Einstiegspunkt existiert.
Reporting, Remediation und Retesting
Ein nützlicher Bericht beschreibt das betroffene Asset, Voraussetzungen, Evidenz, potenziellen Impact, Begründung des Schweregrads und konkrete Remediation. Er trennt bestätigte Ausnutzung vom theoretischen Risiko und schützt Exploit‑Details gemäß den Rules of Engagement.
Eigentümer priorisieren Fixes nach Exposition und geschäftlichem Impact und führen anschließend Retests durch. Eine Root‑Cause‑Analyse kann wiederverwendbare Verbesserungen in sicherer Entwicklung, Identität, Konfiguration oder DevOps‑Pipelines aufzeigen.
Pen‑Tests, Red‑Teams und Disclosure
Ein Penetrationstest bewertet in der Regel definierte Systeme über einen begrenzten Zeitraum. Ein Red‑Team testet Erkennung und Reaktion gegen ein Ziel; Blue‑Teams verteidigen; Purple‑Teaming wandelt gegnerische Befunde in kollaborative Verbesserungen um. Eine Vulnerability‑Assessment ist ein breiteres Scannen und Analysieren, nicht immer mit Ausnutzung.
Unabhängige Forscher sollten der Vulnerability‑Disclosure‑Policy der Organisation oder einem geeigneten Safe‑Harbor‑Programm folgen. Existiert keine Policy, sollten etablierte Koordinationskanäle und rechtliche Beratung genutzt werden – man darf nicht davon ausgehen, dass öffentliche Sichtbarkeit das Testen autorisiert.
Autorisation, Umfang und Testmethodik
Ethisches Hacking ist autorisiertes Sicherheitstesten, das Schwachstellen identifizieren und deren Behebung unterstützen soll. Schriftliche Rules of Engagement definieren Systeme, Identitäten, Termine, Techniken, Datenhandling, Kommunikation, Abbruchbedingungen und verbotene Auswirkungen. Die Erlaubnis des tatsächlichen System‑Owners ist essenziell; eine öffentliche IP oder ein Bug sind keine Autorisierung. Tester sollten Störungen minimieren, Evidenz schützen, kritische Befunde koordinieren und einen Notfallkontakt haben. Rechtliche und vertragliche Anforderungen variieren je nach Jurisdiktion und Dienstleister.
Ein professioneller Auftrag beginnt mit Asset‑ und Threat‑Kontext, gefolgt von Aufklärung im definierten Umfang, Mapping der Angriffsfläche, Identifikation von Schwachstellen, Validierung und kontrollierter Ausnutzung nur soweit nötig, um den Impact zu belegen. Tests erstrecken sich über Anwendungen, APIs, Cloud‑Konfiguration, Identität, Netzwerke, Wireless, Mobile, Hardware und menschliche Prozesse. Automatisierte Scanner finden bekannte Muster, erzeugen Fehlalarme und übersehen verkettete Logik‑Fehler. Manuelle Analyse prüft Autorisierung, Business‑Logic, Vertrauensgrenzen und Pfade von einer initialen Schwäche zu wertvollen Assets.
Evidenz, Remediation und sicheres Reporting
Ein Befund sollte das betroffene Asset, Vorbedingungen, reproduzierbare Schritte, beobachtete Evidenz, Impact, Eintrittswahrscheinlichkeit, Schweregrad‑Begründung und Remediation enthalten. Es dürfen nicht mehr sensible Daten gesammelt werden als nötig; Geheimnisse und personenbezogene Informationen sollten redigiert werden. Zeitstempel und Tool‑Versionen müssen erhalten bleiben. Der Schweregrad sollte die reale Umgebung und Kontrollen widerspiegeln, nicht nur eine generische Punktzahl. Sofortige Benachrichtigung ist angebracht, wenn der Test aktive Kompromittierung, destruktives Risiko oder einen Pfad aufdeckt, den andere ausnutzen könnten.
Die Validierung der Remediation bestätigt, dass die Grundursache entfernt wurde, ohne Regressionen einzuführen. Schwachstellen‑Klassen – Autorisierungsdesign, Secret‑Management, Input‑Handling, Segmentierung – sollten behoben werden, nicht nur eine einzelne URL. Zeit bis zur Behebung, Wiederholungsrate, Asset‑Abdeckung und Kontrollverbesserungen sollten erfasst werden. Ein langer Bericht mit vielen low‑value‑Scanner‑Ergebnissen kann die wenigen relevanten Angriffswege verschleiern. Erkenntnisse sollten in sicheres Design, Code‑Review, Monitoring und Incident Response einfließen.
Programme, Disclosure und Ethik
Penetrationstests sind Momentaufnahmen; kontinuierliches Vulnerability‑Management, Threat‑Modelling, Red‑Teaming und Bug‑Bounty‑Programme dienen anderen Zwecken. Koordinierte Disclosure bietet Maintainer einen sicheren Kanal und angemessene Remediation‑Zeit, während Nutzer geschützt werden. Tester müssen Erpressung, unnötigen Zugriff und öffentliche Veröffentlichungen, die unverhältnismäßigen Schaden anrichten, vermeiden. Ethisches Hacking verdient seinen Namen durch Autorisation, Verhältnismäßigkeit, Kompetenz, Evidenz und verantwortungsvollen Umgang – nicht allein, weil der Tester glaubt, das Ziel sollte sicherer sein.
Praktisches Beispiel: Testen einer API‑Autorisierungsgrenze
Ein Unternehmen autorisiert Tester, eine Staging‑API und festgelegte Produktions‑Accounts während eines definierten Fensters zu prüfen. Die Regeln verbieten Denial‑of‑Service und den Zugriff auf echte Kundendaten über das notwendige Minimal‑Proof hinaus. Tester kartieren Rollen, Objekt‑IDs und Endpunkte und entdecken, dass ein Nutzer mit niedrigen Rechten die Rechnung eines anderen Mandanten anfordern kann. Sie erfassen eine redigierte Antwort, stoppen weiteren Zugriff und benachrichtigen den benannten Kontakt sofort.
Der Bericht identifiziert fehlerhafte objektbasierte Autorisierung, betroffene Routen, Impact, Reproduktionsschritte und eine zentrale Berechtigungsprüfung. Entwickler beheben die geteilte Autorisierungsschicht und ergänzen negative Tests für jeden Objekttyp. Das Retesting nutzt synthetische Mandanten und bestätigt, dass Logs die Versuche erkennen. Die Organisation prüft historische Zugriffe, bewertet Benachrichtigungspflichten und aktualisiert Threat‑Modelle. Der Tester veröffentlicht keine Exploit‑Details, bis koordinierte Remediation die Nutzer schützt. Autorisation und Evidenz – nicht die Neuheit des Exploits – machen die Arbeit ethisch.
Implementierungs‑Evidenz und operative Einsatzbereitschaft
Eine Produktionsentscheidung erfordert mehr als einen erfolgreichen Demonstrationslauf. Definieren Sie die vorgesehenen Nutzer, die Betriebsumgebung, Eingaben, Ausgaben, Abhängigkeiten, Eigentümer und die Konsequenz jedes kritischen Fehlers. Etablieren Sie eine reproduzierbare Basislinie und ein versioniertes Evaluationsset, bevor Sie Feinabstimmungen vornehmen. Testen Sie reguläre Fälle, Randbedingungen, fehlerhafte oder fehlende Eingaben, Datenverschiebungen, Ausfall von Abhängigkeiten, Missbrauch und die Gruppen oder Umgebungen, die am wahrscheinlichsten unterversorgt sind. Messen Sie die Aufgabenqualität zusammen mit Kalibrierung oder Unsicherheit, Latenz, Durchsatz, Ressourcen‑Kosten, Barrierefreiheit, Datenschutz und Sicherheit. Dokumentieren Sie jede Transformation und Schwelle, damit ein unabhängiger Prüfer das Ergebnis reproduzieren und Evidenz von einem attraktiven Prototypen unterscheiden kann.
Vor dem Rollout bestimmen Sie die Zuständigkeit für Veröffentlichung, Ausnahmen, Änderungen, Rollback und Stilllegung. Nutzen Sie ein gestaffeltes Deployment, bewahren Sie ein sicheres Fallback und verifizieren Sie das Monitoring mit bewusst injizierten Fehlfunktionen. Operative Telemetrie sollte Eingabequalität, Ausgabe‑Verhalten, Modell‑ oder Regel‑Version, Gesundheitszustand von Abhängigkeiten, menschliche Overrides und bestätigte Ergebnisse aufzeigen, ohne unnötige sensible Daten zu sammeln. Definieren Sie Alarm‑Schwellen und einen Reaktionsverantwortlichen, prüfen Sie dann reale Evidenz nach dem Einsatz, anstatt anzunehmen, dass Offline‑Performance bestehen bleibt. Evaluieren Sie erneut, sobald Datenquellen, Nutzer, Modelle, Anbieter, Richtlinien, Hardware oder Ziele sich ändern. Ein gewartetes System benötigt zudem dokumentierte Wiederherstellungs‑, Incident‑Lern‑, Lösch‑ und Aufbewahrungs‑Prozesse sowie einen klaren Punkt, an dem es deaktiviert oder ersetzt werden soll.
Häufig gestellte Fragen
Kann ich jede öffentliche Website ethisch scannen?
Nein. Öffentliche Erreichbarkeit ist keine Autorisierung. Testen Sie nur Systeme, die durch schriftliche Erlaubnis oder eine eindeutig anwendbare Vulnerability‑Disclosure‑Policy abgedeckt sind.
Belegt ein sauberer Penetrationstest, dass ein System sicher ist?
Nein. Das bedeutet, dass die Bewertung keine zusätzlichen Befunde innerhalb ihres Umfangs, ihrer Zeit, ihrer Methoden und ihres Wissens bestätigt hat. Sicherheit erfordert kontinuierliche Kontrollen und Monitoring.
Primärreferenzen











