Grundlagen der KI
Was ist Cybersicherheit?

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
Cybersicherheit ist die Disziplin, Risiken für Informationen, Systeme, Identitäten und Abläufe zu managen, die durch unbefugten Zugriff, Missbrauch, Störung oder Zerstörung entstehen. Sie kombiniert Technologie, Prozesse, Menschen und Governance.
Sicherheit ist kein Produkt, das einmal installiert werden kann. Vermögenswerte, Abhängigkeiten, Angreifer und geschäftliche Prioritäten ändern sich. Effektive Programme entscheiden kontinuierlich, was wichtig ist, reduzieren wahrscheinlichen Schaden, erkennen anormale Aktivitäten und erholen sich von Vorfällen.
Wesentliche Erkenntnisse
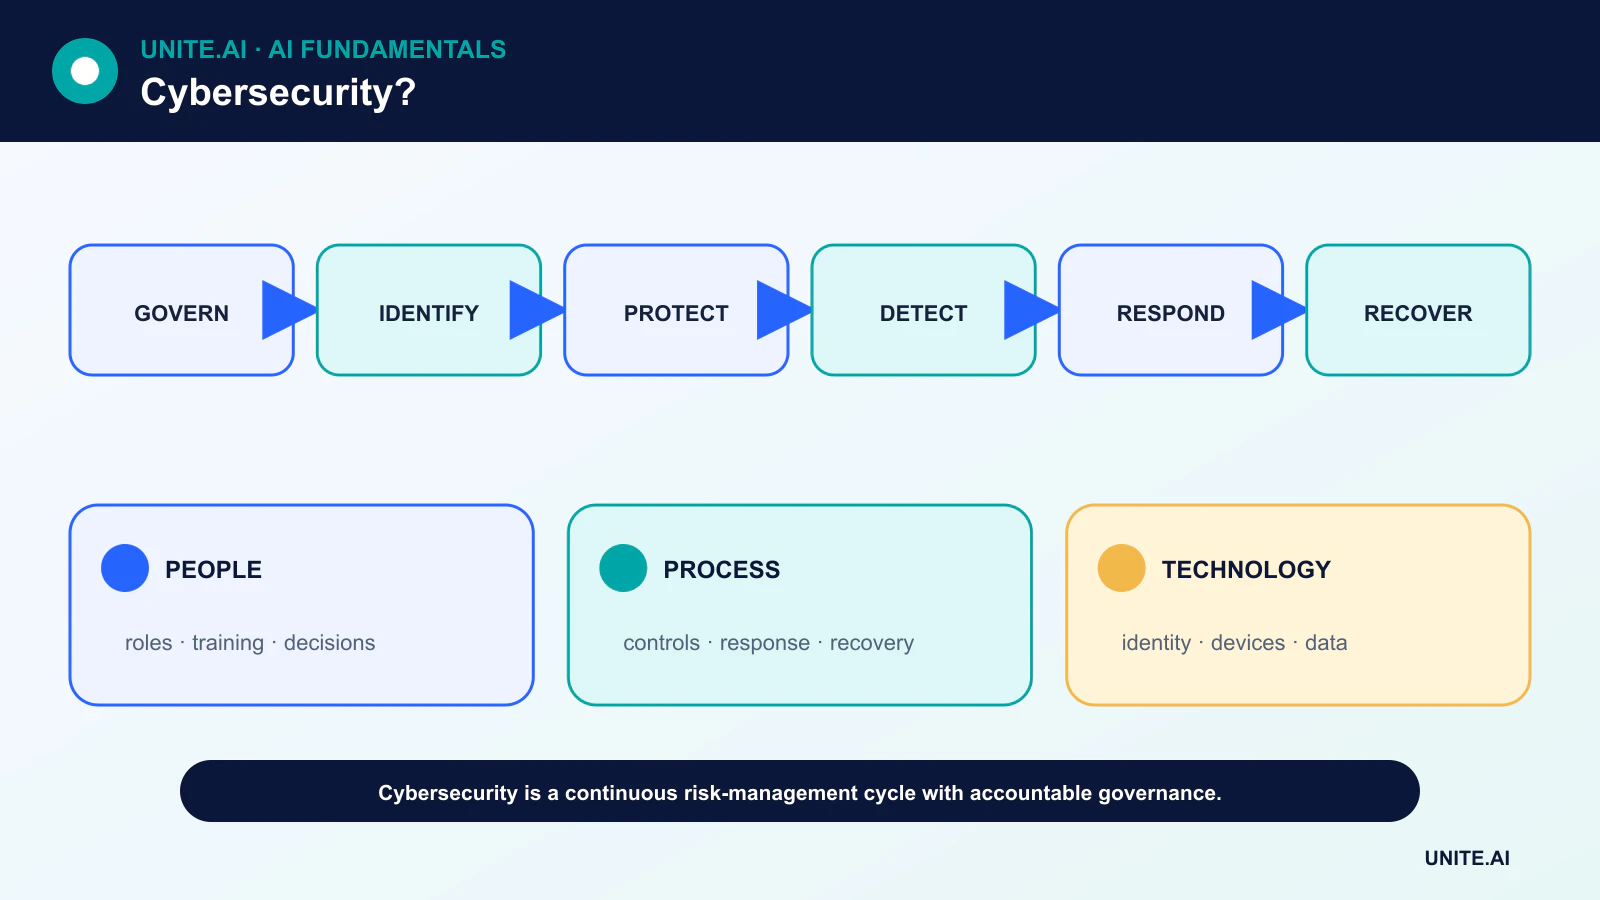
- NIST CSF 2.0 organisiert Ergebnisse nach Govern, Identify, Protect, Detect, Respond und Recover.
- Identität, Asset‑Inventar, sichere Konfiguration, Patchen und Backups sind grundlegende Kontrollen.
- Zero Trust bedeutet, den Zugriff auf Ressourcen kontinuierlich zu bewerten, nicht allein aufgrund des Netzwerkstandorts zu vertrauen.
- Resilienz umfasst Vorbereitung, Kommunikation, Wiederherstellungstests und das Lernen nach Vorfällen.
Steuern und Identifizieren
Governance legt Risikobereitschaft, Rollen, Richtlinien, Aufsicht und Erwartungen an die Lieferkette fest. Führungskräfte benötigen einen aktuellen Überblick über kritische Dienste, rechtliche Verpflichtungen und darüber, wie Cybersecurity‑Risiken mit Unternehmensrisiken verbunden sind.
Identifikation umfasst Hardware, Software, Daten, Konten, Cloud‑Dienste und Abhängigkeiten. Unbekannte oder eigentümerlose Assets sind schwer zu patchen, zu überwachen oder auszusondern. Klassifizierung hilft, stärkere Kontrollen auf wichtigere Systeme und Aufzeichnungen anzuwenden.
Identitäten, Geräte, Anwendungen und Daten schützen
Schutz umfasst phishing‑resistente Authentifizierung, das Prinzip der geringsten Rechte, sichere Konfiguration, Schwachstellenmanagement, Verschlüsselung, Segmentierung, Backups und Mitarbeiterschulungen. Sichere Softwareentwicklung reduziert Fehler vor der Bereitstellung.
Zero‑Trust‑Architektur bewertet Nutzer, Gerät, Ressource und Kontext für jede Zugriffsentscheidung. Sie bedeutet nicht, niemandem zu vertrauen; sie ersetzt breites implizites Vertrauen durch explizite, kontinuierlich bewertete Richtlinien.
Bedeutungsvolle Ereignisse erkennen
Protokolle von Identitäten, Endpunkten, Anwendungen, Netzwerken und Cloud‑Diensten können Missbrauch aufdecken. Detection‑Engineering wandelt Bedrohungshypothesen in getestete Regeln und Analysen um. Abdeckung und Datenqualität sind wichtiger als das Sammeln jedes möglichen Ereignisses.
Maschinelles Lernen kann Alarme priorisieren oder Anomalien identifizieren, doch Angreifer passen sich an und seltenes legitimes Verhalten kann verdächtig wirken. Modelle benötigen Baselines, menschliche Überprüfung und Schutz vor manipulierten Eingaben.
Reagieren und Wiederherstellen
Ein Incident‑Response‑Plan definiert Triage, Beweiserfassung, Eindämmung, Beseitigung, Kommunikation und Entscheidungsbefugnis. Playbooks sollten vor einer Krise geübt werden, einschließlich Szenarien, in denen Identitätssysteme oder Kommunikationskanäle nicht verfügbar sind.
Wiederherstellung stellt vertrauenswürdige Abläufe wieder her, nicht nur Online‑Server. Backups müssen isoliert und getestet werden. Teams validieren Systeme, rotieren kompromittierte Anmeldeinformationen, überwachen Wiederholungen und kommunizieren Restrisiken.
Lieferketten, Edge‑Systeme und KI
Organisationen übernehmen Risiken von Anbietern, Open‑Source‑Abhängigkeiten, Managed Services und Update‑Kanälen. Verträge, Software‑Stücklisten, Atteste und überwachten Zugriff helfen, ersetzen jedoch keine architektonische Eindämmung.
Edge‑KI erweitert die Flotte von Geräten und Modellen, die gesichert werden müssen. Angreifer nutzen KI ebenfalls für Überredung, Aufklärung und Automatisierung, während Verteidiger sie für Analysen einsetzen. Die grundlegenden Kontrollen – Identität, Herkunft, Validierung und Wiederherstellung – bleiben notwendig.
Risiko, Bedrohungsmodellierung und Sicherheitsarchitektur
Cybersicherheit schützt Vertraulichkeit, Integrität und Verfügbarkeit von Systemen und Daten und unterstützt gleichzeitig Sicherheit, Datenschutz, Authentizität und Verantwortlichkeit. Beginnen Sie mit einer Bestandsaufnahme von Assets, Identitäten, Datenflüssen, Abhängigkeiten und geschäftlichen Auswirkungen. Bedrohungsmodellierung identifiziert Akteure, Einstiegspunkte, Vertrauensgrenzen, Missbrauchsszenarien und Gegenmaßnahmen vor der Bereitstellung. Risiko kombiniert Eintrittswahrscheinlichkeit und Konsequenz unter Unsicherheit; es sollte Prioritäten bestimmen, anstatt jede Schwachstellenbewertung gleich zu behandeln.
Defense‑in‑Depth geht davon aus, dass Kontrollen ausfallen können. Starke Identität nutzt phishing‑resistente Mehrfaktor‑Authentifizierung, das Prinzip der geringsten Rechte, kurzlebige Anmeldeinformationen, Geräte‑Trust und die Überprüfung privilegierter Zugriffe. Netzwerksegmentierung begrenzt Bewegungen; sichere Konfiguration und Patchen reduzieren die Angriffsfläche; Verschlüsselung schützt Daten während der Übertragung und im Ruhezustand; Anwendungssicherheit prüft Eingaben und Autorisierungen; Backups und Wiederherstellung erhalten Resilienz. Zero Trust ist eine Zugriffsarchitektur, die auf kontinuierlicher Verifizierung basiert, kein Produkt und keine Eliminierung vertrauenswürdiger Komponenten.
Erkennung, Reaktion und Software‑Lieferkette
Protokolle sollten die definierten Erkennungsfragen unterstützen, synchronisierte Zeit verwenden, Integrität schützen und unnötige Geheimnisse oder personenbezogene Daten vermeiden. Erkennung kombiniert Endpunkt‑, Identitäts‑, Netzwerk‑, Cloud‑ und Anwendungssignale mit Baselines und Bedrohungsinformationen. Alarme benötigen Verantwortliche, Schweregrad, Beweise und Runbooks. Incident‑Response bereitet Rollen, Kommunikation, Eindämmung, Beseitigung, Wiederherstellung, Forensik sowie rechtliche oder regulatorische Koordination vor. Tabletop‑Übungen und technische Simulationen zeigen, ob Anmeldeinformationen widerrufen und Systeme unter Druck wiederhergestellt werden können.
Software‑Risiken umfassen Quellcode, Abhängigkeiten, Build‑Systeme, Artefakte, Registries und Updates. Abhängigkeiten festlegen und prüfen, scannen und patchen, Builds isolieren, ein SBOM erzeugen, Artefakte signieren, Herkunft protokollieren und Veröffentlichungsbefugnisse einschränken. Eine kompromittierte CI‑Pipeline kann vertrauenswürdige Malware verbreiten. Geheimnisse gehören in verwaltete Tresore und dürfen nicht im Code, in Images, Tickets oder Protokollen erscheinen. Drittanbieterdienste benötigen Zugriffsbegrenzungen, Vorfallsbedingungen und einen Ausstiegsplan.
Messung und menschliche Faktoren
Messen Sie Exposition, Behebungszeit, Kontrollabdeckung, Erkennungs‑ und Eindämmungszeit, Wiederherstellungstests, phishing‑resistente Authentifizierung, privilegierten Zugriff und wiederkehrende Grundursachen – nicht allein das Volumen von Alarmen oder die Abschlussrate von Schulungen. Gestalten Sie benutzerfreundliche sichere Vorgaben, weil Menschen Kontrollen umgehen, die wesentliche Arbeit blockieren. Schützen Sie Forschende und Meldestellen und lernen Sie aus Beinahe‑Fehlern ohne Schuldzuweisungen. Cybersicherheit ist kontinuierliches Risikomanagement: Änderungen bei Systemen, Angreifern, Anbietern und Nutzern machen ein einmaliges Audit oder Zertifikat nicht zu ausreichendem Nachweis der aktuellen Sicherheit.
Praktisches Beispiel: Reaktion auf ein kompromittiertes Konto
Eine Identitätsplattform erkennt unmögliche Reisen, ein neues Gerät und ungewöhnlichen privilegierten Zugriff. Das Reaktions‑Playbook validiert Beweise, widerruft Sitzungen und Token, setzt Anmeldeinformationen über einen verifizierten Kanal zurück, isoliert betroffene Endpunkte und prüft Postfachregeln, Cloud‑Rollen und Datenzugriff. Protokolle werden mit synchronisierter Zeit aufbewahrt. Das Team kommuniziert Schweregrad und geschäftliche Auswirkungen, ohne sensible Ermittlungsdetails preiszugeben. Verantwortliche für Recht, Datenschutz und Kundenbenachrichtigung werden je nach Art und Umfang der abgerufenen Daten, vertraglichen Pflichten, geltenden Rechtsräumen und verifiziertem Einfluss einbezogen.
Die Wiederherstellung prüft saubere Geräte, wiederhergestellte geringste Rechte und überwachte Wiedereinstiege. Die Ursachenanalyse untersucht phishing‑resistente Authentifizierung, Registrierung, Help‑Desk‑Verifizierung und Token‑Lebensdauer, anstatt einen einzelnen Nutzer zu beschuldigen. Erkennungsregeln und Schulungen werden aktualisiert und ähnliche Konten werden gesucht. Kennzahlen umfassen Erkennungs‑ und Eindämmungszeit, betroffene Ressourcen, Wiederholungen und Abschluss von Korrekturen. Ein späteres Tabletop‑Szenario testet, ob derselbe Prozess bei einem Ausfall des Identitäts‑Providers und mit einem kompromittierten Administrator funktioniert.
Implementierungsnachweise und betriebliche Bereitschaft
Eine Produktionsentscheidung erfordert mehr als eine erfolgreiche Demonstration. Definieren Sie die vorgesehenen Nutzer, das Betriebsumfeld, Eingaben, Ausgaben, Abhängigkeiten, Eigentümer und die Konsequenz jedes wichtigen Fehlers. Etablieren Sie eine reproduzierbare Basislinie und einen versionierten Evaluationssatz vor dem Feintuning. Testen Sie reguläre Fälle, Randbedingungen, fehlerhafte oder fehlende Eingaben, Verteilungsverschiebungen, Ausfälle von Abhängigkeiten, Missbrauch sowie die Gruppen oder Umgebungen, die am wahrscheinlichsten unterversorgt sind. Messen Sie die Aufgabenqualität zusammen mit Kalibrierung oder Unsicherheit, Latenz, Durchsatz, Ressourcen‑Kosten, Barrierefreiheit, Datenschutz und Sicherheit. Dokumentieren Sie jede Transformation und Schwelle, damit ein unabhängiger Prüfer das Ergebnis reproduzieren und Nachweise von einem attraktiven Prototypen unterscheiden kann.
Vor dem Rollout weisen Sie die Zuständigkeit für Veröffentlichung, Ausnahmen, Änderungen, Rollbacks und Stilllegung zu. Nutzen Sie ein gestuftes Rollout, bewahren Sie ein sicheres Fallback und prüfen Sie das Monitoring mit bewusst injizierten Fehlern. Operative Telemetrie sollte die Eingabequalität, das Ausgabe‑Verhalten, die Modell‑ oder Regel‑Version, den Zustand von Abhängigkeiten, menschliche Overrides und bestätigte Ergebnisse aufzeigen, ohne unnötige sensible Daten zu sammeln. Definieren Sie Alarm‑Schwellenwerte und einen Reaktionsverantwortlichen und prüfen Sie dann reale Evidenz nach der Bereitstellung, anstatt anzunehmen, dass Offline‑Leistungen anhalten. Evaluieren Sie neu, sobald Datenquellen, Nutzer, Modelle, Anbieter, Richtlinien, Hardware oder Ziele sich ändern. Ein gepflegtes System benötigt zudem dokumentierte Wiederherstellungs‑, Incident‑Lern‑, Lösch‑ und Aufbewahrungs‑Verfahren sowie einen klaren Punkt, an dem es deaktiviert oder ersetzt werden soll.
Häufig gestellte Fragen
Was sind Vertraulichkeit, Integrität und Verfügbarkeit?
Sie sind drei gängige Sicherheitsziele: unbefugte Offenlegung verhindern, unbefugte oder unentdeckte Änderungen verhindern und Systeme sowie Daten zuverlässig zugänglich halten.
Kann das Cybersecurity‑Risiko eliminiert werden?
Nein. Organisationen reduzieren und übertragen Risiken, vermeiden bestimmte Aktivitäten und akzeptieren Restrisiken mit verantwortlichen Entscheidungen.
Primäre Referenzen