
Основи ШІ
Що таке федеративне навчання?

 Додайте Unite.AI до бажаних джерел у Google
Федеративне навчання навчає спільну модель на багатьох пристроях або організаціях, залишаючи необроблені дані навчання кожного учасника локальними. Координатор розповсюджує параметри моделі, клієнти обчислюють оновлення на власних записах, а крок агрегування об’єднує ці оновлення.
Збереження записів локально корисне, проте це не те саме, що конфіденційність чи безпека. Оновлення моделі можуть витікати інформацію, скомпрометовані клієнти можуть отруювати навчання, і координатор все одно потребує автентифікації, захисту передачі, контролю доступу та визначеної моделі довіри.
Основні висновки
- Федеративне навчання переносить обчислення до розподілених даних; воно не переміщує необроблений набір даних до одного центрального тренера.
- Системи крос‑пристроїв включають багато періодично доступних пристроїв, тоді як системи крос‑силос залучають менше, більш стабільних організацій.
- Безпечна агрегація та диференціальна конфіденційність вирішують різні ризики і їх можна комбінувати.
- Незалежні та неідентичні (Non‑IID) дані, обмежена пропускна здатність, ненадійна участь та зловмисні оновлення є основними обмеженнями дизайну.
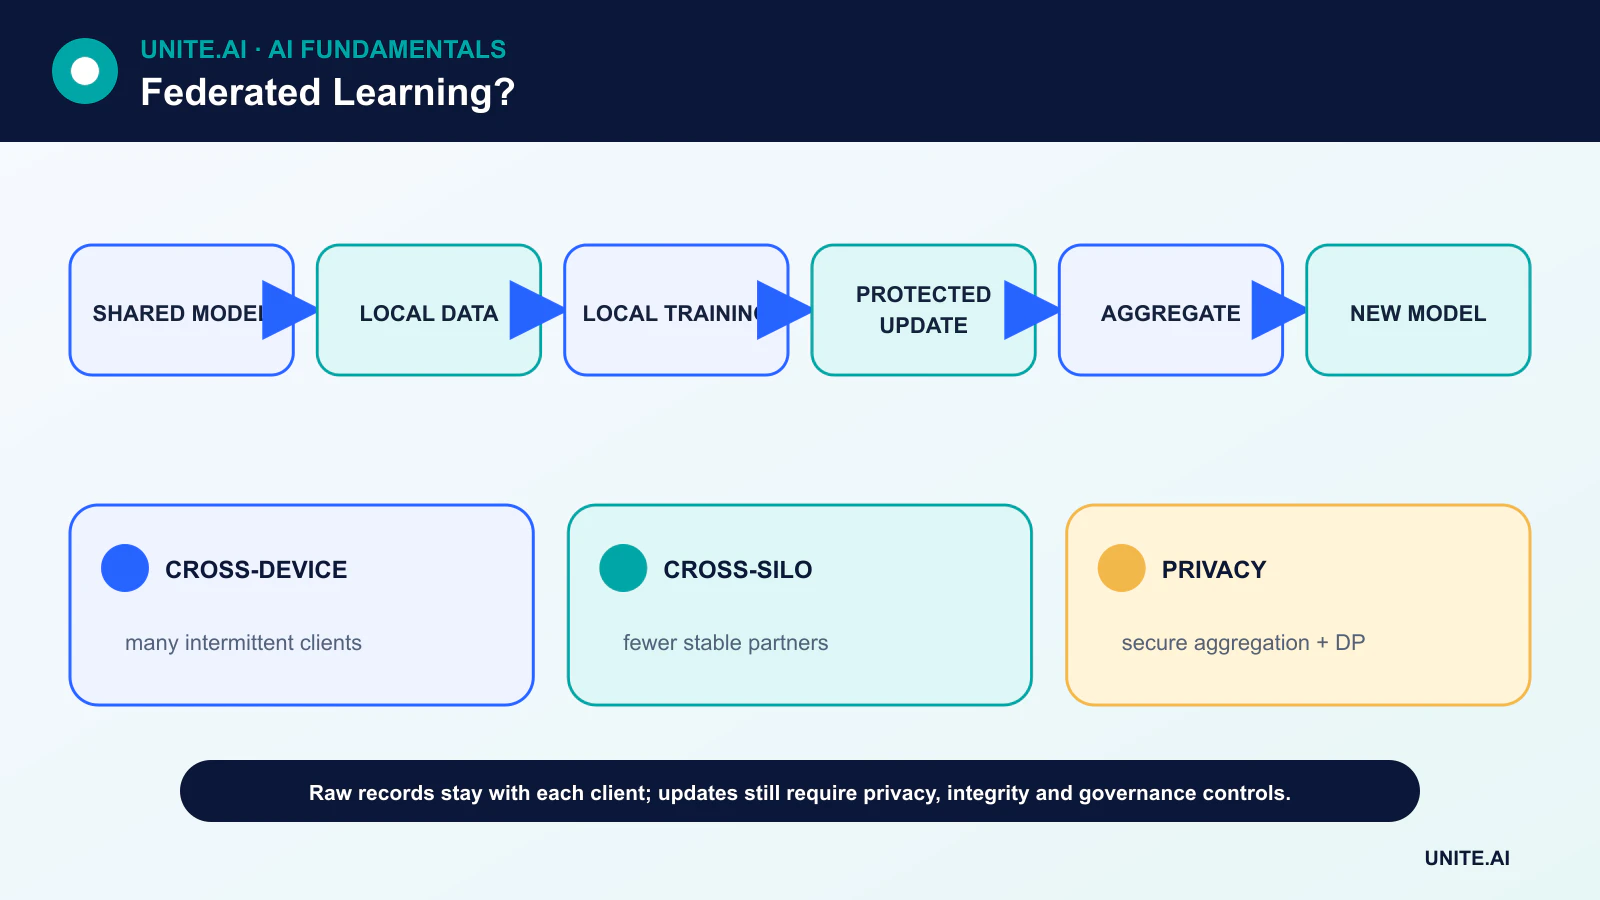
Життєвий цикл федеративного усереднення
Типовий раунд починається, коли координатор обирає придатних клієнтів і надсилає поточну модель. Кожен клієнт навчається локально протягом обмеженої кількості кроків, створюючи оновлення параметрів або градієнтів. Координатор агрегує придатні оновлення — часто з вагами, що залежать від кількості локальних прикладів — і публікує нову спільну модель.
У кожному раунді може брати участь лише частина клієнтів. Протокол повинен витримувати розриви з’єднань, невідповідність версій та пристрої, які не можуть навчатися під час зарядки, зайняті або офлайн. Комунікація може переважати над обчисленнями, тому стиснення оновлень і менша кількість раундів часто важливіші за чисту швидкість прискорювача.
Крос‑пристрої проти крос‑силосів
Федеративне навчання крос‑пристроїв може включати телефони, датчики або браузери, що належать багатьом особам. Клієнтів багато, довіра до них низька, і вони доступні лише періодично. Федеративне навчання крос‑силос зазвичай об’єднує менший набір лікарень, банків або підрозділів з стабільною інфраструктурою та контрактним управлінням.
Ці два сценарії вимагають різних припущень щодо ідентифікації, аудиту та відмов. Проект крос‑силос може узгодити спільну схему та процес валідації; сервіс крос‑пристроїв може змушений обробляти мільйони версій ПЗ та дуже нерівномірні локальні набори даних.
Безпечна агрегація, диференціальна конфіденційність та шифрування
Безпечна агрегація — це криптографічний протокол, який дозволяє серверу отримати агрегат без читання оновлень кожного клієнта. Диференціальна конфіденційність обмежує, наскільки випущений результат може залежати від окремого запису або учасника, шляхом обрізання внесків і додавання відкаліброваного шуму.
Жоден з механізмів не усуває всі ризики. Безпечна агрегація не робить агрегат безпечним, а диференціальна конфіденційність вводить компроміс між точністю та конфіденційністю, який треба враховувати за допомогою явного бюджету конфіденційності. Шифрування захищає дані під час передачі або зберігання; воно саме по собі не запобігає виведенню інформації з моделі.
Незалежні та неідентичні дані та якість моделі
Дані клієнтів рідко є незалежними та ідентично розподіленими. Модель клавіатури бачить словник кожної особи; лікарні обслуговують різні популяції; фабрики використовують різне обладнання. Ці відмінності можуть уповільнювати збіжність і приховувати низьку продуктивність для невеликих груп клієнтів.
Оцінка повинна включати глобальні метрики, розподіли за клієнтом або когортою, калібрування та аналіз відмов. Центральний тестовий набір може бути зручним, але недостатнім. Це пов’язує федеративне навчання з якістю даних машинного навчання та управлінням структурованих і неструктурованих даних.
Загрози та операційні контролі
Зловмисні клієнти можуть надсилати отруйні оновлення, сибіл‑клієнти можуть спотворювати агрегацію, а скомпрометований сервер може розповсюджувати цільову модель. Захисти включають автентифіковану реєстрацію, виявлення аномалій, стійку агрегацію, валідацію оновлень, обмеження швидкості та відтворювану атестацію програмного забезпечення, коли це практично.
Федеративне навчання входить до ширшої програми кібербезпеки. Команди повинні документувати, хто контролює координатор, які метадані збираються, як учасники можуть вийти, як здійснюється відкат моделей і що відбувається, коли тести конфіденційності або якості не проходять.
Федеративна оптимізація та гетерогенність даних
Федеративне навчання надсилає модель або завдання оновлення до учасницьких клієнтів, навчає їх локально та агрегує оновлення без централізації необроблених прикладів. У федеративному усередненні обрані клієнти виконують кілька локальних кроків оптимізації, а сервер обчислює зважене середнє, зазвичай за кількістю прикладів. Раунди комунікації, локальні епохи, відбір та швидкості навчання балансують пропускну здатність проти збіжності. Налаштування крос‑пристроїв включають багато ненадійних телефонів або датчиків; крос‑силос — менше організацій з потужнішими обчисленнями, ідентифікацією та управлінням.
Дані клієнтів зазвичай не є незалежними та нерівномірними: користувачі різняться поведінкою, розподілом міток, обсягом та доступністю. Локальне навчання може відхилятись у несумісних напрямках, роблячи просте середнє нестабільним або упередженим на користь активних клієнтів з великим обсягом. Алгоритми можуть використовувати проксимальні терміни, адаптивну оптимізацію сервера, кластеризацію, персоналізацію або контрольні варіанти. Оцінка має включати глобальну та клієнтську продуктивність, «хвостові» клієнти, частоту участі, збіжність, комунікацію та енергоспоживання. Хороше середнє може приховувати, що невеликі або рідкісні популяції клієнтів отримують гіршу модель.
Конфіденційність, безпека та системна інженерія
Збереження даних локально саме по собі не гарантує конфіденційність. Градієнти та оновлення можуть витікати членство або ознаки, тоді як кінцева модель може запам’ятовувати приклади. Безпечна агрегація приховує індивідуальні оновлення від сервера, а диференціальна конфіденційність обмежує внесок інформації шляхом обрізання та додавання шуму, проте обидва змінюють корисність і операційну складність. Визначте модель загрози, одиницю конфіденційності, бюджет та довірені компоненти. Шифрування під час передачі необхідне, але не запобігає зловмисному клієнту, отруєному оновленню, скомпрометованому координатору чи атаці виведення.
Захисти включають автентифікованих клієнтів, стійку агрегацію, перевірки аномалій, обмеження оновлень, захищені анклави в деяких дизайнах та валідацію проти чистих даних. Сибіл‑атакувальники можуть створювати багато клієнтів; бекдори можуть виживати після усереднення; відкидання підозрілих оновлень може також виключати легітимну рідкісну поведінку. Версіюйте код клієнта, підтримуйте перервані раунди, запобігайте повтору, і розробляйте для відстаючих та обмежень пристроїв. Згода, зберігання, регіональні правила та видалення залишаються застосовними до локальних даних та отриманих оновлень.
Приклад розгортання та управління
Мобільна клавіатура може локально навчати покращення наступного слова, проте розгортання повинно використовувати популяцію, яка відповідає можливостям пристрою та згоді, збирати обрізані захищені оновлення та порівнювати їх із замороженою базовою моделлю. Перед випуском перевірте якість мови та діалекту, споживання батареї, використання даних та ризик запам’ятовування. Клієнти потребують підписаних завдань навчання та оновлень моделі; сервер потребує аудиторської конфігурації раундів та можливості відкату. Федеративне навчання — це архітектура розподіленого навчання за обмежень, а не заміна представницьких даних, інженерії конфіденційності чи підзвітності.
Практичний приклад: федеративне навчання між лікарнями
Лікарні навчають спільну модель якості зображень без об’єднання сканів. Спільний протокол визначає метадані пристроїв, мітки, попередню обробку, придатність клієнтів, локальні епохи, обрізання та безпечну агрегацію. Заклади зберігають дані пацієнтів і надсилають захищені оновлення, тоді як координатор оцінює кожен раунд на локальних відкладених наборах. Результати повідомляють про продуктивність на рівні закладів та «хвостову» продуктивність, а не лише про середнє, зважене за обсягом, тому що малі лікарні та типи пристроїв інакше можуть бути проігноровані.
Модель загрози охоплює зловмисні оновлення, витік членства, скомпрометованих клієнтів та доступ координатора. Диференціальна конфіденційність налаштована з задокументованим бюджетом та протестованою корисністю. Пакети моделі та завдань підписані; заклади можуть відмовитися, а оновлення підлягають аудиту. Отруєний або нестабільний раунд не замінює розгорнуту модель автоматично. Проект зберігає локальні базові лінії та клінічний огляд, і розглядає федеративну архітектуру як один контроль конфіденційності в рамках ширших зобов’язань щодо згоди, безпеки та управління.
Докази впровадження та готовність до експлуатації
Виробниче рішення потребує більше, ніж успішна демонстрація. Визначте цільових користувачів, експлуатаційне середовище, вхідні та вихідні дані, залежності, власника та наслідки кожної важливої відмови. Встановіть відтворювану базову лінію та версійну оцінювальну вибірку перед налаштуванням. Тестуйте звичайні випадки, граничні умови, некоректні або відсутні вхідні дані, зсув розподілу, відключення залежностей, зловживання та групи або середовища, які найчастіше залишаються без належної підтримки. Вимірюйте якість завдання разом з калібруванням або невизначеністю, затримкою, пропускною здатністю, вартістю ресурсів, доступністю, конфіденційністю та безпекою. Записуйте кожну трансформацію та поріг, щоб незалежний рецензент міг відтворити результат і розрізнити докази від привабливого прототипу.
Перед запуском призначте відповідальність за випуск, виключення, зміни, відкат та відмову. Використовуйте поетапний розгортання, зберігайте безпечний резерв і перевіряйте моніторинг за допомогою навмисно внесених відмов. Операційна телеметрія повинна розкривати якість вхідних даних, поведінку виходу, версію моделі або правила, стан залежностей, людські втручання та підтверджені результати без збору непотрібних конфіденційних даних. Визначте пороги сповіщень та відповідального за реакцію, а потім перегляньте реальні докази після розгортання, а не припускайте, що офлайн‑продуктивність залишиться. Переоцінюйте щоразу, коли змінюються джерела даних, користувачі, моделі, постачальники, політики, обладнання чи цілі. Підтримувана система також потребує задокументованого відновлення, навчання на інцидентах, процедур видалення та зберігання, а також чіткої точки, в якій її слід вимкнути або замінити.
Часті запитання
Чи гарантує федеративне навчання, що приватні дані не можуть витікати?
Ні. Воно зменшує переміщення необроблених даних, проте оновлення та кінцеві моделі все ще можуть розкривати інформацію. Конфіденційність вимагає моделі загрози та додаткових технічних і організаційних контролів.
Коли централізоване навчання простіше?
Коли дані можна законно та безпечно централізувати, централізоване навчання часто простіше відлагоджувати, відтворювати та моніторити. Федеративне навчання виправдане, коли розподіл є реальною вимогою, а не лише маркетинговою метою.
Основні джерела












