
พื้นฐาน AI
ไซเบอร์ความปลอดภัยคืออะไร?

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
Cybersecurity คือสาขาวิชาที่จัดการความเสี่ยงต่อข้อมูล ระบบ ตัวตน และการดำเนินงานที่เกิดจากการเข้าถึงโดยไม่ได้รับอนุญาต การใช้ในทางที่ผิด การขัดจังหวะ หรือการทำลาย มันผสานเทคโนโลยี กระบวนการ ผู้คน และการกำกับดูแลเข้าด้วยกัน。
การรักษาความปลอดภัยไม่ใช่ผลิตภัณฑ์ที่สามารถติดตั้งครั้งเดียวได้ สินทรัพย์ การพึ่งพา ผู้โจมตี และลำดับความสำคัญของธุรกิจมีการเปลี่ยนแปลง โปรแกรมที่มีประสิทธิภาพต้องตัดสินใจอย่างต่อเนื่องว่าอะไรสำคัญ ลดความเสียหายที่อาจเกิดขึ้น ตรวจจับกิจกรรมผิดปกติ และฟื้นฟูจากเหตุการณ์
ประเด็นสำคัญ
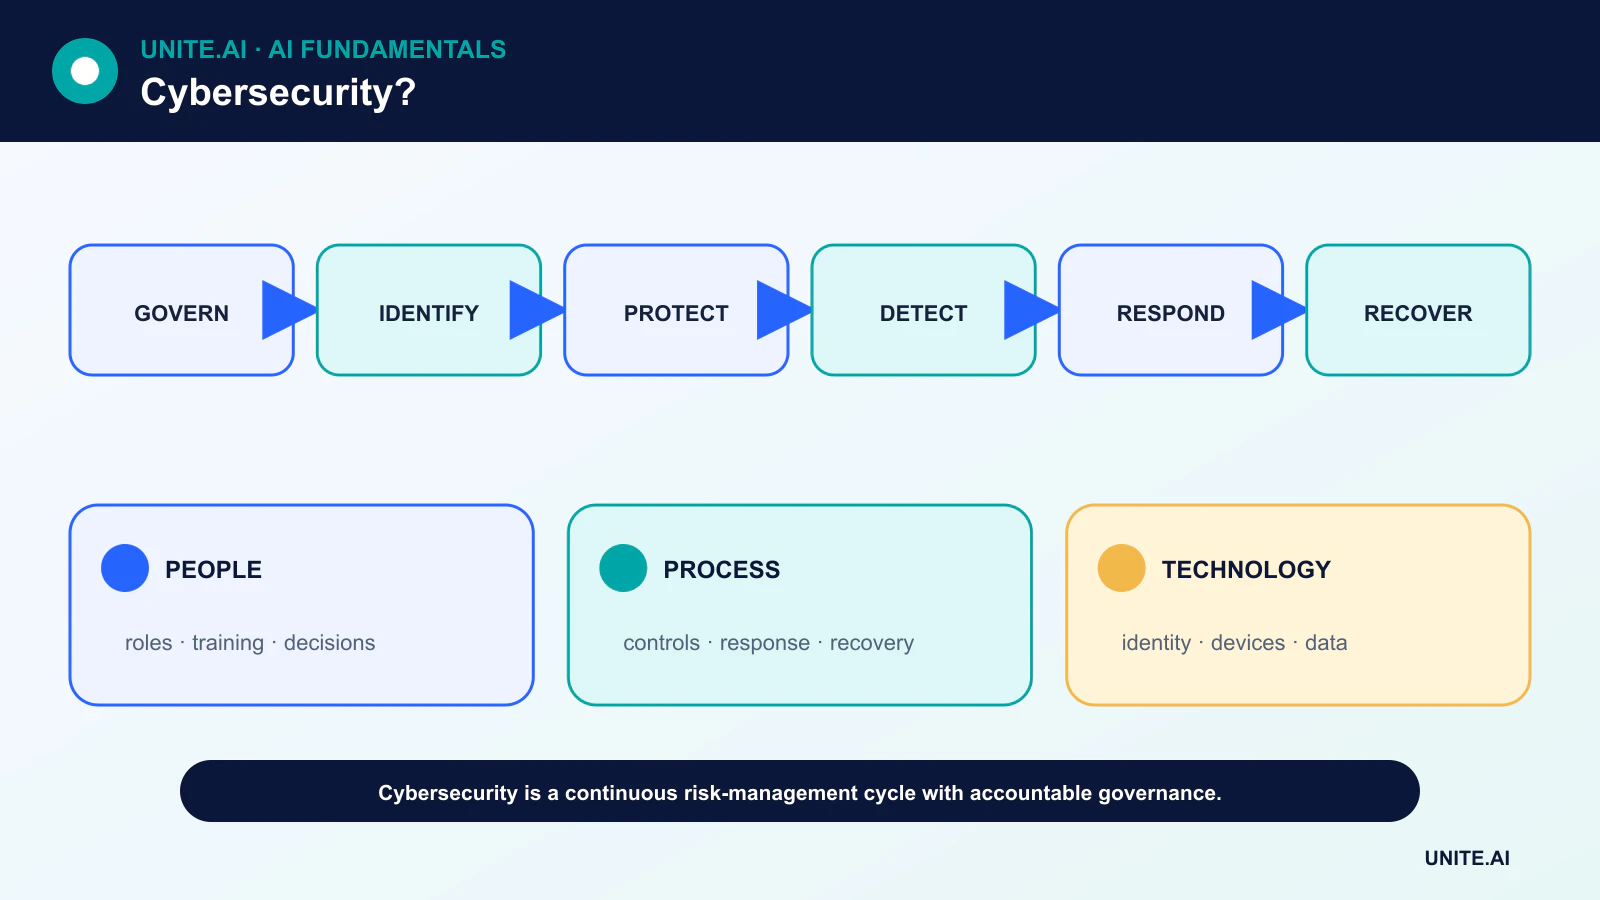
- NIST CSF 2.0 จัดระเบียบผลลัพธ์โดยอิงกรอบการกำกับ (Govern), ระบุตัว (Identify), ปกป้อง (Protect), ตรวจจับ (Detect), ตอบสนอง (Respond) และฟื้นฟู (Recover).
- การจัดการตัวตน, สินทรัพย์, การกำหนดค่าที่ปลอดภัย, การอัปเดตแพตช์ และการสำรองข้อมูลเป็นการควบคุมพื้นฐาน
- Zero trust หมายถึงการประเมินการเข้าถึงทรัพยากรอย่างต่อเนื่อง ไม่เชื่อถือเพียงแค่ตำแหน่งเครือข่าย
- ความยืดหยุ่นรวมถึงการเตรียมการ การสื่อสาร การทดสอบการฟื้นฟู และการเรียนรู้หลังเหตุการณ์
การกำกับและระบุตัว
การกำกับดูแลกำหนดระดับความเสี่ยงที่ยอมรับได้ บทบาท นโยบาย การตรวจสอบ และความคาดหวังของห่วงโซ่อุปทาน ผู้นำต้องมีภาพรวมที่เป็นปัจจุบันของบริการสำคัญ ภาระผูกพันทางกฎหมาย และวิธีที่ความเสี่ยงไซเบอร์เชื่อมโยงกับความเสี่ยงขององค์กร
การระบุตัวครอบคลุมฮาร์ดแวร์ ซอฟต์แวร์ ข้อมูล บัญชี บริการคลาวด์และการพึ่งพา สินทรัพย์ที่ไม่ทราบหรือไม่มีเจ้าของยากต่อการอัปเดตแพตช์ การตรวจสอบ หรือการยกเลิก การจัดประเภทช่วยให้สามารถใช้การควบคุมที่เข้มงวดขึ้นกับระบบและบันทึกที่มีผลกระทบสำคัญ
ปกป้องตัวตน, อุปกรณ์, แอปพลิเคชันและข้อมูล
การปกป้องรวมถึงการรับรองตัวตนที่ต้านฟิชชิง, หลักการให้สิทธิ์ต่ำสุด, การกำหนดค่าที่ปลอดภัย, การจัดการช่องโหว่, การเข้ารหัส, การแยกส่วน, การสำรองข้อมูลและการฝึกอบรมพนักงาน การพัฒนาซอฟต์แวร์อย่างปลอดภัยช่วยลดข้อบกพร่องก่อนการใช้งาน
สถาปัตยกรรม Zero trust ประเมินผู้ใช้ อุปกรณ์ ทรัพยากร และบริบทสำหรับการตัดสินใจเข้าถึงแต่ละครั้ง ไม่ได้หมายความว่าจะไม่เชื่อถือใครเลย แต่จะแทนที่ความเชื่อมั่นโดยอัตโนมัติที่กว้างขวางด้วยนโยบายที่ชัดเจนและประเมินอย่างต่อเนื่อง
ตรวจจับเหตุการณ์ที่มีความหมาย
บันทึกจากตัวตน จุดสิ้นสุด แอปพลิเคชัน เครือข่ายและบริการคลาวด์สามารถเปิดเผยการใช้ในทางที่ผิด วิศวกรรมการตรวจจับแปลงสมมติฐานภัยคุกคามเป็นกฎและการวิเคราะห์ที่ทดสอบแล้ว การครอบคลุมและคุณภาพของข้อมูลมีความสำคัญมากกว่าการเก็บรวบรวมเหตุการณ์ทุกอย่างที่เป็นไปได้
การเรียนรู้ของเครื่อง อาจจัดลำดับความสำคัญของการแจ้งเตือนหรือระบุความผิดปกติ แต่ผู้โจมตีสามารถปรับตัวได้และพฤติกรรมที่ถูกต้องแต่หายากอาจดูน่าสงสัย โมเดลต้องการฐานข้อมูลอ้างอิง การตรวจสอบโดยมนุษย์ และการป้องกันจากข้อมูลที่ถูกดัดแปลง
ตอบสนองและฟื้นฟู
แผนการตอบสนองเหตุการณ์กำหนดขั้นตอนการคัดแยก การจัดการหลักฐาน การกักกัน การกำจัด การสื่อสาร และอำนาจการตัดสินใจ คู่มือการปฏิบัติควรฝึกซ้อมก่อนวิกฤต รวมถึงสถานการณ์ที่ระบบตัวตนหรือช่องทางการสื่อสารไม่พร้อมใช้งาน
การฟื้นฟูคืนสภาพการดำเนินงานที่เชื่อถือได้ ไม่ใช่แค่เซิร์ฟเวอร์ออนไลน์เท่านั้น การสำรองข้อมูลต้องแยกออกและทดสอบ ทีมงานต้องตรวจสอบระบบ หมุนเวียนข้อมูลประจำตัวที่ถูกละเมิด เฝ้าติดตามการเกิดซ้ำ และสื่อสารความเสี่ยงที่เหลืออยู่
ห่วงโซ่อุปทาน, ระบบขอบและ AI
องค์กรสืบทอดความเสี่ยงจากผู้ขาย การพึ่งพาโอเพ่นซอร์ส บริการที่จัดการและช่องทางอัปเดต สัญญา, รายการส่วนประกอบซอฟต์แวร์, การรับรองและการเข้าถึงที่ตรวจสอบได้ช่วยเหลือ แต่ไม่ได้แทนที่การควบคุมสถาปัตยกรรม
AI ขอบ ขยายกลุ่มอุปกรณ์และโมเดลที่ต้องรักษาความปลอดภัย ผู้โจมตียังใช้ AI เพื่อการชักชวน การสำรวจและการอัตโนมัติ ในขณะที่ผู้ป้องกันใช้ AI เพื่อการวิเคราะห์ การควบคุมพื้นฐาน—ตัวตน, ต้นกำเนิด, การตรวจสอบและการฟื้นฟู—ยังคงจำเป็น
ความเสี่ยง, การสร้างแบบจำลองภัยคุกคาม, และสถาปัตยกรรมความปลอดภัย
ไซเบอร์ความปลอดภัยปกป้องความลับ ความสมบูรณ์ และความพร้อมใช้งานของระบบและข้อมูล พร้อมสนับสนุนความปลอดภัย, ความเป็นส่วนตัว, ความถูกต้อง, และความรับผิดชอบ เริ่มต้นด้วยการสำรวจสินทรัพย์ ตัวตน การไหลของข้อมูล การพึ่งพา และผลกระทบต่อธุรกิจ การสร้างแบบจำลองภัยคุกคามระบุผู้กระทำ จุดเข้าสู่ระบบ พรมแดนความเชื่อถือ กรณีการละเมิด และการบรรเทาก่อนการใช้งาน ความเสี่ยงรวมความน่าจะเป็นและผลลัพธ์ภายใต้ความไม่แน่นอน; ควรเป็นตัวขับเคลื่อนความสำคัญ แทนการถือว่าคะแนนช่องโหว่ทุกคะแนนเท่ากัน
การป้องกันหลายชั้นสันนิษฐานว่าการควบคุมอาจล้มเหลว ตัวตนที่แข็งแกร่งใช้การรับรองแบบหลายปัจจัยที่ต้านฟิชชิง, หลักการให้สิทธิ์ต่ำสุด, ข้อมูลประจำตัวอายุสั้น, ความเชื่อถือของอุปกรณ์, และการตรวจสอบการเข้าถึงระดับพิเศษ การแยกเครือข่ายจำกัดการเคลื่อนย้าย; การกำหนดค่าที่ปลอดภัยและการอัปเดตแพตช์ลดการเปิดเผย; การเข้ารหัสปกป้องข้อมูลระหว่างการส่งและที่พัก; ความปลอดภัยของแอปพลิเคชันตรวจสอบข้อมูลเข้าและการอนุญาต; การสำรองและการฟื้นฟูรักษาความยืดหยุ่น Zero trust เป็นสถาปัตยกรรมการเข้าถึงที่อิงการตรวจสอบต่อเนื่อง ไม่ใช่ผลิตภัณฑ์หรือการกำจัดส่วนที่เชื่อถือได้
การตรวจจับ, การตอบสนอง, และห่วงโซ่อุปทานซอฟต์แวร์
บันทึกควรสนับสนุนคำถามการตรวจจับที่กำหนด ใช้เวลาซิงโครไนซ์ ปกป้องความสมบูรณ์ และหลีกเลี่ยงความลับหรือข้อมูลส่วนบุคคลที่ไม่จำเป็น การตรวจจับรวมสัญญาณจากอุปกรณ์ปลายผู้ใช้ ตัวตน เครือข่าย คลาวด์ และแอปพลิเคชันพร้อมฐานข้อมูลอ้างอิงและข่าวกรองภัยคุกคาม การแจ้งเตือนต้องมีเจ้าของ ความรุนแรง หลักฐาน และคู่มือการดำเนินการ การตอบสนองเหตุการณ์เตรียมบทบาท การสื่อสาร การกักกัน การกำจัด การฟื้นฟู การสืบสวน และการประสานงานด้านกฎหมายหรือข้อบังคับ การฝึกซ้อมแบบ tabletop และการจำลองเทคนิคเปิดเผยว่าข้อมูลประจำตัวสามารถเพิกถอนและระบบสามารถกู้คืนได้ภายใต้ความกดดัน
ความเสี่ยงของซอฟต์แวร์รวมถึงซอร์สโค้ด การพึ่งพา ระบบสร้าง แพคเกจ ผลลัพธ์ ที่เก็บข้อมูล และการอัปเดต ให้ตรึงและตรวจสอบการพึ่งพา สแกนและอัปเดต แยกการสร้าง สร้าง SBOM ลงนามผลลัพธ์ บันทึกต้นกำเนิด และจำกัดอำนาจการปล่อยซอฟต์แวร์ สายการผลิต CI ที่ถูกเจาะอาจกระจายมัลแวร์ที่เชื่อถือได้ ความลับควรอยู่ในคลังที่จัดการและต้องไม่ปรากฏในโค้ด รูปภาพ ตั๋ว หรือบันทึก บริการของบุคคลที่สามต้องการการจำกัดการเข้าถึง เงื่อนไขเหตุการณ์ และแผนการออกจากบริการ
การวัดผลและปัจจัยมนุษย์
วัดการเปิดเผย, เวลาแก้ไข, การครอบคลุมการควบคุม, เวลาในการตรวจจับและกักกัน, การทดสอบการฟื้นฟู, การรับรองตัวตนที่ต้านฟิชชิง, การเข้าถึงระดับพิเศษ, และสาเหตุรากฐานที่เกิดซ้ำ—not ปริมาณการแจ้งเตือนหรือการสำเร็จการฝึกอบรมเพียงอย่างเดียว ออกแบบค่าเริ่มต้นที่ปลอดภัยและใช้งานได้ เพราะผู้คนมักหลีกเลี่ยงการควบคุมที่ขัดขวางงานสำคัญ ปกป้องนักวิจัยและช่องทางรายงาน และเรียนรู้จากเหตุการณ์ใกล้เคียงโดยไม่โทษ การไซเบอร์ความปลอดภัยเป็นการจัดการความเสี่ยงอย่างต่อเนื่อง: ระบบที่เปลี่ยนแปลง ผู้โจมตี ผู้ขาย และผู้ใช้ทำให้การตรวจสอบครั้งเดียวหรือใบรับรองการปฏิบัติตามไม่เพียงพอเป็นหลักฐานของความปลอดภัยในปัจจุบัน
ตัวอย่างการทำงาน: การตอบสนองต่อบัญชีที่ถูกละเมิด
แพลตฟอร์มตัวตนตรวจจับการเดินทางที่เป็นไปไม่ได้ อุปกรณ์ใหม่ และการเข้าถึงระดับพิเศษที่ผิดปกติ คู่มือการตอบสนองตรวจสอบหลักฐาน ยกเลิกเซสชันและโทเค็น รีเซ็ตรหัสผ่านผ่านช่องทางที่ตรวจสอบได้ แยกอุปกรณ์ที่ได้รับผลกระทบ และตรวจสอบกฎกล่องจดหมาย บทบาทคลาวด์ และการเข้าถึงข้อมูล บันทึกถูกเก็บรักษาด้วยเวลาซิงโครไนซ์ ทีมสื่อสารความรุนแรงและผลกระทบต่อธุรกิจโดยไม่เปิดเผยรายละเอียดการสืบสวนที่ละเอียดอ่อน เจ้าของด้านกฎหมาย ความเป็นส่วนตัว และการแจ้งลูกค้าถูกเรียกใช้ตามประเภทและขอบเขตของข้อมูลที่เข้าถึง ภาระผูกพันสัญญา เขตอำนาจศาลที่เกี่ยวข้อง และผลกระทบที่ตรวจสอบได้
การฟื้นฟูตรวจสอบอุปกรณ์ที่สะอาด การคืนสิทธิ์ต่ำสุดที่ได้รับการปรับปรุง และการเฝ้าติดตามการกลับเข้าใช้งาน การวิเคราะห์สาเหตุรากฐานตรวจสอบการรับรองตัวตนที่ต้านฟิชชิง การลงทะเบียน การตรวจสอบโดยศูนย์ช่วยเหลือ และอายุของโทเค็น แทนการโทษผู้ใช้คนเดียว การอัปเดตกฎการตรวจจับและการฝึกอบรม และการล่าบัญชีที่คล้ายกัน ตัวชี้วัดรวมถึงเวลาในการตรวจจับและกักกัน ทรัพยากรที่ได้รับผลกระทบ การเกิดซ้ำ และการทำให้เสร็จสิ้นการแก้ไข การฝึก tabletop ต่อมาทดสอบว่ากระบวนการเดียวกันทำงานได้หรือไม่ในกรณีการหยุดทำงานของผู้ให้บริการตัวตนและผู้ดูแลระบบที่ถูกละเมิด
หลักฐานการดำเนินการและความพร้อมใช้งาน
การตัดสินใจเชิงผลิตต้องมีมากกว่าการสาธิตที่ประสบความสำเร็จ กำหนดผู้ใช้เป้าหมาย สภาพแวดล้อมการทำงาน อินพุต เอาต์พุต การพึ่งพา เจ้าของ และผลของความล้มเหลวสำคัญแต่ละประการ สร้างฐานข้อมูลอ้างอิงที่ทำซ้ำได้และชุดการประเมินเวอร์ชันก่อนการปรับจูน ทดสอบกรณีปกติ เงื่อนไขขอบเขต อินพุตที่ผิดรูปหรือขาดหาย การเปลี่ยนแปลงการกระจาย การหยุดทำงานของการพึ่งพา การใช้ในทางที่ผิด และกลุ่มหรือสภาพแวดล้อมที่อาจไม่ได้รับการสนับสนุนอย่างเพียงพอ วัดคุณภาพงานพร้อมการสอบเทียบหรือความไม่แน่นอน ความหน่วงเวลา ปริมาณผ่าน การใช้ทรัพยากร ความเข้าถึง ความเป็นส่วนตัว และความปลอดภัย บันทึกการแปลงและเกณฑ์ทุกอย่างเพื่อให้ผู้ตรวจสอบอิสระสามารถทำซ้ำผลลัพธ์และแยกแยะหลักฐานจากต้นแบบที่น่าสนใจ
ก่อนการเปิดตัว ให้กำหนดอำนาจการปล่อย ยกเว้น การเปลี่ยนแปลง การย้อนกลับ และการยกเลิก ใช้วิธีการปล่อยแบบขั้นเป็นขั้น เก็บสำรองที่ปลอดภัยและตรวจสอบการเฝ้าระวังด้วยการฉีดความล้มเหลวโดยเจตนา Telemetry การปฏิบัติการควรเปิดเผยคุณภาพอินพุต พฤติกรรมเอาต์พุต เวอร์ชันของโมเดลหรือกฎ สถานะการพึ่งพา การแทรกแซงของมนุษย์ และผลลัพธ์ที่ยืนยันโดยไม่เก็บข้อมูลที่ละเอียดอ่อนที่ไม่จำเป็น กำหนดเกณฑ์การแจ้งเตือนและเจ้าของการตอบสนอง แล้วตรวจสอบหลักฐานจากโลกจริงหลังการใช้งานแทนการสมมติว่าประสิทธิภาพออฟไลน์จะคงอยู่ ประเมินใหม่เมื่อแหล่งข้อมูล ผู้ใช้ โมเดล ผู้ขาย นโยบาย ฮาร์ดแวร์ หรือเป้าหมายเปลี่ยน ระบบที่ดูแลยังต้องมีขั้นตอนการฟื้นฟู การเรียนรู้จากเหตุการณ์ การลบและการเก็บรักษา และจุดชัดเจนที่ควรปิดหรือเปลี่ยนทดแทน
คำถามที่พบบ่อย
ความลับ, ความสมบูรณ์, และความพร้อมใช้งานคืออะไร?
พวกมันเป็นเป้าหมายความปลอดภัยสามประการทั่วไป: ป้องกันการเปิดเผยโดยไม่ได้รับอนุญาต, ป้องกันการเปลี่ยนแปลงโดยไม่ได้รับอนุญาตหรือไม่ตรวจพบ, และทำให้ระบบและข้อมูลสามารถเข้าถึงได้อย่างเชื่อถือได้
ความเสี่ยงไซเบอร์ความปลอดภัยสามารถขจัดได้หรือไม่?
ไม่ได้. องค์กรลดและโอนความเสี่ยง, หลีกเลี่ยงกิจกรรมบางอย่าง, และยอมรับความเสี่ยงที่เหลืออยู่ด้วยการตัดสินใจที่รับผิดชอบ.
แหล่งอ้างอิงหลัก











