Основи ШІ
Що таке етичний хакінг і як він працює?

 Додайте Unite.AI до бажаних джерел у Google
Етичний хакінг — це авторизоване тестування безпеки, що виконується в межах узгодженого обсягу для виявлення та підтвердження вразливостей до того, як їх використають зловмисники. Слово «етичний» походить не лише від технічних навичок; воно базується на дозволі, пропорційних методах, ретельному поводженні з даними та відповідальній звітності.
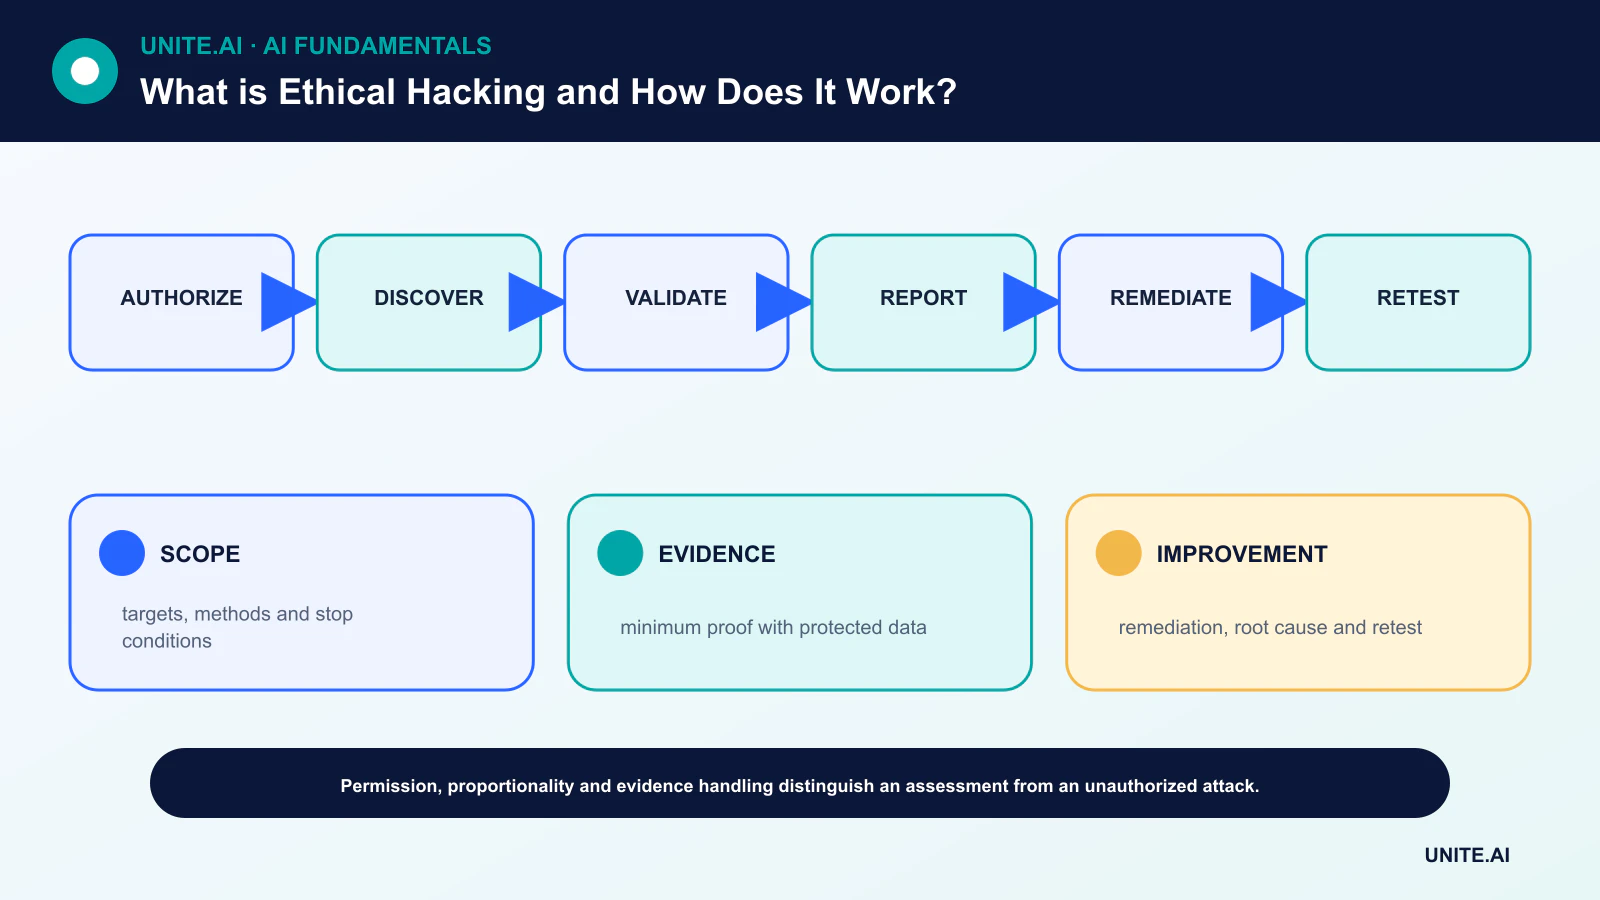
Тестування без явного дозволу може бути незаконним і шкідливим, навіть якщо тестувальник має намір допомогти. Професійне завдання визначає цілі, виключені системи, дозволені техніки, часові вікна, контакти, умови зупинки та спосіб захисту доказів.
Основні висновки
- Письмовий дозвіл та правила взаємодії передують розвідувальним діям або скануванню.
- Тестування повинно доводити ризик найменш шкідливим методом, який надає достатні докази.
- Знахідка стає корисною після аналізу серйозності, рекомендацій щодо виправлення та повторного тестування.
- Етичний хакінг доповнює, а не замінює, безпечне проектування, виправлення, моніторинг та реагування на інциденти.
Авторизація, обсяг і безпека
Власник і тестувальник погоджуються, які хости, застосунки, ідентичності, інфраструктури та треті сторони входять у обсяг. Правила визначають, чи заборонені або обмежені соціальна інженерія, атаки типу відмова в обслуговуванні, атаки на облікові дані, стійкість або доступ до даних.
Контакти для надзвичайних ситуацій та умови зупинки важливі, оскільки тестування може порушити роботу продакшн‑середовища. План має визначати збереження доказів, їх шифрування, видалення, юридичний огляд та процедури у випадку виявлення особистих або нерелевантних даних.
Виявлення та планування, орієнтоване на загрози
Пасивна розвідка переглядає авторизовану публічну інформацію; активне виявлення картографує доступні сервіси та їх конфігурації. Моделювання загроз визначає цінні активи, межі довіри та ймовірні цілі атакувальника, щоб зусилля спрямовувалися за ризиком, а не за загальним чек‑лістом.
Автоматизовані сканери можуть знаходити відомі шаблони, проте створюють хибнопозитивні результати та пропускають уразливості бізнес‑логіки. Людський аналіз поєднує конфігурації, поведінку застосунків, шляхи ідентичності та кібербезпеку організації.
Валідація та контрольована експлуатація
Тестувальник підтверджує, чи доступна підозрювана вразливість і який вплив вона може мати. Доказ має припинятись, коли достатньо доказів. Копіювання всієї бази даних або створення зайвої стійкості рідко виправдано, коли безпечний зразок демонструє проблему.
Ескалація привілеїв та горизонтальне переміщення вимагають явного обсягу. Сегментація, моніторинг і реагування є частиною оцінки: тест може показати, чи захисники виявляють і стримують активність, а не лише чи існує точка входу.
Звітність, виправлення та повторне тестування
Корисний звіт описує уражений актив, передумови, докази, потенційний вплив, обґрунтування серйозності та конкретні рекомендації щодо виправлення. Він розрізняє підтверджену експлуатацію від теоретичного ризику та захищає деталі експлойту згідно з правилами взаємодії.
Власники пріоритетизують виправлення на основі експозиції та бізнес‑впливу, а потім проводять повторне тестування. Аналіз кореневих причин може виявити повторно використовувані покращення у безпечній розробці, ідентифікації, конфігурації або DevOps конвеєрах.
Pen‑тести, червоні команди та розкриття
Pen‑тест зазвичай оцінює визначені системи протягом обмеженого періоду. Червона команда тестує виявлення та реагування щодо конкретної мети; сині команди захищають; пурпурне командування перетворює ворожі знахідки на спільне вдосконалення. Оцінка вразливостей — це ширше сканування та аналіз, не завжди включаючи експлуатацію.
Незалежні дослідники повинні дотримуватись політики розкриття вразливостей організації або відповідної програми safe‑harbor. Якщо політика відсутня, використовуйте встановлені канали координації та юридичні рекомендації — не вважайте, що публічне розкриття дає право на тестування.
Авторизація, обсяг і методологія тестування
Етичний хакінг — це авторизоване тестування безпеки, спрямоване на виявлення та допомогу у виправленні вразливостей. Письмові правила взаємодії визначають системи, ідентичності, дати, техніки, обробку даних, комунікацію, умови зупинки та заборонені наслідки. Дозвіл від фактичного власника системи є обов’язковим; публічна IP‑адреса або баг не є авторизацією. Тестувальники повинні мінімізувати порушення, захищати докази, координувати критичні знахідки та мати контакт для надзвичайних ситуацій. Правові та договірні вимоги варіюються залежно від юрисдикції та постачальника послуг.
Професійне завдання починається з контексту активів та загроз, далі — розвідка в межах обсягу, картографування поверхні атаки, ідентифікація вразливостей, валідація та контрольована експлуатація лише за потреби доведення впливу. Тестування охоплює застосунки, API, конфігурації хмари, ідентифікацію, мережі, бездротові, мобільні, апаратні та людські процеси. Автоматизовані сканери знаходять відомі шаблони, проте створюють хибнопозитиви та пропускають складні логічні помилки. Ручний аналіз розглядає авторизацію, бізнес‑логіку, межі довіри та шляхи від початкової вразливості до цінних активів.
Докази, виправлення та безпечна звітність
Знахідка повинна містити уражений актив, передумови, відтворювані кроки, зафіксовані докази, вплив, ймовірність, обґрунтування серйозності та рекомендації щодо виправлення. Не збирайте більше конфіденційних даних, ніж потрібно; редагуйте секрети та особисту інформацію. Зберігайте часові мітки та версії інструментів. Серйозність має відображати реальне середовище та контролі, а не лише загальний бал. Негайне сповіщення доцільне, коли тестування виявляє активний компроміс, руйнівний ризик або шлях, яким інші можуть скористатися.
Перевірка виправлення підтверджує, що кореневу причину усунуто без введення регресій. Виправляйте класи вразливостей — дизайн авторизації, управління секретами, обробка вводу, сегментація — а не лише один URL. Відстежуйте час виправлення, повторюваність, охоплення активів та покращення контролів. Довгий звіт з великою кількістю низькоцінних сканерних знахідок може приховати кілька важливих шляхів атаки. Висновки мають впливати на безпечне проектування, ревізію коду, моніторинг та реагування на інциденти.
Програми, розкриття та етика
Pen‑тести — це вибіркові зразки у певний момент; безперервне управління вразливостями, моделювання загроз, червоні команди та програми bug bounty служать різним цілям. Координоване розкриття надає підтримувачам безпечний канал та розумний час на виправлення, захищаючи користувачів. Тестувальники повинні уникати шантажу, зайвого доступу та публічного розкриття, що створює непропорційну шкоду. Етичний хакінг заслужив свою назву завдяки авторизації, пропорційності, компетентності, доказам та відповідальному поводженню — а не лише тому, що тестувальник вважає, що ціль має бути безпечнішою.
Практичний приклад: тестування межі авторизації API
Компанія надає тестувальникам дозвіл оцінити staging‑API та вказані виробничі облікові записи протягом фіксованого вікна. Правила забороняють відмову в обслуговуванні та доступ до реального контенту клієнтів за межами мінімального доказу. Тестувальники картографують ролі, ідентифікатори об’єктів та кінцеві точки і виявляють, що користувач з низьким привілеєм може запитати рахунок іншого орендаря. Вони фіксують редаговану відповідь, зупиняють подальший доступ і негайно повідомляють призначений контакт.
Звіт ідентифікує порушену авторизацію на рівні об’єкта, уражені маршрути, вплив, спосіб відтворення та централізовану перевірку дозволів. Розробники виправляють спільний шар авторизації та додають негативні тести для кожного типу об’єкта. Повторне тестування використовує синтетичних орендарів і підтверджує, що журнали виявляють спроби. Організація розшукує історичний доступ, оцінює обов’язки щодо сповіщення та оновлює моделі загроз. Тестувальник не публікує деталі експлойту, доки координоване виправлення не захистить користувачів. Авторизація та докази — а не новизна експлойту — роблять роботу етичною.
Докази впровадження та готовність до експлуатації
Виробниче рішення потребує більше, ніж успішна демонстрація. Визначте цільових користувачів, операційне середовище, вхідні та вихідні дані, залежності, власника та наслідки кожного важливого збою. Встановіть відтворювану базову лінію та версійну оцінювальну набір перед налаштуванням. Тестуйте звичайні випадки, граничні умови, некоректний або відсутній ввід, зсув розподілу, відмову залежностей, неправильне використання та групи або середовища, які, ймовірно, залишаються без належної підтримки. Вимірюйте якість завдання разом з калібруванням або невизначеністю, затримкою, пропускною здатністю, витратами ресурсів, доступністю, конфіденційністю та безпекою. Фіксуйте кожну трансформацію та поріг, щоб незалежний рецензент міг відтворити результат і розрізнити докази від привабливого прототипу.
Перед запуском призначте повноваження для випуску, виключень, змін, відкату та виведення з експлуатації. Використовуйте поетапний розгортання, збережіть безпечний резерв і перевірте моніторинг шляхом навмисного введення збоїв. Операційна телеметрія має розкривати якість вводу, поведінку виходу, версію моделі або правила, стан залежностей, людські втручання та підтверджені результати без збору зайвих конфіденційних даних. Визначте пороги сповіщень та відповідального за реагування, а потім перегляньте реальні докази після розгортання, а не припускайте, що офлайн‑продуктивність залишиться незмінною. Переоцінюйте щоразу, коли змінюються джерела даних, користувачі, моделі, постачальники, політики, обладнання чи цілі. Підтримувана система також потребує задокументованих процедур відновлення, навчання на інцидентах, видалення та збереження, а також чіткого моменту, коли її слід вимкнути або замінити.
Часті запитання
Чи можу я етично сканувати будь-який публічний веб‑сайт?
Ні. Публічна доступність не є дозволом. Тестуйте лише системи, охоплені письмовим дозволом або чітко застосовною політикою розкриття вразливостей.
Чи доводить чистий penetration‑тест, що система безпечна?
Ні. Це означає, що оцінка не підтвердила додаткових вразливостей у межах свого обсягу, часу, методів та знань. Безпека вимагає безперервних контролів та моніторингу.
Основні джерела