
Основи ШІ
Що таке кібербезпека?

 Додайте Unite.AI до бажаних джерел у Google
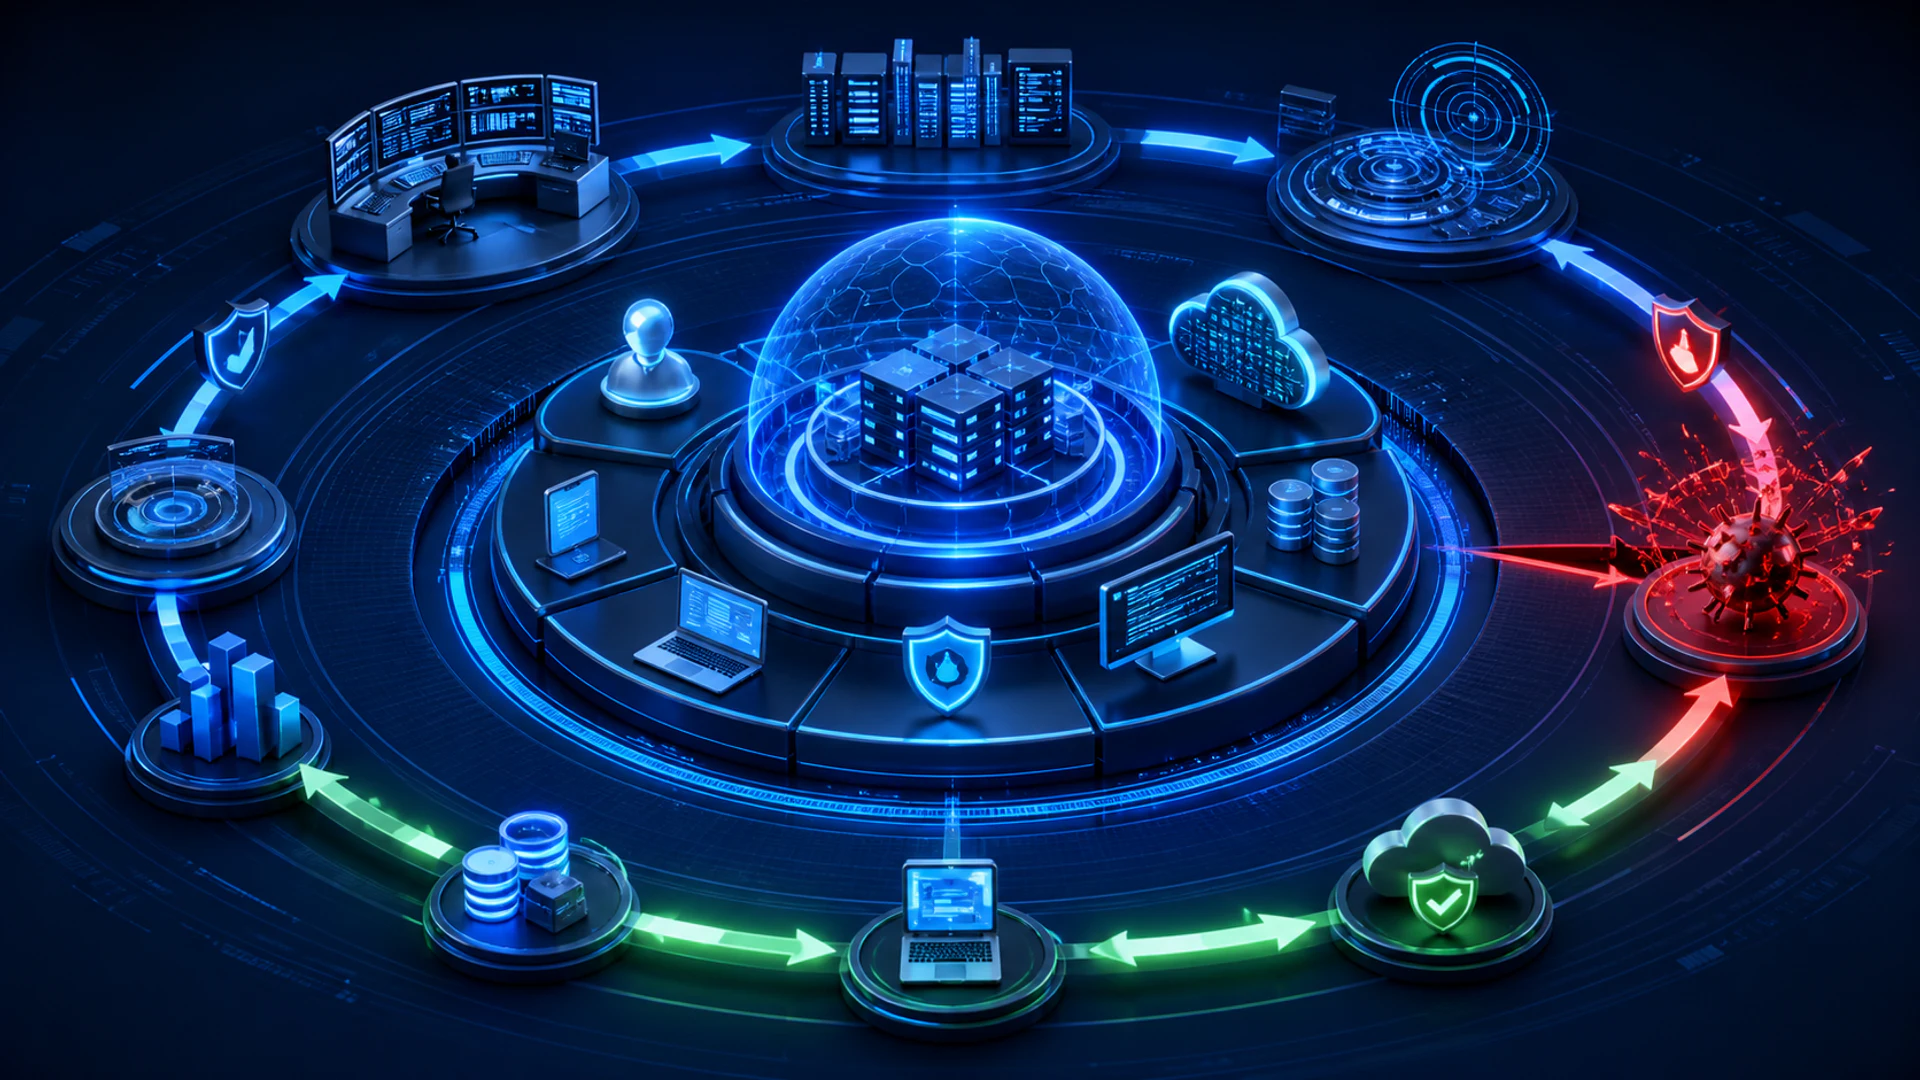
Кібербезпека — це дисципліна управління ризиками для інформації, систем, ідентичностей та операцій, спричиненими несанкціонованим доступом, зловживанням, порушенням або знищенням. Вона поєднує технології, процеси, людей та управління.
Безпека — це не продукт, який можна встановити один раз. Активи, залежності, зловмисники та бізнес-пріоритети змінюються. Ефективні програми постійно визначають, що важливо, зменшують ймовірну шкоду, виявляють аномальну активність та відновлюються після інцидентів.
Ключові висновки
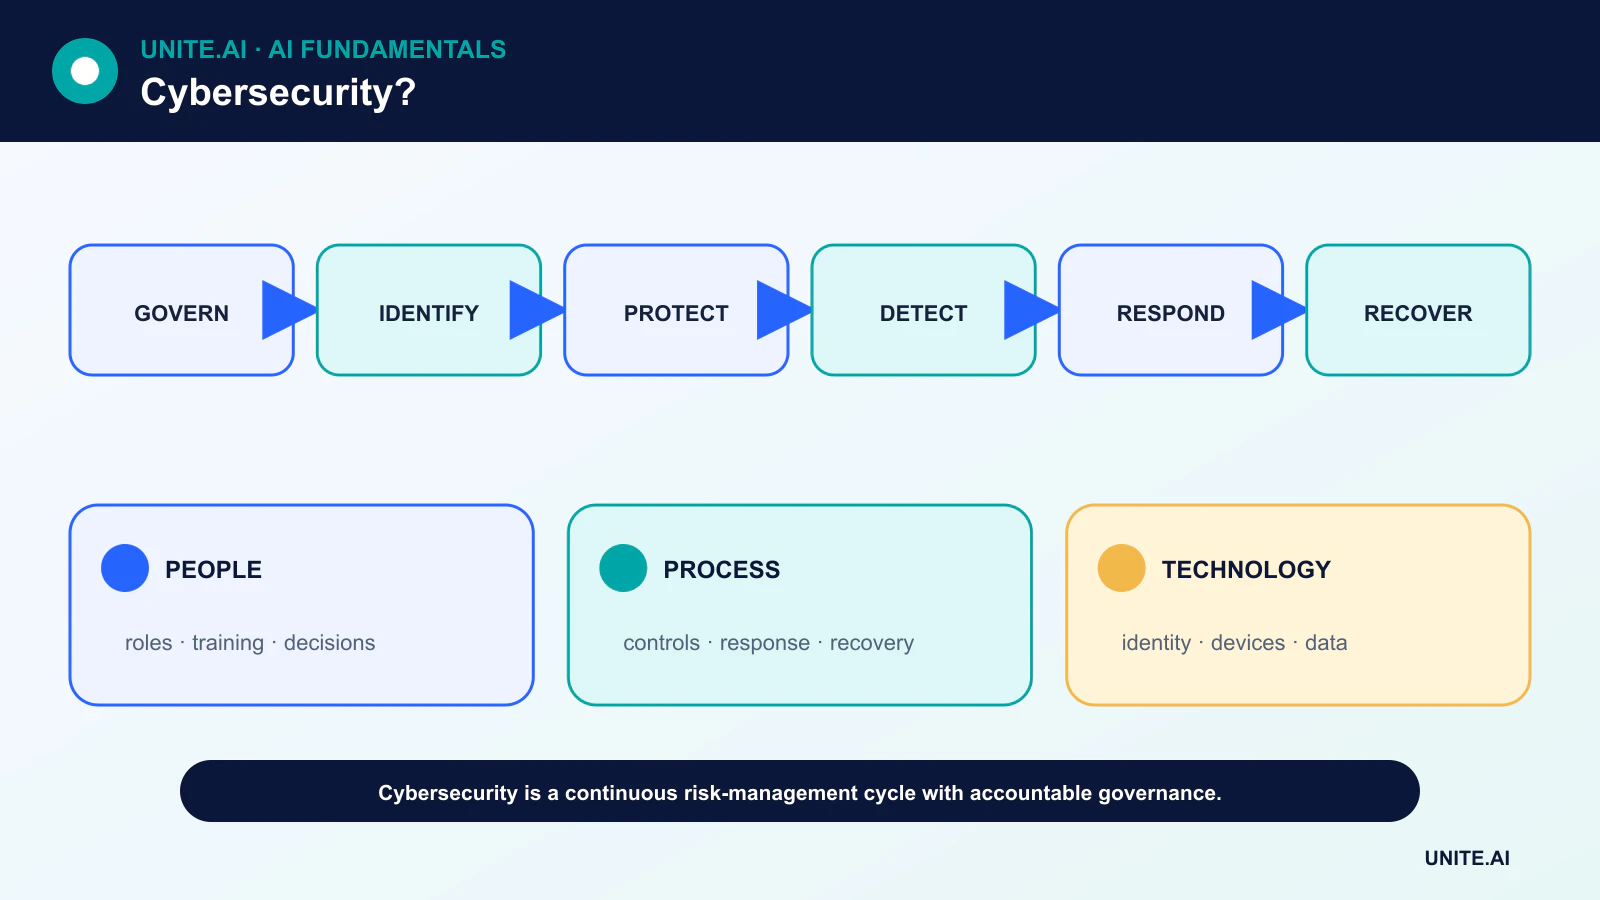
- NIST CSF 2.0 організовує результати навколо Керування, Ідентифікації, Захисту, Виявлення, Реагування та Відновлення.
- Ідентичність, інвентаризація активів, безпечна конфігурація, оновлення та резервні копії є базовими контролями.
- Zero trust означає постійне оцінювання доступу до ресурсів, а не довіру лише через мережеве розташування.
- Стійкість включає підготовку, комунікацію, тестування відновлення та навчання після інцидентів.
Керування та ідентифікація
Управління встановлює апетит до ризику, ролі, політику, контроль та очікування щодо ланцюга постачання. Керівникам потрібен актуальний огляд критичних сервісів, юридичних зобов’язань та того, як ризик кібербезпеки пов’язаний з ризиком підприємства.
Ідентифікація охоплює апаратне забезпечення, програмне забезпечення, дані, облікові записи, хмарні сервіси та залежності. Невідомі або безвласні активи важко оновлювати, моніторити або виводити з експлуатації. Класифікація допомагає застосовувати більш жорсткі контролі до більш важливих систем і записів.
Захист ідентичностей, пристроїв, застосунків та даних
Захист включає аутентифікацію, стійку до фішингу, принцип найменших привілеїв, безпечну конфігурацію, управління вразливостями, шифрування, сегментацію, резервні копії та навчання персоналу. Безпечна розробка програмного забезпечення зменшує дефекти до розгортання.
Архітектура Zero trust оцінює користувача, пристрій, ресурс та контекст для кожного рішення про доступ. Це не означає довіру до нікого; вона замінює широку неявну довіру на явну, що постійно оцінюється політику.
Виявлення значущих подій
Журнали від ідентичностей, кінцевих точок, застосунків, мереж та хмарних сервісів можуть виявляти зловживання. Інженерія виявлення перетворює гіпотези про загрози у перевірені правила та аналітику. Покриття та якість даних важливіші, ніж збір усіх можливих подій.
Машинне навчання може пріоритизувати сповіщення або виявляти аномалії, але зловмисники адаптуються, і рідкісна легітимна поведінка може виглядати підозріло. Моделі потребують базових ліній, людського перегляду та захисту від підроблених вхідних даних.
Реагування та відновлення
План реагування на інциденти визначає триаж, обробку доказів, ізоляцію, ліквідацію, комунікацію та повноваження прийняття рішень. Сценарії повинні бути відпрацьовані до кризи, включаючи випадки, коли системи ідентифікації або канали зв’язку недоступні.
Відновлення відновлює довірені операції, а не лише онлайн‑сервери. Резервні копії мають бути ізольовані та протестовані. Команди перевіряють системи, змінюють скомпрометовані облікові дані, моніторять повторення та інформують про залишковий ризик.
Ланцюги постачання, периферійні системи та ШІ
Організації успадковують ризик від постачальників, залежностей з відкритим кодом, керованих сервісів та каналів оновлень. Контракти, специфікації програмного забезпечення (SBOM), атестації та моніторинг доступу допомагають, але не замінюють архітектурну ізоляцію.
Edge AI розширює флот пристроїв і моделей, які потрібно захищати. Зловмисники також використовують ШІ для переконання, розвідки та автоматизації, тоді як захисники застосовують його для аналізу. Основні контролі — ідентичність, походження, валідація та відновлення — залишаються необхідними.
Ризик, моделювання загроз та архітектура безпеки
Кібербезпека захищає конфіденційність, цілісність та доступність систем і даних, одночасно підтримуючи безпеку, конфіденційність, автентичність та підзвітність. Почніть з інвентаризації активів, ідентичностей, потоків даних, залежностей та впливу на бізнес. Моделювання загроз ідентифікує акторів, точки входу, межі довіри, випадки зловживань та заходи пом’якшення до розгортання. Ризик поєднує ймовірність і наслідок у умовах невизначеності; він має визначати пріоритети, а не розглядати кожен бал за вразливістю як однаковий.
Багатошаровий захист передбачає, що контролі можуть вийти з ладу. Сильна ідентифікація використовує стійку до фішингу багатофакторну аутентифікацію, принцип найменших привілеїв, короткоживучі облікові дані, довіру до пристроїв та перегляд привілейованого доступу. Сегментація мережі обмежує переміщення; безпечна конфігурація та оновлення зменшують експозицію; шифрування захищає дані під час передачі та зберігання; безпека застосунків перевіряє вхідні дані та авторизацію; резервні копії та відновлення зберігають стійкість. Zero trust — це архітектура доступу, заснована на постійній верифікації, а не продукт або усунення довірених компонентів.
Виявлення, реагування та ланцюг постачання програмного забезпечення
Журнали мають підтримувати визначені питання виявлення, використовувати синхронізований час, захищати цілісність і уникати зайвих секретів або персональних даних. Виявлення поєднує сигнали з кінцевих точок, ідентичностей, мережі, хмари та застосунків з базовими лініями та розвідкою загроз. Сповіщення потребують власників, рівня серйозності, доказів та інструкцій. Реагування на інциденти готує ролі, комунікацію, ізоляцію, ліквідацію, відновлення, судову експертизу та юридичну або регуляторну координацію. Тренування на столі та технічні симуляції показують, чи можна відкликати облікові дані та відновити системи під тиском.
Ризик програмного забезпечення включає вихідний код, залежності, системи збірки, артефакти, реєстри та оновлення. Фіксуйте та переглядайте залежності, скануйте та оновлюйте, ізолюйте збірки, створюйте SBOM, підписуйте артефакти, реєструйте походження та обмежуйте повноваження випуску. Скомпрометований CI‑конвеєр може розповсюджувати довірений шкідливий код. Секрети повинні зберігатися в керованих сховищах і не повинні з’являтися у коді, образах, заявках чи журналах. Сторонні сервіси вимагають обмежень доступу, умов інциденту та плану виходу.
Вимірювання та людські фактори
Вимірюйте експозицію, час усунення, покриття контролів, час виявлення та ізоляції, тестування відновлення, стійку до фішингу аутентифікацію, привілейований доступ та повторювані кореневі причини — а не лише кількість сповіщень чи завершення навчання. Проектуйте зручні безпечні налаштування за замовчуванням, бо люди обходять контролі, які блокують важливу роботу. Захищайте дослідників та канали повідомлень і вчіться на майже‑промахах без звинувачень. Кібербезпека — це безперервне управління ризиками: зміна систем, зловмисників, постачальників і користувачів робить одноразовий аудит або сертифікат відповідності недостатнім доказом поточної безпеки.
Практичний приклад: реагування на скомпрометований обліковий запис
Платформа ідентифікації виявляє неможливі подорожі, новий пристрій та незвичний привілейований доступ. Сценарій реагування підтверджує докази, відкликає сеанси та токени, скидає облікові дані через перевірений канал, ізолює уражені кінцеві точки та перевіряє правила поштових скриньок, ролі в хмарі та доступ до даних. Журнали зберігаються з синхронізованим часом. Команда інформує про серйозність та бізнес‑вплив, не розкриваючи конфіденційні деталі розслідування. Власники юридичних, конфіденційних та повідомлень клієнтам залучаються відповідно до типу та обсягу доступних даних, договірних обов’язків, застосовних юрисдикцій та підтвердженого впливу.
Відновлення перевіряє чисті пристрої, відновлений принцип найменших привілеїв та моніторинг повторного входу. Аналіз кореневих причин розглядає стійку до фішингу аутентифікацію, реєстрацію, верифікацію служби підтримки та тривалість токену, а не звинувачує одного користувача. Правила виявлення та навчання оновлюються, і подібні облікові записи шукаються. Метрики включають час виявлення та ізоляції, уражені ресурси, повторення та завершення виправлення. Пізніше тренування на столі перевіряє, чи працює той самий процес під час відключення постачальника ідентифікації та зкомпрометованого адміністратора.
Докази впровадження та готовність до експлуатації
Виробниче рішення потребує більше, ніж успішна демонстрація. Визначте цільових користувачів, операційне середовище, вхідні та вихідні дані, залежності, власника та наслідки кожного важливого збою. Встановіть відтворювану базову лінію та версійну оцінювальну вибірку перед налаштуванням. Тестуйте звичайні випадки, граничні умови, некоректний або відсутній ввід, зсув розподілу, відмову залежностей, зловживання та групи або середовища, які найчастіше залишаються без підтримки. Вимірюйте якість завдання разом з калібруванням або невизначеністю, затримкою, пропускною здатністю, витратами ресурсів, доступністю, конфіденційністю та безпекою. Фіксуйте кожне перетворення та поріг, щоб незалежний рецензент міг відтворити результат і розрізнити докази від привабливого прототипу.
Перед запуском призначте повноваження щодо випуску, виключень, змін, відкату та виведення з експлуатації. Використовуйте поетапне розгортання, зберігайте безпечний резерв і перевіряйте моніторинг шляхом навмисного введення збоїв. Операційна телеметрія має виявляти якість вводу, поведінку виводу, версію моделі або правила, стан залежностей, людські втручання та підтверджені результати без збору зайвих конфіденційних даних. Визначте пороги сповіщень та відповідального за реагування, а потім перегляньте реальні докази після розгортання, а не припускайте, що офлайн‑продуктивність залишиться. Переоцінюйте щоразу, коли змінюються джерела даних, користувачі, моделі, постачальники, політики, апаратне забезпечення чи цілі. Підтримувана система також потребує задокументованих процедур відновлення, навчання після інциденту, видалення та зберігання, а також чіткої точки, коли її слід вимкнути або замінити.
Поширені запитання
Що таке конфіденційність, цілісність і доступність?
Вони є трьома поширеними цілями безпеки: запобігати несанкціонованому розголошенню, запобігати несанкціонованим або непоміченим змінам і забезпечувати надійний доступ до систем і даних.
Чи можна усунути ризик кібербезпеки?
Ні. Організації зменшують і передають ризик, уникають деяких дій і приймають залишковий ризик з підзвітними рішеннями.
Основні джерела











