พื้นฐาน AI
Model Context Protocol (MCP) คืออะไร? มาตรฐานที่เชื่อมต่อ AI กับเครื่องมือและข้อมูล
Model Context Protocol ให้แอปพลิเคชัน AI วิธีมาตรฐานในการค้นหาและใช้เครื่องมือ, ข้อมูล, คำสั่ง, และความสามารถอื่น ๆ. คู่มือนี้อธิบายสถาปัตยกรรมของ MCP, พื้นฐาน, ขอบเขตความปลอดภัย, และตำแหน่งของมันในสแต็กของเอเจนต์.

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
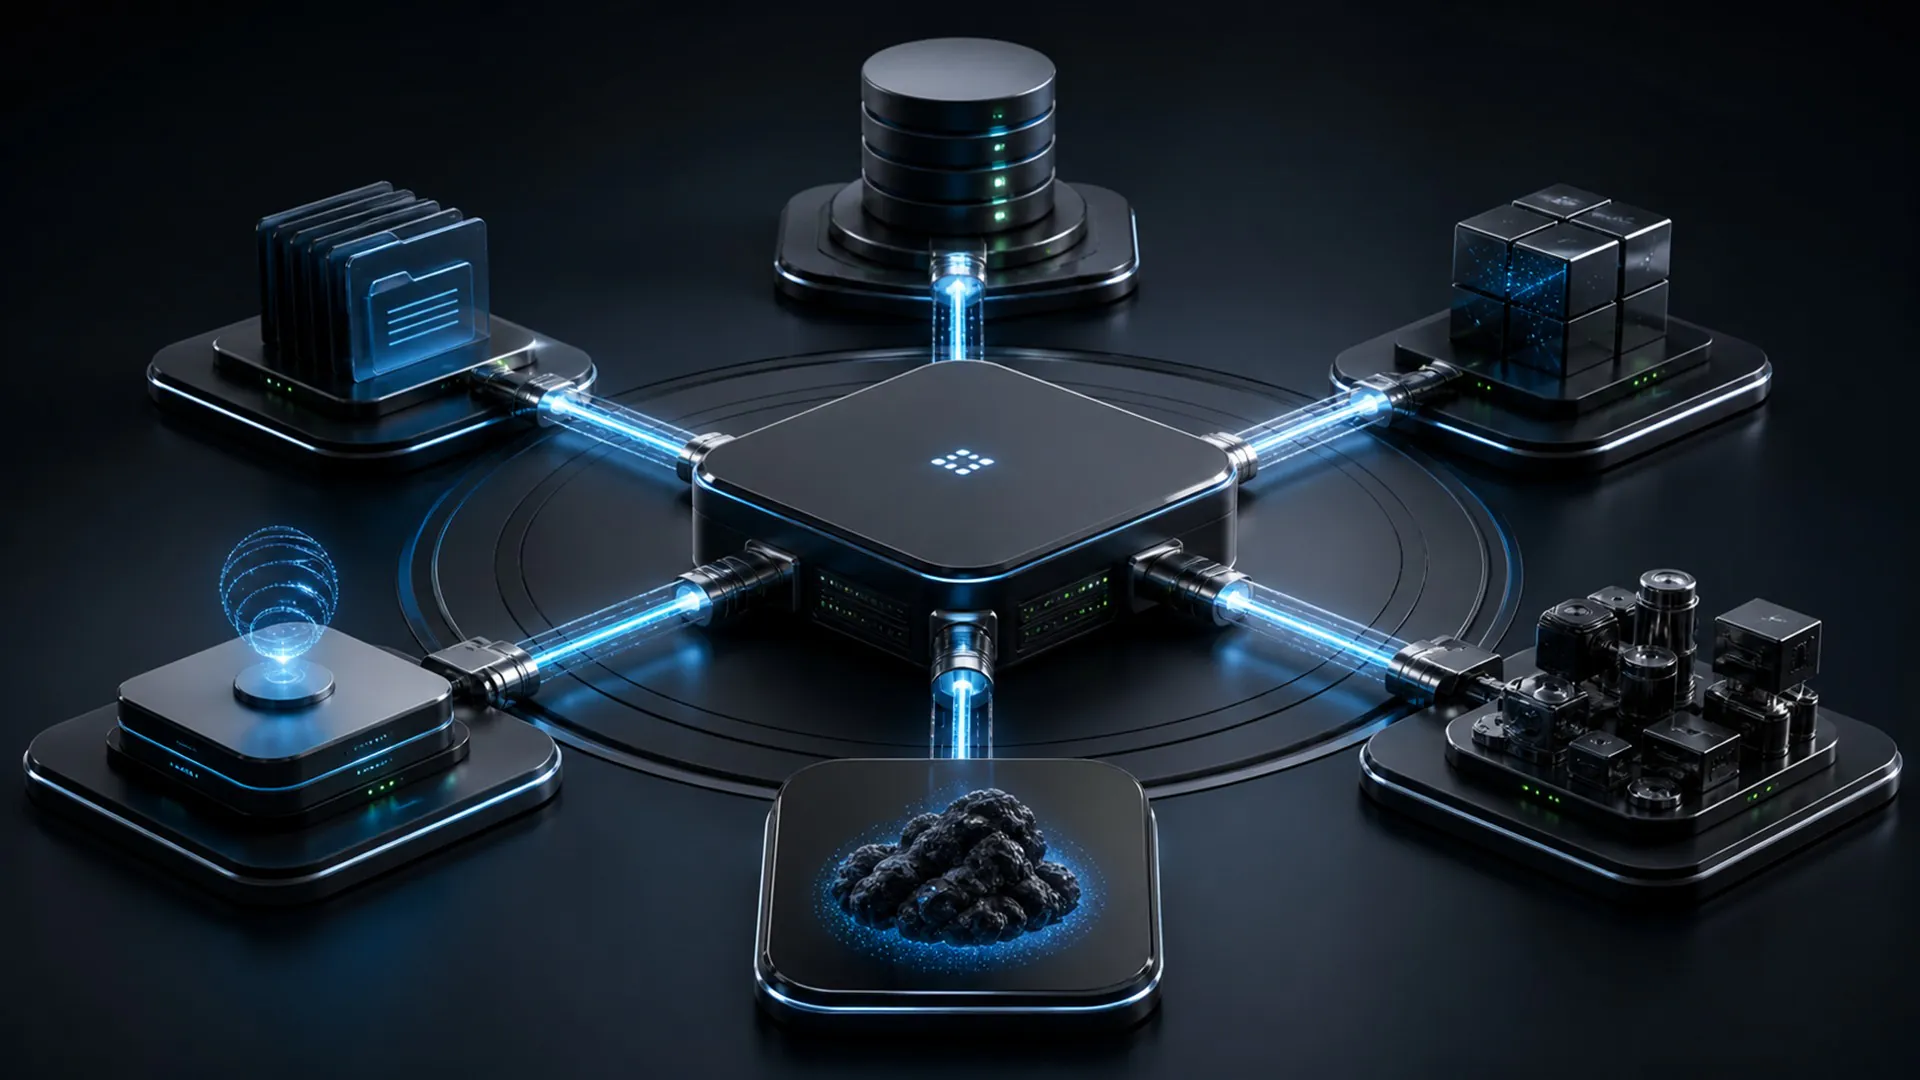
Model Context Protocol (MCP) เป็นมาตรฐานเปิดที่ทำให้แอปพลิเคชัน AI สามารถเชื่อมต่อกับเครื่องมือภายนอก, ข้อมูล, พรอมต์, และความสามารถอื่น ๆ ผ่านอินเทอร์เฟซที่สอดคล้องกัน แทนการสร้างการบูรณาการแบบกำหนดเองสำหรับแต่ละการจับคู่โมเดลและระบบ, นักพัฒนาสามารถนำโปรโตคอลร่วมกันไปใช้ระหว่างโฮสต์ AI กับเซิร์ฟเวอร์ MCP ได้
MCP มักถูกอธิบายว่าเป็นตัวเชื่อมสากลสำหรับ AI, แต่การเปรียบเทียบนี้ไม่ครบถ้วน โปรโตคอลไม่ได้เพียงแค่ย้ายข้อมูลเท่านั้น มันกำหนดวิธีที่ผู้เข้าร่วมสร้างความสามารถ, เปิดเผยทรัพยากรและการกระทำ, แลกเปลี่ยนข้อความที่มีโครงสร้าง, และรักษาขอบเขตความปลอดภัย ซึ่งทำให้มันเป็นส่วนสำคัญของโครงสร้างพื้นฐานที่กำลังเกิดขึ้นสำหรับผู้ช่วยและเอเจนต์ AI
ทำไม MCP จึงมีอยู่
โมเดลโดยตัวเองไม่สามารถมองเห็นเอกสารส่วนตัวของบริษัท, ตรวจสอบคลังข้อมูลภายใน, สอบถามฐานข้อมูลแบบเรียลไทม์, หรือเรียกใช้บริการภายในได้ นักพัฒนามักเชื่อมต่อความสามารถเหล่านี้ผ่านปลั๊กอินแบบครั้งเดียวและ API เฉพาะแอปพลิเคชัน
แนวทางนั้นสร้างปัญหาการบูรณาการ หากแอปพลิเคชัน AI สิบตัวต้องเชื่อมต่อกับระบบสิบระบบ ทีมงานอาจต้องดูแลอะแดปเตอร์ที่กำหนดเองหลายสิบชุด แต่ละอะแดปเตอร์อาจแสดงเครื่องมือ, บริบท, การตรวจสอบสิทธิ์, ข้อผิดพลาด, และการอัปเดตในรูปแบบที่แตกต่างกัน
MCP สร้างสัญญาแบบร่วมกัน แอปพลิเคชันที่เข้ากันได้กับ MCP สามารถสื่อสารกับเซิร์ฟเวอร์ MCP ที่เปิดเผยความสามารถในรูปแบบที่ทราบกัน สเปคของ Model Context Protocol กำหนดโปรโตคอล, ในขณะที่โฮสต์และเซิร์ฟเวอร์แต่ละตัวจะตัดสินใจว่าฟีเจอร์และนโยบายความปลอดภัยใดที่รองรับ
สถาปัตยกรรมของ MCP
MCP แยกการสนทนาและตรรกะของโมเดล AI ออกจากตรรกะการบูรณาการที่จำเป็นสำหรับแต่ละแหล่งข้อมูลหรือบริการ โฮสต์อาจดูแลการเชื่อมต่อไคลเอนต์หลาย ๆ ตัวพร้อมกัน—เช่นหนึ่งสำหรับเซิร์ฟเวอร์ไฟล์ระบบ, หนึ่งสำหรับเซิร์ฟเวอร์ฐานข้อมูล, และอีกหนึ่งสำหรับแอปพลิเคชันธุรกิจ—พร้อมนำเสนอความสามารถของพวกมันต่อโมเดลผ่านอินเทอร์เฟซที่สอดคล้องกัน
เซิร์ฟเวอร์ไม่จำเป็นต้องเป็นบริการอินเทอร์เน็ตระยะไกล มันอาจทำงานแบบโลคัลข้างแอปพลิเคชันเดสก์ท็อป, ภายในเครือข่ายบริษัท, หรือเป็นบริการระยะไกล การเลือกการปรับใช้เปลี่ยนแปลงการส่งข้อมูลและขอบเขตความเชื่อถือ, แต่ไม่เปลี่ยนแปลงความสัมพันธ์หลัก: ไคลเอนต์ค้นพบความสามารถจากเซิร์ฟเวอร์และแลกเปลี่ยนข้อความที่มีโครงสร้างกับมัน
MCP ใช้สถาปัตยกรรมโฮสต์-ไคลเอนต์-เซิร์ฟเวอร์
- โฮสต์: แอปพลิเคชัน AI ที่ผู้ใช้โต้ตอบด้วย, เช่นผู้ช่วย, สภาพแวดล้อมการเขียนโค้ด, หรือแพลตฟอร์มเอเจนต์
- ไคลเอนต์: ส่วนประกอบของโปรโตคอลที่โฮสต์สร้างขึ้นเพื่อรักษาการเชื่อมต่อกับเซิร์ฟเวอร์ MCP เฉพาะเจาะจง
- เซิร์ฟเวอร์: โปรแกรมที่เปิดเผยเครื่องมือ, ทรัพยากร, หรือพรอมต์ที่เลือกให้กับไคลเอนต์ MCP
โฮสต์สามารถเชื่อมต่อกับเซิร์ฟเวอร์หลายตัวพร้อมกัน เซิร์ฟเวอร์หนึ่งอาจให้การเข้าถึงคลังไฟล์, อีกเซิร์ฟเวอร์หนึ่งให้ระบบจัดการโครงการ, และอีกเซิร์ฟเวอร์หนึ่งให้ฐานข้อมูลภายใน โฮสต์ยังคงรับผิดชอบต่อประสบการณ์ผู้ใช้, การจัดการโมเดล, การยินยอม, และข้อมูลที่วางไว้ในบริบทของโมเดล
ข้อความถูกจัดโครงสร้างตามแนวทาง JSON-RPC ในระหว่างการเริ่มต้น, ผู้เข้าร่วมเจรจาเวอร์ชันโปรโตคอลและความสามารถ การเจรจานี้สำคัญเพราะไคลเอนต์และเซิร์ฟเวอร์ไม่จำเป็นต้องรองรับทุกฟีเจอร์ที่เป็นตัวเลือก
เครื่องมือ, ทรัพยากร, และพรอมต์
| โฮสต์ | แอปพลิเคชัน AI ที่ประสานประสบการณ์ผู้ใช้และสิทธิ์การเข้าถึง |
|---|---|
| ลูกค้า | การเชื่อมต่อโปรโตคอลที่โฮสต์ดูแลสำหรับเซิร์ฟเวอร์หนึ่ง |
| เซิร์ฟเวอร์ | โปรแกรมที่เปิดเผยเครื่องมือ, แหล่งข้อมูล หรือพรอมต์ |
| ผลลัพธ์ | ข้อมูลเชิงโครงสร้างที่ส่งกลับไปยังโฮสต์หลังจากการเรียกใช้ที่ได้รับการอนุมัติ |
MCP จัดระเบียบความสามารถที่เซิร์ฟเวอร์ให้มาเป็นหลายหน่วยพื้นฐาน โดยสามอย่างที่คุ้นเคยที่สุดคือเครื่องมือ, แหล่งข้อมูล, และพรอมต์
เครื่องมือ
เครื่องมือคือฟังก์ชันที่สามารถเรียกใช้งานได้ซึ่งแอปพลิเคชัน AI สามารถเรียกใช้ได้ ตัวอย่างเช่น การค้นหาฐานข้อมูลลูกค้า, การสร้างปัญหา, การรันคิวรี, หรือการดึงข้อมูลสินค้าคงคลังปัจจุบัน คำจำกัดความของเครื่องมือรวมถึงชื่อ, คำอธิบาย, และสคีมาของอินพุต เพื่อให้โมเดลและรันไทม์ทราบว่าต้องการอาร์กิวเมนต์อะไร
การใช้เครื่องมืออาจทำให้ระบบภายนอกเปลี่ยนแปลงได้ ดังนั้นโฮสต์ควรแสดงคำอธิบายที่มีความหมาย, ตรวจสอบความถูกต้องของอินพุต, ใช้สิทธิ์การเข้าถึง, และต้องขอการยืนยันสำหรับการกระทำที่มีผลสำคัญ
แหล่งข้อมูล
แหล่งข้อมูลคือบริบทที่แอปพลิเคชันสามารถอ่านได้ เช่น ไฟล์, ระเบียนฐานข้อมูล, หน้าคู่มือ, หรือรายงานที่สร้างขึ้น แหล่งข้อมูลใช้ตัวระบุและสามารถเปิดเผยเมตาดาต้าเช่นชื่อและประเภทสื่อ พวกมันให้โฮสต์วิธีมาตรฐานในการค้นหาและดึงข้อมูลโดยไม่ทำให้ดูเหมือนว่าการอ่านทุกครั้งเป็นการกระทำ
พรอมต์
พรอมต์คือแม่แบบหรือเวิร์กโฟลว์ที่สามารถนำกลับมาใช้ใหม่ได้ซึ่งเซิร์ฟเวอร์ทำให้พร้อมใช้งานแก่โฮสต์ พวกมันสามารถช่วยผู้ใช้เรียกใช้ความสามารถได้อย่างถูกต้อง, ให้ข้อมูลอาร์กิวเมนต์เชิงโครงสร้าง, หรือรวมคำสั่งเฉพาะโดเมนกับบริบทที่เกี่ยวข้อง
MCP ยังรองรับความสามารถในทิศทางตรงกันข้าม ขึ้นอยู่กับการเจรจา, เซิร์ฟเวอร์อาจขอให้โฮสต์รับผลลัพธ์จากโมเดลหรือข้อมูลจากผู้ใช้ หลักการออกแบบที่สำคัญคือการเจรจาความสามารถอย่างชัดเจน ไม่ใช่การสันนิษฐานว่าผู้เข้าร่วมทุกคนสามารถทำทุกการดำเนินการ
อะไรเกิดขึ้นระหว่างการเรียกใช้เครื่องมือ MCP?
ให้พิจารณาผู้ช่วยเขียนโค้ด AI ที่เชื่อมต่อกับเซิร์ฟเวอร์วิเคราะห์คลังข้อมูล
- โฮสต์เชื่อมต่อกับเซิร์ฟเวอร์ MCP และเจรจาความสามารถที่รองรับ
- ไคลเอนต์ร้องขอรายการเครื่องมือที่พร้อมใช้งาน
- เซิร์ฟเวอร์ส่งคืนคำจำกัดความของเครื่องมือในรูปแบบเชิงโครงสร้าง รวมถึงสคีมาของอินพุต
- โฮสต์ทำให้คำอธิบายเครื่องมือที่เลือกพร้อมใช้งานแก่โมเดล
- โมเดลเสนอการเรียกใช้เครื่องมือ เช่น การค้นหาการอ้างอิงถึงฟังก์ชัน
- โฮสต์ตรวจสอบนโยบายและเมื่อจำเป็นขอการยืนยันจากผู้ใช้
- ไคลเอนต์ส่งคำขอที่ตรวจสอบแล้วไปยังเซิร์ฟเวอร์
- เซิร์ฟเวอร์ดำเนินการและส่งคืนเนื้อหาเชิงโครงสร้างหรือข้อผิดพลาด
- โฮสต์ตัดสินใจว่าจะให้ส่วนใดของผลลัพธ์แก่โมเดลสำหรับขั้นตอนต่อไป
MCP มาตรฐานการแลกเปลี่ยนข้อมูล แต่ไม่ได้กำหนดว่าโมเดลควรได้รับความไว้วางใจให้เรียกใช้เครื่องมือหรือไม่ การตัดสินใจนั้นเป็นของโฮสต์และชั้นนโยบายของมัน
MCP ไม่ได้แทนที่ API
เซิร์ฟเวอร์ MCP มักจะห่อหุ้ม API ที่มีอยู่, ชุดพัฒนาโปรแกรม (SDK), เครื่องมือบรรทัดคำสั่ง, หรือไดรเวอร์ฐานข้อมูล อินเทอร์เฟซพื้นฐานเหล่านี้ยังคงทำงานจริง MCP เพิ่มชั้นการค้นพบและการโต้ตอบที่มุ่งเน้น AI ขึ้นเหนือพวกมัน
ความแตกต่างนี้อธิบายว่าทำไม MCP จึงเป็นส่วนเสริมของ REST, GraphQL, และอินเทอร์เฟซแอปพลิเคชันอื่น ๆ บริการชำระเงินสามารถรักษา API ที่พัฒนามาอย่างเต็มที่ไว้ได้ ในขณะที่เซิร์ฟเวอร์ MCP เปิดเผยชุดย่อยของการดำเนินการที่จำกัดอย่างรอบคอบพร้อมคำอธิบายและสคีมาที่เป็นมิตรต่อโมเดล
MCP กับการเรียกฟังก์ชัน
การเรียกฟังก์ชันหรือเครื่องมือเป็นความสามารถของโมเดล: โมเดลสามารถส่งคืนคำขอเชิงโครงสร้างเพื่อเรียกใช้ฟังก์ชัน MCP เป็นโปรโตคอลสำหรับการค้นหาและสื่อสารกับผู้ให้บริการเครื่องมือและบริบท
ทั้งสองมักทำงานร่วมกัน เซิร์ฟเวอร์ MCP บอกโฮสต์ว่าเครื่องมือใดมีอยู่ โฮสต์นำเสนอคำจำกัดความที่เลือกให้โมเดล โมเดลส่งสัญญาณการเรียกเครื่องมือ โฮสต์จากนั้นใช้ MCP เพื่อส่งคำขอนั้นไปยังเซิร์ฟเวอร์ที่เหมาะสม
MCP กับ Agent2Agent
MCP เชื่อมต่อแอปพลิเคชัน AI กับความสามารถและบริบท Agent2Agent หรือ A2A มุ่งเน้นการสื่อสารระหว่างเอเจนต์อิสระที่อาจเป็นของระบบหรือองค์กรต่างกัน
ระบบที่ใช้งานได้จริงสามารถใช้ทั้งสองได้ เอเจนต์อาจใช้ MCP เพื่อเข้าถึงเครื่องมือและข้อมูลของตน, จากนั้นใช้ A2A เพื่อมอบหมายงานที่ใหญ่ขึ้นให้กับเอเจนต์อื่น MCP ตอบว่า “แอปพลิเคชันนี้จะใช้ความสามารถนั้นอย่างไร?” A2A ตอบว่า “เอเจนต์เหล่านี้จะประสานงานการทำงานอย่างไร?”
ความเสี่ยงด้านความปลอดภัยและการควบคุม
โฮสต์ที่ปลอดภัยจะรักษารายการอนุญาตอย่างชัดเจนของเซิร์ฟเวอร์และเครื่องมือ, แสดงการยินยอมที่มีความหมายเมื่อการเข้าถึงได้รับอนุญาต, และเชื่อมโยงการเรียกแต่ละครั้งกับผู้ใช้หรือเอกลักษณ์ของงานที่อนุญาตมัน. สคีมของเครื่องมือควรแคบพอที่จะปฏิเสธอาร์กิวเมนต์ที่ไม่คาดคิด, ในขณะที่บันทึกการตรวจสอบควรบันทึกเซิร์ฟเวอร์, ความสามารถ, อินพุต, สถานะผลลัพธ์, และเส้นทางการอนุมัติ.
ทรัพยากรที่ส่งคืนและผลลัพธ์ของเครื่องมือยังเป็นพื้นผิวของการฉีดคำสั่ง. เอกสารที่อ่านผ่าน MCP อาจมีข้อความที่ขอให้โมเดลละเลยคำสั่งของมันหรือดึงข้อมูลออก. โฮสต์ต้องรักษาความแตกต่างระหว่างเนื้อหาที่ไม่เชื่อถือและนโยบายของระบบ, และควรป้องกันไม่ให้ผลลัพธ์ของเซิร์ฟเวอร์หนึ่งขยายสิทธิ์ของเซิร์ฟเวอร์อื่นโดยเงียบ ๆ.
มาตรฐานช่วยปรับปรุงการทำงานร่วมกัน, แต่ไม่ได้ทำให้เซิร์ฟเวอร์เชื่อถือได้. เซิร์ฟเวอร์ MCP สามารถเปิดเผยข้อมูลที่ละเอียดอ่อน, คำอธิบายเครื่องมือที่ทำให้เข้าใจผิด, การกระทำที่ไม่ปลอดภัย, หรือการพึ่งพาที่ถูกทำลาย. เนื้อหาที่ไม่เชื่อถือที่ดึงมาผ่านทรัพยากรอาจมีคำสั่ง prompt-injection ที่ตั้งใจจะควบคุมโมเดล.
การควบคุมที่สำคัญรวมถึง:
- การให้สิทธิ์ขั้นต่ำ: ให้แต่ละเซิร์ฟเวอร์มีเพียงข้อมูลประจำตัวและขอบเขตที่จำเป็นสำหรับวัตถุประสงค์ของมัน.
- ความเชื่อถือเซิร์ฟเวอร์: ตรวจสอบแหล่งที่มา, โค้ด, ความเป็นเจ้าของ, และเส้นทางการอัปเดตของเซิร์ฟเวอร์ก่อนเชื่อมต่อ.
- การมองเห็นของผู้ใช้: ทำให้ชัดเจนว่าเซิร์ฟเวอร์ใดจะรับข้อมูลและการกระทำใดที่มันจะทำ.
- การตรวจสอบความถูกต้องของอินพุต: บังคับใช้สคีมและกฎธุรกิจนอกโมเดล.
- ขอบเขตการอนุมัติ: ยืนยันการกระทำที่ละเอียดอ่อน, ภายนอก, การเงิน, หรือทำลาย.
- การลดปริมาณข้อมูล: หลีกเลี่ยงการส่งเอกสารหรือการสนทนาทั้งหมดเมื่อต้องการเพียงส่วนเล็ก ๆ.
- การบันทึกและการเพิกถอน: บันทึกการเรียก, ตรวจสอบความผิดปกติ, และทำให้ข้อมูลประจำตัวและการเชื่อมต่อสามารถปิดใช้งานได้ง่าย.
โครงการ MCP ยังคงปรับปรุงสถาปัตยกรรมและแนวทางความปลอดภัยของมันต่อไป. การอัปเดตสเปค 2026 ของโครงการ การอัปเดตสเปค 2026 แสดงให้เห็นว่ามาตรฐานกำลังพัฒนาไปสู่โครงสร้างพื้นฐานที่ง่ายขึ้น, การอนุญาต, และการปรับใช้ในสภาพแวดล้อมการผลิต.
เมื่อใดที่นักพัฒนาควรใช้ MCP?
MCP เหมาะอย่างยิ่งเมื่อหลายคลไอเอไอต้องการการเชื่อมต่อที่สอดคล้องกันไปยังความสามารถเดียวกัน, เมื่อเครื่องมือต้องสามารถค้นพบได้ในระหว่างการทำงาน, หรือเมื่อทีมต้องการแยกการประสานงาน AI ออกจากโค้ดการบูรณาการที่เฉพาะระบบ.
การเรียกฟังก์ชันโดยตรงอาจยังคงง่ายกว่าสำหรับแอปพลิเคชันขนาดเล็กที่มีแบ็กเอนด์ที่ควบคุมอย่างเข้มงวดหนึ่งเดียว. การนำโปรโตคอลมาใช้ต้องมีงานปฏิบัติการของตนเอง: การจัดการวงจรชีวิตของเซิร์ฟเวอร์, การทดสอบความเข้ากันได้, การตรวจสอบสิทธิ์, การมองเห็น, และการกำกับดูแล.
สิ่งที่ควรจำเกี่ยวกับ Model Context Protocol (MCP)
MCP เป็นภาษาสากลระหว่างแอปพลิเคชัน AI กับเครื่องมือและบริบทรอบ ๆ พวกมัน. มูลค่าของมันมาจากการแทนที่แนวปฏิบัติการบูรณาการที่แยกกันด้วยโปรโตคอลที่สามารถค้นพบได้, มีโครงสร้าง, และขยายได้.
มาตรฐานไม่ได้ขจัดความจำเป็นของการออกแบบอย่างระมัดระวัง. โฮสต์ยังคงต้องตัดสินใจว่าเซิร์ฟเวอร์ใดควรเชื่อถือ, ความสามารถใดควรเปิดเผย, ข้อมูลใดควรแชร์, และเมื่อใดที่บุคคลต้องอนุมัติการกระทำ. MCP ทำให้การเชื่อมต่อพกพาได้; การกำกับดูแลทำให้มันปลอดภัยและมีประโยชน์.