
พื้นฐาน AI
การแฮ็กเชิงจริยธรรมคืออะไรและทำงานอย่างไร?

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
การแฮ็กเชิงจริยธรรม คือการทดสอบความปลอดภัยที่ได้รับอนุญาตภายในขอบเขตที่กำหนดเพื่อระบุและยืนยันจุดอ่อนก่อนที่ผู้ไม่ประสงค์ดีจะใช้ประโยชน์จากมัน คำว่า “จริยธรรม” ไม่ได้มาจากทักษะทางเทคนิคเพียงอย่างเดียว แต่มาจากการได้รับอนุญาต วิธีการที่สัดส่วน การจัดการข้อมูลอย่างระมัดระวัง และการรายงานอย่างรับผิดชอบ
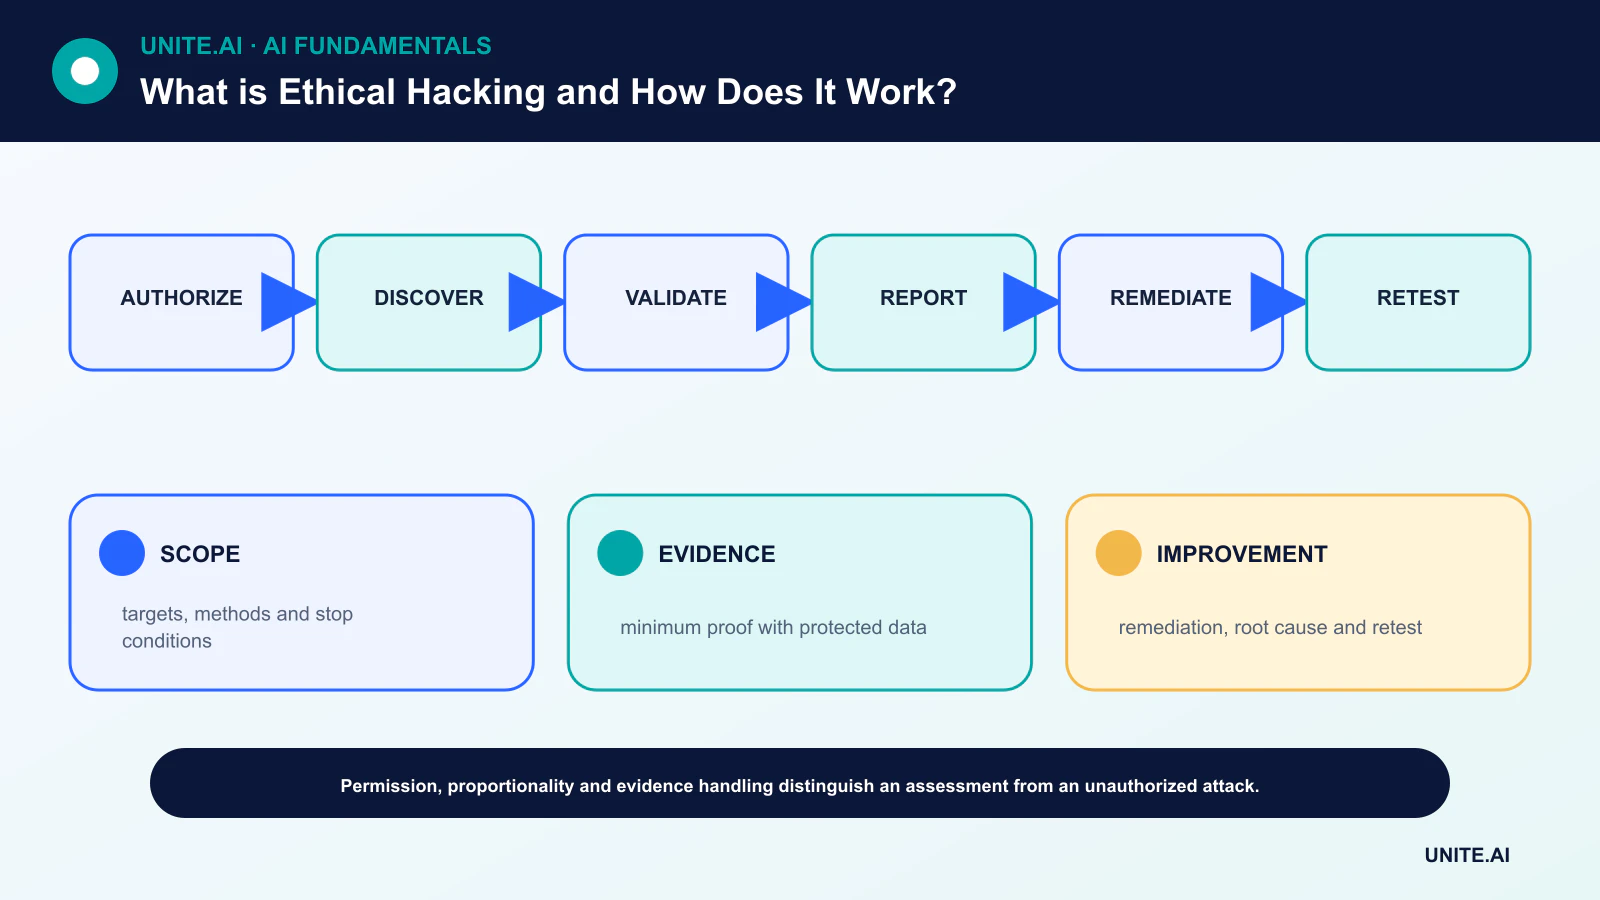
การทดสอบโดยไม่มีการอนุญาตอย่างชัดเจนอาจเป็นการกระทำผิดกฎหมายและก่อให้เกิดอันตราย แม้ผู้ทดสอบจะมีเจตนาช่วยเหลือ การทำงานแบบมืออาชีพจะกำหนดเป้าหมาย ระบบที่ยกเว้น เทคนิคที่อนุญาต ช่วงเวลาที่ทำการทดสอบ ผู้ติดต่อ เงื่อนไขการหยุด และวิธีการปกป้องหลักฐาน
ประเด็นสำคัญ
- การได้รับอนุญาตเป็นลายลักษณ์อักษรและกฎการทำงานต้องมาก่อนการสำรวจหรือการสแกน
- การทดสอบควรพิสูจน์ความเสี่ยงด้วยวิธีที่ทำอันตรายน้อยที่สุดและให้หลักฐานที่เพียงพอ
- การค้นพบจะมีประโยชน์ผ่านการวิเคราะห์ความรุนแรง คำแนะนำการแก้ไข และการทดสอบซ้ำ
- การแฮ็กเชิงจริยธรรมเสริม—ไม่ใช่แทนที่—การออกแบบที่ปลอดภัย การอัปเดตแพตช์ การเฝ้าระวัง และการตอบสนองต่อเหตุการณ์
การอนุญาต, ขอบเขตและความปลอดภัย
เจ้าของและผู้ทดสอบตกลงว่าครับเซิร์ฟเวอร์, แอปพลิเคชัน, ตัวตน, สิ่งอำนวยความสะดวกและบุคคลที่สามใดอยู่ในขอบเขต กฎระบุว่าการโจมตีแบบวิศวกรรมสังคม การปฏิเสธการให้บริการ การโจมตีด้วยข้อมูลประจำตัว การคงอยู่หรือการเข้าถึงข้อมูลถูกห้ามหรือจำกัดอย่างไร
ข้อมูลติดต่อฉุกเฉินและเงื่อนไขการหยุดมีความสำคัญเนื่องจากการทดสอบอาจทำให้การผลิตหยุดชะงัก แผนควรกำหนดการเก็บรักษาหลักฐาน การเข้ารหัส การลบ การตรวจสอบทางกฎหมาย และขั้นตอนเมื่อพบข้อมูลส่วนบุคคลหรือข้อมูลที่ไม่เกี่ยวข้อง
การค้นพบและการวางแผนโดยอิงภัยคุกคาม
การสืบค้นแบบพาสซีฟตรวจสอบข้อมูลสาธารณะที่ได้รับอนุญาต; การค้นพบแบบแอคทีฟทำแผนที่ของบริการและการกำหนดค่าที่เข้าถึงได้ การสร้างโมเดลภัยคุกคามระบุสินทรัพย์ที่มีค่า ขอบเขตความเชื่อถือ และเป้าหมายของผู้โจมตีที่เป็นไปได้ เพื่อให้ความพยายามถูกกำหนดโดยความเสี่ยง ไม่ใช่เช็คลิสต์ทั่วไป
สแกนเนอร์อัตโนมัติสามารถค้นหารูปแบบที่รู้จักได้แต่สร้างผลบวกเท็จและพลาดข้อบกพร่องของตรรกะธุรกิจ การวิเคราะห์โดยมนุษย์รวมการกำหนดค่า พฤติกรรมของแอปพลิเคชัน เส้นทางตัวตน และการควบคุม ความปลอดภัยไซเบอร์ ขององค์กร
การตรวจสอบและการใช้ประโยชน์อย่างควบคุม
ผู้ทดสอบยืนยันว่าจุดอ่อนที่สงสัยสามารถเข้าถึงได้หรือไม่และผลกระทบที่อนุญาตให้เกิดขึ้น การพิสูจน์ควรหยุดเมื่อมีหลักฐานเพียงพอ การคัดลอกฐานข้อมูลทั้งหมดหรือการสร้างการคงอยู่ที่ไม่จำเป็นมักไม่สมเหตุสมผลเมื่อตัวอย่างที่ไม่มีอันตรายแสดงปัญหาได้
การยกระดับสิทธิ์และการเคลื่อนที่ด้านข้างต้องการขอบเขตที่ชัดเจน การแยกส่วน การเฝ้าระวังและการตอบสนองเป็นส่วนหนึ่งของการประเมิน: การทดสอบสามารถเปิดเผยว่าผู้ป้องกันตรวจจับและควบคุมกิจกรรมได้หรือไม่ ไม่ใช่แค่การมีจุดเข้าถึง
การรายงาน, การแก้ไขและการทดสอบซ้ำ
รายงานที่มีประโยชน์อธิบายสินทรัพย์ที่ได้รับผลกระทบ, เงื่อนไขก่อนหน้า, หลักฐาน, ผลกระทบที่เป็นไปได้, เหตุผลของความรุนแรง และการแก้ไขที่ชัดเจน รายงานจะแยกการใช้ประโยชน์ที่ยืนยันจากความเสี่ยงเชิงทฤษฎีและปกป้องรายละเอียดการใช้ประโยชน์ตามกฎการทำงาน
เจ้าของจะจัดลำดับความสำคัญของการแก้ไขตามการเปิดเผยและผลกระทบต่อธุรกิจ จากนั้นทำการทดสอบซ้ำ การวิเคราะห์สาเหตุรากอาจระบุการปรับปรุงที่นำกลับมาใช้ได้ในกระบวนการพัฒนาที่ปลอดภัย, ตัวตน, การกำหนดค่า หรือ pipeline ของ DevOps
การทดสอบเจาะระบบ, ทีมแดงและการเปิดเผยข้อมูล
การทดสอบการเจาะระบบมักประเมินระบบที่กำหนดในช่วงเวลาที่จำกัด ทีมแดงทดสอบการตรวจจับและการตอบสนองต่อเป้าหมาย; ทีมสีน้ำเงินทำหน้าที่ป้องกัน; การทำงานร่วมกันของทีมสีม่วงเปลี่ยนผลการค้นพบของผู้โจมตีให้เป็นการปรับปรุงร่วมกัน การประเมินช่องโหว่เป็นการสแกนและวิเคราะห์ที่ครอบคลุมกว่า ไม่จำเป็นต้องใช้การใช้ประโยชน์เสมอ
นักวิจัยอิสระควรปฏิบัติตามนโยบายการเปิดเผยช่องโหว่ขององค์กรหรือโปรแกรม safe‑harbor ที่ใช้ได้ หากไม่มีนโยบาย ให้ใช้ช่องทางประสานงานที่ตั้งไว้และคำแนะนำทางกฎหมาย—อย่าสมมติว่าการเปิดเผยสาธารณะเป็นการให้อนุญาตการทดสอบ
การอนุญาต, ขอบเขตและระเบียบวิธีการทดสอบ
การแฮ็กเชิงจริยธรรมคือการทดสอบความปลอดภัยที่ได้รับอนุญาตโดยมีจุดประสงค์เพื่อระบุและช่วยแก้ไขจุดอ่อน กฎการทำงานเป็นลายลักษณ์อักษรกำหนดระบบ, ตัวตน, วันที่, เทคนิค, การจัดการข้อมูล, การสื่อสาร, เงื่อนไขการหยุด, และผลกระทบที่ห้ามทำ Permission จากเจ้าของระบบจริงเป็นสิ่งจำเป็น; IP สาธารณะหรือบั๊กไม่ใช่การอนุญาต ผู้ทดสอบควรลดการรบกวนให้น้อยที่สุด, ปกป้องหลักฐาน, ประสานงานเกี่ยวกับผลการค้นหาที่สำคัญ, และมีข้อมูลติดต่อฉุกเฉิน ข้อกำหนดทางกฎหมายและสัญญาแตกต่างกันตามเขตอำนาจศาลและผู้ให้บริการ
การทำงานแบบมืออาชีพเริ่มต้นด้วยบริบทของสินทรัพย์และภัยคุกคาม จากนั้นการสืบค้นภายในขอบเขต, การทำแผนที่พื้นผิวการโจมตี, การระบุช่องโหว่, การตรวจสอบความถูกต้อง, และการใช้ประโยชน์อย่างควบคุมเฉพาะเมื่อจำเป็นเพื่อพิสูจน์ผลกระทบ การทดสอบครอบคลุมแอปพลิเคชัน, API, การกำหนดค่าคลาวด์, ตัวตน, เครือข่าย, เครือข่ายไร้สาย, มือถือ, ฮาร์ดแวร์, และกระบวนการของมนุษย์ สแกนเนอร์อัตโนมัติพบรูปแบบที่รู้จักแต่ให้ผลบวกเท็จและพลาดข้อบกพร่องของตรรกะที่เชื่อมต่อกัน การให้เหตุผลด้วยมือจะตรวจสอบการอนุญาต, ตรรกะธุรกิจ, ขอบเขตความเชื่อถือ, และเส้นทางจากจุดอ่อนเริ่มต้นไปยังสินทรัพย์ที่มีค่า
หลักฐาน, การแก้ไข, และการรายงานอย่างปลอดภัย
การค้นพบควรระบุสินทรัพย์ที่ได้รับผลกระทบ, เงื่อนไขก่อนหน้า, ขั้นตอนที่ทำซ้ำได้, หลักฐานที่สังเกตเห็น, ผลกระทบ, ความเป็นไปได้, เหตุผลของความรุนแรง, และการแก้ไข อย่าเก็บข้อมูลที่ละเอียดอ่อนไปกว่าที่จำเป็น; ทำการลบข้อมูลลับและข้อมูลส่วนบุคคลออก เก็บรักษาเวลาและเวอร์ชันของเครื่องมือ ความรุนแรงควรสะท้อนสภาพแวดล้อมและการควบคุมจริง ไม่ใช่คะแนนทั่วไปเพียงอย่างเดียว การแจ้งเตือนทันทีเหมาะสมเมื่อการทดสอบเปิดเผยการถูกเจาะที่กำลังดำเนินอยู่, ความเสี่ยงที่ทำลาย, หรือเส้นทางที่ผู้อื่นสามารถใช้ประโยชน์ได้
การตรวจสอบการแก้ไขยืนยันว่าต้นเหตุถูกกำจัดโดยไม่ทำให้เกิดการถดถอยใหม่ การแก้ไขประเภทของจุดอ่อน—การออกแบบการอนุญาต, การจัดการความลับ, การจัดการอินพุต, การแยกส่วน—not เพียง URL เดียว ติดตามเวลาที่ใช้ในการแก้ไข, การเกิดซ้ำ, การครอบคลุมสินทรัพย์, และการปรับปรุงการควบคุม รายงานยาวที่มีการค้นพบจากสแกนเนอร์จำนวนมากแต่มีคุณค่าน้อยอาจทำให้เส้นทางการโจมตีที่สำคัญไม่เด่นชัด บทเรียนควรนำไปสู่การออกแบบที่ปลอดภัย, การตรวจสอบโค้ด, การเฝ้าระวัง, และการตอบสนองต่อเหตุการณ์
โปรแกรม, การเปิดเผยข้อมูล, และจริยธรรม
การทดสอบการเจาะระบบเป็นตัวอย่างในช่วงเวลาหนึ่ง; การจัดการช่องโหว่อย่างต่อเนื่อง, การสร้างโมเดลภัยคุกคาม, ทีมแดง, และโปรแกรมบั๊กบานตี้มีวัตถุประสงค์ที่แตกต่างกัน การเปิดเผยข้อมูลอย่างประสานงานให้ผู้ดูแลมีช่องทางที่ปลอดภัยและเวลาแก้ไขที่สมเหตุสมผลพร้อมปกป้องผู้ใช้ นักทดสอบต้องหลีกเลี่ยงการบังคับ, การเข้าถึงที่ไม่จำเป็น, และการเผยแพร่สาธารณะที่ก่อให้เกิดอันตรายเกินควร การแฮ็กเชิงจริยธรรมได้ชื่อมาจากการได้รับอนุญาต, ความสัดส่วน, ความเชี่ยวชาญ, หลักฐาน, และการจัดการอย่างรับผิดชอบ—not เพียงเพราะผู้ทดสอบเชื่อว่าต้องทำให้เป้าหมายปลอดภัยยิ่งขึ้น
ตัวอย่างการทำงาน: การทดสอบขอบเขตการอนุญาตของ API
บริษัทให้สิทธิ์ผู้ทดสอบประเมิน API สเตจจิ้งและบัญชีการผลิตที่ระบุในช่วงเวลาที่กำหนด กฎห้ามการปฏิเสธการให้บริการและการเข้าถึงเนื้อหาลูกค้าจริงเกินกว่าการพิสูจน์ขั้นพื้นฐาน ผู้ทดสอบทำแผนที่บทบาท, ตัวระบุวัตถุ, และจุดสิ้นสุดและพบว่าผู้ใช้ระดับต่ำสามารถขอใบแจ้งหนี้ของผู้เช่ารายอื่นได้ พวกเขาจับภาพการตอบสนองที่ลบข้อมูลส่วนที่สำคัญ, หยุดการเข้าถึงต่อไป, และแจ้งผู้ติดต่อที่กำหนดทันที
รายงานระบุการอนุญาตระดับวัตถุที่เสียหาย, เส้นทางที่ได้รับผลกระทบ, ผลกระทบ, วิธีการทำซ้ำ, และการตรวจสอบสิทธิ์แบบศูนย์กลาง นักพัฒนาจะแก้ไขชั้นการอนุญาตที่ใช้ร่วมกันและเพิ่มการทดสอบเชิงลบในทุกประเภทของวัตถุ การทดสอบซ้ำใช้ผู้เช่าปลอมและยืนยันว่าบันทึกตรวจจับความพยายาม องค์กรจะสืบค้นการเข้าถึงในอดีต, ประเมินหน้าที่การแจ้งเตือน, และอัปเดตโมเดลภัยคุกคาม ผู้ทดสอบจะไม่เผยแพร่รายละเอียดการใช้ประโยชน์จนกว่าการแก้ไขที่ประสานงานกันจะปกป้องผู้ใช้ การอนุญาตและหลักฐาน—not ความแปลกใหม่ของการใช้ประโยชน์—ทำให้การทำงานเป็นจริยธรรม
หลักฐานการนำไปใช้และความพร้อมในการดำเนินงาน
การตัดสินใจในการผลิตต้องการมากกว่าการสาธิตที่สำเร็จ กำหนดผู้ใช้ที่ตั้งใจ, สภาพแวดล้อมการทำงาน, อินพุต, เอาต์พุต, การพึ่งพา, เจ้าของ, และผลของความล้มเหลวสำคัญแต่ละประการ สร้างฐานข้อมูลที่ทำซ้ำได้และชุดการประเมินที่เวอร์ชันก่อนการปรับแต่ง ทดสอบกรณีทั่วไป, เงื่อนไขขอบเขต, อินพุตที่ผิดรูปหรือหายไป, การเปลี่ยนแปลงการกระจาย, การหยุดทำงานของการพึ่งพา, การใช้ผิดวัตถุประสงค์, และกลุ่มหรือสภาพแวดล้อมที่อาจไม่ได้รับการสนับสนุนอย่างเพียงพอ วัดคุณภาพงานพร้อมกับการสอบเทียบหรือความไม่แน่นอน, ความหน่วง, ปริมาณการทำงาน, ต้นทุนทรัพยากร, การเข้าถึง, ความเป็นส่วนตัว, และความปลอดภัย บันทึกการแปลงและเกณฑ์ทุกอย่างเพื่อให้ผู้ตรวจสอบอิสระสามารถทำซ้ำผลลัพธ์และแยกแยะหลักฐานจากต้นแบบที่ดึงดูด
ก่อนเปิดใช้งาน ให้มอบอำนาจสำหรับการปล่อย, ข้อยกเว้น, การเปลี่ยนแปลง, การย้อนกลับ, และการยกเลิก ใช้การเปิดตัวเป็นขั้นตอน, รักษาการสำรองที่ปลอดภัย, และตรวจสอบการเฝ้าระวังด้วยความล้มเหลวที่ใส่เข้าไปโดยเจตนา เทเลเมตรีการทำงานควรเปิดเผยคุณภาพอินพุต, พฤติกรรมเอาต์พุต, รุ่นของโมเดลหรือกฎ, สถานะการพึ่งพา, การแทรกแซงของมนุษย์, และผลลัพธ์ที่ยืนยันโดยไม่เก็บข้อมูลที่ละเอียดอ่อนที่ไม่จำเป็น กำหนดเกณฑ์การแจ้งเตือนและเจ้าของการตอบสนอง, จากนั้นตรวจสอบหลักฐานในโลกจริงหลังการปรับใช้แทนที่จะสมมติว่าประสิทธิภาพออฟไลน์จะคงอยู่ ประเมินใหม่ทุกครั้งที่แหล่งข้อมูล, ผู้ใช้, โมเดล, ผู้จำหน่าย, นโยบาย, ฮาร์ดแวร์, หรือวัตถุประสงค์เปลี่ยนแปลง ระบบที่ดูแลต้องมีขั้นตอนการกู้คืนที่บันทึกไว้, การเรียนรู้จากเหตุการณ์, การลบและการเก็บรักษา, และจุดชัดเจนที่ควรปิดหรือแทนที่
คำถามที่พบบ่อย
ฉันสามารถสแกนเว็บไซต์สาธารณะใดก็ได้อย่างจริยธรรมหรือไม่?
ไม่ การเข้าถึงสาธารณะไม่ได้เป็นการได้รับอนุญาต ให้ทดสอบเฉพาะระบบที่มีการอนุญาตเป็นลายลักษณ์อักษรหรืออยู่ภายในนโยบายการเปิดเผยช่องโหว่ที่ชัดเจน
การทดสอบเจาะระบบที่ไม่มีข้อบกพร่องพิสูจน์ว่าระบบปลอดภัยหรือไม่?
ไม่ หมายความว่าการประเมินไม่ได้ยืนยันการค้นพบเพิ่มเติมภายในขอบเขต, เวลา, วิธีการและความรู้ของการทดสอบ ความปลอดภัยต้องการการควบคุมและการเฝ้าระวังอย่างต่อเนื่อง
อ้างอิงหลัก











