พื้นฐาน AI
AI แบบเอเจนท์คืออะไร? ระบบวางแผน ใช้เครื่องมือ และทำงานให้สำเร็จอย่างไร
ระบบเอเจนท์ AI ทำมากกว่าการสร้างคำตอบ: พวกมันไล่ตามเป้าหมายผ่านลูปของการวางแผน, การใช้เครื่องมือ, การสังเกต, และการปรับตัว นี่คือวิธีการทำงานของลูป, จุดที่เอเจนท์เพิ่มคุณค่า, และสิ่งที่ทำให้พวกมันอยู่ภายใต้การควบคุม

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
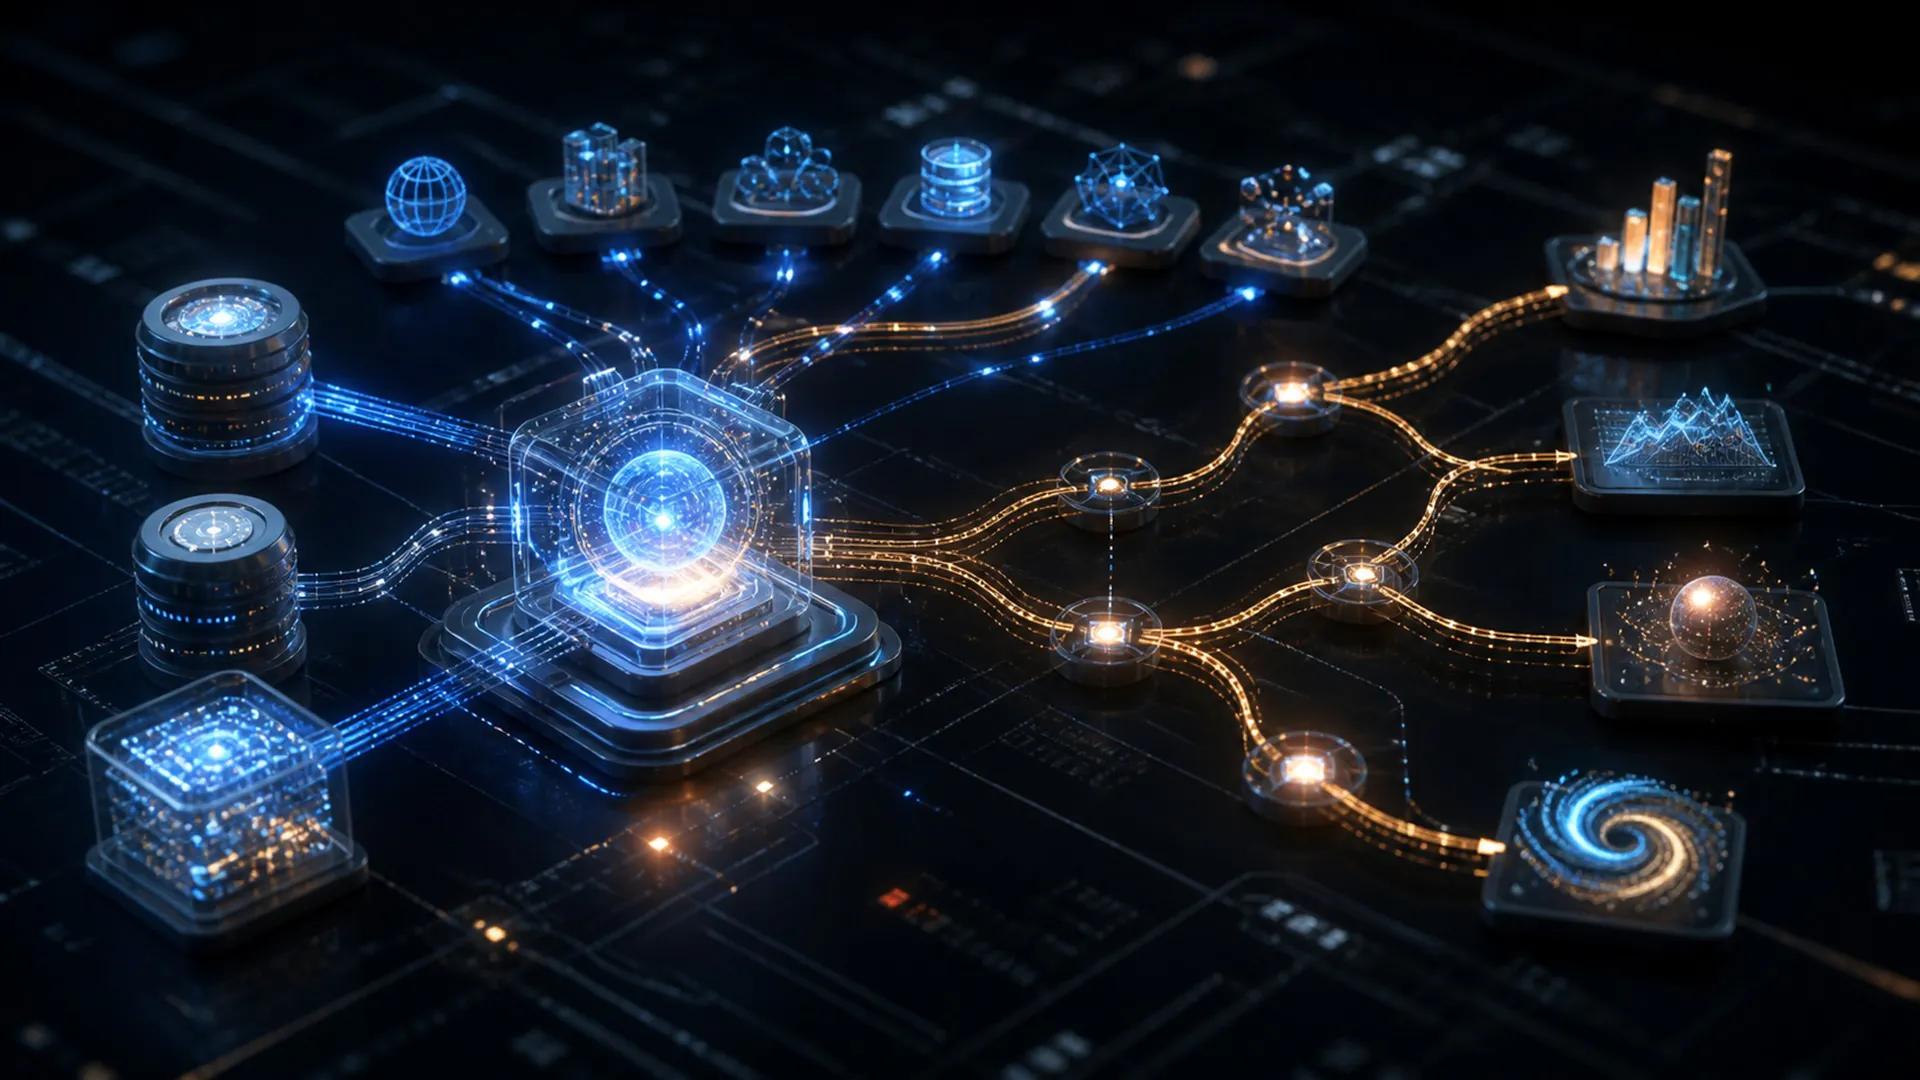
เอเจนท์ AI คือปัญญาประดิษฐ์ที่สามารถไล่ตามเป้าหมายโดยตัดสินใจว่าจะทำอะไรต่อไป ใช้เครื่องมือ สังเกตผลลัพธ์ และปรับวิธีการของตนเอง แทนที่จะให้คำตอบเพียงครั้งเดียวแล้วหยุดลง เอเจนท์ทำงานผ่านลูปการควบคุมจนกว่าจะทำภารกิจสำเร็จ ถึงขีดจำกัด หรือส่งงานกลับให้คน
ความแตกต่างนี้สำคัญเพราะระบบ AI ที่มีผลกระทบสูงที่สุดกำลังก้าวข้ามการสนทนาไปแล้ว พวกมันสามารถค้นหาข้อมูลจากหลายแหล่ง ถามฐานข้อมูล รันโค้ด ทำงานกับซอฟต์แวร์ ปรับปรุงระบบธุรกิจ และประสานงานกับเอเจนท์อื่น ๆ ความอิสระที่มากขึ้นอาจเปิดโอกาสให้ทำงานที่มีประโยชน์มากขึ้น แต่ก็ทำให้ความน่าเชื่อถือ การให้สิทธิ์ การตรวจสอบ และการควบคุมโดยมนุษย์มีความสำคัญยิ่งขึ้น
อะไรทำให้ระบบ AI มีลักษณะเป็นเอเจนท์?
ไม่มีเกณฑ์เดียวที่ทำให้โมเดลกลายเป็นเอเจนท์ ความเป็นเอเจนท์อยู่บนสเปกตรัม ด้านหนึ่ง โมเดลภาษาตอบตามคำสั่ง ด้านอีกด้านหนึ่ง ระบบรับเป้าหมายกว้าง ๆ แยกเป็นขั้นตอน เลือกเครื่องมือ ตอบสนองต่อข้อมูลใหม่ และดำเนินการต่อเนื่องในระยะยาว
อิสระยังมีหลายมิติ เอเจนท์หนึ่งอาจเลือกคำค้นวิจัยของตนเองได้แต่ไม่สามารถเผยแพร่สิ่งใดได้; อีกเอเจนท์อาจทำตามแผนคงที่แต่มีสิทธิ์เปลี่ยนระบบการผลิต การประเมินว่า “ระบบมีความเป็นเอเจนท์แค่ไหน” จึงต้องพิจารณาแยกกันระหว่างอิสระในการวางแผน การเข้าถึงเครื่องมือ ระยะเวลาการทำงาน ความสามารถย้อนกลับได้ และผลกระทบของข้อผิดพลาด
วิธีทดสอบที่เป็นประโยชน์คือการถามว่าใครเป็นผู้กำหนดเส้นทาง ในกระบวนการทำงานแบบดั้งเดิม นักพัฒนากำหนดลำดับขั้นตอนล่วงหน้า: ทำขั้นตอน A แล้ว B แล้ว C ในระบบเอเจนท์ โมเดลจะมีดุลยพินิจบางส่วนว่าต้องทำขั้นตอนใดบ้างและเรียงลำดับอย่างไร คู่มือของ Anthropic เกี่ยวกับ การสร้างเอเจนท์ที่มีประสิทธิภาพ แสดงความแตกต่างเชิงปฏิบัติระหว่างเวิร์กโฟลว์ที่มีเส้นทางโค้ดกำหนดไว้ล่วงหน้าและเอเจนท์ที่กำหนดกระบวนการและการใช้เครื่องมือของตนเองแบบไดนามิก
เอเจนท์การผลิตส่วนใหญ่ประกอบด้วยห้ากองค์ประกอบ:
- โมเดล: เครื่องยนต์การให้เหตุผลและภาษาที่ตีความเป้าหมายและเลือกการกระทำ
- คำสั่ง: กฎของระบบ, คำอธิบายงาน, นโยบาย, และคำนิยามของความสำเร็จ
- เครื่องมือ: ฟังก์ชันที่ให้เอเจนท์ค้นหา, คำนวณ, ดึงข้อมูล, เขียนไฟล์, เรียก API, หรือควบคุมอินเทอร์เฟซ
- สถานะหรือหน่วยความจำ: ข้อมูลที่พาไปจากขั้นตอนหนึ่งสู่ขั้นตอนต่อไป และบางครั้งข้ามเซสชัน
- ลูปการควบคุม: เวลารันที่ส่งผลลัพธ์กลับไปยังโมเดลและตัดสินใจว่าจะดำเนินต่อ, ลองใหม่, ขอความช่วยเหลือ, หรือหยุด
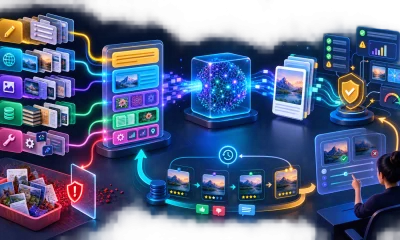
ลูปของเอเจนท์: วางแผน, ดำเนินการ, สังเกต, และปรับตัว
แม้ว่าการนำไปใช้จะต่างกัน แต่เอเจนท์มักทำตามรูปแบบสี่ขั้นตอนที่วนซ้ำ
| คำจำกัดความ | ระบบที่ตีความเป้าหมาย, เลือกการกระทำ, ใช้เครื่องมือ, และปรับตัวจากผลลัพธ์. |
|---|---|
| Information flow | เป้าหมาย → แผน → การกระทำ → การสังเกต → การกระทำที่ปรับปรุงหรือหยุด. |
| Evidence | ร่องรอยแสดงว่าทำไมแต่ละการกระทำถึงถูกเลือกและว่ามันก้าวหน้าเป้าหมายหรือไม่. |
| Failure | เอเจนท์ยังคงทำการกระทำหลังจากหลักฐาน, อำนาจ, หรืองบประมาณหมด. |
1. แปลความหมายของวัตถุประสงค์
เอเจนท์ระบุผลลัพธ์ที่ต้องการ, ข้อจำกัดที่เกี่ยวข้อง, และข้อมูลที่ขาดหายไป คำอธิบายงานที่ชัดเจนควรรวมไม่เพียงแค่สิ่งที่ต้องทำ แต่ยังต้องระบุว่าการทำสำเร็จคืออะไร “ค้นคว้าบริษัทนี้” ยังคลุมเครือ; “สร้างการเปรียบเทียบที่อ้างอิงจากรายงานประจำปีสามฉบับล่าสุดและระบุการเปลี่ยนแปลงที่สำคัญ” ให้เป้าหมายที่ทดสอบได้
2. เลือกการกระทำ
โมเดลอาจตอบโดยตรง, สร้างแผน, เรียกเครื่องมือ, มอบหมายงานย่อย, หรือขอคำชี้แจง การกระทำมักจะถูกแสดงในรูปแบบโครงสร้างเพื่อให้ซอฟต์แวร์ตรวจสอบได้ก่อนดำเนินการ นี่คือจุดที่การออกแบบเอเจนท์แปลงผลลัพธ์แบบความน่าจะเป็นของโมเดลให้เป็นการดำเนินการของระบบที่ควบคุม
3. สังเกตผลลัพธ์
รันไทม์ส่งคืนผลลัพธ์จากเครื่องมือ, ข้อผิดพลาด, การเปลี่ยนแปลงอินเทอร์เฟซ, หรือข้อมูลตอบสนองอื่น ๆ เอเจนท์เพิ่มการสังเกตนั้นลงในบริบทการทำงานของตน หากการค้นหานำมาซึ่งหลักฐานอ่อนหรือ API ปฏิเสธอาร์กิวเมนต์ การตัดสินใจถัดไปควรสะท้อนสถานะใหม่นี้
4. ปรับหรือหยุด
เอเจนท์ประเมินความก้าวหน้าและเลือกการกระทำต่อไป อาจแก้ไขแผน, ลองเครื่องมืออื่น, ตรวจสอบผลลัพธ์, หรือสรุปว่าเป้าหมายสำเร็จแล้ว OpenAI อธิบายการโต้ตอบแบบนี้เป็นลูประหว่างโมเดล, เครื่องมือ, และสภาพแวดล้อมในบทความเกี่ยวกับการเปลี่ยนจาก โมเดลสู่เอเจนท์
รูปแบบนี้เกี่ยวข้องกับแนวทาง ReAct ซึ่งสลับการให้เหตุผลและการกระทำเพื่อให้การสังเกตภายนอกอัปเดตการให้เหตุผลต่อไป เอกสารต้นฉบับของ กระดาษ ReAct ช่วยกำหนดการออกแบบนี้เป็นทางเลือกแทนการสร้างแผนครบถ้วนโดยไม่มีการตอบสนองจากสภาพแวดล้อม
เอเจนท์ AI กับ Generative AI
Generative AI หมายถึงระบบที่สร้างเนื้อหาใหม่ เช่น ข้อความ, ภาพ, เสียง, วิดีโอ หรือโค้ด ส่วน Agentic AI อธิบายว่าระบบไล่ตามวัตถุประสงค์อย่างไร ทั้งสองประเภทมีส่วนทับซ้อนกันแต่ไม่สามารถแทนที่กันได้
โมเดล generative สามารถร่างอีเมลได้โดยไม่ต้องเป็นเอเจนท์ เอเจนท์อาจใช้โมเดล generative เพื่อร่างอีเมล, ค้นหาผู้รับที่ถูกต้อง, ตรวจสอบนโยบาย, สร้างไฟล์แนบ, และนำข้อความเข้าสู่คิวตรวจสอบ โมเดลให้ความฉลาด ส่วนระบบเอเจนท์รอบข้างให้เครื่องมือ, สถานะ, การประสานงาน, และการควบคุม
เอเจนท์ระบบที่มีประโยชน์อยู่ที่ไหน
เอเจนท์มีคุณค่าสูงสุดเมื่อเส้นทางสู่เป้าหมายไม่สามารถกำหนดล่วงหน้าได้ทั้งหมด แต่ความคืบหน้ายังสามารถสังเกตและตรวจสอบได้ ตัวอย่างทั่วไปได้แก่:
- การวิจัย: ค้นหาจากหลายแหล่ง, เติมเต็มช่องว่าง, เปรียบเทียบหลักฐาน, และจัดทำรายงานพร้อมอ้างอิง
- การพัฒนาซอฟต์แวร์: สำรวจรีโพซิทอรี, แก้ไขโค้ด, รันการทดสอบ, แปลความล้มเหลว, และทำซ้ำ
- การดำเนินงานลูกค้า: รวบรวมบริบทบัญชี, ใช้นโยบาย, เสนอวิธีแก้ไข, และยกระดับข้อยกเว้น
- การวิเคราะห์ข้อมูล: เลือกชุดข้อมูล, เขียนคิวรี, ตรวจสอบความผิดปกติ, สร้างภาพแสดงผล, และอธิบายผลการค้นพบ
- การดำเนินงานไอที: ตรวจสอบการแจ้งเตือน, รวบรวมข้อมูลวินิจฉัย, แนะนำการแก้ไข, และดำเนิน runbook ที่ได้รับการอนุมัติ
- งานด้านการบริหาร: ประสานปฏิทิน, เอกสาร, แบบฟอร์ม, การอนุมัติ, และการอัปเดตในระบบต่าง ๆ
เวิร์กโฟลว์คงที่มักจะดีกว่าเมื่อกระบวนการมั่นคงและทุกขั้นตอนทราบชัด การเพิ่มเอเจนท์ในที่ที่การทำอัตโนมัติธรรมดาพอเพียงอาจเพิ่มต้นทุนและความแปรปรวนโดยไม่เพิ่มคุณค่าใด ๆ
เมื่อใดควรใช้เอเจนท์แทนการทำอัตโนมัติ?
สถาปัตยกรรมที่ดีที่สุดขึ้นอยู่กับสองคำถาม: เส้นทางคาดเดาได้แค่ไหน, และการกระทำที่ผิดพลาดมีค่าใช้จ่ายเท่าใด ระบบไม่ใช่ว่าจะก้าวหน้ามากขึ้นเพียงเพราะให้โมเดลมีอิสระมากขึ้น ในหลายสถานการณ์ที่มีความเสี่ยงสูง การออกแบบที่แข็งแกร่งมักผสานซอฟต์แวร์เชิงกำหนดกับส่วนเอเจนท์ที่แคบเข้าด้วยกัน
การประนีประนอมที่เป็นประโยชน์คือ เอเจนท์ที่มีขอบเขต เอเจนท์สามารถตัดสินใจว่าจะรวบรวมข้อมูลอย่างไร, เรียกเครื่องมือที่ได้รับอนุมัติใด, หรือแก้ไขร่างอย่างไร ในขณะที่โค้ดเชิงกำหนดบังคับสคีม่า, กฎการเข้าถึง, งบประมาณ, และการอนุมัติขั้นสุดท้าย สิ่งนี้รักษาความยืดหยุ่นโดยไม่ให้โมเดลความน่าจะเป็นต้องตรวจสอบอำนาจของตนเอง
ทำไมเอเจนท์ AI ถึงยาก
เอเจนท์อาจทำการตัดสินใจที่ดูสมเหตุสมผลในระดับท้องถิ่นแต่ทำให้ภารกิจโดยรวมไปในทิศทางที่ผิด ข้อผิดพลาดเล็ก ๆ สามารถสะสมตลอดเส้นทางยาว ๆ ในขณะที่คำตอบสุดท้ายที่น่าเชื่อถืออาจซ่อนกระบวนการที่ไม่ถูกต้องหรือไม่ปลอดภัย
ผลกระทบที่สะสมนี้เป็นเหตุผลหนึ่งที่การประเมินเอเจนท์แตกต่างจากการประเมินคำตอบทั่วไป งานที่ล้มเหลวอาจมาจากแผนของโมเดล, ผลลัพธ์เครื่องมือที่ทำให้เข้าใจผิด, การอัปเดตสถานะที่ไม่ถูกต้อง, การตัดสินใจหยุดก่อนเวลา, หรือขอบเขตสิทธิ์ที่ไม่ปลอดภัย ในทางกลับกัน คำตอบสุดท้ายที่ถูกต้องอาจเป็นผลมาจากเส้นทางที่เปราะบางซึ่งอาจล้มเหลวในการรันต่อไป ทีมจึงต้องการทั้งเมตริกผลลัพธ์และหลักฐานระดับเส้นทาง
ความท้าทายหลักได้แก่:
- ความน่าเชื่อถือ: งานเดียวกันอาจให้เส้นทางและผลลัพธ์ที่ต่างกันในแต่ละครั้งที่ทำซ้ำ
- การยึดพื้นฐาน: โมเดลอาจเข้าใจผลลัพธ์ของเครื่องมือ, สภาพอินเทอร์เฟซ, หรือเจตนาที่แท้จริงของผู้ใช้ผิด
- สิทธิ์การเข้าถึง: เอเจนท์ที่มีประโยชน์อาจต้องการการเข้าถึงที่สำคัญ, แต่การเข้าถึงที่กว้างขวางทำให้ผลของข้อผิดพลาดเพิ่มขึ้น
- การฉีดคำสั่ง: เนื้อหาที่ไม่เชื่อถือได้อาจมีคำสั่งที่ออกแบบให้เปลี่ยนเส้นทางเอเจนท์หรือเปิดเผยข้อมูล
- ต้นทุนและความหน่วงเวลา: การเรียกโมเดลเพิ่มเติม, การใช้เครื่องมือ, ขั้นตอนการตรวจสอบ, หรือซับเอเจนท์เพิ่มขึ้นจะใช้ทรัพยากรและเวลาเพิ่ม
- การประเมิน: การตัดสินเพียงผลลัพธ์สุดท้ายอาจพลาดการให้เหตุผลที่เปราะบาง, การละเมิดนโยบาย, หรือความสำเร็จที่เกิดจากโชค
วิธีทำให้เอเจนท์ AI อยู่ภายใต้การควบคุม
อิสระที่ปลอดภัยต้องได้รับการออกแบบ ไม่ใช่สมมติ เอเจนท์ควรได้รับเครื่องมือและข้อมูลขั้นต่ำที่จำเป็นสำหรับงาน การกระทำที่มีผลกระทบสูง เช่น ส่งข้อความ, ย้ายเงิน, ลบข้อมูล, หรือเปลี่ยนระบบการผลิต ควรต้องการการอนุมัติอย่างชัดเจนหรือใช้นโยบายที่เข้มงวด
ระบบที่แข็งแกร่งยังแยกการวางแผนออกจากการดำเนินการ อาร์กิวเมนต์ของเครื่องมือสามารถตรวจสอบตามสคีม่า; การกระทำสามารถทำงานใน sandbox; การดำเนินการที่อ่อนไหวสามารถอยู่ในรายการอนุญาต; และผลลัพธ์สามารถตรวจสอบก่อนนำเข้าสู่ระบบอื่น ๆ งบประมาณเวลา, โทเคน, และการกระทำช่วยป้องกันเอเจนท์ที่สับสนทำลูปไม่สิ้นสุด
การมองเห็นระบบก็สำคัญเช่นกัน ทีมต้องการบันทึกคำสั่ง, การเรียกเครื่องมือ, การสังเกตระหว่างขั้นตอน, การอนุมัติ, ข้อผิดพลาด, และผลลัพธ์สุดท้าย เส้นทางนี้ทำให้การดีบักและการประเมินเป็นไปได้ งานของ Anthropic เกี่ยวกับ เอเจนท์ที่เชื่อถือได้ในทางปฏิบัติ เน้นขอบเขตอำนาจที่ชัดเจนและการควบคุมของมนุษย์ที่มีความหมายเป็นข้อกำหนดการออกแบบหลัก
ความสามารถย้อนกลับควรกำหนดการควบคุมเหล่านั้น การอ่านหน้าเว็บสาธารณะง่ายต่อการย้อนกลับเพราะไม่เปลี่ยนแปลงอะไร; การคืนเงิน, การส่งอีเมลให้ลูกค้า, หรือการลบทรัพยากรคลาวด์ไม่ใช่เช่นนั้น ระบบเอเจนท์ที่พัฒนามาอย่างเต็มที่จะแบ่งประเภทการกระทำตามผลกระทบ, ต้องการการอนุมัติที่เข้มงวดสำหรับการดำเนินการที่ยากต่อการย้อนกลับ, และให้รันไทม์—ไม่ใช่โมเดล—เป็นผู้ตัดสินขั้นสุดท้ายว่าการดำเนินการได้รับอนุญาตหรือไม่
เอเจนท์ AI ไม่ได้หมายความว่า
“เอเจนท์” ไม่ได้หมายถึงมีสติ, มีการรับรู้ตนเอง, หรือมีแรงจูงใจอิสระ ความริเริ่มที่ดูเหมือนของระบบมาจากโมเดลที่ทำงานภายในซอฟต์แวร์ซึ่งเรียกให้มันเลือกขั้นตอนต่อไปอย่างต่อเนื่อง เป้าหมาย, เครื่องมือ, สิทธิ์การเข้าถึง, เงื่อนไขการหยุด, และสภาพแวดล้อมทั้งหมดถูกออกแบบโดยมนุษย์
มันยังไม่รับประกันความฉลาดทั่วไป เอเจนท์อาจทำได้ดีมากในสภาพแวดล้อมแคบแต่เปราะบางเมื่ออินเทอร์เฟซ, ข้อมูล, หรือภารกิจเปลี่ยนไป ดังนั้นอิสระควรปรับให้สอดคล้องกับประสิทธิภาพที่แสดงออก ไม่ใช่เพียงความคล่องแคล่วของโมเดล
สิ่งที่ควรจำเกี่ยวกับเอเจนท์ AI
เอเจนท์ AI ทำให้โมเดลเปลี่ยนจากเครื่องสร้างคำตอบเป็นส่วนประกอบของระบบที่มุ่งสู่เป้าหมาย คุณลักษณะที่กำหนดไม่ใช่โมเดลหรือโปรโตคอลเฉพาะ แต่เป็นลูปปิดที่ระบบเลือกการกระทำ, ใช้เครื่องมือ, สังเกตสิ่งที่เกิดขึ้น, และปรับตัว
เอเจนท์ที่มีประสิทธิภาพที่สุดผสานความยืดหยุ่นนั้นกับขอบเขตที่แคบ, การเข้าถึงแบบน้อยที่สุด, เส้นทางที่มองเห็นได้, การประเมินที่เข้มงวด, และการควบคุมของมนุษย์ที่จุดสำคัญ คำถามหลักจึงไม่ใช่แค่ “โมเดลสามารถให้คำตอบที่ถูกต้องได้หรือไม่?” แต่ยังเป็น “ระบบทั้งหมดสามารถบรรลุผลลัพธ์ที่ถูกต้องผ่านกระบวนการที่เราน่าเชื่อถือได้หรือไม่?”