
Finanzierung
RAVEN.IO wirbt 20 Millionen US-Dollar ein, um Anwendungssicherheit im Zeitalter KI-gestützter Angriffe neu zu denken

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
Wichtige PunkteRAVEN.IO hat 20 Millionen US-Dollar eingesammelt, um die Laufzeitsicherheit gegen…
Mehr anzeigen
- RAVEN.IO hat 20 Millionen US-Dollar eingesammelt, um die Laufzeitsicherheit gegen unvorhersehbare KI-gesteuerte Angriffe voranzutreiben.
- Seine Plattform erkennt unbekannte Bedrohungen, indem sie das Live-Verhalten von Anwendungen in Echtzeit analysiert.
- Laufzeitschutz wird immer wichtiger, da KI sowohl die Softwareentwicklung als auch die Erstellung von Exploits beschleunigt.
Das Cybersicherheits-Startup RAVEN.IO hat 20 Millionen US-Dollar an neuem Kapital eingeworben und will damit neu definieren, wie Anwendungen in Produktionsumgebungen geschützt werden. Die Finanzierungsrunde wurde von Norwest angeführt, mit zusätzlicher Beteiligung von Elron Ventures und mehreren strategischen Investoren. Sie fällt in eine Zeit, in der traditionelle Sicherheitsmodelle zunehmend Schwierigkeiten haben, mit KI-generierten Bedrohungen Schritt zu halten.
Das Unternehmen richtet seinen Ansatz an einem Kerngedanken aus: Moderne Angriffe sind nicht mehr vorhersehbar, und Sicherheitssysteme, die auf bekannten Schwachstellen beruhen, werden weniger wirksam.
Über CVEs und signaturbasierte Abwehr hinaus
Jahrelang stützte sich die Anwendungssicherheit stark darauf, bekannte Schwachstellen zu identifizieren, die als Common Vulnerabilities and Exposures (CVEs) katalogisiert sind, und sie nach ihrer Entdeckung durch Patches zu beheben. Dieses Modell gerät nun unter Druck.
RAVEN.IO verlagert den Fokus vom bereits Bekannten auf das, was tatsächlich im Inneren einer laufenden Anwendung geschieht. Statt Code statisch zu prüfen oder den Datenverkehr von außen zu überwachen, analysiert die Plattform die Codeausführung in Echtzeit und erkennt Abweichungen vom erwarteten Verhalten.
Dieses Modell stellt die Laufzeit in den Mittelpunkt und soll Angriffe auch dann erkennen, wenn keine bekannte Schwachstelle vorliegt. Indem das System Ausführungspfade, Bibliotheken und Funktionsaufrufe beobachtet, kann es ungewöhnliche Aktivitäten kennzeichnen und Exploits im Moment ihres Auftretens stoppen.
Dieser Wandel spiegelt eine umfassendere Entwicklung wider: KI-Werkzeuge ermöglichen es Angreifern, Exploits schneller zu erstellen und einzusetzen, als traditionelle Schwachstellendatenbanken mithalten können.
Warum Einblick in die Laufzeit immer wichtiger wird
Die Plattform von RAVEN.IO beruht auf der Annahme, dass die meisten relevanten Angriffe heute innerhalb der Anwendungsschicht selbst stattfinden und nicht auf Netzwerk- oder Endpunktebene. Besonders relevant ist das in cloudnativen Umgebungen, in denen Anwendungen über Container, Microservices und mehrere Cloudanbieter verteilt sind.
Nach Angaben des Unternehmens ermöglicht die Technologie tiefe Einblicke in das Anwendungsverhalten — bis hin zu einzelnen Funktionen und Ausführungsketten —, ohne invasive Instrumentierung zu erfordern oder die Leistung zu beeinträchtigen.
Mit diesem Einblick können Sicherheitsteams:
- Exploit-Versuche in Echtzeit erkennen
- Das Rauschen verringern, indem sie die Priorität nicht ausnutzbarer Schwachstellen herabsetzen
- Angriffe auf bestimmte Codeänderungen oder Bereitstellungen zurückführen
Das Ziel ist nicht nur Erkennung, sondern unmittelbare Prävention: Bösartige Codeausführung soll blockiert werden, bevor Schäden entstehen.
Erste Akzeptanz in Branchen mit hohen Sicherheitsanforderungen
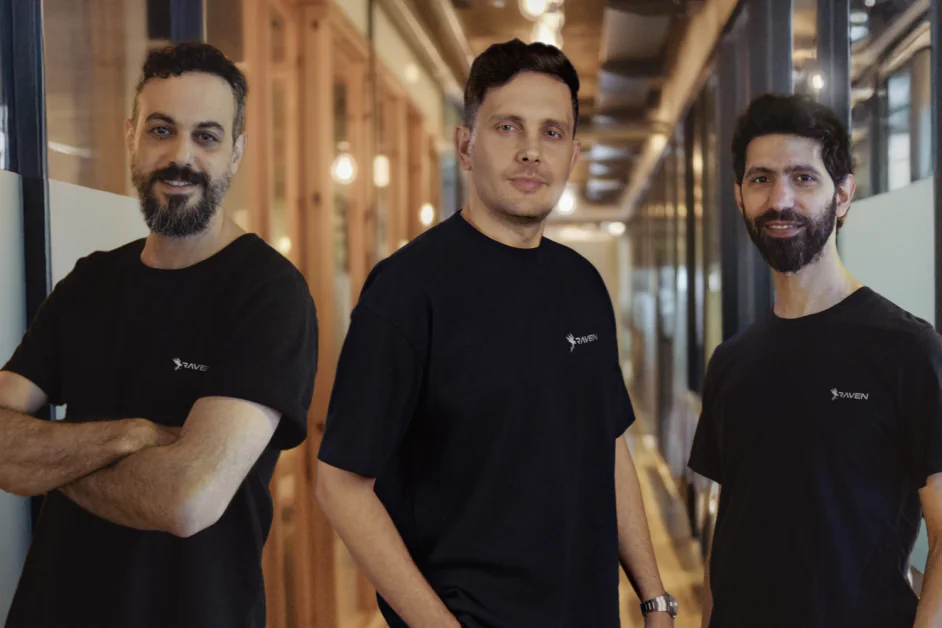
RAVEN.IO wurde 2023 von Roi Abitboul, Guy Franco und Omer Yair gegründet — erfahrenen Cybersicherheitsexperten mit einer Vergangenheit in israelischen Verteidigungseinheiten und früheren Startup-Erfolgen. Das Team baute zuvor Javelin Networks auf, das von Symantec übernommen wurde. Dort arbeiteten die Gründer später an Technologien für Endpunkterkennung und Cloudschutz.
Ihr heutiger Schwerpunkt baut auf dieser Erfahrung auf, richtet sich jedoch auf eine andere Ebene des Technologie-Stacks: die Anwendungslaufzeit selbst.
Die Plattform ist bereits bei elf Unternehmenskunden im produktiven Einsatz, vor allem in Bereichen wie Versicherungen und Finanzdienstleistungen, in denen Risiken auf Anwendungsebene und in der Lieferkette besonders akut sind.
Solche Umgebungen führen neue Sicherheitsmodelle in der Regel vorsichtig ein. Das deutet darauf hin, dass verhaltensbasierte Laufzeitsicherheit bei Organisationen mit komplexer Infrastruktur und hoher Risikoexposition an Bedeutung gewinnt.
Was das für die Zukunft der Anwendungssicherheit bedeutet
Die Strategie des Unternehmens folgt einer wachsenden Bewegung in der Cybersicherheit, die häufig als „Protect Right“ bezeichnet wird: Anwendungen während der Laufzeit abzusichern, statt sich ausschließlich auf Prüfungen in frühen Entwicklungsphasen im Sinne von „Shift Left“ zu verlassen.
Traditionelle Ansätze haben weiterhin ihre Bedeutung. Sie lassen jedoch eine Lücke zwischen der Entdeckung einer Schwachstelle und der Bereitstellung eines Patches — ein Zeitfenster, das Angreifer zunehmend ausnutzen. Laufzeitschutz soll diese Lücke schließen, indem Anwendungen im laufenden Betrieb kontinuierlich überwacht und verteidigt werden.
Während KI sowohl die Softwareentwicklung als auch die Erstellung von Exploits beschleunigt, wächst die Angriffsfläche rasant. Mehr Code wird schneller geschrieben, häufig mit weniger menschlicher Aufsicht. Gleichzeitig erhalten Angreifer Zugang zu Werkzeugen, die die Entdeckung von Schwachstellen automatisieren.
Unter diesen Bedingungen könnten Sicherheitsmodelle, die auf Vorwissen angewiesen sind, weiter an Wirksamkeit verlieren.
Die Finanzierung von RAVEN.IO spiegelt das wachsende Interesse an Ansätzen wider, die Angriffe als unvermeidlich betrachten und sich darauf konzentrieren, sie in Echtzeit zu erkennen und zu stoppen. Sollte sich dieser Wandel fortsetzen, könnte sich verhaltensbasierte Laufzeitsicherheit von einer Nischenkategorie zu einer grundlegenden Ebene des Schutzes moderner Anwendungen entwickeln.


