
สัมภาษณ์
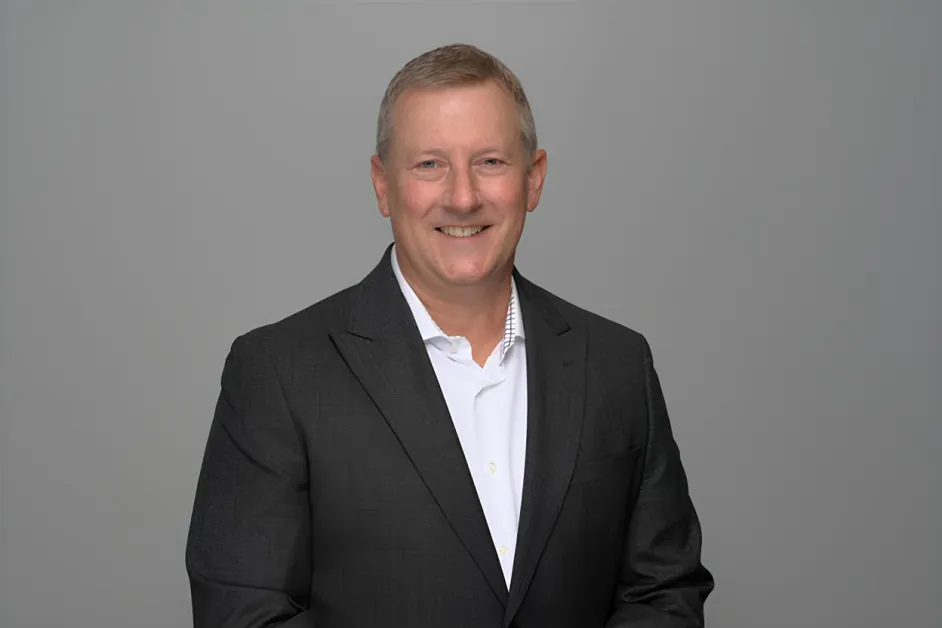
มาร์ก นิโคลสัน ผู้นำด้าน Cyber Modernization ของ Deloitte สหรัฐฯ – ซีรีส์สัมภาษณ์: การสนทนาครั้งใหม่

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
ประเด็นสำคัญAI บีบอัดช่วงเวลาจุดอ่อนสู่การโจมตีจากหลายสัปดาห์ให้เหลือเพียงชั่วโมง ๆ…
ดูเพิ่มเติม
- AI บีบอัดช่วงเวลาจุดอ่อนสู่การโจมตีจากหลายสัปดาห์ให้เหลือเพียงชั่วโมง ๆ บังคับให้ต้องใช้ระบบป้องกันอัตโนมัติ
- การออกแบบ AI ที่ปลอดภัยต้องควบคุมตัวตนและสิทธิ์ของเอเจนต์เหมือนกับผู้ใช้ที่เป็นมนุษย์
- ศูนย์ปฏิบัติการความปลอดภัยในอนาคตจะเปลี่ยนบทบาทมนุษย์จากการคัดกรองการแจ้งเตือนไปสู่การกำกับดูแล AI และวางกลยุทธ์
มาร์ก นิโคลสัน ผู้นำด้าน Cyber Modernization ของ Deloitte สหรัฐฯ เป็น Principal ที่ Deloitte โดยมีประสบการณ์มากกว่าสองทศวรรษที่จุดตัดของความปลอดภัยทางไซเบอร์ ปัญญาประดิษฐ์ และความเสี่ยงขององค์กร เขาเป็นผู้นำโครงการ Cyber AI และกลยุทธ์เชิงพาณิชย์สำหรับฝ่ายความปลอดภัยทางไซเบอร์ของ Deloitte โดยช่วยให้องค์กรขนาดใหญ่ปรับปรุงให้ทันสมัยกรอบการทำงานด้านความปลอดภัยและจัดแนวการลงทุนด้านความปลอดภัยกับภูมิทัศน์ความเสี่ยงที่เปลี่ยนแปลงไป ก่อนที่จะเข้าร่วม Deloitte เขาเป็นผู้ร่วมก่อตั้งและดำรงตำแหน่ง COO ของ Vigilant, Inc. ซึ่งเป็นบริษัทที่ปรึกษาด้านความปลอดภัยทางข้อมูลที่มุ่งเน้นไปที่ข่าวกรองภัยคุกคามและการติดตามเหตุการณ์ที่เป็นอันตราย ในช่วงแรกของอาชีพการงานของเขาในตำแหน่งขายและพัฒนาธุรกิจในหลายบริษัทเทคโนโลยีได้ให้พื้นฐานที่แข็งแกร่งทั้งด้านเทคนิคและเชิงพาณิชย์ของความปลอดภัยทางไซเบอร์
Deloitte เป็นหนึ่งในบริษัทให้บริการระดับมืออาชีพที่ใหญ่ที่สุดในโลก โดยให้บริการตรวจสอบ การให้คำปรึกษา ภาษี และที่ปรึกษาต่อองค์กรในเกือบทุกอุตสาหกรรม ฝ่ายความปลอดภัยทางไซเบอร์ของ Deloitte มุ่งเน้นไปที่ช่วยให้องค์กรรับมือกับสภาพแวดล้อมภัยคุกคามที่ซับซ้อนขึ้น ในขณะเดียวกันก็ช่วยให้การเปลี่ยนแปลงดิจิทัลผ่านเทคโนโลยี เช่น ปัญญาประดิษฐ์ บริษัทให้บริการที่ครอบคลุมด้านกลยุทธ์ความปลอดภัย ความสามารถในการรับมือและฟื้นตัว การจัดการความเสี่ยง และความปลอดภัยขององค์กร โดยมองเห็นความปลอดภัยทางไซเบอร์เป็นทั้งหน้าที่ในการปกป้องและเป็นเครื่องมือเชิงกลยุทธ์สำหรับการนวัตกรรมและการเติบโต
สิ่งนี้เป็นไปตาม การสัมภาษณ์ก่อนหน้านี้ ที่เผยแพร่ในปี 2025
คุณมีส่วนร่วมในด้านความปลอดภัยทางไซเบอร์ตั้งแต่สมัยแรกของการตรวจสอบภัยคุกคามที่ทันสมัย รวมถึงการร่วมก่อตั้ง Vigilant และช่วยให้ความสามารถด้าน Security Information และ Event Management (SIEM) และข่าวกรองภัยคุกคามเข้าสู่ตลาดอย่างไร การพัฒนาจากระบบตรวจสอบในสมัยแรกสู่แพลตฟอร์มการป้องกันทางไซเบอร์ที่ขับเคลื่อนด้วย AI ในปัจจุบันเปลี่ยนแปลงวิธีการตรวจจับและตอบสนองต่อภัยคุกคามขององค์กรอย่างไร
เมื่อเริ่มสร้างแพลตฟอร์มการตรวจสอบในสมัยแรกของ SIEM ความท้าทายหลักคือการนำข้อมูลมาไว้ที่เดียวกันและทำให้เข้าใจได้ ฉันจำได้ว่านักวิเคราะห์พิมพ์บันทึกไฟร์วอลล์ทุกเช้าและตรวจสอบด้วยตนเองเพื่อหาความผิดปกติ แม้ว่า SIEM จะมีการปรับปรุง แต่ก็มีปัญหาเกี่ยวกับขนาด ความเร็วของมนุษย์ไม่สามารถเทียบเท่ากับจำนวนเหตุการณ์ที่ตรวจจับได้ แม้ว่าจะมีการใช้ระบบอัตโนมัติ แต่นักป้องกันทางไซเบอร์ก็ยังคงมีปัญหาในการเชื่อมโยงข้อมูลและวิเคราะห์ ต้องเขียนกฎใหม่อย่างต่อเนื่อง โดยมักทำเพื่อตอบสนองต่อความล้มเหลวในการติดตามตรวจสอบ
หนึ่งในความหวังคือว่า AI จะเปลี่ยนแปลงพลวัตนี้ในทางพื้นฐาน นอกเหนือจากการใช้ความสามารถของเอเจนต์เพื่อทำให้การดำเนินงานด้านความปลอดภัยระดับ 1 เป็นอัตโนมัติ AI มีแนวโน้มที่จะช่วยให้การตรวจจับและตอบสนองต่อภัยคุกคามเปลี่ยนจาก “หลังเหตุการณ์” ให้ใกล้กับ “ขณะเกิดเหตุ” มากขึ้น โดยใช้การปรับแต่งอัลกอริทึมการตรวจสอบโดยเครื่องแบบไดนามิก ในบางกรณี องค์กรทางไซเบอร์จะรู้สึกสบายใจที่จะปล่อยให้ AI ดำเนินการการแก้ไขปัญหา
แต่ส่วนที่ยากไม่หายไป มันเปลี่ยนไป เมื่อระบบมีความเป็นอิสระในการทำงานและซับซ้อนมากขึ้น ความไว้วางใจและความสามารถในการสังเกตการณ์กลายเป็นสนามรบ: ระบบทำอะไร ทำไมทำ และเรารู้ได้อย่างไรว่าระบบไม่ได้ถูกบุกรุก? โอกาสที่มี AI มีความใหญ่โต แต่ก็เพิ่มความเสี่ยงเมื่อสภาพแวดล้อมดำเนินไปด้วยความเร็วของเครื่องจักร
คุณได้กล่าวไว้ว่า AI ช่วยให้ฝ่ายตรงข้ามสามารถทำให้การสำรวจทางไซเบอร์ การสร้างโค้ดใช้ประโยชน์จากช่องโหว่ และการเร่งรอบการโจมตีเป็นอัตโนมัติได้อย่างไร ในแง่ปฏิบัติ การบีบอัดเวลาระหว่างการค้นพบช่องโหว่และความสามารถในการใช้ประโยชน์จากช่องโหว่นั้นเปลี่ยนแปลงไปอย่างไร
ในอดีตมักจะมีช่วงเวลาระหว่างการค้นพบช่องโหว่และการใช้ประโยชน์จากช่องโหว่ มีความกดดัน แต่โดยทั่วไป เว้นแต่จะถูกโจมตีแบบ zero-day มักจะมีเวลาในการเข้าใจภัยคุกคาม ติดตั้งแพตช์และบรรเทาผลกระทบก่อนที่ผู้โจมตีจะสามารถใช้ประโยชน์จากช่องโหว่ได้ AI แทบจะกำจัดช่วงเวลานั้นไปแล้ว
ฝ่ายตรงข้ามสามารถทำให้การสำรวจทางไซเบอร์เป็นอัตโนมัติ สแกนหาจุดเปิดเผยต่อความเสี่ยงอย่างต่อเนื่อง และใช้เครื่องมือ AI เร่งบางส่วนของการพัฒนาโค้ดใช้ประโยชน์จากช่องโหว่และการเลือกเป้าหมาย ในหลายกรณี สิ่งที่เคยใช้เวลาหลายสัปดาห์สามารถบีบอัดลงในเวลาเพียงไม่กี่ชั่วโมง และในสถานการณ์ที่มีการอัตโนมัติสูงมาก สามารถเร็วเกินกว่าที่โปรแกรมความปลอดภัยส่วนใหญ่สามารถจัดการได้
ข้อสรุปคือง่ายๆ: ทีมความปลอดภัยต้องการการอัตโนมัติและ AI ในด้านการป้องกัน คู่กับการควบคุมที่เข้มงวด หากต้องการที่จะตามทัน
ทีมความปลอดภัยกำลังเปลี่ยนจาก “มีคนอยู่ในวงจร” ไปเป็น “มนุษย์กำกับดูแลวงจร (human-on-the-loop)” ของการดูแลระบบอย่างไร ในสภาพแวดล้อมการดำเนินงานด้านความปลอดภัยที่ทันสมัย (SOC) องค์กรควรพิจารณาหน้าที่ของนักวิเคราะห์ใหม่ๆ อย่างไรเมื่อ AI เข้ามารับหน้าที่อัตโนมัติมากขึ้น
ใน SOC แบบดั้งเดิม นักวิเคราะห์เป็นศูนย์กลางของทุกจุดตัดสินใจ ระบบเตือนภัยเข้ามา นักวิเคราะห์จะตรวจสอบ สอบสวน และตัดสินว่าจะดำเนินการอย่างไร วิธีนี้ทำงานได้ดีเมื่อปริมาณการเตือนและความเร็วของการโจมตีเป็นไปได้ แต่ในสภาพแวดล้อมปัจจุบัน ปริมาณกิจกรรมมีขนาดใหญ่เกินกว่าที่มนุษย์จะสามารถเป็นประตูการควบคุมทุกการตัดสินใจได้
การเปลี่ยนไปสู่ “มนุษย์กำกับดูแลวงจร (human-on-the-loop)” หมายความว่าระบบ AI สามารถดำเนินงานหลายอย่างที่นักวิเคราะห์เคยทำ เช่น การตรวจสอบการเตือน การรวบรวมข้อมูล การสอดคล้องกับข้อมูล และการดำเนินการบางอย่างในการแก้ไขปัญหา บทบาทของมนุษย์เปลี่ยนเป็นการดูแลและตรวจสอบมากกว่าการดำเนินการด้วยตนเอง
ในทางปฏิบัติ สิ่งนี้เปลี่ยนเวลาในการทำงานของนักวิเคราะห์ออกจาก “การประมวลผลการแจ้งเตือนซ้ำๆ” และไปสู่งานที่มีคุณค่าสูงกว่า เช่น การล่าภัยคุกคาม การออกแบบการตรวจจับ การจำลองผู้โจมตี และการปรับปรุงโครงสร้างการป้องกัน มนุษย์ยังคงจำเป็น แต่บทบาทของพวกเขาพัฒนาไปสู่การดูแล การตัดสินใจ และยุทธศาสตร์มากกว่าการดำเนินการด้านข้อมูลความปลอดภัยเป็นหลัก
เรามักได้ยินเกี่ยวกับ “Secure AI by Design” คุณคิดว่าแนวคิดนี้ต้องขยายออกไปนอกเหนือจากความปลอดภัยของโมเดลไปสู่ระบบอัตลักษณ์ สถาปัตยกรรมสิทธิ์ และชั้นการประสานงาน (orchestration) ได้อย่างไร
การอภิปรายหลายอย่างเกี่ยวกับ AI ที่ปลอดภัยมุ่งเน้นไปที่โมเดลเอง เช่น การปกป้องข้อมูลการฝึกอบรม การป้องกันการปนเปื้อนของโมเดล หรือการป้องกันการโจมตีแบบ prompt injection สิ่งเหล่านี้เป็นปัญหาที่แท้จริง แต่เป็นเพียงส่วนหนึ่งของความเสี่ยง
ในทางปฏิบัติ ระบบ AI ดำเนินงานเป็นส่วนหนึ่งของระบบดิจิทัลที่ใหญ่ขึ้น พวกมันเข้าถึงข้อมูล ติดต่อ API และกระตุ้นการทำงานอย่างต่อเนื่อง และดำเนินการผ่านตัวแทนซึ่งสามารถดำเนินการด้วยความเป็นอิสระได้
เมื่อเกิดเหตุการณ์นี้ ระบบอัตลักษณ์และสิทธิ์กลายเป็นระนาบควบคุม ตัวแทน AI เหล่านี้เป็นอัตลักษณ์ดิจิทัลใหม่ภายในองค์กร หากตัวตนที่ไม่ได้รับการกำกับดูแลอย่างเหมาะสม พวกเขาสามารถนำความเสี่ยงที่สำคัญมาให้ได้
ดังนั้น Secure AI by Design จึงต้องขยายออกไปสู่การกำกับดูแลอัตลักษณ์ การควบคุมการเข้าถึง ชั้นการประสานงาน และระบบติดตามที่ติดตามสิ่งที่ตัวแทนเหล่านั้นกำลังทำ องค์กรต้องรักษาตัวแทน AI เหมือนกับผู้ใช้ที่เป็นมนุษย์ โดยมีสิทธิ์ที่กำหนดไว้ การตรวจสอบ และการดูแลอย่างเหมาะสม ไม่เช่นนั้นพื้นที่โจมตีจะขยายตัวอย่างรวดเร็ว
หลายองค์กรกำลังวาง AI บนกระบวนการทำงานด้านความปลอดภัยที่มีอายุยาวนานซึ่งออกแบบสำหรับความเร็วของมนุษย์ การเปลี่ยนแปลงทางสถาปัตยกรรมที่ใหญ่ที่สุดซึ่งองค์กรต้องทำเพื่อใช้ประโยชน์จาก AI ในการป้องกันทางไซเบอร์อย่างแท้จริงคืออะไร
รูปแบบที่พบบ่อยคือการนำ AI มาใช้กับกระบวนการและงานที่ออกแบบสำหรับการดำเนินงานโดยมนุษย์ ซึ่งไม่ใช่วิธีการที่ไม่ดี โดยเฉพาะอย่างยิ่งเมื่อการมองเห็นของเครื่องจักรกลายเป็นความเป็นจริง ตัวอย่างเช่น Deloitte ได้สร้างตัวแทนซึ่งสามารถฝึกให้แทนที่มนุษย์ในกระบวนการกำกับดูแลและบริหารจัดการอัตลักษณ์โดยไม่ต้องทิ้งซอฟต์แวร์เฉพาะที่มีอยู่ซึ่งจะยากที่จะยกเลิก สิ่งนี้สามารถนำไปสู่การประหยัดต้นทุนได้อย่างมาก
ประโยชน์ในอนาคตคือ องค์กรจะเริ่มคิดกระบวนการความปลอดภัยใหม่จากจุดเริ่มต้น: ปรับปรุงรากฐานข้อมูลเพื่อให้เครื่องมือความปลอดภัยเข้าถึงข้อมูลเทเลเมทรีคุณภาพสูงที่มีโครงสร้างดีได้อย่างเชื่อถือได้ สร้างการประสานงานเพื่อให้การตรวจจับ การตอบสนอง และการบริหารจัดการอัตลักษณ์ทำงานเป็นระบบที่ประสานกัน ไม่ใช่เครื่องมือที่ไม่เชื่อมต่อ
อัตลักษณ์ยังคงเป็นหนึ่งในการควบคุมที่สำคัญที่สุด เมื่อมีการแนะนำการอัตโนมัติและตัวแทน AI มากขึ้น จำนวนอัตลักษณ์ที่ไม่ใช่มนุษย์เพิ่มขึ้นอย่างมาก การจัดการอัตลักษณ์เหล่านี้อย่างมีประสิทธิผลจึงเป็นสิ่งจำเป็นในการรักษาการควบคุม
ความปลอดภัยที่ออกแบบโดยมี AI เป็นพื้นฐาน ในที่สุดคือส่วนผสมของข้อมูลที่ดีขึ้น การควบคุมและธรรมาภิบาลที่คำนึงถึงทั้งผู้กระทำที่เป็นมนุษย์และเครื่องจักร
เมื่อระบบ AI มีความเป็นอิสระในการทำงานมากขึ้น พื้นที่โจมตีจะขยายออกไปสู่พื้นที่ต่างๆ เช่น การจัดการตัวแทน การเชื่อมต่อ API และการดำเนินการตัดสินใจอัตโนมัติ พื้นที่ใหม่เหล่านี้ทำให้คุณกังวลมากที่สุดคืออะไร
หากต้องเลือกพื้นที่เดียวที่ต้องการความสนใจทันที คือ อัตลักษณ์และการอนุญาตการเข้าถึงข้อมูลภายในระบบที่ขับเคลื่อนด้วยตัวแทน
เมื่อองค์กรนำตัวแทน AI ที่มีอัตลักษณ์อิสระมาใช้มากขึ้น พวกเขากำลังสร้างประชากรที่เพิ่มขึ้นของตัวแทนที่ดำเนินการภายในองค์กร ตัวแทนเหล่านี้อาจมีการเข้าถึงข้อมูล API และการทำงานที่มีพลังมาก ซึ่งทำให้พวกมันเป็นเส้นทางที่น่าสนใจสำหรับผู้โจมตีหากสิทธิ์ไม่ได้รับการออกแบบ ตรวจสอบ และตรวจสอบอย่างเข้มงวด เป็นสิ่งสำคัญที่จะต้องรักษาตัวแทนแต่ละตัวเหมือนกับพนักงานใหม่: ตั้งชื่อ กำหนดขอบเขตสิทธิ์ ตรวจสอบ และสามารถตัดขาดได้อย่างรวดเร็วหากจำเป็น
การเชื่อมต่อ API และการดำเนินการตัดสินใจอัตโนมัติทำให้เกิดความเสี่ยงเช่นกัน แต่การกำกับดูแลอัตลักษณ์มักเป็นเครื่องมือควบคุมหลัก หากคุณไม่สามารถตอบคำถามได้อย่างชัดเจนว่าตัวแทนเป็นใคร สามารถสัมผัสอะไรได้บ้าง และทำอะไรบ้าง คุณไม่ได้ควบคุมมันจริงๆ
จากมุมมองของห้องประชุม กรรมการและผู้บริหารกำลังคิดเกี่ยวกับความเสี่ยงด้านไซเบอร์ที่ขับเคลื่อนด้วย AI อย่างไร และคุณเห็นช่องว่างที่ใหญ่ที่สุดระหว่างความเป็นจริงทางเทคนิคและความเข้าใจระดับคณะกรรมการอยู่ที่ไหน
คณะกรรมการต่างๆ ตระหนักมากขึ้นว่าในขณะที่ AI นำโอกาสที่ยิ่งใหญ่มาสู่องค์กร แต่ก็สามารถนำความเสี่ยงมาสู่องค์กรได้เช่นกัน กรรมการส่วนใหญ่เข้าใจว่า AI จะกำหนดการเปลี่ยนแปลงทางธุรกิจ และเริ่มถามคำถามเกี่ยวกับการกำกับดูแล ความปลอดภัย และความยืดหยุ่น
ช่องว่างที่ปรากฏอยู่บ่อยครั้งคือเรื่องของความเร็วและความซับซ้อน การสนทนาของคณะกรรมการหลายครั้งยังคงอ้างอิงจากกรอบความปลอดภัยทางไซเบอร์แบบดั้งเดิม ซึ่งยังคงสำคัญ แต่ไม่ได้สะท้อนถึงว่าภัยคุกคามที่ขับเคลื่อนด้วย AI สามารถพัฒนาและขยายตัวได้อย่างรวดเร็วเพียงใด
การเชื่อมต่อที่ขาดไปอีกอย่างคือ “AI ของเรานั้นปลอดภัยหรือไม่” ดูเหมือนเป็นคำถามเดียว แต่คำตอบอยู่ทั่วทั้งการกำกับดูแลข้อมูล ความสมบูรณ์ของโมเดล การจัดการอัตลักษณ์ และการควบคุมทั่วทั้งระบบหลายระบบ องค์กรที่ปิดช่องว่างเหล่านี้กำลังผลักดันให้เกิดการรายงานที่อาศัยการควบคุม ซึ่งทำให้ส่วนประกอบเหล่านี้มองเห็นได้และทดสอบได้ และลงทุนเวลาในการสร้างความเข้าใจของผู้กำกับดูแลเพื่อให้การดูแลรักษาให้ทันสมัยตามเทคโนโลยี
AI กำลังถูกนำมาใช้ทั้งสองฝ่ายของสนามรบ คุณคิดว่าเรากำลังเข้าสู่การแข่งขันสะสมอาวุธด้านความปลอดภัยทางไซเบอร์ระหว่าง AI กับ AI อย่างถาวรหรือไม่ และหากเป็นเช่นนั้น องค์กรป้องกันจะมีข้อได้เปรียบอะไรที่ผู้โจมตีอาจไม่สามารถทำซ้ำได้
เรากำลังอยู่ในยุคที่ AI ถูกนำมาใช้โดยทั้งผู้โจมตีและผู้ป้องกัน ผู้โจมตีได้นำ AI ไปใช้เพื่อเร่งการสำรวจ การระบุช่องโหว่ และทำให้บางส่วนของวงจรการโจมตีเป็นอัตโนมัติ แต่ผู้ป้องกันยังคงมีข้อได้เปรียบจริงๆ หากพวกเขาเลือกที่จะใช้มัน
ผู้ป้องกันมีความสามารถในการมองเห็นภายในสภาพแวดล้อมของตนเอง การเข้าถึงข้อมูลภายใน และความสามารถในการสร้างสถาปัตยกรรมที่มีหลายชั้นซึ่งผู้โจมตีต้องผ่าน AI สามารถช่วยให้ผู้ป้องกันวิเคราะห์ปริมาณข้อมูลที่มากเกินไปทั่วเครือข่าย จุดสิ้นสุด และอัตลักษณ์ ทำให้พวกเขาได้รับโอกาสในการตรวจจับพฤติกรรมที่ผิดปกติได้เร็วขึ้น
ข้อสำคัญคือการนำไปใช้ หากผู้ป้องกันยังคงติดอยู่กับกระบวนการด้วยตนเอง ในขณะที่ผู้โจมตีทำการอัตโนมัติ ความไม่สมดุลจะกลายเป็นเรื่องโหดร้าย การแข่งขันความปลอดภัยทางไซเบอร์นั้นเป็นเรื่องจริง และผู้ชนะจะเป็นผู้ที่ใช้ AI พร้อมกับการกำกับดูแลที่เข้มแข็ง ไม่ใช่ผู้ที่เพียงแต่ทดลองใช้
ในงานของคุณในการให้คำปรึกษาต่อองค์กรขนาดใหญ่ ความผิดพลาดที่พบบ่อยที่สุดซึ่งองค์กรทำเมื่อพยายามรวม AI เข้ากับกลยุทธ์ด้านความปลอดภัยทางไซเบอร์คืออะไร
หนึ่งในความผิดพลาดที่พบบ่อยที่สุดคือการรักษา AI ไว้เป็นเครื่องมือที่แยกออกมา แทนที่จะเป็นการเปลี่ยนแปลงทางสถาปัตยกรรม ทีมงานดำเนินการทดลองแยกจากกันโดยไม่ปรับปรุงรากฐานข้อมูล รูปแบบการกำกับดูแล หรือกระบวนการดำเนินงานที่จำเป็นต่อการรักษาผลกระทบ ส่งผลให้ผลลัพธ์หยุดพัฒนา
ความผิดพลาดอีกอย่างคือการนำความสามารถของ AI มาใช้โดยไม่คำนึงถึงความเสี่ยงใหม่ๆ: อัตลักษณ์ใหม่ การไหลของข้อมูล และเส้นทางการตัดสินใจอัตโนมัติที่ขยายพื้นที่โจมตี หากสิ่งเหล่านี้ถูกติดตั้งโดยไม่มีการควบคุมที่เหมาะสม AI สามารถเพิ่มความอ่อนแอแทนการเสริมสร้างความยืดหยุ่น
สุดท้าย องค์กรหลายแห่งมองข้ามความสำคัญของการมีส่วนร่วมของพนักงาน ผู้ปฏิบัติงานที่ดำเนินการสิ่งอำนวยความสะดวกด้านความปลอดภัยทุกวันรู้ว่าจุดเสื่อมถอยคืออะไร และ “สิ่งที่ดี” คืออะไร การเปลี่ยนแปลงที่แข็งแกร่งที่สุดจะนำทีมเหล่านี้เข้ามาในตอนต้นเพื่อให้เทคโนโลยีเพิ่มความสามารถในการตัดสินใจของพวกเขา ไม่ใช่การขัดขวางมัน
เมื่อมองไปข้างหน้า 3-5 ปี ศูนย์ปฏิบัติการความปลอดภัยทางไซเบอร์ที่ออกแบบโดยมี AI เป็นพื้นฐาน จะแตกต่างจากสภาพแวดล้อม SOC ของวันนี้อย่างไร
มันอาจจะมีลักษณะแตกต่างไปมากในหลายวิธีที่ไม่สามารถคาดเดาได้ ศูนย์ปฏิบัติการความปลอดภัยของอนาคตอาจดำเนินงานเป็นแรงงานที่ผสมผสานระหว่างมนุษย์และเครื่องจักร ระบบ AI จะจัดการการประมวลผลข้อมูล การสอดคล้อง และการตอบสนองเบื้องต้น ตัวแทนจะช่วยในการทำงานอัตโนมัติในการจัดการช่องโหว่ การบริหารจัดการอัตลักษณ์ การตอบสนองต่อเหตุการณ์ และการตรวจสอบการควบคุมอย่างต่อเนื่อง
นักวิเคราะห์มนุษย์ยังคงจำเป็น แต่จุดศูนย์กลางเปลี่ยนไป: ดูแลระบบ AI ตรวจสอบกรณีการตรวจจับ (มากกว่าการเขียน) ตรวจสอบภัยคุกคามที่ซับซ้อน และปรับปรุงโครงสร้างการป้องกัน ไม่ได้มุ่งหมายที่จะเอาหน้าที่ของมนุษย์ออกไป แต่เพื่อยกระดับหน้าที่ของพวกเขาแทน นักวิเคราะห์จะมุ่งที่ประเด็นเชิงกลยุทธ์ของความปลอดภัยทางไซเบอร์ แทนการใช้เวลาคัดแยกการแจ้งเตือนและรวบรวมข้อมูลด้วยตนเอง
คำถามคือ “เราจะฝึกอบรมรุ่นต่อไปของมืออาชีพด้านความปลอดภัยอย่างไร เมื่อระดับ 1 และ 2 ถูกทำให้เป็นอัตโนมัติโดยสมบูรณ์?” อาจเป็นคำตอบที่อยู่ในการปรับปรุงเทคโนโลยีการจำลองและฝึกอบรมที่ AI สามารถช่วยเราได้
องค์กรที่สร้างทีมงานที่ผสมผสานระหว่างความเชี่ยวชาญของมนุษย์และการอัตโนมัติที่ขับเคลื่อนด้วย AI จะมีตำแหน่งที่ดีที่สุดในการดำเนินงานด้วยความเร็วที่จำเป็นในสภาพแวดล้อมภัยคุกคามสมัยใหม่
ขอขอบคุณสำหรับการสัมภาษณ์ที่ยอดเยี่ยม ผู้อ่านสามารถเรียนรู้เพิ่มเติมได้ที่ Deloitte หรืออ่าน การสัมภาษณ์ก่อนหน้านี้ ของเรา


