
สัมภาษณ์
คาร์ล ฟร็อกเก็ตต์ CIO ของ Deep Instinct – สัมภาษณ์เชิงลึก

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
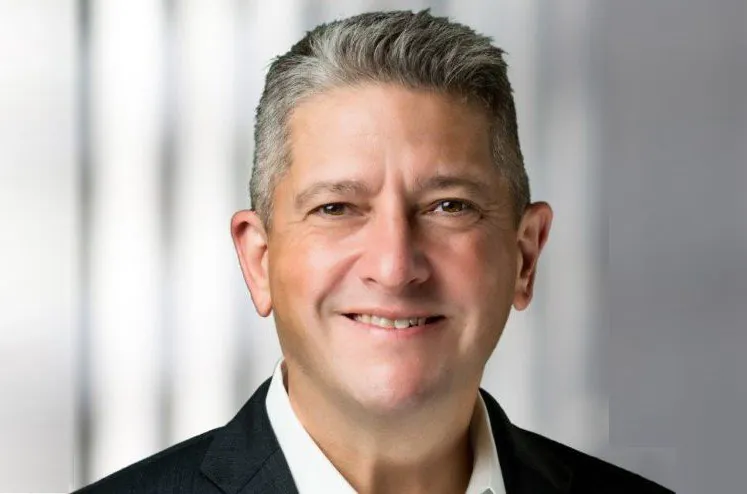
Carl Froggett เป็นประธานเจ้าหน้าที่สารสนเทศ (CIO) ของ Deep Instinct บริษัทก่อตั้งขึ้นบนแนวคิดว่าการนำ การเรียนรู้เชิงลึก ซึ่งเป็นแขนงขั้นสูงของ AI มาใช้กับความปลอดภัยไซเบอร์ จะช่วยป้องกันภัยคุกคามได้มากขึ้นและเร็วขึ้น
เขามีประสบการณ์สร้างทีม ออกแบบสถาปัตยกรรมระบบ ใช้ซอฟต์แวร์องค์กรขนาดใหญ่ และปรับกระบวนการกับเครื่องมือให้สอดคล้องกับความต้องการธุรกิจ ก่อนหน้านี้เขาดำรงตำแหน่งหัวหน้าฝ่าย Global Infrastructure Defense และ CISO Cyber Security Services ที่ Citi
คุณมีพื้นฐานจากภาคการเงิน แล้วเปลี่ยนมาทำงานด้านความปลอดภัยไซเบอร์ได้อย่างไร?
ผมเปลี่ยนจากงานไอทีมาเป็นงานความปลอดภัยไซเบอร์ขณะทำงานที่ Citi ในช่วงปลายทศวรรษ 1990 และก้าวสู่บทบาทผู้นำอย่างรวดเร็ว ผมนำประสบการณ์ด้านปฏิบัติการไอทีมาใช้ในโลกไซเบอร์ที่พัฒนาอย่างรวดเร็วและท้าทาย งานนี้เปิดโอกาสให้ผมเน้นนวัตกรรมขณะนำเทคโนโลยีและโซลูชันความปลอดภัยไปใช้งานและดำเนินงานเพื่อตอบโจทย์ธุรกิจที่แตกต่างกัน ที่ Citi ผมรับผิดชอบนวัตกรรม วิศวกรรม การส่งมอบ และการดำเนินงานของแพลตฟอร์มทั่วโลกสำหรับธุรกิจและลูกค้าของบริษัท
คุณทำงานที่ Citi มากกว่า 25 ปี โดยส่วนใหญ่เป็นผู้นำทีมด้านกลยุทธ์และวิศวกรรมความปลอดภัย อะไรทำให้คุณตัดสินใจร่วมงานกับ Deep Instinct?
ผมต้องการความท้าทายใหม่และนำประสบการณ์ไปใช้ในบริบทที่ต่างออกไป ผมทำงานใกล้ชิดกับสตาร์ทอัพไซเบอร์และบริษัท FinTech มานานกว่า 15 ปี ทั้งให้คำปรึกษา พัฒนาทีมเพื่อสนับสนุนการเติบโต และเตรียมบางบริษัทให้พร้อมเสนอขายหุ้นต่อประชาชน ผมรู้จัก Deep Instinct และเห็นว่าเทคโนโลยีการเรียนรู้เชิงลึก (DL) ที่โดดเด่นและเปลี่ยนแปลงวงการของบริษัทให้ผลลัพธ์ที่ผู้ให้บริการรายอื่นทำไม่ได้ ผมจึงต้องการมีส่วนในยุคใหม่ของการปกป้องบริษัทจากภัยคุกคามที่เราพบทุกวัน
ทำไมการนำการเรียนรู้เชิงลึกมาใช้กับความปลอดภัยไซเบอร์ของ Deep Instinct จึงสร้างความเปลี่ยนแปลงได้มาก?
บริษัทตั้งเป้าจะเปลี่ยนวงการตั้งแต่ก่อตั้ง โดยให้ความสำคัญกับการป้องกันก่อน แทนแนวทางตรวจจับ ตอบสนอง และจำกัดความเสียหายซึ่งตามหลังภัยคุกคามเสมอ แรนซัมแวร์ การใช้ช่องโหว่แบบ zero-day และภัยคุกคามที่ไม่เคยพบเพิ่มขึ้น จนรูปแบบความปลอดภัยเชิงรับเดิมใช้ไม่ได้ผล AI เชิงกำเนิดเพิ่มทั้งจำนวนและความเร็วของภัยคุกคาม ขณะที่ผู้โจมตีพัฒนาวิธีใหม่และหลบเลี่ยงมาตรการเดิม องค์กรจึงต้องมีความสามารถคาดการณ์และป้องกันเพื่อก้าวให้ทัน
ผู้โจมตีนำ AI มาใช้ในทางร้ายมากขึ้น เช่น WormGPT, FraudGPT และมัลแวร์ที่เปลี่ยนรูปแบบ เราอยู่ในช่วงสำคัญที่องค์กรต้องใช้ AI รับมือ AI แต่ AI ไม่ได้มีความสามารถเท่ากันทั้งหมด จึงจำเป็นต้องใช้แนวทางขั้นสูงอย่าง DL เครื่องมือไซเบอร์ส่วนใหญ่ใช้แมชชีนเลิร์นนิง (ML) ตามคำอธิบายของ Froggett โมเดลเหล่านี้มักฝึกด้วยข้อมูลที่มีเพียง 2–5% ให้ความแม่นยำต่อภัยคุกคามที่ไม่รู้จัก 50–70% และสร้างผลบวกลวงจำนวนมาก การแทรกแซงของมนุษย์มากและชุดฝึกขนาดเล็กยังเสี่ยงต่ออคติและข้อผิดพลาด แม้ทำงานที่อุปกรณ์ปลายทางก็ยังช้าและรอให้ภัยคุกคามทำงานก่อน จุดแข็งของ DL คือเรียนรู้จากข้อมูลที่รับเข้าและระบุ ตรวจจับ และป้องกันภัยคุกคามซับซ้อนได้อย่างเป็นอิสระ
DL ช่วยเปลี่ยนจากแนวคิดที่ถือว่าการเจาะระบบจะเกิดขึ้นอย่างหลีกเลี่ยงไม่ได้ ไปสู่การป้องกันเชิงคาดการณ์ เพื่อระบุและลดภัยคุกคาม รวมถึงมัลแวร์ที่สร้างด้วย AI ก่อนเกิดความเสียหาย บริษัทระบุว่า DL มีประสิทธิผลสูงต่อมัลแวร์ที่รู้จักและไม่รู้จัก พร้อมผลบวกลวงต่ำกว่า ML แกน DL ต้องอัปเดตเพียงปีละหนึ่งหรือสองครั้งเพื่อรักษาประสิทธิผล และทำงานได้โดยไม่ต้องสอบถามคลาวด์หรือแบ่งปันข้อมูลภัยคุกคามตลอดเวลา จึงมีข้อดีด้านความเร็วและความเป็นส่วนตัว
การเรียนรู้เชิงลึกคาดการณ์และป้องกันมัลแวร์ที่ไม่เคยพบได้อย่างไร?
มัลแวร์ที่ไม่รู้จักสร้างได้หลายวิธี วิธีทั่วไปคือเปลี่ยนค่าแฮชของไฟล์ ซึ่งเพิ่มเพียงหนึ่งไบต์ก็อาจเพียงพอ โซลูชันปลายทางที่ใช้บัญชีดำของแฮชจึงเสี่ยง เพราะลายเซ็นเดิมไม่ตรงกับแฮชใหม่ อีกวิธีคือใช้ตัวแพ็กเพิ่มชั้นครอบบนไฟล์ไบนารีเดิม หรือเปลี่ยนโครงสร้างไบนารีเพื่อสร้างสายพันธุ์ใหม่ อาจแก้ข้อความคงที่ IP หรือโดเมนของเซิร์ฟเวอร์สั่งการ คีย์รีจิสทรี เส้นทางไฟล์ เมทาดาทา mutex ใบรับรอง ออฟเซ็ต และนามสกุลไฟล์ที่แรนซัมแวร์เข้ารหัส การแก้หรือเพิ่มโค้ดบางส่วนหรือทั้งหมดช่วยหลบการตรวจจับเดิมได้
DL อาศัยโครงข่ายประสาทเทียม และฝึก “สมอง” ด้วยข้อมูลดิบอย่างต่อเนื่อง เราใช้ข้อมูลที่มีทั้งหมดในการฝึกโดยไม่มีมนุษย์เข้าแทรกแซง ซึ่งเป็นเหตุผลสำคัญของความแม่นยำ ประสิทธิผลสูง ผลบวกลวงต่ำ และความทนทานต่อภัยคุกคามที่ไม่รู้จัก เฟรมเวิร์กของเราไม่อาศัยลายเซ็นหรือแพตเทิร์น จึงทนต่อการเปลี่ยนแฮช และจำแนกไฟล์ที่แพ็กด้วยตัวแพ็กทั่วไปหรือวิธี FUD ได้
ระหว่างฝึก เราเพิ่ม “สัญญาณรบกวน” ที่เปลี่ยนข้อมูลดิบของไฟล์ให้เกิดความแตกต่างเล็กน้อย แล้วใช้ในแต่ละรอบฝึก วิธีนี้ช่วยให้แพลตฟอร์มทนต่อการเปลี่ยนข้อความและลักษณะ polymorphism ของมัลแวร์สายพันธุ์ที่ไม่รู้จัก
การให้ความสำคัญกับการป้องกันก่อนเป็นเรื่องสำคัญ Deep Instinct มุ่งป้องกันการโจมตีอย่างไร?
ข้อมูลคือหัวใจของทุกองค์กรและต้องได้รับการปกป้อง ไฟล์อันตรายเพียงไฟล์เดียวก็ทำให้ถูกเจาะได้ แนวคิด “assume breach” ที่ใช้มาหลายปีถือว่าผู้โจมตีจะเข้าถึงข้อมูลได้ในที่สุด แต่แนวคิดและเครื่องมือเหล่านี้ยังปกป้องข้อมูลได้ไม่เพียงพอ ผู้โจมตีใช้ประโยชน์จากท่าทีเชิงรับนี้ งานวิจัยล่าสุดของเรา พบว่าเหตุแรนซัมแวร์ในครึ่งแรกของปี 2023 มีมากกว่าทั้งปี 2022 การรับมือจึงต้องเปลี่ยนทั้งแนวคิด วิธีทำงาน และเครื่องมือป้องกัน ภัยคุกคามใหม่ ไม่รู้จัก และรวดเร็ว ทำให้ลายเซ็นและโซลูชัน ML เดิมตามไม่ทัน
ที่ Deep Instinct เรานำ DL มาใช้กับความปลอดภัยข้อมูลที่เน้นการป้องกัน Deep Instinct Predictive Prevention Platform เป็นแพลตฟอร์มที่เราอธิบายว่าเป็นโซลูชันแรกและหนึ่งเดียวที่ใช้เฟรมเวิร์ก DL ซึ่งพัฒนาสำหรับความปลอดภัยไซเบอร์โดยเฉพาะ บริษัทระบุว่าป้องกัน zero-day แรนซัมแวร์ และภัยคุกคามไม่รู้จักอื่นได้มากกว่า 99% ภายในเวลาไม่ถึง 20 มิลลิวินาที และมีอัตราผลบวกลวงต่ำกว่า 0.1% เราใช้เฟรมเวิร์กนี้ปกป้อง แอปพลิเคชัน และ อุปกรณ์ปลายทาง แล้ว และขยายไปยังพื้นที่จัดเก็บด้วย Deep Instinct Prevention for Storage
การป้องกันเชิงคาดการณ์ช่วยก้าวให้ทันช่องโหว่ จำกัดผลบวกลวง และลดความเครียดของทีมความปลอดภัย เราเป็นผู้บุกเบิกแนวทางนี้ และผู้ให้บริการเดิมก็เริ่มเพิ่มคุณสมบัติที่เน้นการป้องกันก่อน
คุณใช้ข้อมูลใดฝึกโมเดล?
โมเดลของเราฝึกด้วยข้อมูลเช่นเดียวกับ AI และ ML อื่น แต่ไม่ต้องใช้ข้อมูลหรือไฟล์ของลูกค้าเพื่อเรียนรู้และพัฒนา คุณสมบัติด้านความเป็นส่วนตัวนี้เพิ่มความมั่นใจให้ลูกค้า เราสมัครรับแหล่งข้อมูลมากกว่า 50 แหล่งเพื่อดาวน์โหลดไฟล์มาฝึกโมเดล และตรวจสอบกับจำแนกข้อมูลด้วยอัลกอริทึมที่พัฒนาภายใน
แนวทางนี้ทำให้เราสร้าง “สมอง” ใหม่โดยเฉลี่ยเพียงปีละสองหรือสามครั้ง ส่งมอบแต่ละครั้งแยกกัน และลดผลกระทบต่อการดำเนินงานของลูกค้า ไม่ต้องอัปเดตตลอดเวลาเพื่อตามภัยคุกคามที่เปลี่ยนไป นี่คือข้อดีของ DL ที่ทำงานเชิงรุกและป้องกันได้ ขณะที่ AI และ ML อื่นยังเป็นเชิงรับ
เมื่อคลังข้อมูลพร้อม เราจำแนกไฟล์ทุกประเภทเป็นอันตรายหรือปลอดภัย และสร้างชุดข้อมูลร่วมกับเมทาดาทาอื่น จากนั้นฝึกสมองด้วยข้อมูลทั้งหมดโดยไม่ตัดทิ้ง ซึ่งช่วยลดผลบวกลวงและเพิ่มประสิทธิผล กระบวนการเรียนรู้ดำเนินต่อด้วยตัวเอง เราปรับผลลัพธ์เพื่อสอนสมองและให้เรียนรู้ต่อ คล้ายมนุษย์ที่ยิ่งฝึกยิ่งแม่นยำ แต่ต้องระวัง overfitting เพื่อไม่ให้โมเดลเพียงจำข้อมูลแทนการเรียนรู้และทำความเข้าใจ
เมื่อประสิทธิผลสูงพอ เราสร้างโมเดลอนุมานเพื่อส่งมอบให้ลูกค้า โมเดลที่ส่งมอบแล้วจะไม่เรียนรู้สิ่งใหม่ แต่ยังประเมินข้อมูลใหม่และภัยคุกคามไม่รู้จักว่าเป็นอันตรายหรือไม่ ราวกับต้องตัดสินใจแบบ “zero-day” กับทุกสิ่งที่พบ
Deep Instinct ทำงานในสภาพแวดล้อมคอนเทนเนอร์ของลูกค้า เรื่องนี้สำคัญอย่างไร?
Deep Instinct Prevention for Applications (DPA) ให้ใช้ DL ผ่าน API หรืออินเทอร์เฟซ iCAP องค์กรจึงฝังความสามารถนี้ในแอปพลิเคชันและโครงสร้างพื้นฐานเพื่อป้องกันภัยคุกคามในวงกว้างตามแนวทางป้องกันหลายชั้น DPA ทำงานในคอนเทนเนอร์ที่เราจัดหา สอดคล้องกับกลยุทธ์ดิจิทัลที่ย้ายแอปและบริการไปยังคอนเทนเนอร์ภายในองค์กรหรือคลาวด์ ลูกค้าเหล่านี้มักใช้แนวทาง “shift left” ซึ่งนำความปลอดภัยเข้าไปตั้งแต่ต้นกระบวนการ DevOps รูปแบบบริการผ่าน API ของเราสนับสนุนแนวทางนี้ด้วยการป้องกันภัยคุกคามในการพัฒนาและให้บริการแบบคล่องตัว
เราใช้บริการที่มีอยู่เพื่อผสานกับกลยุทธ์เทคโนโลยีขององค์กรอย่างราบรื่น ไม่ต้องเพิ่มฮาร์ดแวร์ ปัญหาโลจิสติกส์ หรือภาระดำเนินงาน ทำให้ต้นทุนรวมในการเป็นเจ้าของ (TCO) ต่ำ คอนเทนเนอร์ขยายขนาดอัตโนมัติตามต้องการได้มาก มีความทนทาน ความหน่วงต่ำ และอัปเกรดง่าย จึงฝังการป้องกันในแอปและโครงสร้างพื้นฐานขนาดใหญ่ได้ DL มีความหน่วงต่ำ ประสิทธิผลสูง และผลบวกลวงต่ำ พร้อมรักษาความเป็นส่วนตัว เพราะไฟล์หรือข้อมูลไม่ออกจากคอนเทนเนอร์ที่ลูกค้าควบคุม และไม่ต้องแบ่งปันไฟล์หรือข้อมูลกับคลาวด์หรือใช้การวิเคราะห์บนคลาวด์
AI เชิงกำเนิดเพิ่มขนาดการโจมตีได้ คุณรักษาความเร็วที่จำเป็นอย่างไร?
เฟรมเวิร์ก DL ของเราอาศัยโครงข่ายประสาทเทียมที่เรียนรู้และฝึก “สมอง” จากข้อมูลดิบ ความเร็วและความแม่นยำมาจากตัวอย่างหลายร้อยล้านรายการ เมื่อชุดฝึกใหญ่ขึ้น โครงข่ายเข้าใจรายละเอียดที่ทำให้ไฟล์เป็นอันตรายมากขึ้น การรู้จักองค์ประกอบของไฟล์อันตรายอย่างละเอียดช่วยหยุดภัยคุกคามที่รู้จัก ไม่รู้จัก และ zero-day ได้เร็วและแม่นยำ อีกความแตกต่างคือไม่ต้องใช้การวิเคราะห์หรือสอบถามคลาวด์ ML เพียงอย่างเดียวไม่เพียงพอจึงต้องพึ่งคลาวด์ ซึ่งทำให้ช้าและเป็นเชิงรับ แต่ DL ไม่มีข้อจำกัดนี้
องค์กรควรระวังภัยคุกคามสำคัญใดที่ AI เชิงกำเนิดช่วยเพิ่มขีดความสามารถ?
อีเมลฟิชชิงซับซ้อนขึ้นจาก AI เดิมอาจสังเกตได้ง่ายจากไวยากรณ์ผิด แต่ผู้โจมตีใช้เครื่องมืออย่าง ChatGPT สร้างข้อความที่ละเอียดและถูกต้องในหลายภาษา ทำให้ทั้งตัวกรองสแปมและมนุษย์ตรวจจับยากขึ้น
ดีปเฟกสมจริงและน่าเชื่อถือขึ้น เครื่องมือ AI เสียงใช้เลียนแบบผู้บริหารและฝากข้อความเสียงปลอมให้พนักงาน
ผู้โจมตีสร้างมัลแวร์ที่ไม่รู้จักซึ่งเปลี่ยนพฤติกรรมเพื่อหลบโซลูชันความปลอดภัย หลีกเลี่ยงการตรวจจับ และแพร่กระจายอย่างมีประสิทธิผล AI จะไม่ได้ใช้เพียงสร้างมัลแวร์ใหม่ แต่ยังทำให้ห่วงโซ่โจมตีทั้งหมดเป็นอัตโนมัติ ลดต้นทุนและเพิ่มขนาด พร้อมทำให้แคมเปญโจมตีซับซ้อนและสำเร็จมากขึ้น วงการต้องทบทวนโซลูชัน การฝึกอบรม และการสร้างความตระหนักที่พึ่งพามา 15 ปี เหตุเจาะระบบในปีนี้แสดงข้อบกพร่องและสถานการณ์อาจรุนแรงขึ้น
ช่วยสรุปโซลูชันสำหรับแอปพลิเคชัน อุปกรณ์ปลายทาง และพื้นที่จัดเก็บได้หรือไม่?
Deep Instinct Predictive Prevention Platform ใช้เฟรมเวิร์ก DL ที่พัฒนาเฉพาะเพื่อป้องกันภัยคุกคามก่อนเริ่มทำงานและฝังตัวในระบบ มีสามส่วนหลัก
- โซลูชันคอนเทนเนอร์แบบไม่ใช้เอเจนต์ เชื่อมต่อผ่าน API หรือ ICAP: Deep Instinct Prevention for Applications ป้องกันแรนซัมแวร์ zero-day และมัลแวร์ไม่รู้จักอื่นก่อนถึงแอปพลิเคชัน โดยไม่กระทบประสบการณ์ผู้ใช้
- โซลูชันแบบมีเอเจนต์บนอุปกรณ์ปลายทาง: Deep Instinct Prevention for Endpoints เป็นแพลตฟอร์มอิสระที่เน้นป้องกันก่อนรัน แทนการรอขณะทำงานเหมือนหลายโซลูชัน อีกทั้งเป็นชั้นป้องกันที่ เสริมโซลูชัน EDR ที่มีอยู่ ป้องกันภัยคุกคามที่รู้จักและไม่รู้จัก zero-day และแรนซัมแวร์ก่อนเริ่มกิจกรรมอันตราย ช่วยลดการแจ้งเตือนและผลบวกลวง ให้ทีม SOC มุ่งที่ภัยคุกคามจริงซึ่งระบุได้อย่างน่าเชื่อถือ
- การปกป้องพื้นที่จัดเก็บที่ให้ความสำคัญกับการป้องกัน: Deep Instinct Prevention for Storage ป้องกันเชิงคาดการณ์ไม่ให้แรนซัมแวร์ zero-day และมัลแวร์ไม่รู้จักอื่นแทรกซึมข้อมูลที่จัดเก็บภายในองค์กรหรือบนคลาวด์ การปกป้องพื้นที่จัดเก็บส่วนกลางที่รวดเร็วและมีประสิทธิผลสูงช่วยไม่ให้กลายเป็นจุดแพร่และกระจายภัยคุกคาม
ขอบคุณสำหรับบทสัมภาษณ์ ผู้อ่านที่สนใจสามารถดูข้อมูลเพิ่มเติมได้ที่ Deep Instinct








