
Grunderna i AI
Vad är federerad inlärning?

 Lägg till Unite.AI bland dina föredragna källor på Google
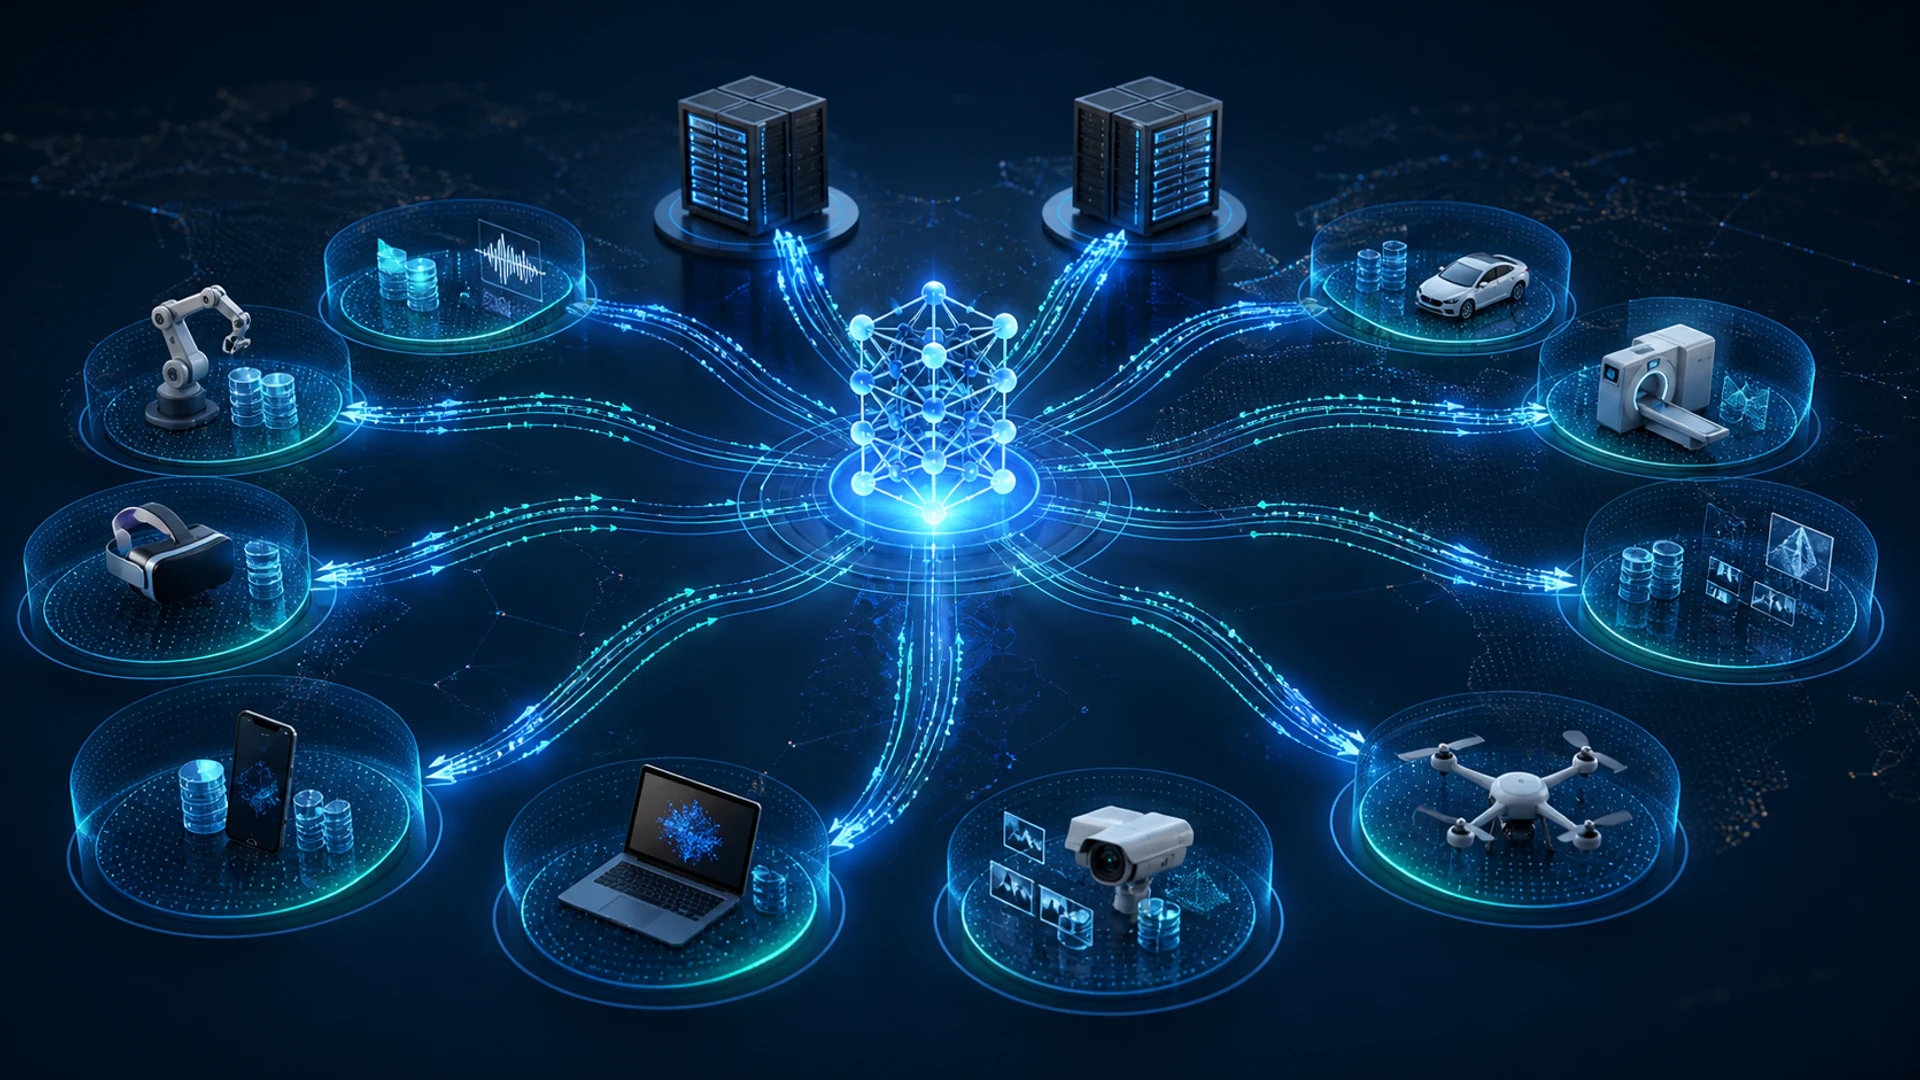
Federerad inlärning tränar en gemensam modell över flera enheter eller organisationer samtidigt som varje deltagares råa träningsdata hålls lokala. En koordinator distribuerar modellparametrar, klienter beräknar uppdateringar på sina egna poster, och ett aggregeringssteg kombinerar dessa uppdateringar.
Att hålla poster lokala är användbart, men det är inte synonymt med integritet eller säkerhet. Modelluppdateringar kan läcka information, komprometterade klienter kan förgifta träningen, och koordinatorn behöver fortfarande autentisering, transport‑säkerhet, åtkomstkontroller och en definierad förtroendemodell.
Viktiga slutsatser
- Federerad inlärning flyttar beräkning till distribuerad data; den flyttar inte den råa datamängden till en central tränare.
- Kors‑enhetssystem involverar många intermittenta enheter, medan kors‑silosystem involverar färre, mer stabila organisationer.
- Säker aggregering och differential privacy hanterar olika risker och kan kombineras.
- Icke‑IID‑data, begränsad bandbredd, opålitlig medverkan och skadliga uppdateringar är grundläggande designbegränsningar.
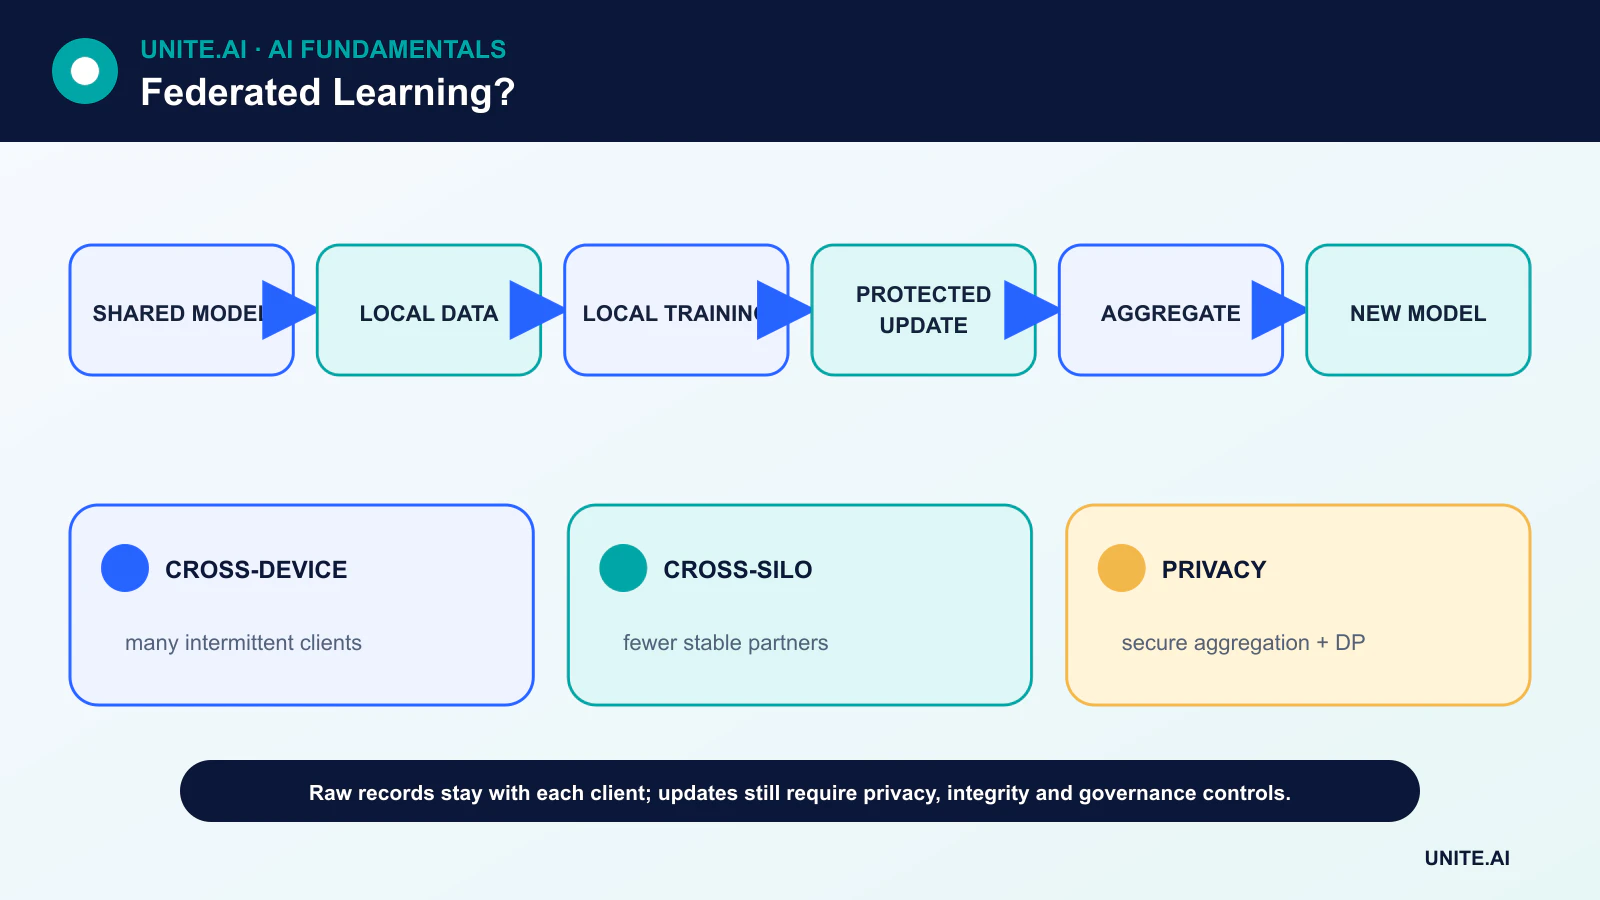
Livscykeln för federerad medelvärdesberäkning
En typisk runda startar när en koordinator väljer behöriga klienter och skickar den aktuella modellen. Varje klient tränar lokalt under ett begränsat antal steg och producerar en parameter‑ eller gradientuppdatering. Koordinatorn aggregerar de behöriga uppdateringarna – ofta med vikter baserade på lokala exempelantal – och publicerar den nya gemensamma modellen.
Endast en bråkdel av klienterna kan delta i varje runda. Protokollet måste tåla brutna anslutningar, versionskonflikter och enheter som inte kan träna medan de laddas, är upptagna eller offline. Kommunikation kan dominera beräkning, så komprimering av uppdateringar och färre rundresor är ofta viktigare än rå acceleratorhastighet.
Kors‑enhet jämfört med kors‑silo
Federerad inlärning över enheter kan involvera telefoner, sensorer eller webbläsare som ägs av många individer. Klienterna är många, svagt betrodda och intermittenta tillgängliga. Federerad inlärning över siloer ansluter vanligtvis en mindre grupp sjukhus, banker eller affärsenheter med stabil infrastruktur och kontraktsbaserad styrning.
De två miljöerna kräver olika antaganden om identitet, revision och fel. Ett kors‑silo‑projekt kan förhandla fram ett gemensamt schema och en valideringsprocess; en kors‑enhetstjänst kan behöva hantera miljontals mjukvaruversioner och mycket ojämna lokala datamängder.
Säker aggregering, differential privacy och kryptering
Säker aggregering är ett kryptografiskt protokoll som låter servern återfå en aggregering utan att läsa varje klients uppdatering. Differential privacy begränsar hur mycket det släppta resultatet kan bero på någon enskild post eller deltagare genom att klippa bidrag och lägga till kalibrerat brus.
Ingen av mekanismerna löser alla risker. Säker aggregering gör inte aggregeringen ofarlig, och differential privacy medför en avvägning mellan noggrannhet och integritet som måste beaktas med en explicit integritetsbudget. Kryptering skyddar data under överföring eller lagring; den förhindrar inte i sig inferens från en modell.
Icke‑IID‑data och modellkvalitet
Klientdata är sällan oberoende och identiskt fördelade. En tangentbordsmodell ser varje persons vokabulär; sjukhus betjänar olika befolkningar; fabriker använder olika utrustning. Dessa skillnader kan sakta konvergensen och dölja dålig prestanda för små klientgrupper.
Utvärdering bör inkludera globala mått, per‑klient‑ eller kohortfördelningar, kalibrering och felanalys. En central testuppsättning kan vara bekväm men otillräcklig. Detta knyter federerad inlärning till maskininlärning datakvalitet och strukturerad och ostrukturerad data styrning.
Hot och operativa kontroller
Skadliga klienter kan skicka förgiftade uppdateringar, sybil‑klienter kan förvränga aggregeringen, och en komprometterad server kan distribuera en riktad modell. Försvar innefattar autentiserad registrering, avvikelsedetektion, robust aggregering, validering av uppdateringar, hastighetsgränser och reproducerbar programvaruverifiering där det är praktiskt.
Federerad inlärning hör hemma i ett bredare cybersäkerhets-program. Team bör dokumentera vem som kontrollerar koordinatorn, vilka metadata som samlas in, hur deltagare kan lämna, hur modeller återställs och vad som händer när integritets‑ eller kvalitetstester misslyckas.
Federerad optimering och dataheterogenitet
Federerad inlärning skickar en modell eller uppgiftsuppdatering till deltagande klienter, tränar lokalt och aggregerar uppdateringar utan att centralisera råa exempel. Vid federerad medelvärdesberäkning kör valda klienter flera lokala optimeringssteg och servern beräknar ett viktat medelvärde, vanligtvis efter exempelantal. Kommunikationsrundor, lokala epoker, urval och inlärningshastigheter avväger bandbredd mot konvergens. Kors‑enhetsinställningar involverar många opålitliga telefoner eller sensorer; kors‑silo‑inställningar involverar färre organisationer med starkare beräkningskapacitet, identitet och styrning.
Klientdata är vanligtvis icke‑oberoende och ojämna: användare skiljer sig åt i beteende, etikettfördelning, volym och tillgänglighet. Lokal träning kan drifta i oförenliga riktningar, vilket gör ett enkelt medelvärde instabilt eller snedvridet mot aktiva högvolymklienter. Algoritmer kan använda proximala termer, adaptiv serveroptimering, klustring, personalisering eller kontrollvariabler. Utvärdering bör rapportera global och klientnivåprestanda, svansklienter, medverkningsfrekvens, konvergens, kommunikation och energi. Ett bra medelvärde kan dölja att små eller sällsynta klientpopulationer får en sämre modell.
Integritet, säkerhet och systemteknik
Att hålla data lokala garanterar inte i sig integritet. Gradienter och uppdateringar kan läcka medlemskap eller egenskaper, medan den slutliga modellen kan memorera exempel. Säker aggregering döljer individuella uppdateringar för servern, och differential privacy begränsar informationsbidrag genom klippning och brus, men båda förändrar nytta och operativ komplexitet. Ange hotmodellen, integritetsenheten, budgeten och betrodda komponenter. Kryptering under överföring är nödvändig men förhindrar inte en skadlig klient, förgiftad uppdatering, komprometterad koordinator eller inferensattack.
Försvar innefattar autentiserade klienter, robust aggregering, avvikelsekontroller, begränsningar av uppdateringar, säkra enclave‑miljöer i vissa designer och validering mot rena data. Sybil‑angripare kan skapa många klienter; bakdörrar kan överleva medelvärdesberäkning; att släppa misstänkta uppdateringar kan också utesluta legitimt sällsynt beteende. Versionera klientkod, stöd avbrutna rundor, förhindra återuppspelning och designa för eftersläpande enheter och enhetsbegränsningar. Samtycke, lagring, regionala regler och radering gäller fortfarande för lokala data och härledda uppdateringar.
Exempel på implementering och styrning
Ett mobilt tangentbord kan träna nästa‑ord‑förbättringar lokalt, men utrullning bör använda en population som är berättigad enligt enhetens kapacitet och samtycke, samla in klippta skyddade uppdateringar och jämföra med en fryst referens. Validera språk‑ och dialektprestanda, batteri, datanvändning och risk för memorering innan lansering. Klienter behöver signerade träningsuppgifter och modelluppdateringar; servern behöver en auditabel rundkonfiguration och återställning. Federerad inlärning är en arkitektur för distribuerad inlärning under begränsningar, inte en ersättning för representativ data, integritets‑teknik eller ansvarsskyldighet.
Arbetsexempel: federerad inlärning över sjukhus
Sjukhus tränar en gemensam bildkvalitetsmodell utan att samla skanningar. Ett gemensamt protokoll definierar enhetsmetadata, etiketter, förbehandling, klientbehörighet, lokala epoker, klippning och säker aggregering. Platser behåller patientdata och skickar skyddade uppdateringar, medan en koordinator utvärderar varje runda på lokala håll‑ut‑uppsättningar. Resultaten rapporterar prestanda på platsnivå och svansprestanda, inte bara ett volymviktat medelvärde, eftersom små sjukhus och enhetstyper annars kan ignoreras.
Hotmodellen omfattar skadliga uppdateringar, medlemsläckage, komprometterade klienter och koordinatoråtkomst. Differential privacy konfigureras med en dokumenterad budget och testad nytta. Modell‑ och uppgiftspaket är signerade; platser kan dra sig tillbaka och uppdateringar är auditabla. En förgiftad eller instabil runda ersätter inte den distribuerade modellen automatiskt. Projektet behåller lokala referensramar och klinisk granskning, och det betraktar federerad arkitektur som en integritetskontroll inom bredare samtycke, säkerhet och styrningsförpliktelser.
Implementeringsbevis och operativ beredskap
Ett produktionsbeslut kräver mer än en lyckad demonstration. Definiera avsedda användare, driftsmiljö, indata, utdata, beroenden, ägare och konsekvensen av varje viktig felhändelse. Etablera en reproducerbar baslinje och en versionerad utvärderingsuppsättning innan finjustering. Testa vanliga fall, randvillkor, felaktig eller saknad indata, fördelningsskifte, beroendeavbrott, missbruk och de grupper eller miljöer som sannolikt blir underbetjänade. Mät uppgiftskvalitet tillsammans med kalibrering eller osäkerhet, latens, genomströmning, resurskostnad, tillgänglighet, integritet och säkerhet. Registrera varje transformation och tröskel så att en oberoende granskare kan reproducera resultatet och särskilja bevis från en attraktiv prototyp.
Innan lansering, tilldela myndighet för utgivning, undantag, ändringar, återställning och pensionering. Använd en stegvis utrullning, bevara en säker återgång och verifiera övervakning med avsiktligt injicerade fel. Operativ telemetri bör avslöja indatakvalitet, utdatabeteende, modell‑ eller regelversion, beroendehälsa, mänskliga överskrivningar och bekräftade resultat utan att samla in onödig känslig data. Definiera larmtrösklar och en ansvarig för respons, granska sedan verkliga bevis efter implementering snarare än att anta att offline‑prestanda kvarstår. Omvärdera när datakällor, användare, modeller, leverantörer, policyer, hårdvara eller mål förändras. Ett underhållet system behöver också dokumenterad återställning, incident‑lärande, raderings‑ och lagringsprocedurer samt en tydlig punkt då det ska inaktiveras eller ersättas.
Vanliga frågor
Garanterar federerad inlärning att privat data inte kan läcka?
Nej. Det minskar rörelsen av rådata, men uppdateringar och slutmodeller kan fortfarande avslöja information. Integritet kräver en hotmodell samt ytterligare tekniska och organisatoriska kontroller.
När är centraliserad träning enklare?
När data lagligt och säkert kan centraliseras är centraliserad träning ofta enklare att felsöka, reproducera och övervaka. Federerad inlärning är motiverad när distribution är ett verkligt krav, inte bara ett varumärkesmål.
Primära referenser












