
資金調達
RAVEN.IOが2,000万ドルを調達、AI主導の攻撃時代にアプリケーションセキュリティを再考

 Unite.AI を Google の優先ソースに追加
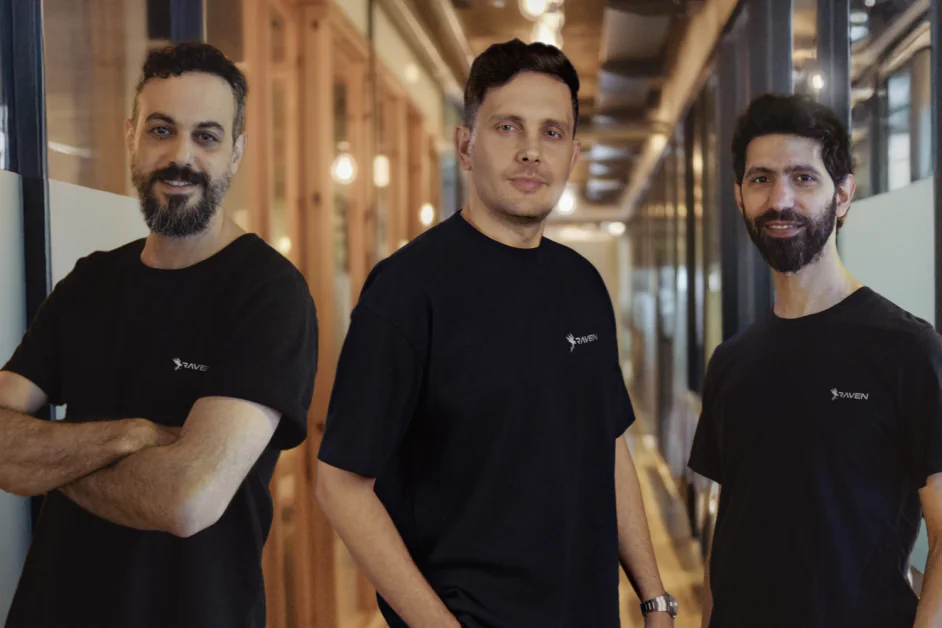
要点RAVEN.IOは、予測不可能なAI駆動型攻撃に対するランタイムセキュリティを強化するため、2000万ドルの資金調達に成功しました。
もっと見る
- RAVEN.IOは、予測不可能なAI駆動型攻撃に対するランタイムセキュリティを強化するため、2000万ドルの資金調達に成功しました。
- 同プラットフォームは、アプリケーションのライブ動作をリアルタイムで分析することで、未知の脅威を検出します。
- AIがソフトウェア開発と攻撃手法の作成の両方を加速させる中、ランタイム保護は必須の要素となりつつあります。
サイバーセキュリティのスタートアップRAVEN.IOは、稼働中の本番環境におけるアプリケーションの保護を見直すため、新たに2,000万ドルを調達した。今回の資金調達はNorwestが主導し、Elron Venturesや複数の戦略的投資家も出資した。従来のセキュリティモデルが、AIによって生み出される脅威の進化にますます追いつけなくなる中での調達となる。
同社が軸に据えるのは、現代の攻撃はもはや予測できず、既知の脆弱性を前提とするセキュリティシステムの有効性が低下している、という考えだ。
CVEとシグネチャベースの防御の先へ
長年、アプリケーションセキュリティは、Common Vulnerabilities and Exposures(CVE)に登録された既知の脆弱性を特定し、発見後に修正する手法に大きく依存してきた。今、そのモデルに限界が迫っている。
RAVEN.IOは、既知の情報から、稼働中のアプリケーション内部で実際に起きていることへと焦点を移す。コードの静的スキャンや外部からの通信監視ではなく、コードの実行状況をリアルタイムで分析し、想定された動作からの逸脱を検出する。
ランタイムを優先するこのモデルは、既知の脆弱性がなくても攻撃を特定できるよう設計されている。実行経路、ライブラリ、関数呼び出しを観察することで、異常な活動を知らせ、脆弱性の悪用が起きた瞬間に阻止できる。
この変化は、より広い現実を映している。AIツールによって攻撃者は、従来の脆弱性データベースが追いつけない速さで攻撃手法を生成し、実行できるようになっている。
ランタイムの可視性が重要性を増す理由
RAVEN.IOのプラットフォームは、現在の重大な攻撃の大半がネットワークやエンドポイントではなく、アプリケーション層そのものの内部で起きるという前提に基づく。コンテナ、マイクロサービス、複数のクラウド事業者にアプリケーションが分散するクラウドネイティブ環境では、特に重要な点だ。
同社によると、その技術はアプリケーションに大きく手を加える計装を必要とせず、性能にも影響を与えることなく、個々の関数や実行チェーンに至るまで動作を深く可視化できるという。
こうした可視性により、セキュリティチームは次のことができる。
- 脆弱性の悪用の試みをリアルタイムで検出する
- 悪用できない脆弱性の優先度を下げ、ノイズを減らす
- 攻撃を特定のコード変更やデプロイまでさかのぼって追跡する
目標は検出だけでなく、即時の防止だ。被害が発生する前に悪意あるコードの実行を遮断する。
高度なセキュリティを求める業界で初期導入が進む
RAVEN.IOは2023年、Roi Abitboul、Guy Franco、Omer Yairによって設立された。3人はイスラエルの防衛部隊での経験と、過去のスタートアップでの成功実績を持つサイバーセキュリティのベテランだ。以前はJavelin Networksを築き、同社はSymantecに買収された。その後、彼らはSymantecでエンドポイント検出やクラウド保護の技術に取り組んだ。
現在の注力分野はその経験を土台にしつつ、技術スタックの別の層、すなわちアプリケーションのランタイムそのものを対象とする。
プラットフォームはすでに企業顧客11社で本番稼働している。主な導入先は保険や金融サービスなどで、アプリケーション層とサプライチェーンのリスクが特に深刻な業界だ。
こうした環境では新しいセキュリティモデルの採用に慎重な傾向がある。そのため、この導入実績は、複雑なインフラを持ちリスクに大きくさらされる組織で、ランタイムの動作に基づくセキュリティへの支持が広がっていることを示唆する。
アプリケーションセキュリティの将来に何を示すのか
同社の戦略は、サイバーセキュリティで広がる「protect right」と呼ばれる流れに沿う。開発の初期段階で行う「shift left」の検査だけに頼らず、実行時のアプリケーションを保護する考え方だ。
従来の手法にも引き続き役割はあるが、脆弱性の発見からパッチの展開までには空白が残る。攻撃者はその時間をますます利用している。ランタイム保護は、稼働中のアプリケーションを継続的に監視・防御して、この空白を埋めることを目指す。
AIがソフトウェア開発と攻撃手法の作成を加速させる中、攻撃対象領域は急速に拡大している。人の監督が手薄なまま、より多くのコードがより速く書かれることも多い。一方、攻撃者は脆弱性の発見を自動化するツールを利用できるようになっている。
そのような環境では、事前の知識に依存するセキュリティモデルの有効性は、今後も低下する可能性がある。
RAVEN.IOの資金調達は、攻撃は避けられないと想定し、リアルタイムでの検出と阻止に重点を置く手法への関心の高まりを示す。この変化が続けば、ランタイムの動作に基づくセキュリティは、ニッチな分野から現代のアプリケーション保護の基盤となる層へと発展する可能性がある。


