
Фінансування
RAVEN.IO залучає 20 млн доларів, щоб переосмислити захист застосунків в епоху атак із використанням ШІ

 Додайте Unite.AI до бажаних джерел у Google
Ключові моментиRAVEN.IO залучила 20 мільйонів доларів для розвитку захисту під час виконання проти…
Показати більше
- RAVEN.IO залучила 20 мільйонів доларів для розвитку захисту під час виконання проти непередбачуваних атак на основі ШІ.
- Її платформа виявляє невідомі загрози шляхом аналізу поведінки працюючих програм у реальному часі.
- Захист під час виконання стає все важливішим, оскільки ШІ прискорює як розробку програмного забезпечення, так і створення експлойтів.
Стартап у сфері кібербезпеки RAVEN.IO залучив 20 млн доларів нового фінансування, прагнучи переосмислити захист застосунків у промисловій експлуатації. Раунд очолила Norwest, за додаткової підтримки Elron Ventures і кількох стратегічних інвесторів. Фінансування надходить, коли традиційним моделям безпеки дедалі складніше встигати за загрозами, створюваними ШІ.
Компанія спирається на основну ідею: сучасні атаки вже непередбачувані, а системи захисту на основі відомих вразливостей стають менш ефективними.
За межами CVE та сигнатурного захисту
Безпека застосунків роками значною мірою спиралася на виявлення відомих вразливостей, внесених до каталогу Common Vulnerabilities and Exposures (CVE), та їх виправлення після виявлення. Тепер ця модель перебуває під тиском.
RAVEN.IO переносить увагу з уже відомих даних на реальні події всередині застосунку, що працює. Замість статичного сканування коду чи зовнішнього спостереження за трафіком платформа в реальному часі аналізує виконання коду й виявляє відхилення від очікуваної поведінки.
Модель надає пріоритет захисту під час виконання та призначена для розпізнавання атак навіть за відсутності відомої вразливості. Стежачи за шляхами виконання, бібліотеками й викликами функцій, система може позначати аномальну активність і зупиняти використання вразливостей у момент його виникнення.
Ця зміна відображає ширшу реальність: інструменти ШІ дають нападникам змогу створювати й застосовувати експлойти швидше, ніж традиційні бази вразливостей здатні встигати за ними.
Чому важливо бачити роботу застосунку під час виконання
Платформа RAVEN.IO ґрунтується на припущенні, що більшість значущих атак тепер відбувається всередині самого прикладного шару, а не на рівні мережі чи кінцевих пристроїв. Особливо це важливо в середовищах, від початку спроєктованих для хмари, де застосунки розподілені між контейнерами, мікросервісами та кількома хмарними провайдерами.
За словами компанії, технологія дає докладне уявлення про поведінку застосунків, аж до окремих функцій і ланцюгів виконання, без інвазивного інструментування та без впливу на продуктивність.
Такий рівень спостереження дає командам безпеки змогу:
- Виявляти спроби використання вразливостей у реальному часі
- Зменшувати шум, знижуючи пріоритет вразливостей, які неможливо використати для атаки
- Відстежувати атаки до конкретних змін коду чи розгортань
Мета — не лише виявлення, а й негайне запобігання: блокувати виконання шкідливого коду до завдання шкоди.
Перші впровадження в галузях із високими вимогами до безпеки
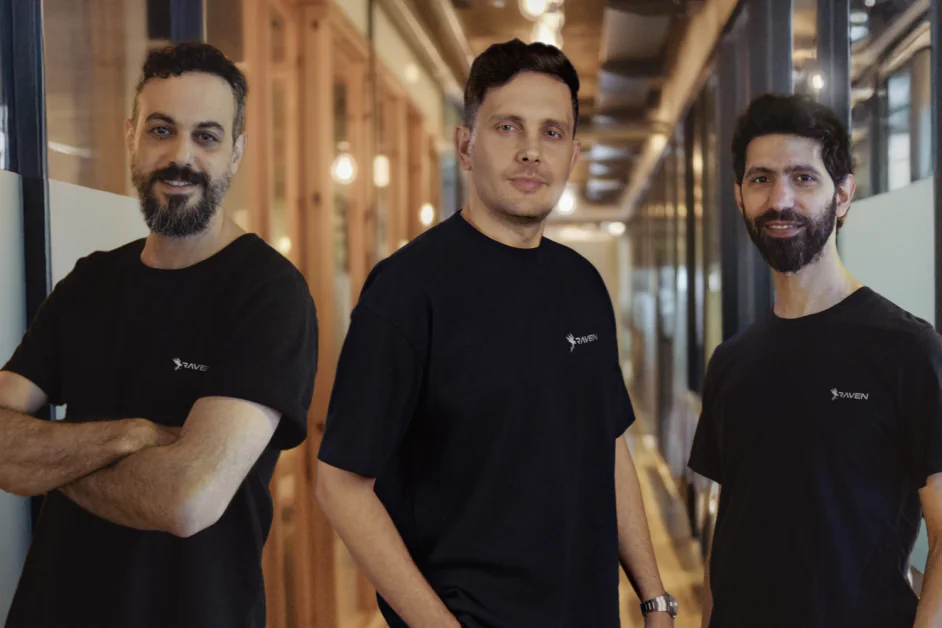
Рой Абітбул, Гай Франко та Омер Яїр заснували RAVEN.IO у 2023 році. Це досвідчені фахівці з кібербезпеки з минулим в ізраїльських оборонних підрозділах і попередніми успіхами в стартапах. Команда раніше створила Javelin Networks, яку придбала Symantec. Там вони згодом працювали над технологіями виявлення на кінцевих пристроях і захисту хмари.
Нинішній напрям спирається на цей досвід, але стосується іншого шару технологічного стеку: середовища виконання самого застосунку.
Платформа вже перебуває в промисловій експлуатації в 11 корпоративних клієнтів, переважно у страхуванні й фінансових послугах, де особливо серйозні ризики прикладного шару та ланцюга постачання.
У таких середовищах нові моделі безпеки зазвичай впроваджують обережно. Це дає підстави припускати, що поведінковий захист під час виконання набуває поширення в організаціях зі складною інфраструктурою, які значною мірою наражаються на ризики.
Що це означає для майбутнього безпеки застосунків
Стратегія компанії відповідає дедалі поширенішому напряму кібербезпеки, який часто називають «protect right»: захищати застосунки під час виконання, а не покладатися лише на перевірки на ранніх етапах розробки за підходом «shift left».
Традиційні методи досі відіграють роль, але залишають прогалину між виявленням вразливості та встановленням виправлення. Нападники дедалі частіше використовують це часове вікно. Захист під час виконання має закрити прогалину, безперервно спостерігаючи за застосунками в роботі й захищаючи їх.
ШІ прискорює і розробку ПЗ, і створення експлойтів, тому поверхня атаки швидко розширюється. Більше коду пишеться швидше, часто з меншим людським наглядом, а нападники отримують інструменти, що автоматизують виявлення вразливостей.
У такому середовищі моделі безпеки на основі попередніх знань можуть далі втрачати ефективність.
Фінансування RAVEN.IO відображає зростання інтересу до підходів, що вважають атаки неминучими й зосереджуються на їх виявленні та зупиненні в реальному часі. Якщо зміна триватиме, поведінковий захист під час виконання може перетворитися з нішевої категорії на фундаментальний шар сучасного захисту застосунків.


