
Звіти
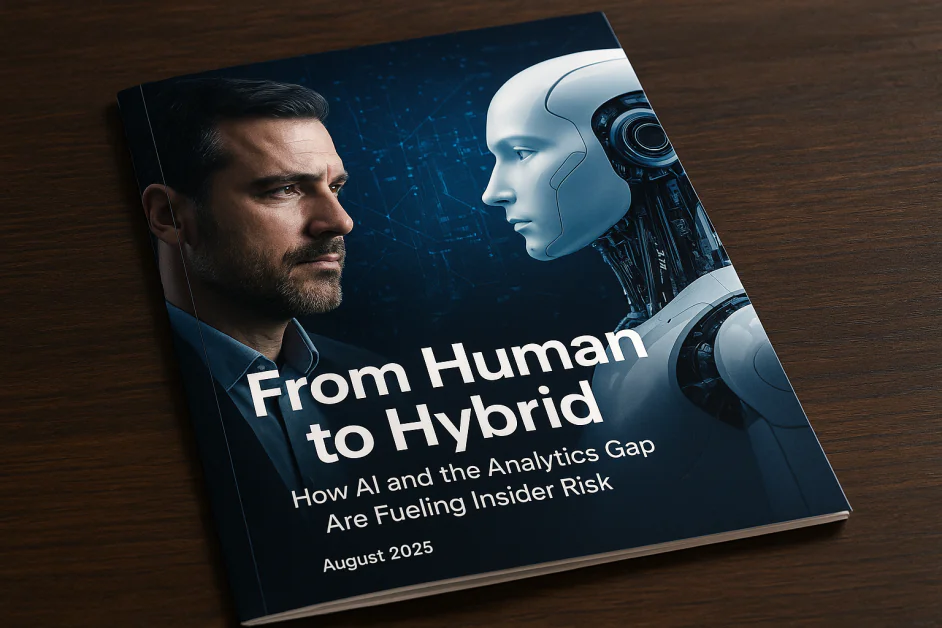
Від Людини до Гібрида: Всередині Звіту Exabeam 2025 про AI-Паливний Інсайдерський Ризик

By
Antoine Tardif, Генеральний директор та засновник Unite.AI Додайте Unite.AI до бажаних джерел у Google
Ризик змінився всередині – і це змінює архітектуру
Якщо основна загроза походить зсередини, то “більше брандмауерів” не є відповіддю. Це ідентифікація, доступ та поведінка. Підумайте про безперервну верифікацію хто робить що, з якими даними, і чи це нормально. Регіонально, більшість ринків зараз розглядають інсайдерів як головну проблему; основним винятком є APJ (Азія-Тихий океан та Японія), де багато хто все ще вважає зовнішніх нападників більш небезпечними. Для лідерів практичний переклад полягає у зміні витрат на:
- Сильніші засоби контролю ідентифікації (MFA, що працює, доступ на основі ризику, мінімальні привілеї, які фактично застосовуються).
- Моніторинг, орієнтований на дані, по всім SaaS, кінцевим точкам, сховищам та електронній пошті, щоб аномальні рухи були видимими.
- Поведінковий аналіз, який вивчає нормальні моделі для кожної людини, команди та системи – і видає попередження про значимі відхилення.
Організаційна імплікація: фахівці з безпеки та власники даних повинні працювати разом. Якщо ви не можете відповісти на питання “хто торкнувся яких чутливих даних цього тижня і чи це було типово для них?”, ви сліпі до сучасного шляху порушення (компрометована обліковий запис → тиха стадія даних → швидка екстракція).
AI змінив визначення “інсайдера”
Тіньові моделі AI – це новий тіньовий IT. Персонал вставляє код, контракти, списки клієнтів або запити з чутливим контекстом у не затверджені моделі. Це пояснює, чому цифра 76% має значення: це означає, що це не вузька проблема. Розглядайте моделі GenAI як привілейовані доступи – затверджуйте конкретні інструменти, реєструйте використання, де це законно, і запобігайте входу захищених класів даних (регульовані ПІІ, комерційна тайна) до третьої сторони моделей. Паріруйте політику з можливістю: надавайте людям санкціоновані варіанти AI, щоб вони не відчували себе змушеними йти в тінь.
Є також новий актор всередині: агенти AI. Команди підключають агентів до робочих процесів з реальними обліковими записами та ключами API. Це “не людські інсайдери”. Вони не втомлюються, і вони рідко скаржаться – поки не зсунуться. Це вимагає двох засобів контролю, яких повинні визнати виконавці:
- Обсяг: кожен агент потребує власника, чітке завдання та мінімальні привілеї.
- Спостережуваність: кожен агент заслуговує на той же аудит-трейл та виявлення аномалій, який отримує людина.
UEBA (Аналіз поведінки користувачів та сутностей) – це виявлення, яке зосереджується на поведінці, а не тільки на підписах та виконавцях повинні ознайомитися з цим. Воно створює базову лінію для кожної людини або сутності (включно з ботами, сервісними обліковими записами та агентами) шляхом вивчення:
- Норм часу: типові часи входу, обсяги даних або місця призначення.
- Контекст групи: як фінансист поведеться порівняно з іншими фінансистами.
- Послідовні моделі: незвичайні порядкування (наприклад, перший VPN-вхід → негайна зміна привілеїв → масова завантаження).
Коли діяльність відхиляється від вивчених моделей, UEBA оцінює ризик і видає аномалії. Технічно це спирається на статистику та машинне навчання (непідконтрольні та напівпідконтрольні методи), які процвітають на даних журналів без потреби ідеальних міток. По суті: UEBA перетворює купи подій у “чи це нормально для них зараз?”
Закрийте розрив у аналітиці – і розрив у культурі
Ось справжня вразливість: тільки 44% організацій використовують UEBA, хоча інсайдерський ризик зараз є головною проблемою. У той же час 74% практиків кажуть, що лідери недооцінюють інсайдерські загрози. Цей культурний розрив сповільнює прийняття рішень, обладнання та політику. Закриття обох розривів виглядає так:
Зробіть поведінку першокласним сигналом. Об’єднайте ідентифікацію, кінцеві точки, адміністративні дані SaaS, електронну пошту та дані про рух, щоб одна людина (або агент) мала одну історію по всіх системах. Інвестируйте у кореляцію перед панелями. Якщо SOC не може шити ідентифікацію по інструментам, вони пропустять тиху експлуатацію та повільну екстракцію.
Збалансуйте приватність і виявлення загроз ще на етапі проєктування. Найпоширеніша перешкода для програм протидії внутрішнім загрозам — занепокоєння щодо приватності. Усуньте її за допомогою цільового аналізу, рольового доступу до телеметрії, чітких строків зберігання й прозорого опису того, що саме ви аналізуєте і навіщо. За належної реалізації гарантії приватності посилюють виявлення загроз, адже відкривають командам доступ до потрібних потоків даних.
Виміряйте результати, а не кількість інструментів. Виконавці повинні запитувати три цифри щомісяця:
- Час виявлення аномальної поведінки
- Час утримання інсайдерських інцидентів
- Відсоток інцидентів, виявлених поведінковим аналізом проти удачі або післяфактних аудитів.
Прив’язуйте бюджет до покращення цих метрик, а не до кількості окремих продуктів, які “встановлені”.
Розглядайте GenAI як систему виробництва. Установіть білій списки, червоні лінії даних та журнали для запитів і виводів, де це законно. Дайте продуктам та юридичним особам місце за столом, щоб “рухайтесь швидко” ніколи не означало “розпилюйте дані у чорні скриньки”.
Базові всі та все. Люди, сервісні облікові записи, скрипти RPA та агенти AI кожен отримують свою базову лінію. Ви шукаєте зсув – нові дані, які торкнулися, незвичайні часи дня, дивні місця призначення або послідовності, які не відповідають завдання, яке потрібно виконати.
Резюме
Звіти Від Людини до Гібрида: Як AI та розрив у аналітиці сприяють інсайдерському ризику – це не тільки знімок сучасних ризиків, а й попередній перегляд того, куди повинна рухатися безпека. Інсайдерські загрози, посилені AI, вже не є винятками, а базовим припущенням. Для CISO та CEO шлях вперед означає зміну від периметральної оборони до стратегій, орієнтованих на ідентифікацію, лікування моделей GenAI з тією ж обережністю, що й привілейовані облікові записи, та надання людям та агентам AI їхніх власних поведінкових базових ліній. Організації, які успішно справляються з цим, будуть тими, які об’єднують телеметрію, приймають метрики, орієнтовані на результати, та вирівнюють керівництво з операціями. У цьому сенсі звіт Exabeam менш попередженням, а більше інструкцією з будівництва стійкості в майбутньому, визначеному AI.
Антуан — далекоглядний лідер і партнер-засновник Unite.AI, якого надихає незмінна пристрасть до формування та просування майбутнього штучного інтелекту й робототехніки. Як підприємець, що заснував кілька компаній, він вірить, що ШІ змінить суспільство так само докорінно, як електрика, і часто із захопленням говорить про потенціал проривних технологій та загального штучного інтелекту (AGI).
Як футуролог, він присвячує себе дослідженню того, як ці інновації формуватимуть наш світ. Він також є засновником Securities.io — платформи, зосередженої на інвестиціях у передові технології, що переосмислюють майбутнє та змінюють цілі галузі.

Дізнайтеся більше

Звіт Wharton–GBK «Адаптивна перевага: хто перемагає завдяки ШІ та як» виявляє розрив у рентабельності інвестицій у ШІ

Звіт Black Kite за 2026 рік про виробництво & дистрибуцію: виробництво залишається найголовнішою ціллю програмного викуплення

Звіт Gambit Security «AI Across the Intrusion Lifecycle» Показує, Як ШІ Глибше Проникає в Реальні Кібератаки

Космічний бізнес SpaceX потроїв свій дохід, але все одно втрачає гроші

Відкритий AI виявляє працівників, які використовують ChatGPT за межами своїх посад

Власні дані Google показують, що прийняття штучного інтелекту є широким, але мілким


