
สัมภาษณ์
ริค คัคคิอา ซีอีโอและผู้ร่วมก่อตั้ง WitnessAI – ซีรีส์สัมภาษณ์

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
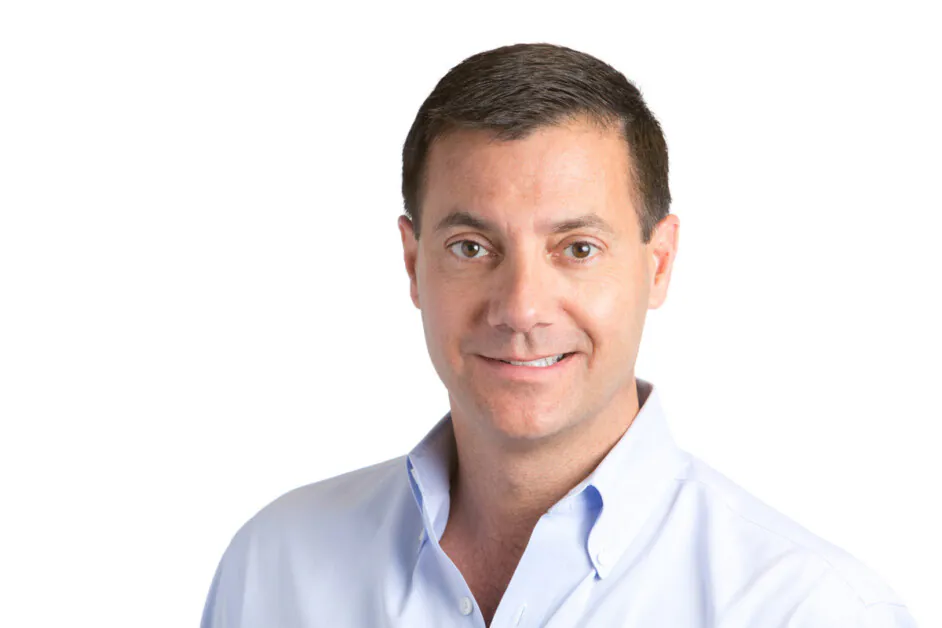
ริค คัคคิอา ซีอีโอและผู้ร่วมก่อตั้ง WitnessAI มีประสบการณ์อย่างกว้างขวางในการเปิดตัวผลิตภัณฑ์ด้านความปลอดภัยและความเป็นไปตามข้อกำหนด เขาเคยดำรงตำแหน่งผู้นำด้านผลิตภัณฑ์และการตลาดที่ Palo Alto Networks (PANW ), Google (GOOGL ) และ Symantec คัคคิอาเคยเป็นผู้นำด้านการตลาดผลิตภัณฑ์ที่ ArcSight ผ่านการเสนอขายหุ้นแก่ประชาชนทั่วไป (IPO) และการดำเนินงานในฐานะบริษัทมหาชน และ曾ดำรงตำแหน่งประธานฝ่ายการตลาดคนแรกที่ Exabeam เขาได้รับวุฒิการศึกษามากมายจากมหาวิทยาลัยแคลิฟอร์เนีย เบิร์กลีย์
WitnessAI กำลังพัฒนาแพลตฟอร์มด้านความปลอดภัยที่มุ่งเน้นการรับประกันการใช้งาน AI ที่ปลอดภัยและปลอดภัยในองค์กร ด้วยการเปลี่ยนแปลงทางเทคโนโลยีที่สำคัญ เช่น เว็บ มือถือ และการประมวลผลแบบคลาวด์ ความท้าทายด้านความปลอดภัยใหม่ๆ เกิดขึ้น ทำให้ผู้นำในอุตสาหกรรมสามารถก้าวขึ้นสู่ตำแหน่งได้ AI คือแนวหน้าใหม่ในกระบวนการวิวัฒนาการนี้
บริษัทมีเป้าหมายที่จะสร้างตัวเองให้เป็นผู้นำด้านความปลอดภัยของ AI โดยการรวมความเชี่ยวชาญด้านการเรียนรู้ของเครื่อง ความปลอดภัยของเครือข่าย และการดำเนินงานแบบคลาวด์ขนาดใหญ่ ทีมงานของพวกเขามีประสบการณ์อย่างลึกซึ้งในการพัฒนา AI การวิเคราะห์ย้อนกลับ และการนำไปใช้ Kubernetes แบบหลายคลาวด์ ซึ่งกล่าวถึงความท้าทายที่สำคัญในการรักษาความปลอดภัยของเทคโนโลยีที่ขับเคลื่อนด้วย AI
อะไรเป็นแรงบันดาลใจให้คุณร่วมก่อตั้ง WitnessAI และคุณมุ่งหวังที่จะแก้ไขปัญหาใดๆ ในด้านการกำกับดูแล AI และความปลอดภัย?
เมื่อเริ่มก่อตั้งบริษัท เราคิดว่าทีมงานด้านความปลอดภัยจะกังวลเกี่ยวกับการโจมตีแบบ AI ที่มุ่งเป้าไปที่โมเดล AI ภายในของตน แต่ 15 CISO คนแรกที่เราพูดคุยบอกว่าตรงกันข้ามว่าการใช้ AI ในองค์กรมีระยะเวลานาน แต่ปัญหาที่เร่งด่วนคือการปกป้องพนักงานในการใช้ AI ของบุคคลอื่น เราได้พิจารณาแล้วเห็นว่าปัญหาไม่ใช่การป้องกันการโจมตีทางไซเบอร์ที่น่ากลัว แต่เป็นการทำให้บริษัทสามารถใช้ AI ได้อย่างมีประสิทธิภาพ ในขณะที่การกำกับดูแลอาจไม่น่าดึงดูดใจเท่ากับการโจมตีทางไซเบอร์ แต่สิ่งนี้คือสิ่งที่ทีมงานด้านความปลอดภัยและความเป็นส่วนตัวต้องการจริงๆ พวกเขาต้องการความสามารถในการมองเห็นได้ว่าพนักงานกำลังทำอะไรบ้างกับ AI ของบุคคลอื่น วิธีการนำนโยบายการใช้งานที่ยอมรับได้ และวิธีการปกป้องข้อมูลโดยไม่ปิดกั้นการใช้ข้อมูลนั้น ดังนั้นเราจึงสร้างสิ่งนี้ขึ้น
ด้วยประสบการณ์อย่างกว้างขวางของคุณที่ Google Cloud, Palo Alto Networks และบริษัทด้านความปลอดภัยอื่นๆ คุณใช้ประสบการณ์เหล่านั้นในการสร้าง WitnessAI อย่างไร?
ฉันเคยพูดคุยกับ CISO มากมายตลอดหลายปีที่ผ่านมา สิ่งหนึ่งที่ฉันฟังบ่อยที่สุดจาก CISO ในปัจจุบันคือ “ฉันไม่ต้องการเป็น ‘닥เตอร์โน’ เมื่อพูดถึง AI ฉันต้องการช่วยพนักงานให้สามารถใช้ AI ได้ดีขึ้น” ในฐานะผู้ที่ทำงานกับผู้ให้บริการด้านความปลอดภัยมาเป็นเวลานาน นี่เป็นคำกล่าวที่แตกต่างมาก มันทำให้นึกถึงยุค dotcom เมื่อเว็บเป็นเทคโนโลยีใหม่และเปลี่ยนแปลงโลก เมื่อเราสร้าง WitnessAI เราเริ่มต้นด้วยความสามารถของผลิตภัณฑ์ที่ช่วยให้ลูกค้าสามารถใช้ AI ได้อย่างปลอดภัย ข้อความของเราคือสิ่งนี้เหมือนเวทมนตร์ และทุกคนต้องการสัมผัสเวทมนตร์ ฉันคิดว่าบริษัทด้านความปลอดภัยมักจะเล่นการ์ดความกลัวมากเกินไป และเราต้องการที่จะแตกต่าง
อะไรที่ทำให้ WitnessAI แตกต่างจากแพลตฟอร์มการกำกับดูแล AI และความปลอดภัยอื่นๆ ในตลาดปัจจุบัน?
สิ่งหนึ่งที่ชัดเจนคือผู้ให้บริการส่วนใหญ่ในพื้นที่นี้มุ่งเน้นไปที่ด้านความปลอดภัยเป็นหลัก ไม่ใช่การกำกับดูแล ในความคิดของฉัน การกำกับดูแลคือเหมือนกับเบรกของรถ หากคุณต้องการไปถึงจุดหมายอย่างรวดเร็ว คุณต้องการเบรกที่มีประสิทธิภาพนอกเหนือจากเครื่องยนต์ที่มีพลัง ไม่มีใครจะขับรถเฟอร์รารี่ด้วยความเร็วสูงหากไม่มีเบรก ในกรณีนี้ การใช้ AI ของบริษัทของคุณคือเฟอร์รารี่ และ WitnessAI คือเบรกและพวงมาลัย
ในทางตรงกันข้าม ผู้ให้บริการส่วนใหญ่ของเรามุ่งเน้นไปที่การโจมตีทางทฤษฎีที่น่ากลัวต่อโมเดล AI ขององค์กร ซึ่งเป็นปัญหาที่แท้จริง แต่ปัญหาหนึ่งคือการได้รับการมองเห็นและการควบคุมว่าพนักงานของคุณกำลังใช้ AI อย่างไร ซึ่งเป็นปัญหาที่แตกต่างจากการโจมตีทางไซเบอร์ และเป็นเรื่องที่ง่ายกว่าสำหรับเราในการเพิ่มไฟร์วอลล์ AI (และเรามี) มากกว่าที่ผู้ให้บริการไฟร์วอลล์ AI จะเพิ่มการกำกับดูแลและการจัดการความเสี่ยงที่มีประสิทธิภาพ
WitnessAI จัดการความต้องการนวัตกรรม AI กับความปลอดภัยและความเป็นไปตามข้อกำหนดขององค์กรอย่างไร?
ตามที่ฉันเขียนไว้ก่อนหน้านี้ เราเชื่อว่า AI ควรเหมือนเวทมนตร์ – มันสามารถช่วยคุณทำสิ่งที่น่าเหลือเชื่อได้ ด้วยความคิดนี้ เราคิดว่านวัตกรรม AI และความปลอดภัยเป็นสิ่งที่เชื่อมโยงกัน หากพนักงานของคุณสามารถใช้ AI ได้อย่างปลอดภัย พวกเขาจะใช้บ่อยๆ และคุณจะก้าวหน้า หากคุณใช้ความคิดด้านความปลอดภัยทั่วไปและล็อกมันไว้ ผู้แข่งขันของคุณจะไม่ทำเช่นนั้น และพวกเขาจะก้าวหน้า สิ่งที่เราทำทุกอย่างคือการช่วยให้การนำ AI ไปใช้อย่างปลอดภัย
คุณสามารถพูดเกี่ยวกับหลักการของบริษัทเกี่ยวกับการกำกับดูแล AI ได้หรือไม่ – คุณเห็นว่าความปลอดภัยของ AI เป็นตัวช่วยหรือการจำกัด?
เรามี CISO มากมายที่เข้ามาพูดกับเราในงานที่เรานำเสนอ และพวกเขาบอกว่า “ผู้ให้บริการของคุณทั้งหมดพูดถึงความน่ากลัวของ AI และคุณเป็นผู้ให้บริการเดียวที่บอกเราว่าจะใช้ AI ได้อย่างมีประสิทธิภาพ” Sundar Pichai ของ Google ได้กล่าวว่า “AI อาจมีผลกระทบมากกว่าไฟ” และนี่เป็นเหมือนคำอุปมาที่น่าสนใจ ไฟสามารถทำอันตรายได้อย่างมาก เช่นที่เราเห็นเมื่อเร็วๆ นี้ แต่ไฟที่ถูกควบคุมสามารถทำให้เหล็กกล้าซึ่งเพิ่มความสามารถในการสร้างสรรค์ใหม่ๆ ที่ WitnessAI เราเคยพูดถึงการสร้างนวัตกรรมที่ช่วยให้ลูกค้าของเราสามารถใช้ “ไฟ” ของ AI ได้อย่างปลอดภัยเพื่อสร้าง “เหล็กกล้า” ที่เทียบเท่า หรือในทางเลือกหนึ่ง หากคุณคิดว่า AI เหมือนเวทมนตร์ อาจเป็นว่าเป้าหมายของเราคือการให้คุณมีไม้กวาดเวทมนตร์เพื่อควบคุมและใช้เวทมนตร์นั้น
อะไรคือความเสี่ยงที่ใหญ่ที่สุดสำหรับองค์กรเมื่อใช้ AI ที่สร้างขึ้น และ WitnessAI ลดความเสี่ยงเหล่านั้นได้อย่างไร?
ความเสี่ยงแรกคือความสามารถในการมองเห็น มีหลายคนตกใจที่ได้รู้ว่าจักรวาลของแอป AI ไม่ใช่แค่ ChatGPT และ DeepSeek เท่านั้น แต่มีแอป AI มากกว่า 5,000 แอปบนอินเทอร์เน็ต และองค์กรต่างๆ มีความเสี่ยงจากพนักงานที่ใช้แอปเหล่านั้น ดังนั้นขั้นตอนแรกคือการได้รับการมองเห็น: แอป AI ใดที่พนักงานของคุณกำลังใช้ พวกเขากำลังทำอะไรบ้างกับแอปเหล่านั้น และมันเสี่ยงหรือไม่?
ความเสี่ยงต่อไปคือการควบคุม ทีมกฎหมายของคุณได้สร้างนโยบายการใช้งาน AI ที่ครอบคลุมซึ่งรับประกันความปลอดภัยของข้อมูลลูกค้า ข้อมูลของพลเมือง ข้อมูลทรัพย์สินทางปัญญา และความปลอดภัยของพนักงาน คุณจะนำนโยบายดังกล่าวไปใช้อย่างไร จะอยู่ในผลิตภัณฑ์ด้านความปลอดภัยของจุดสิ้นสุดหรือไม่? ในไฟร์วอลล์? ใน VPN? ในคลาวด์? หากพวกมันทั้งหมดมาจากผู้ให้บริการที่แตกต่างกัน คุณต้องการวิธีการในการกำหนดและบังคับใช้นโยบายที่ยอมรับได้ซึ่งครอบคลุมโมเดล AI แอป AI คลาวด์ และผลิตภัณฑ์ด้านความปลอดภัย
ความเสี่ยงต่อไปคือการปกป้องแอปของคุณเอง ในปี 2025 เราจะเห็นการนำ LLM มาใช้ในองค์กรเร็วขึ้น และการเปิดตัวแอปที่ขับเคลื่อนด้วย LLM เร็วขึ้น ดังนั้น องค์กรต่างๆ จึงต้องแน่ใจว่าไม่เพียงแต่แอปเหล่านั้นจะปลอดภัยเท่านั้น แต่ยังต้องไม่พูด “เรื่องโง่ๆ” เช่น การแนะนำคู่แข่ง
เราตอบสนองทั้งสามประการนี้ เราให้ความสามารถในการมองเห็นแอป AI ที่คนกำลังเข้าถึง วิธีการใช้แอปเหล่านั้น นโยบายที่ขึ้นอยู่กับใครคุณและอะไรที่คุณพยายามทำ และเครื่องมือที่มีประสิทธิภาพมากในการป้องกันการโจมตี เช่น การหลบหนีหรือพฤติกรรมที่ไม่พึงประสงค์จากบอทของคุณ
คุณสามารถพูดเกี่ยวกับวิธีการที่ WitnessAI ช่วยให้บริษัทต่างๆ ติดตามการใช้ AI ของพนักงานและป้องกันความเสี่ยงของ “shadow AI” ได้หรือไม่?
WitnessAI เชื่อมต่อกับเครือข่ายของคุณได้อย่างง่ายดายและสร้างแค็ตตาล็อกของแอป AI ที่พนักงานของคุณเข้าถึง ซึ่งมีมากกว่า 1,000 แอปบนอินเทอร์เน็ต เราบอกคุณว่าแอปเหล่านั้นตั้งอยู่ที่ไหน พวกเขาจัดเก็บข้อมูลที่ไหน และอื่นๆ เพื่อให้คุณเข้าใจว่าแอปเหล่านั้นเสี่ยงเพียงใด คุณสามารถเปิดการมองเห็นการสนทนาได้ โดยที่เราจะใช้การตรวจสอบแพ็คเก็ตลึกเพื่อสังเกตคำสั่งและคำตอบ เราสามารถจัดประเภทคำสั่งตามความเสี่ยงและความตั้งใจ ความตั้งใจอาจเป็น “เขียนโค้ด” หรือ “เขียนสัญญาทางธุรกิจ” มันสำคัญเพราะเราจะให้คุณเขียนการควบคุมนโยบายตามความตั้งใจ
การบังคับใช้นโยบาย AI มีบทบาทอย่างไรในการรับประกันความเป็นไปตามข้อกำหนดขององค์กร และ WitnessAI ช่วยให้กระบวนการนี้ง่ายขึ้นได้อย่างไร?
การเป็นไปตามข้อกำหนดหมายถึงการรับประกันว่าบริษัทของคุณกำลังปฏิบัติตามข้อกำหนดหรือนโยบาย และมีสองส่วนในการรับประกันการปฏิบัติตามข้อกำหนด ส่วนแรกคือคุณต้องสามารถระบุการกระทำที่มีปัญหาได้ ตัวอย่างเช่น ฉันต้องทราบว่าพนักงานกำลังใช้ข้อมูลลูกค้าในลักษณะที่อาจละเมิดกฎหมายคุ้มครองข้อมูล เราทำสิ่งนี้ด้วยแพลตฟอร์มการมองเห็นของเรา ส่วนที่สองคือการอธิบายและบังคับใช้นโยบายต่อการกระทำนั้น คุณไม่ต้องการเพียงแค่ทราบว่าข้อมูลลูกค้ากำลังรั่วไหล แต่คุณต้องการหยุดการรั่วไหลนั้น ดังนั้น เราได้สร้างเครื่องยนต์นโยบาย AI ที่ไม่เหมือนใคร Witness/CONTROL ซึ่งช่วยให้คุณสามารถสร้างนโยบายที่ขึ้นอยู่กับอัตลักษณ์และความตั้งใจได้อย่างง่ายดายเพื่อปกป้องข้อมูล ป้องกันคำตอบที่เป็นอันตรายหรือผิดกฎหมาย และอื่นๆ ตัวอย่างเช่น คุณสามารถสร้างนโยบายที่ระบุว่า “เฉพาะทีมกฎหมายของเราที่สามารถใช้ ChatGPT เพื่อเขียนสัญญาทางธุรกิจ และหากพวกเขาทำเช่นนั้น ให้ลบข้อมูลส่วนบุคคลออกโดยอัตโนมัติ” ง่ายต่อการบอก และด้วย WitnessAI ง่ายต่อการนำไปใช้
WitnessAI จัดการกับความกังวลเกี่ยวกับการโจมตีแบบ LLM jailbreaks และการฉีดคำสั่งได้อย่างไร?
เรามีทีมวิจัย AI ที่มีความสามารถสูงมาก ในช่วงแรกๆ พวกเขาสร้างระบบเพื่อสร้างข้อมูลการโจมตีแบบสังเคราะห์ นอกเหนือจากชุดข้อมูลการฝึกอบรมที่มีอยู่แล้ว ดังนั้น เราจึงทดสอบการฉีดคำสั่งของเราเทียบกับทุกสิ่งที่มีอยู่ และเรามีประสิทธิภาพมากกว่า 99% และจับโจมตีที่โมเดล AI เองไม่พบ
ในทางปฏิบัติ บริษัทส่วนใหญ่ที่เราพูดคุยกันต้องการเริ่มต้นด้วยการกำกับดูแลแอปของพนักงาน จากนั้นไม่นานพวกเขาจะเปิดตัวแอป AI ของลูกค้าตามข้อมูลภายในของตนเอง ดังนั้น พวกเขาจึงใช้ WitnessAI เพื่อปกป้องคนของตน จากนั้นจึงเปิดไฟร์วอลล์การฉีดคำสั่ง ระบบเดียว วิธีการสร้างนโยบายที่สอดคล้องกัน ง่ายต่อการขยายขนาด
เป้าหมายระยะยาวของคุณสำหรับ WitnessAI คืออะไร และคุณเห็นว่าการกำกับดูแล AI จะพัฒนาไปอย่างไรในอีก 5 ปี?
จนถึงตอนนี้ เราได้พูดถึงแบบจำลองคนกับแชทแอปเท่านั้น ช่วงต่อไปของเราจะจัดการกับการใช้งานแอปต่อแอป หรือ AI ที่มีเจตนา เราได้ออกแบบ API ในแพลตฟอร์มของเราให้ทำงานได้ด้วยกันระหว่างตัวแทนและมนุษย์ นอกเหนือจากนั้น เราเชื่อว่าเราได้สร้างวิธีใหม่ในการรับประกันการมองเห็นและควบคุมระดับเครือข่ายในยุค AI และเราจะเติบโตบริษัทด้วยความคิดนี้
ขอขอบคุณสำหรับการสัมภาษณ์ที่ดี ผู้อ่านสามารถเยี่ยมชม WitnessAI เพื่อเรียนรู้เพิ่มเติม


