
สัมภาษณ์
แจ็ค เชอร์คาส์, CISO ระดับโลกของ Syntax – ชุดสัมภาษณ์

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
ประเด็นสำคัญการกำกับดูแลต้องเดินไปพร้อมกับโครงการ AI แทนที่จะปิดกั้นพวกเขาที่ประตู
ดูเพิ่มเติม
- การกำกับดูแลต้องเดินไปพร้อมกับโครงการ AI แทนที่จะปิดกั้นพวกเขาที่ประตู
- เอเจนต์ AI จำเป็นต้องมีสิทธิ์การระบุตัวตน บันทึก และคันโยกควบคุม เช่นเดียวกับผู้ใช้ที่เป็นมนุษย์
- CISO ที่เข้ามามีส่วนร่วมตั้งแต่เนิ่นๆ ด้วยรูปแบบที่ใช้งานได้จริง จะกลายเป็นพันธมิตรที่ทีม AI ต้องการ
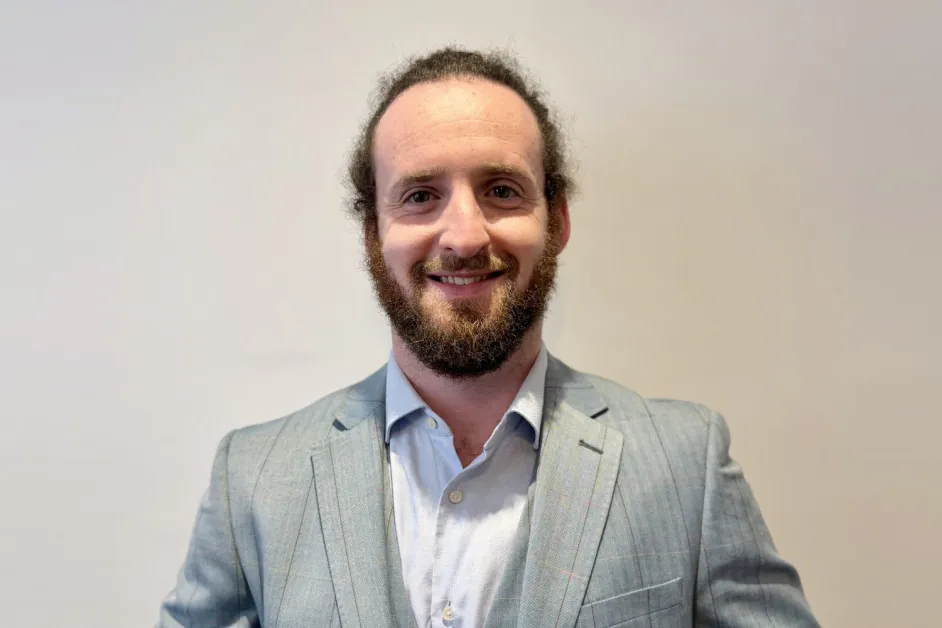
แจ็ค เชอร์คาส์ ประธานเจ้าหน้าที่ความมั่นคงปลอดภัยสารสนเทศระดับโลกที่ Syntax เป็นผู้บริหารด้านความมั่นคงไซเบอร์ที่มีประสบการณ์อย่างลึกซึ้งในการรักษาความปลอดภัยบนคลาวด์ ความทนทานต่อไซเบอร์ สถาปัตยกรรมองค์กร และความมั่นคง AI เขาเคยดำรงตำแหน่งผู้บริหารระดับสูงที่ Syntax, PwC UK, Kyndryl และ IBM โดยช่วยสร้างและขยายการดำเนินงานด้านความปลอดภัย จัดการความพยายามในการตอบสนองต่อเหตุการณ์สำคัญ และพัฒนาแผนรับมือความทนทานต่อไซเบอร์สำหรับสภาพแวดล้อมองค์กรขนาดใหญ่ ที่ Syntax เขานำทีมด้านความปลอดภัยระดับโลกทั่วทั้งคน ระบบ ศูนย์ข้อมูล บริการคลาวด์ที่จัดการ และการนำเสนอความปลอดภัยที่เผยแพร่แก่ลูกค้า โดยมีทีมงานด้านความปลอดภัยมากกว่า 65 คนใน 8 ประเทศ
Syntax เป็นผู้ให้บริการด้าน IT และคลาวด์ที่จัดการระดับโลกที่เชี่ยวชาญด้านแอปพลิเคชันระดับองค์กรที่สำคัญยิ่งต่อธุรกิจ โดยเฉพาะสภาพแวดล้อม SAP และ Oracle (ORCL ) บริษัทสนับสนุนองค์กรในการย้ายระบบไปยังคลาวด์ โฮสต์ที่จัดการ ความปลอดภัย ระบบการจัดการแอปพลิเคชันระดับองค์กร และการดำเนินงานที่ใช้ AI บนโครงสร้างพื้นฐานหลายคลาวด์และไฮบริด การทำงานของบริษัทมุ่งเน้นในการช่วยให้องค์กรมีความทันสมัย มั่นคง และดำเนินระบบธุรกิจที่ซับซ้อนในระดับใหญ่
คุณได้นำโครงการริเริ่มด้านความปลอดภัยไซเบอร์ที่ IBM, Kyndryl, PwC และที่ Syntax มาแล้ว ในช่วงเวลานั้น มุมมองของคุณเกี่ยวกับการรักษาความปลอดภัยเทคโนโลยีที่เกิดขึ้นใหม่ เช่น AI ได้พัฒนาไปอย่างไร โดยเฉพาะอย่างยิ่งเมื่อองค์กรกำลังย้ายจากการทดลองไปสู่การผลิต?
อาชีพของฉันตามรอยการเปลี่ยนแปลงที่ต้องการให้ความปลอดภัยตามทันพื้นผิวควบคุมใหม่ๆ ที่ IBM ในช่วงแรกของคลาวด์ คำถามคือว่าเราจะไว้วางใจโครงสร้างพื้นฐานของคนอื่นในการรันเวิร์กโหลดที่สำคัญได้หรือไม่ คำตอบคือโมเดลความรับผิดชอบร่วมกันและการควบคุมรุ่นใหม่ที่ออกแบบมาสำหรับคลาวด์โดยตรง
จากนั้นก็มาถึงยุคแรนซอมแวร์ NotPetya ในปี 2017 ทำให้บริษัทต่าง ๆ หยุดทำงานภายในไม่กี่ชั่วโมง และอุตสาหกรรมได้เรียนรู้ว่ามัลแวร์ที่แพร่กระจายตัวเองแบบเวิร์มสามารถทำให้ห่วงโซ่อุปทานทั่วโลกหยุดชะงักได้ภายในคืนเดียว การตอบสนองคือเตรียมรับมือว่าการโจมตีไซเบอร์จะเกิดขึ้นเมื่อใด ไม่ใช่จะเกิดหรือไม่ พร้อมกับแบ่งส่วนเครือข่าย ใช้ข้อมูลสำรองที่แก้ไขเปลี่ยนแปลงไม่ได้ และให้ความสำคัญอย่างจริงจังกับการจัดการอัตลักษณ์
ตลอดเวลาที่ฉันอยู่ที่ Kyndryl และ PwC SaaS ได้เปลี่ยนจากขอบเขตลงมาสู่ศูนย์กลางของทุกสภาพแวดล้อม งานโหลดได้ย้ายออกจากศูนย์ข้อมูลและเข้าสู่สแต็คของคนอื่น อัตลักษณ์กลายเป็นขอบเขต และ Zero Trust หยุดเป็นเพียงแผนภาพและเริ่มเป็นแบบจำลองการดำเนินงาน
ที่ Syntax เรากำลังอยู่ในช่วงคลื่น GenAI โดยที่ระบบตัวเองให้เหตุผล สร้างและดำเนินการ แต่ละคลื่นให้พื้นผิวควบคุมใหม่ มีการเตือนล่วงหน้าไม่เพียงพอ และช่วงเวลาที่สั้นลงระหว่างการทดลองและการผลิต คลาวด์ต้องใช้เวลาหลายปี SaaS ใช้เวลาหลายไตรมาส GenAI ใช้เวลาเพียงไม่กี่สัปดาห์ CISO ที่สามารถตามทันคือคนที่เลิกมองแต่ละคลื่นเป็นข้อยกเว้น และเริ่มมองการนำไปใช้อย่างรวดเร็วเป็นภาวะปกติ
เมื่อองค์กรเร่งการนำ AI ไปใช้ คุณประเมินความเสี่ยงว่าความไว้วางใจ ไม่ใช่แค่การปฏิบัติตามกฎระเบียบเท่านั้น ที่กำลังถูกทำลายอย่างไร อะไรคือสัญญาณแรกที่บ่งบอกว่าสิ่งนี้เริ่มเกิดขึ้น?
ความไว้วางใจเป็นพื้นฐานของการนำ AI ไปใช้ที่ดี สัญญาณแรกไม่อยู่ในรายงานการตรวจสอบ แต่อยู่ในสัญญาณการดำเนินงาน การติดตั้ง AI นอกการกำกับดูแลที่ไม่มีใครรับผิดชอบ ฝ่ายจัดซื้ออนุมัติผู้ให้บริการ GenAI โดยไม่มีการทบทวนความปลอดภัย การติดตามแหล่งที่มาของข้อมูลที่แตกหักเมื่อคุณถามถึงแหล่งที่มาของข้อมูลฝึกอบรม ตัวแทน AI ที่ได้รับสิทธิ์ผู้ดูแลระบบเพราะไม่มีใครต้องการชะลอโครงการ เมื่อคุณเห็นสัญญาณเหล่านี้สี่สัญญาณในองค์กรหนึ่งๆ ความไว้วางใจกำลังถูกใช้ไปเร็วกว่าที่ได้รับ ผู้บริหาร มักจะเป็นคนสุดท้ายที่รู้
หลายบริษัทกำลังนำ AI ไปใช้เร็วกว่าที่พวกเขาสามารถรักษาความปลอดภัยได้ อะไรคือความเสี่ยงในโลกแห่งความเป็นจริงที่พบบ่อยที่สุดที่คุณเห็นอยู่ทุกวันนี้เมื่อการกำกับดูแลตามหลังนวัตกรรม?
เมื่อการกำกับดูแลตามหลัง จะเกิดสามสิ่งขึ้น และไม่มีสิ่งใดปรากฏเป็นเหตุการณ์ด้านความปลอดภัยจนกว่าจะผ่านไปอีกนาน ประการแรก ความเสี่ยงจากการฝ่าฝืนกฎระเบียบสะสมอย่างเงียบ ๆ การติดตั้ง AI ที่ละเมิดข้อกำหนดความโปร่งใสของ EU AI Act ไม่ได้ส่งสัญญาณเตือน แต่ปรากฏในการตรวจสอบสองปีต่อมาเป็นค่าปรับ ประการที่สอง ความไว้วางใจของลูกค้าถูกกัดกร่อนในธุรกรรมที่คุณมองไม่เห็น ผู้ที่อาจเป็นลูกค้าเลือกคู่แข่งที่พิสูจน์การกำกับดูแลได้ และทีมขายของคุณไม่เคยรู้เหตุผล ประการที่สาม คุณภาพการตัดสินใจเสื่อมลง องค์กรตัดสินใจโดยได้รับอิทธิพลจาก AI มากขึ้น แต่ไม่สามารถอธิบายหรือตรวจสอบการตัดสินใจเหล่านั้นได้ และการตัดสินใจที่ไม่ดีสะสมในจุดที่ไม่มีใครมอง ต้นทุนของการกำกับดูแล AI ที่อ่อนแอคือการเสื่อมถอยอย่างช้า ๆ ของการตรวจสอบ การขาย และคุณภาพการตัดสินใจ ซึ่งจบลงด้วยเหตุละเมิดความปลอดภัยที่ทำลายชื่อเสียง
จากประสบการณ์ของคุณในการสร้างและขยายบริการด้านความปลอดภัยที่จัดการและดำเนินการ SOC อย่างไร ควรปรับเปลี่ยนแบบจำลองความปลอดภัยเพื่อรับมือกับระบบและกระบวนการตัดสินใจอัตโนมัติที่ขับเคลื่อนด้วย AI?
AI เป็นเวกเตอร์การโจมตีใหม่ ตัวคูณภัยคุกคาม และชิ้นส่วนป้องกันที่สำคัญ และแบบจำลองความปลอดภัยต้องปรับให้ครอบคลุมทั้งสามสิ่งนี้ในเวลาเดียวกัน
ในฐานะเวกเตอร์การโจมตี แพลตฟอร์ม GenAI เองกลายเป็นเป้าหมายที่ต้องป้องกัน ในฐานะตัวคูณภัยคุกคาม ผู้โจมตีใช้ GenAI เพื่อสร้างฟิชชิ่งขนาดใหญ่ สร้างโค้ดเอ็กซ์พลอยต์ อัตโนมัติการสอดแนม และค้นหาจุดอ่อนในความเร็วของเครื่อง ในฐานะชิ้นส่วนป้องกัน เทคโนโลยีเดียวกันที่หันไปทางอื่นเป็นคำตอบเดียวที่ใช้ได้จริง การคัดแยกและจัดลำดับความสำคัญโดยใช้ AI การล่าภัยคุกคามอัตโนมัติ และการเพิ่มประสิทธิภาพนักวิเคราะห์ไม่ใช่ตัวเลือกอีกต่อไป แต่เป็นวิธีที่ SOC ติดตามกับศัตรูที่ได้รับการเพิ่มประสิทธิภาพจาก AI หากพวกเขาได้รับการเพิ่มประสิทธิภาพจาก AI และเราก็ไม่เช่นนั้น ช่องว่างจะเพิ่มขึ้นทุกๆ รอบ
สิ่งนี้ยังสร้างผู้กระทำประเภทใหม่ที่โมเดลต้องกำกับดูแล ที่ Syntax เรามองเอเจนต์ AI เป็นสมาชิกที่เข้ามาอยู่ในผังองค์กรร่วมกับมนุษย์แล้ว ซึ่งกำหนดมาตรฐานว่าเราจะรักษาความปลอดภัยให้พวกเขาอย่างไร เอเจนต์ AI ต้องมีทุกอย่างที่เรามอบให้ผู้ใช้ที่เป็นมนุษย์ ได้แก่ อัตลักษณ์ สิทธิ์ตามบทบาท บันทึกกิจกรรม และค่าฐานพฤติกรรม รวมถึงเครื่องมือจำกัดขอบเขตเดียวกับที่ใช้กับบัญชีที่ถูกบุกรุก นั่นคือความสามารถในการปิดใช้งาน แยกเอเจนต์ออก และเพิกถอนสิทธิ์เข้าถึง ความต่างคือความเร็ว เอเจนต์ทำงานในระดับมิลลิวินาที เครื่องมือเหล่านี้จึงต้องทำงานทันทีและอัตโนมัติ ไม่ใช่รอจนถึงขั้นตอนท้ายของกระบวนการตอบสนองต่อเหตุการณ์
ที่ Syntax ศูนย์ปฏิบัติการความปลอดภัยระดับโลกของเรากำลังพัฒนาให้ AI ช่วยเสริมศักยภาพนักวิเคราะห์ที่เป็นมนุษย์ ขณะที่พนักงานสร้างเวิร์กโฟลว์แบบเอเจนต์และเอเจนต์ภายในแพลตฟอร์ม Syntax GenAI ซึ่งมีมาตรการป้องกันอคติและความเป็นพิษในตัว พร้อมการควบคุมความเป็นส่วนตัวและความปลอดภัยของข้อมูลเป็นค่าเริ่มต้น
นั่นคือการคิดใหม่ ป้องกัน AI ในฐานะเป้าหมาย ใช้ AI ในฐานะผู้ป้องกัน กำกับดูแลการใช้ AI
มักมีความตึงเครียดระหว่างความเร็วกับการควบคุม องค์กรจะรักษาความเร็วของนวัตกรรม พร้อมกับใช้การกำกับดูแลและขอบเขตป้องกันที่มีความหมายสำหรับระบบ AI ได้อย่างไร?
ความเร็วกับการควบคุมดูเหมือนตรงข้ามกัน จนกว่าคุณจะสร้างการกำกับดูแลที่เดินไปกับโครงการแทนที่จะขวางโครงการ ข้อผิดพลาดคือวางการกำกับดูแลไว้ที่ประตู ไม่ว่าจะเป็นคณะกรรมการ การอนุมัติ หรือการทบทวนรายไตรมาส กว่าประตูจะเปิด ทีมก็หลบเลี่ยงไปแล้วหรือสูญเสียแรงส่ง โมเดลที่ได้ผลคือการออกแบบกระบวนการใหม่โดยฝังการกำกับดูแลไว้ตั้งแต่ต้น เริ่มจากการสื่อสารที่ชัดเจนและสม่ำเสมอ ตามด้วยรูปแบบที่อนุมัติไว้ล่วงหน้า กระแสข้อมูลที่ผ่านการตรวจอนุญาตล่วงหน้า และแม่แบบสิทธิ์ที่กำหนดไว้ล่วงหน้า ทีมงานได้ความเร็ว ทีมความปลอดภัยได้การมองเห็น และสิ่งที่ทุกคนคิดว่าเป็นข้อแลกเปลี่ยนกลับกลายเป็นกระบวนการที่ออกแบบไม่ดี ทั้งหมดคือการสร้างสมดุลระหว่างความปลอดภัยกับนวัตกรรมให้สอดคล้องกับระดับความเสี่ยงที่แต่ละองค์กรยอมรับได้
คุณได้ทำงานเกี่ยวกับกลยุทธ์ด้านความทนทานต่อไซเบอร์ขนาดใหญ่และการตอบสนองต่อเหตุการณ์ การแนะนำ AI มาเปลี่ยนแปลงธรรมชาติของภัยคุกคามไซเบอร์และวิธีที่องค์กรควรเตรียมพร้อมสำหรับพวกมัน?
AI กำลังเพิ่มความเร็วให้กับภัยคุกคามทั่วเวกเตอร์ต่างๆ ขนาด: ฟิชชิ่งและการสอดแนมในความเร็วของเครื่องต่อเป้าหมายหลายพันแห่งในเวลาเดียวกัน ความซับซ้อน: การหลอกลวงทางสังคมที่ขับเคลื่อนโดย deepfake ที่เอาชนะการยืนยันตัวตนด้วยเสียงและวิดีโอ อัตลักษณ์: อัตลักษณ์เทียมที่ผ่านการตรวจสอบอัตลักษณ์ที่ออกแบบสำหรับมนุษย์
สำหรับการตอบสนองต่อเหตุการณ์ ผลกระทบเป็นเชิงปฏิบัติการ คุณต้องการการตรวจจับที่ไม่พึ่งพาการรับรู้รูปแบบของมนุษย์ในความเร็วของมนุษย์ คุณต้องการโพรโทคอลการยืนยันที่สมมติว่าเสียงและวิดีโอสามารถปลอมแปลงได้ และคุณต้องการคู่มือการตอบสนองต่อเหตุการณ์ที่ครอบคลุมเหตุการณ์ที่เกี่ยวข้องกับ AI โดยเฉพาะ เนื่องจากขั้นตอนการฟื้นตัวไม่เหมือนกับการฟื้นตัวจากเหตุการณ์แรนซอมแวร์
ที่ Syntax “การออกแบบที่ปลอดภัย” ของ AI ในสภาพแวดล้อมองค์กรที่ซับซ้อนที่แท้จริงมีลักษณะอย่างไร?
ที่ Syntax หมายถึงการสร้างสมดุลระหว่างนวัตกรรมกับความปลอดภัย ด้วยการใช้แพลตฟอร์ม GenAI ที่มีขอบเขตป้องกันในตัว การจัดบริการ แอป โมเดล และแพลตฟอร์ม GenAI เป็นประเภทที่อนุมัติ จำกัด หรือห้ามใช้ และการส่งเสริมวัฒนธรรมที่ให้ความปลอดภัยมาก่อนผ่านสำนักงานกำกับดูแล AI สำหรับองค์กรความปลอดภัยระดับโลกของเรา หมายถึงการเป็นผู้ช่วยให้ธุรกิจก้าวหน้า ไม่ใช่ผู้ขัดขวาง สนับสนุนลำดับความสำคัญเชิงกลยุทธ์ของธุรกิจพร้อมปกป้อง Syntax ตามระดับความเสี่ยงที่เรายอมรับได้
มีมุมมองเพิ่มขึ้นว่าความปลอดภัยและการปฏิบัติตามกฎระเบียบไม่ใช่อุปสรรคอีกต่อไป แต่เป็นสิ่งที่ช่วยให้ธุรกิจเติบโต องค์กรต้องเปลี่ยนแปลงอะไรในด้านวัฒนธรรมและการดำเนินงานเพื่อยอมรับแนวคิดนี้อย่างแท้จริง?
การเปลี่ยนแปลงครั้งใหญ่ที่สุดคือการนิยามความสำเร็จ ทีมความปลอดภัยถูกวัดมาหลายทศวรรษจากสิ่งที่ไม่เกิดขึ้น ไม่มีเหตุละเมิด ไม่มีเหตุการณ์ ไม่มีข้อพบจากการตรวจสอบ ตัวชี้วัดแบบนี้ให้รางวัลกับการตอบว่าไม่ ทีมที่ช่วยให้ธุรกิจก้าวหน้าวัดอีกแบบหนึ่ง คือสัญญาที่ชนะเพราะแสดงหลักฐานของการควบคุมได้ การเปิดตัวตรงกำหนดเพราะทีมความปลอดภัยเปิดทาง และนวัตกรรมที่ผ่านการกำกับดูแลแทนที่จะหลบเลี่ยง
ในด้านการดำเนินงาน ต้องออกแบบกระบวนการใหม่ให้ฝังการกำกับดูแลไว้ตั้งแต่ต้น ควบคู่กับการสนับสนุนเชิงรุก เช่น แพลตฟอร์ม GenAI ของเราที่ทำให้เส้นทางที่ปลอดภัยเป็นทางที่ง่ายกว่า รวมถึงการศึกษาและโปรแกรม GenAI ที่เข้าถึงได้ เช่น โครงการ AI Champions ของเรา
วัฒนธรรมเป็นไปตามสิ่งที่คุณสร้างแรงจูงใจและสิ่งที่คุณทำให้เป็นไปได้ เปลี่ยนสิ่งที่ให้รางวัล จัดหาเครื่องมือที่เหมาะสมและการฝึกอบรมที่เหมาะสมในเวลาที่เหมาะสมให้ผู้คน แล้วคุณจะเปลี่ยนสิ่งที่พวกเขาทำ นี่คือเส้นทางที่ Syntax กำลังเดินอยู่
เมื่อ AI ถูกฝังอยู่ในกระบวนการทำงานขององค์กร CISO ควรทำงานร่วมกับผู้นำ AI นักวิทยาศาสตร์ข้อมูล และทีมผลิตภัณฑ์เพื่อให้แน่ใจว่ามีการรับผิดชอบโดยไม่ชะลอความก้าวหน้า?
CISO ที่รอการเชิญจะสาย CISO ที่มาถึงเร็วพร้อมกับรูปแบบที่ใช้ได้จริงมากกว่าข้อคัดค้านนโยบาย กลายเป็นหุ้นส่วนที่ทีม AI ต้องการที่โต๊ะ ในทางปฏิบัติ หมายถึงการออกแบบร่วมกับทีม AI การอนุมัติด้านความปลอดภัยที่ดำเนินคู่ขนานกับการอนุมัติด้านการทำงาน ไม่ใช่ตามหลัง และนโยบายประตูเปิด สิ่งนี้เปลี่ยนการคุยกันจาก “กรมไม่” เป็น “ใช่ แต่” หรือ “ไม่ แต่” ในฐานะหุ้นส่วนที่เต็มใจและร่วมมือสำหรับธุรกิจ
เมื่อมองไปข้างหน้า คุณเชื่อว่าเราจะเห็นกรอบการกำกับดูแล AI ที่เป็นมาตรฐานระดับโลกหรือไม่ หรือองค์กรมีความจำเป็นต้องสร้างโครงสร้างความไว้วางใจภายในของตนเองโดยไม่คำนึงถึงกฎระเบียบ?
ทั้งสองอย่างในลำดับนั้น เราจะเห็นการรวมกันของกรอบการกำกับดูแลระดับภูมิภาคไม่กี่กรอบ โดยมี EU AI Act ก่อน ตามด้วยคนอื่นๆ ที่มีการเปลี่ยนแปลงในท้องถิ่น เราจะไม่เห็นมาตรฐานระดับโลกในทศวรรษนี้เนื่องจากการแบ่งแยกทางภูมิรัฐศาสตร์ ดังนั้น องค์กรจะทำสิ่งสองอย่างพร้อมๆ กัน: การปฏิบัติตามกรอบการกำกับดูแลที่ใช้กับตลาดหลักที่สุด และการดำเนินโครงสร้างความไว้วางใจภายในที่เกินกว่ากรอบการกำกับดูแลที่อ่อนแอที่สุด โครงสร้างภายในมีความสำคัญมากกว่ามาตรฐานภายนอก เพราะผู้กำกับดูแลเคลื่อนไหวช้าๆ และภัยคุกคามไม่เช่นนั้น องค์กรที่สร้างโครงสร้างความไว้วางใจภายในตอนนี้จะใช้เวลาทศวรรษหน้าในการพูดว่า “เราทำแบบนั้นแล้ว” กับผู้กำกับดูแลใหม่ทุกคน
ขอขอบคุณสำหรับการสัมภาษณ์ที่ยอดเยี่ยม ผู้อ่านสามารถเรียนรู้เพิ่มเติมได้ที่ Syntax.


