
สัมภาษณ์
เดวิด เมเยอร์ CTO ของ Intertrust – สัมภาษณ์ซีรีส์

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
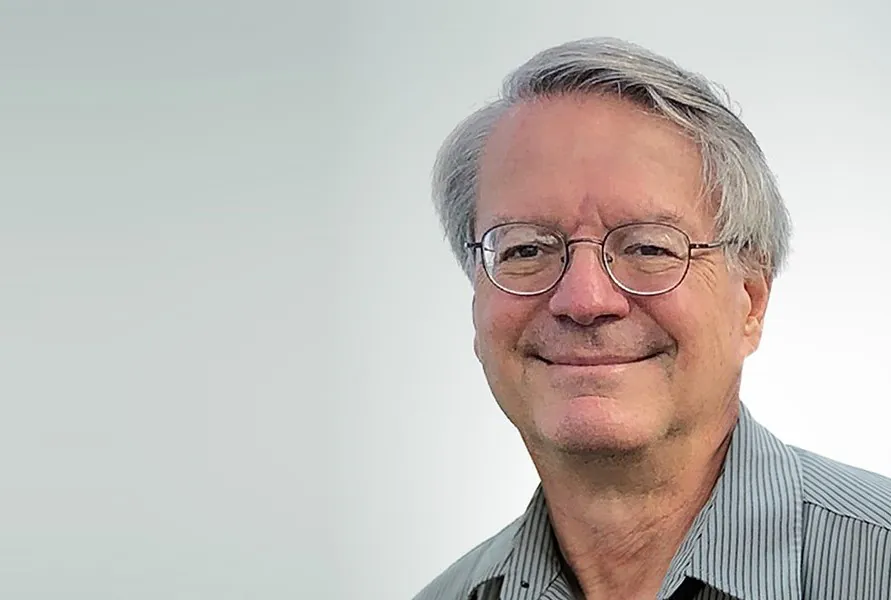
เดวิด เมเยอร์ ดำรงตำแหน่ง Executive Vice President และ Chief Technology Officer ของ Intertrust มีประสบการณ์มากกว่า 30 ปี ในระบบกระจายที่เชื่อถือได้ ระบบที่ปลอดภัย และการจัดการความเสี่ยง เดฟเป็นผู้นำในการพัฒนาและดำรงตำแหน่งผู้นำสำคัญในบริษัทย่อยต่างๆ ของ Intertrust ในอดีตเขาเคยดำรงตำแหน่งประธานของ Seacert Corporation ซึ่งเป็น Certificate Authority สำหรับสื่อดิจิทัลและ IoT และประธานของ whiteCryption Corporation ซึ่งเป็นผู้พัฒนาระบบสำหรับการป้องกันซอฟต์แวร์ เขายังดำรงตำแหน่งประธานร่วมของ Marlin Trust Management Organization (MTMO) ซึ่งดูแลระบบการจัดการสิทธิดิจิทัลอิสระของโลก
Intertrust พัฒนานวัตกรรมที่ช่วยให้ระบบปฏิบัติการแบบกระจายสามารถรักษาความปลอดภัยและควบคุมข้อมูลและการคำนวณบนเครือข่ายที่เปิดกว้าง ซึ่งส่งผลให้เกิดการอนุมัติ патент ในการคำนวณแบบกระจายที่เชื่อถือได้
Intertrust มีจุดเริ่มต้นมาจากงานวิจัยและพัฒนาเป็นบริษัทที่มีผลิตภัณฑ์หลากหลาย โดยให้บริการคอมพิวเตอร์ที่เชื่อถือได้ ซึ่งรวมการทำงานของอุปกรณ์และข้อมูล โดยเฉพาะสำหรับ IoT และ AI ตลาดของ Intertrust รวมถึงการกระจายสื่อ การระบุตัวตนและตรวจสอบอุปกรณ์ การจัดการพลังงานดิจิทัล การวิเคราะห์ และความปลอดภัยของการเก็บข้อมูลบนคลาวด์
เราจะปิดช่องว่างความไว้วางใจของ AI และแก้ไขข้อกังวลที่เพิ่มขึ้นของสาธารณชนเกี่ยวกับความปลอดภัยและความน่าเชื่อถือของ AI ได้อย่างไร?
ความโปร่งใสเป็นคุณสมบัติที่สำคัญที่สุดที่ฉันเชื่อว่าจะช่วยแก้ไขข้อกังวลที่เพิ่มขึ้นเกี่ยวกับ AI ความโปร่งใสรวมถึงคุณสมบัติที่ช่วยให้ผู้บริโภคและนักเทคโนโลยีเข้าใจกลไก AI ที่เป็นส่วนหนึ่งของระบบที่เราสื่อสารกัน รวมถึงประวัติของ AI โมเดล การฝึกอบรม การตรวจสอบ และการรับรองความปลอดภัยและความมั่นคง ด้วยความโปร่งใสที่มากขึ้น เราจะสามารถแก้ไขความเสี่ยงและปัญหาที่แท้จริงและไม่ถูกขัดขวางโดยความกลัวและข้อสันนิษฐานที่ไม่มีเหตุผล
การตรวจสอบข้อมูลอภิพันธุ์ (metadata authentication) มีบทบาทอย่างไรในการรับรองความน่าเชื่อถือของผลลัพธ์ AI?
การตรวจสอบข้อมูลอภิพันธุ์ช่วยเพิ่มความมั่นใจว่าการรับรองเกี่ยวกับ AI โมเดลหรือกลไกอื่นๆ นั้นเชื่อถือได้ AI โมเดลการ์ดเป็นตัวอย่างของการรวบรวมข้อมูลอภิพันธุ์ที่สามารถช่วยในการประเมินการใช้ AI โมเดลหรือกลไกสำหรับวัตถุประสงค์เฉพาะ เราต้องกำหนดมาตรฐานสำหรับความชัดเจนและความสมบูรณ์ของ AI โมเดลการ์ด รวมถึงมาตรฐานสำหรับการวัดปริมาณและข้อความที่ได้รับการรับรองเกี่ยวกับการทำงาน ความเอนเอียง คุณสมบัติของข้อมูลฝึกอบรม และอื่นๆ
องค์กรสามารถลดความเสี่ยงของความเอนเอียงและความหลงผิดของ AI ในโมเดลภาษาที่มีขนาดใหญ่ (LLMs) ได้อย่างไร?
การทดสอบแบบแดง (red teaming) เป็นแนวทางทั่วไปในการแก้ไขความเสี่ยงเหล่านี้และความเสี่ยงอื่นๆ ระหว่างการพัฒนาและก่อนการเปิดตัวโมเดล การทดสอบแบบแดงเดิมใช้ในการประเมินระบบที่ปลอดภัย แต่ขณะนี้กำลังเป็นมาตรฐานสำหรับระบบที่ใช้ AI การทดสอบแบบแดงเป็นแนวทางระบบในการจัดการความเสี่ยงซึ่งสามารถและควรครอบคลุมช่วงชีวิตของระบบตั้งแต่การพัฒนาเริ่มต้นจนถึงการนำไปใช้งาน รวมถึงห่วงโซ่อุปทานการพัฒนา โดยเฉพาะอย่างยิ่ง การจำแนกและรับรองข้อมูลฝึกอบรมที่ใช้สำหรับโมเดลเป็นสิ่งสำคัญ
บริษัทสามารถดำเนินการใดเพื่อสร้างความโปร่งใสในระบบ AI และลดความเสี่ยงที่เกี่ยวข้องกับ “ปัญหากระสุนดำ”?
เข้าใจว่าบริษัทจะใช้โมเดลและความเสี่ยงที่อาจเกิดขึ้นในการใช้งาน ไม่ว่าจะเป็นการใช้งานภายในหรือการให้บริการลูกค้าโดยตรงหรือโดยอ้อม จากนั้นเข้าใจ “ประวัติ” ของกลไก AI ที่จะนำไปใช้ รวมถึงข้อความที่ได้รับการรับรองใน AI โมเดลการ์ด ผลการทดสอบแบบแดง การวิเคราะห์เชิงความแตกต่างในกรณีการใช้งานเฉพาะของบริษัท สิ่งที่ได้รับการประเมินอย่างเป็นทางการ และประสบการณ์ของผู้อื่น การทดสอบภายในโดยใช้แผนการทดสอบที่ครอบคลุมในสภาพแวดล้อมที่สมจริงเป็นสิ่งจำเป็น มาตรฐานที่ดีที่สุดกำลังพัฒนาในพื้นที่ที่ยังใหม่นี้ ดังนั้นจึงสำคัญที่จะติดตาม
ระบบ AI สามารถออกแบบโดยคำนึงถึงแนวทางปฏิบัติที่มีจริยธรรมได้อย่างไร และความท้าทายในการบรรลุเป้าหมายนี้ในอุตสาหกรรมต่างๆ คืออะไร?
สิ่งนี้เป็นพื้นที่ของการวิจัย และหลายคนอ้างว่าแนวคิดเรื่องจริยธรรมและรุ่นปัจจุบันของ AI ไม่สอดคล้องกันเนื่องจากจริยธรรมมีพื้นฐานมาจากแนวคิด และกลไก AI ส่วนใหญ่ขับเคลื่อนด้วยข้อมูล ตัวอย่างเช่น กฎง่ายๆ ที่มนุษย์เข้าใจ เช่น “อย่าโกง” เป็นสิ่งที่ยากต่อการรับรอง อย่างไรก็ตาม การวิเคราะห์อย่างรอบคอบเกี่ยวกับการโต้ตอบและความขัดแย้งของเป้าหมายในการเรียนรู้โดยอาศัยเป้าหมาย การแยกข้อมูลที่น่าสงสัยและข้อมูลที่ไม่ถูกต้อง และการสร้างกฎที่ต้องใช้การกรองเอาต์พุตที่บังคับใช้การป้องกันและทดสอบการละเมิดหลักการทางจริยธรรม เช่น การสนับสนุนหรือเห็นด้วยกับการใช้ความรุนแรงในเนื้อหาออกพุต ควรพิจารณา การทดสอบอย่างเข้มงวดสำหรับความเอนเอียงสามารถช่วยให้โมเดลสอดคล้องกับหลักการทางจริยธรรมมากขึ้น อีกครั้ง สิ่งเหล่านี้สามารถเป็นแนวคิดได้ ดังนั้นจึงต้องให้ความระมัดระวังในการทดสอบผลกระทบของแนวทางใดๆ เนื่องจากกลไก AI จะไม่ “เข้าใจ” คำแนะนำเหมือนมนุษย์
ความเสี่ยงและความท้าทายหลักๆ ที่ AI ต้องเผชิญในอนาคต โดยเฉพาะอย่างยิ่งเมื่อ AI รวมกับระบบ IoT มากขึ้น คืออะไร?
เราต้องการใช้ AI เพื่อทำให้ระบบอัตโนมัติซึ่งเพิ่มประสิทธิภาพกระบวนการโครงสร้างพื้นฐานที่สำคัญเป็นไปได้ ตัวอย่างเช่น เรารู้ว่าเราสามารถเพิ่มประสิทธิภาพการกระจายและใช้พลังงานโดยใช้โรงไฟฟ้าเสมือน ซึ่งประสานงานองค์ประกอบการผลิต การเก็บสะสม และการใช้พลังงานหลายพันรายการ สิ่งนี้เป็นไปได้เฉพาะด้วยการอัตโนมัติและใช้ AI ในการตัดสินใจในแต่ละนาที ระบบจะรวมตัวแทนซึ่งมีวัตถุประสงค์ในการเพิ่มประสิทธิภาพที่ขัดแย้งกัน (เช่น เพื่อประโยชน์ของผู้บริโภคเทียบกับผู้จัดหาสินค้า) ความปลอดภัยและความมั่นคงของ AI จะมีความสำคัญอย่างยิ่งในการใช้งานระบบเหล่านี้ในวงกว้าง
โครงสร้างพื้นฐานประเภทใดที่จำเป็นในการระบุและตรวจสอบความถูกต้องของหน่วยงานในระบบ AI?
เราจะต้องมีโครงสร้างพื้นฐานที่แข็งแกร่งและมีประสิทธิภาพ ซึ่งผู้มีส่วนได้ส่วนเสียที่เกี่ยวข้องกับการประเมินแง่มุมต่างๆ ของระบบ AI และการนำไปใช้สามารถเผยแพร่คำกล่าวอ้างที่มีอำนาจและถูกต้องเกี่ยวกับระบบ AI รวมถึงประวัติ ข้อมูลฝึกอบรม ความมาตรฐานของข้อมูลฝึกอบรม เหตุการณ์และเหตุการณ์ที่ส่งผลต่อความปลอดภัย และอื่นๆ โครงสร้างพื้นฐานนี้จะต้องทำให้การตรวจสอบคำกล่าวอ้างและคำสั่งโดยผู้ใช้ระบบที่รวม AI และโดยองค์ประกอบภายในระบบอัตโนมัติที่ตัดสินใจโดยอาศัยเอาต์พุตจาก AI โมเดลและตัวเพิ่มประสิทธิภาพเป็นไปอย่างมีประสิทธิภาพ
คุณสามารถแบ่งปันข้อมูลเชิงลึกเกี่ยวกับสิ่งที่คุณกำลังทำงานอยู่ที่ Intertrust และสิ่งนี้เกี่ยวข้องกับสิ่งที่เราได้พูดคุยกันอย่างไร?
เราวิจัยและออกแบบเทคโนโลยีที่สามารถให้โครงสร้างพื้นฐานการจัดการความไว้วางใจที่จำเป็นในการตอบคำถามก่อนหน้านี้ เรากำลังแก้ไขปัญหาที่เกี่ยวข้องกับการขยายขนาด ความล่าช้า ความปลอดภัย และการทำงานร่วมกันในระบบ IoT ที่รวม AI
PKI (Public Key Infrastructure) ของ Intertrust ตรวจสอบความถูกต้องของอุปกรณ์ IoT อย่างไร และสิ่งใดทำให้ PKI นี้มีความสามารถในการใช้งานขนาดใหญ่?
PKI ของเราถูกออกแบบมาโดยเฉพาะสำหรับการจัดการความไว้วางใจสำหรับระบบที่รวมการกำกับดูแลอุปกรณ์และเนื้อหาดิจิทัล เราได้นำไปใช้หลายพันล้านคีย์และใบรับรองการเข้ารหัสลับที่รับรองการปฏิบัติตามข้อกำหนด การวิจัยในปัจจุบันของเรามุ่งเน้นไปที่การขยายขนาดและความมั่นใจที่จำเป็นสำหรับการอัตโนมัติทางอุตสาหกรรมและโครงสร้างพื้นฐานที่สำคัญทั่วโลก รวมถึงแนวปฏิบัติที่ดีที่สุดสำหรับการใช้งาน “ไม่ไว้วางใจ” และการตรวจสอบความถูกต้องของอุปกรณ์และข้อมูลที่สามารถรองรับเซ็นเซอร์และเหตุการณ์หลายล้านรายการได้
สิ่งใดกระตุ้นให้คุณเข้าร่วมโครงการ AI ของ NIST และการมีส่วนร่วมของคุณช่วยพัฒนาแนวทางปฏิบัติและมาตรฐาน AI ที่เชื่อถือได้และปลอดภัยได้อย่างไร?
NIST มีประสบการณ์และความสำเร็จที่ยอดเยี่ยมในการพัฒนาแนวทางปฏิบัติและมาตรฐานที่ปลอดภัย ในฐานะผู้สืบสวนหลักของ US AISIC จาก Intertrust ฉันสามารถสนับสนุนมาตรฐานและแนวทางปฏิบัติที่สำคัญในการพัฒนาระบบการจัดการความไว้วางใจที่รวม AI ได้ จากประสบการณ์ในอดีต ฉันชื่นชมแนวทางของ NIST ในการส่งเสริมความคิดสร้างสรรค์ ความก้าวหน้า และการทำงานร่วมกันในอุตสาหกรรม ในขณะเดียวกันก็ช่วยในการสร้างและเผยแพร่มาตรฐานทางเทคนิคที่สำคัญซึ่งสนับสนุนการทำงานร่วมกัน มาตรฐานเหล่านี้สามารถกระตุ้นการนำเทคโนโลยีที่เป็นประโยชน์มาใช้ ในขณะเดียวกันก็แก้ไขความเสี่ยงที่สังคมเผชิญ
ขอขอบคุณสำหรับการสัมภาษณ์ที่ยอดเยี่ยม ผู้อ่านสามารถเรียนรู้เพิ่มเติมได้ที่ Intertrust


