
สัมภาษณ์
David Archer, CTO, Niobium Microsystems – ซีรีส์สัมภาษณ์

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
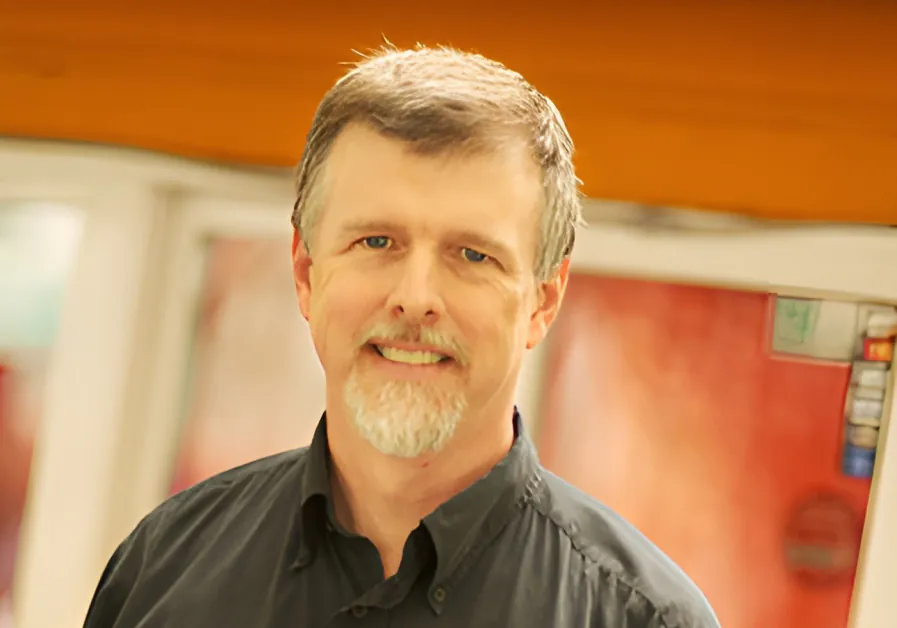
Dr. Archer เป็น CTO ของ Niobium Microsystems และเป็นนักวิทยาศาสตร์อาวุโสที่นำทีมด้านการเข้ารหัสและการคำนวณหลายฝ่ายที่ Galois, Inc. ซึ่งลูกค้าของบริษัทรวมถึง DARPA, NSA, IARPA และกระทรวงความมั่นคงภายในประเทศ
เขามีประสบการณ์การวิจัยและพัฒนามากกว่า 30 ปีในด้าน ASIC ซับซ้อน, ระบบฮาร์ดแวร์, สถาปัตยกรรมซอฟต์แวร์, การคำนวณที่ปลอดภัย, และการเข้ารหัส
Dr. Archer มีปริญญาเอกด้านวิทยาการคอมพิวเตอร์จาก Portland State University, ปริญญาโทสาขาวิศวกรรมไฟฟ้า, และปริญญาตรีสาขาวิศวกรรมคอมพิวเตอร์จาก University of Illinois at Urbana-Champaign
Niobium Microsystems เป็นผู้บุกเบิกโซลูชัน Zero Trust Computing โดยมีอุปกรณ์เร่งความเร็วการเข้ารหัสโฮโมมอร์ฟิก (FHE) ที่เร็วที่สุดในอุตสาหกรรม เทคโนโลยีของบริษัทช่วยให้องค์กรสามารถใช้ประโยชน์จากข้อมูลได้ในขณะที่ยังคงเข้ารหัสอย่างเต็มที่, ทำให้ข้อมูลที่ละเอียดอ่อนคงเป็นส่วนตัวและสนับสนุนการปฏิบัติตามกฎระเบียบ การผลักดันประสิทธิภาพของ FHE ไปสู่ระดับที่ไม่เคยมีมาก่อนทำให้ Niobium Microsystems สามารถทำให้แอปพลิเคชันการเรียนรู้ของเครื่องและการวิเคราะห์สถิติรุ่นใหม่ที่รับประกันความเป็นส่วนตัวทางคณิตศาสตร์เป็นไปได้
คุณมีเส้นทางการศึกษาและอาชีพที่น่าทึ่งมาก มีช่วงเวลา หรืออิทธิพลใดเป็นจุดเปลี่ยนที่ทำให้คุณอุทิศอาชีพให้กับการเข้ารหัสหรือไม่?
ผมคิดว่ามีอิทธิพลสองอย่างที่ขัดแย้งกันและทั้งสองควรอ่าน: The Right to Privacy โดย Warren และ Brandeis และ The Transparent Society โดย Brin หนังสือแรกเน้นสิทธิ์ที่จะได้อยู่คนเดียว โดยอ้างว่ากฎหมายควรปกป้องคนจากเทคโนโลยีที่ล่วงล้ำ ส่วนหนังสือหลังอ้างตรงกันข้ามว่าเทคโนโลยีล่วงล้ำไม่อาจหลีกเลี่ยงได้และเราล้มเหลวเมื่อพยายามทำให้ผู้มีอำนาจไม่เห็นมัน เพราะกฎหมาย ทำให้เราไม่สามารถมองเห็นได้ ปัจจุบันทั้งสองมุมมองดูเหมือนจะไม่ใช่ทางออกที่ทำได้เมื่อเผชิญกับอุตสาหกรรมอาชญากรรมไซเบอร์, ผู้รวบรวมข้อมูล, และการละเมิดของรัฐชาติ การเข้ารหัสสมัยใหม่ที่สามารถ พิสูจน์ ความจริงโดยไม่เปิดเผยความลับ หรือแชร์ข้อมูลที่ละเอียดอ่อนโดยไม่เปิดเผยข้อมูลนั้น มีบทบาทสำคัญในการสร้างวิธีแก้ไขที่ใช้งานได้
สำหรับผู้ที่ไม่คุ้นเคย คุณจะอธิบาย Fully Homomorphic Encryption อย่างไรและทำไมมันถึงเป็นการเปลี่ยนเกมสำหรับความเป็นส่วนตัวของข้อมูล?
Fully Homomorphic Encryption หรือ FHE คือเทคโนโลยีการเข้ารหัสที่ทำให้คุณสามารถทำการคำนวณบนข้อมูลที่เข้ารหัสได้โดยไม่ต้องถอดรหัสเลย ลองนึกภาพว่าคุณมอบกล่องที่ล็อกไว้ให้คนอื่น—พวกเขาสามารถจัดการสิ่งที่อยู่ภายในกล่องโดยไม่ต้องเปิดมัน และผลลัพธ์นั้นคุณเท่านั้นที่สามารถปลดล็อกได้ ด้วย FHE ข้อมูลจะคงอยู่ในสภาพเข้ารหัสตลอดการจัดเก็บ, การส่งผ่าน, และการคำนวณ นั่นคือการปฏิวัติ: มันรับประกันทางคณิตศาสตร์ว่าข้อมูลที่ละเอียดอ่อนจะไม่ถูกเปิดเผย ไม่ต้องกังวลเรื่องการรั่วไหลหรือการเปิดเผยข้อมูลอีกต่อไป
ความท้าทายที่ใหญ่ที่สุดในการทำให้ FHE ใช้ได้จริงสำหรับแอปพลิเคชัน AI ขององค์กรคืออะไร และ Niobium จัดการกับความท้าทายเหล่านั้นอย่างไร?
โดยประวัติศาสตร์ ความท้าทายที่ใหญ่ที่สุดของ FHE คือประสิทธิภาพการคำนวณ—การดำเนินการ FHE ช้ากว่าการคำนวณทั่วไปหลายพันถึงหลายล้านเท่า แต่ที่ Niobium เราได้เผชิญหน้ากับปัญหานี้โดยการสร้างอุปกรณ์เร่งความเร็วฮาร์ดแวร์ FHE ที่ออกแบบเฉพาะ ไม่เหมือน CPU แบบดั้งเดิมหรือฮาร์ดแวร์ที่ดัดแปลงมาจากสถาปัตยกรรมกราฟิกหรือ AI การออกแบบของเราถูกปรับให้เหมาะสมตั้งแต่พื้นฐานสำหรับความต้องการคำนวณของ FHE ผ่านแนวทางการออกแบบร่วมกันแบบเต็มสแตกของฮาร์ดแวร์และซอฟต์แวร์ เราจึงทำให้ประสิทธิภาพของ FHE เข้าสู่ระดับที่ใช้งานได้จริงในองค์กร สุดท้ายทำให้ความปลอดภัยสอดคล้องกับความเร็วของธุรกิจ
กรณีการใช้งานจริงประเภทใด—โดยเฉพาะในด้านการป้องกันหรือการเงิน—ที่คุณคิดว่าพร้อมจะได้รับประโยชน์จาก FHE ในวันนี้?
เรากำลังเห็นความต้องการที่ชัดเจนในด้านการป้องกันและการเงิน ซึ่งการปกป้องข้อมูลไม่ใช่แค่ต้องการแต่เป็นภารกิจสำคัญ ความสามารถสำคัญหนึ่งคือการวิเคราะห์ภาพหลายสเปกตรัมจากยานบินอัตโนมัติ (UAV) เพื่อค้นหารูปแบบเคมีเฉพาะในพื้นที่ อย่างไรก็ตามรูปแบบเคมีที่ต้องการมักเป็นข้อมูลที่ละเอียดอ่อน: หากศัตรูจับยาน UAV ได้อาจดึงข้อมูลเหล่านั้นออกมาและปรับตัวเพื่อหลบหลีกการตรวจจับ การใช้ FHE บนเครื่องบินสามารถรับประกันว่ารูปแบบเคมีเหล่านั้นจะยังคงปลอดภัยแม้ในกรณีที่ยานถูกจับ
ในด้านการเงิน FHE เป็นโซลูชันที่เปลี่ยนแปลงเกม มันทำให้การสอบถามข้อมูลแบบส่วนตัวในตลาด dark pool เป็นไปได้ ปกป้องกลยุทธ์การซื้อขายและรับประกันความเป็นธรรมของตลาด นอกจากนี้สถาบันยังสามารถร่วมมือกันตรวจจับการฉ้อโกงข้ามพรมแดนได้โดยไม่ต้องเปิดเผยข้อมูลการทำธุรกรรมหรือข้อมูลส่วนบุคคลของลูกค้า วิธีการร่วมมือแบบนี้เพิ่มประสิทธิภาพการตรวจจับอย่างมาก เปิดเผยแผนการฉ้อโกงระดับสถาบันที่ซับซ้อน, ความผิดปกติของการทำธุรกรรมข้ามพรมแดน, และรูปแบบกิจกรรมผิดกฎหมายเช่นการฟอกเงิน ทั้งนี้ยังคงสอดคล้องกับกฎระเบียบการคุ้มครองข้อมูลระหว่างประเทศ ความสามารถในการแบ่งปันข้อมูลเชิงลึกโดยไม่ต้องแบ่งปันข้อมูลดิบไม่ได้เป็นเพียงประโยชน์ แต่เป็นสิ่งจำเป็นสำหรับระบบการเงินโลกที่ปลอดภัยและสอดคล้องตามกฎ
มีการพูดถึง “zero-math” หรือการคำนวณที่รักษาความเป็นส่วนตัวบ่อยแค่ไหน คุณจะนิยามอย่างไรและบทบาทของมันในสแต็กเทคโนโลยีของ Niobium คืออะไร?
การคำนวณแบบ “Zero-math” ที่รักษาความเป็นส่วนตัวหมายถึงการทำให้การดำเนินการเข้ารหัสที่ซับซ้อนเป็นเรื่องโปร่งใสต่อผู้พัฒนาและผู้ใช้—พวกเขาไม่จำเป็นต้องมีปริญญาเอกด้านการเข้ารหัสเพื่อใช้เทคโนโลยีนี้ นั่นเป็นเป้าหมายที่น่ายกย่อง แต่ความจริงคือการนำ FHE ไปใช้ ต้องการความรู้เฉพาะด้าน นั่นคือเหตุผลที่ Niobium ไม่หยุดอยู่แค่ฮาร์ดแวร์: เรากำลังสร้างสแตกซอฟต์แวร์เพื่อบูรณาการ FHE เข้ากับกระบวนการทำงานที่มีอยู่อย่างราบรื่น เรายังเป็นสมาชิกผู้ก่อตั้งของ FHETCH ซึ่งเป็นคอนซอร์เทียมมาตรฐานเปิดที่ทำงานเพื่อสร้าง API ข้ามแพลตฟอร์มเพื่อให้ฮาร์ดแวร์และซอฟต์แวร์ FHE สามารถทำงานร่วมกันได้โดยไม่ต้องปรับแต่ง นี่คือขั้นตอนสำคัญบนเส้นทางสู่โลกที่ผู้ใช้สามารถใช้ประโยชน์จากเทคโนโลยีรุ่นต่อไปนี้ได้โดยไม่ต้องกลายเป็นผู้เชี่ยวชาญด้านการเข้ารหัส
การเข้ารหัสโฮโมมอร์ฟิกมีชื่อเสียงว่าใช้ทรัพยากรคอมพิวเตอร์มาก คุณมองว่าการก้าวกระโดดที่มีศักยภาพที่สุดในด้านประสิทธิภาพมาจากไหน?
การก้าวกระโดดที่มีศักยภาพที่สุดกำลังเกิดขึ้นในด้านการเร่งความเร็วของฮาร์ดแวร์ที่ออกแบบมาเฉพาะสำหรับ FHE CPU และ GPU แบบดั้งเดิมไม่เหมาะกับการคำนวณเชิงเลขที่ซับซ้อนและความแม่นยำสูงที่ FHE ต้องการ ที่ Niobium เราได้ออกแบบสถาปัตยกรรมของเราให้จัดการการคำนวณเหล่านี้ได้อย่างมีประสิทธิภาพอย่างไม่เคยมีมาก่อน พร้อมกับการปรับแต่งคอมไพเลอร์เฉพาะทาง เราเห็นการปรับปรุงประสิทธิภาพหลายระดับคำสั่งที่ในอดีตคิดไม่ถึงเพียงไม่กี่ปีที่ผ่านมา
บางแนวทางด้านความปลอดภัยใช้ Trusted Execution Environments หรือ Confidential Computing วิธีการ FHE เปรียบเทียบกับสิ่งเหล่านั้นอย่างไร และเมื่อใดที่มันเป็นตัวเลือกที่ชัดเจนดีกว่า?
Trusted Execution Environments (TEEs) หรือที่บางครั้งเรียกว่า Confidential Computing พึ่งพา enclave ของฮาร์ดแวร์เพื่อปกป้องข้อมูล แต่ยังคงต้องเชื่อมั่นในผู้ผลิตฮาร์ดแวร์, enclave, และซอฟต์แวร์ระบบ และยังประมวลผลข้อมูลในรูปแบบที่ไม่ได้เข้ารหัส ความซับซ้อนของ “root of trust” ทำให้ TEEs อยู่ในระดับ “ความปลอดภัยที่ค่อนข้างดี” และมีการศึกษาเป็นจำนวนมากยืนยันข้อกังวลนี้ FHE ลบความเชื่อมั่นออกจากสมการทั้งหมด—ไม่มีข้อมูลใดต้องถอดรหัสเลย จึงไม่มีข้อมูลที่อ่อนไหวให้ถูกทำลายเลย เมื่อใดก็ตามที่ต้องการความปลอดภัยที่แน่นอนและรับประกันทางคณิตศาสตร์โดยสมบูรณ์ โดยเฉพาะในอุตสาหกรรมที่มีการควบคุมอย่างเข้มงวด FHE จึงเป็นตัวเลือกที่เหนือกว่า
การโจมตีแบบ side-channel เป็นความกังวลเมื่อทำงานกับข้อมูลที่ละเอียดอ่อนในระดับฮาร์ดแวร์ คุณได้ดำเนินการอะไรบ้างเพื่อลดความเสี่ยงเหล่านั้นในออกแบบของ Niobium?
การโจมตีแบบ side-channel ใช้ประโยชน์จากการรั่วไหลของข้อมูลที่ไม่ได้ตั้งใจจากฮาร์ดแวร์ งานวิจัยแสดงให้เห็นซ้ำแล้วซ้ำเล่าว่า TEEs มีความอ่อนแอต่อการโจมตีประเภทนี้ อย่างไรก็ตาม หากข้อมูลที่คุณทำงานเป็นข้อมูลที่เข้ารหัสแล้ว การรั่วไหลก็ไม่เป็นประโยชน์ต่อผู้โจมตี ไม่ได้ว่าอุปกรณ์ของเราลดความเสี่ยงของการรั่วไหล แต่คืออุปกรณ์ของเราที่ เพิ่มประสิทธิภาพและประสิทธิผลสูงสุด, โดยเฉพาะ เพราะ มันไม่ต้องกังวลเรื่องการรั่วไหล
คุณมองว่าความพยายามในการสร้างมาตรฐานในพื้นที่ FHE จะพัฒนาอย่างไร และ Niobium ทำอะไรเพื่อให้แน่ใจว่ามีความเข้ากันได้กับมาตรฐานที่กำลังเกิดขึ้น?
การสร้างมาตรฐานเป็นสิ่งสำคัญต่อการยอมรับ และเรากำลังมีส่วนร่วมอย่างแข็งขันในความพยายามเหล่านี้ผ่านการร่วมมือกับกลุ่มอุตสาหกรรมและองค์กรมาตรฐาน Niobium เพิ่งร่วมก่อตั้ง FHE Technical Consortium for Hardware (FHETCH) ร่วมกับ Chain Reaction และ Optalysys เพื่อผลักดันการทำงานร่วมกันและกำหนดเกณฑ์ประสิทธิภาพที่ใช้งานได้จริงสำหรับโซลูชัน FHE เชิงพาณิชย์ ในฐานะ Technical Co‑Chair ของ FHETCH ฉันมีส่วนร่วมโดยตรงในการกำหนดแนวทางเช่นการพัฒนา API abstraction layer ที่ทำให้การบูรณาการระหว่างตัวเร่งความเร็วฮาร์ดแวร์ FHE ที่หลากหลายและไลบรารีซอฟต์แวร์เป็นไปอย่างราบรื่น เรายังมีส่วนร่วมในความพยายามมาตรฐานของชุมชน FHE เช่นของ homomorphicencryption.org ความพยายามเชิงรุกเหล่านี้ช่วยให้มั่นใจว่ามีความเข้ากันได้และการทำงานร่วมกันตั้งแต่แรก ซึ่งเป็นกุญแจสำคัญสำหรับองค์กรที่ต้องการทำให้การลงทุนด้านความปลอดภัยของตนพร้อมรับอนาคต เราเชิญชวน NIST ให้มาตรฐาน FHE อย่างเร็วที่สุด เพราะอย่างที่คุณทราบ มาตรฐานการเข้ารหัสของ NIST เป็นตัวกำหนดการจัดซื้อเทคโนโลยีของรัฐบาลกลาง ทำให้การรับรอง FIPS กลายเป็นเงื่อนไขก่อนการขายผลิตภัณฑ์การเข้ารหัสใด ๆ ให้กับหน่วยงานรัฐบาลสหรัฐ
อะไรที่ทำให้คุณตื่นเต้นที่สุดเกี่ยวกับทิศทางของสาขานี้ในไม่กี่ปีข้างหน้า และเราคาดหวังอะไรจาก Niobium ในแผนงานต่อไป?
สิ่งที่ทำให้ฉันตื่นเต้นที่สุดคือการเปลี่ยนแปลงจากสัญญาณทฤษฎีสู่การนำไปใช้จริงของการคำนวณที่ปลอดภัยในระดับองค์กร ในปีต่อ ๆ ไป ฉันคาดว่าเซอร์วิสคลาวด์ FHE จะกลายเป็นเรื่องปกติมากขึ้น เปลี่ยนวิธีที่องค์กรมองการรักษาความปลอดภัยของข้อมูล Niobium จะยังคงเป็นผู้นำในแนวโน้มนี้—เราไม่ได้เพียงแค่พัฒนาประสิทธิภาพของตัวเร่งความเร็ว FHE เท่านั้น แต่ยังขยายไปสู่โซลูชัน Zero Trust Computing ที่กว้างขวางเช่น zero‑knowledge proofs และการคำนวณที่ตรวจสอบได้ด้วยการเข้ารหัส การผสานกันของการรับประกันความลับด้านหนึ่งและการรับประกันความสมบูรณ์และการไม่ปฏิเสธด้านอื่นตรงกับเหตุผลที่ฉันอยู่ในความพยายามนี้: การแก้ไขปริศนาที่ Brandeis และ Brin ตั้งไว้ คาดว่าจะได้เห็นเทคโนโลยีที่รักษาความเป็นส่วนตัวที่มีพลังมากขึ้น หลากหลายมากขึ้น และเข้าถึงได้ง่ายขึ้นจากเรา ซึ่งจะกำหนดนิยามใหม่ของสิ่งที่องค์กรมองว่าเป็นไปได้ในการจัดการข้อมูลอย่างปลอดภัย
ขอขอบคุณสำหรับการสัมภาษณ์ที่ยอดเยี่ยม ผู้อ่านที่ต้องการเรียนรู้เพิ่มเติมควรเยี่ยมชม Niobium Microsystems


