
Grunderna i AI
Vad är cybersäkerhet?

 Lägg till Unite.AI bland dina föredragna källor på Google
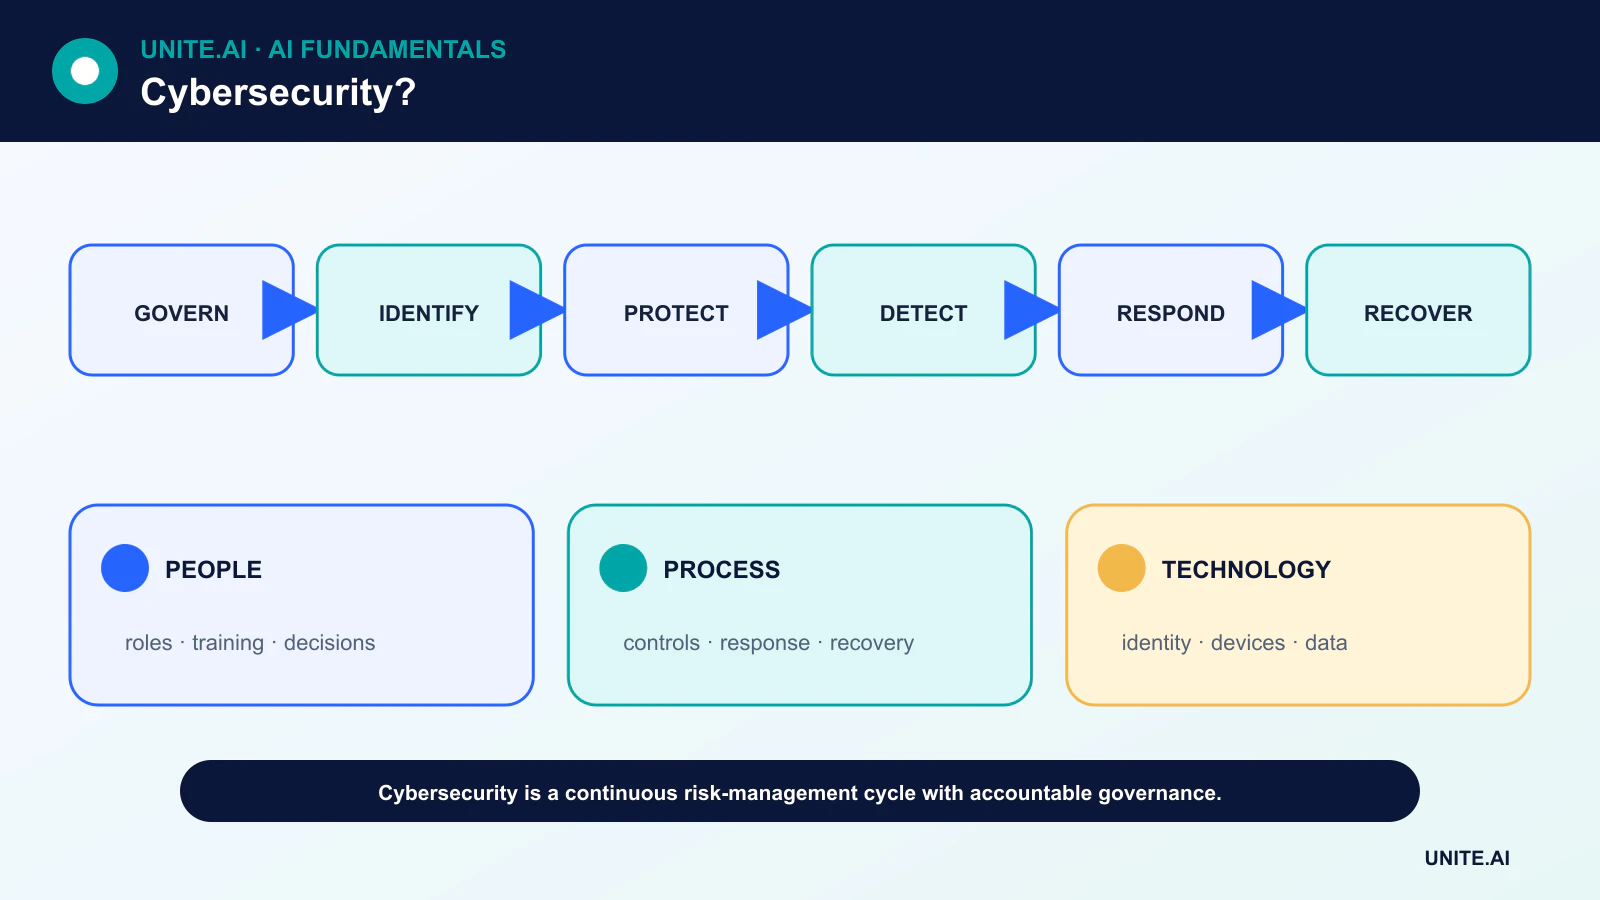
Cybersäkerhet är disciplinen för att hantera risker för information, system, identiteter och verksamheter som orsakas av obehörig åtkomst, missbruk, störning eller förstörelse. Den kombinerar teknik, processer, människor och styrning.
Säkerhet är inte en produkt som kan installeras en gång. Tillgångar, beroenden, angripare och affärsprioriteringar förändras. Effektiva program beslutar kontinuerligt vad som är viktigt, minskar sannolik skada, upptäcker avvikande aktivitet och återhämtar sig från incidenter.
Viktiga slutsatser
- NIST CSF 2.0 organiserar resultat kring Styr, Identifiera, Skydda, Upptäcka, Svara och Återhämta.
- Identitet, tillgångsinventering, säker konfiguration, patchning och säkerhetskopior är grundläggande kontroller.
- Zero trust innebär att kontinuerligt utvärdera åtkomst till resurser, inte att lita enbart på nätverksplats.
- Motståndskraft inkluderar förberedelse, kommunikation, återhämtningsprovning och lärande efter incidenter.
Styr och identifiera
Styrning fastställer riskaptit, roller, policy, tillsyn och förväntningar på leverantörskedjan. Ledare behöver en aktuell bild av kritiska tjänster, juridiska skyldigheter och hur cybersäkerhetsrisker kopplas till företagets risker.
Identifiering omfattar hårdvara, mjukvara, data, konton, molntjänster och beroenden. Okända eller ägarlösa tillgångar är svåra att patcha, övervaka eller avveckla. Klassificering hjälper till att tillämpa starkare kontroller på mer betydelsefulla system och register.
Skydda identiteter, enheter, applikationer och data
Skydd inkluderar phishing‑resistent autentisering, minsta privilegium, säker konfiguration, sårbarhetshantering, kryptering, segmentering, säkerhetskopior och personalutbildning. Säker mjukvaruutveckling minskar fel innan driftsättning.
Zero trust‑arkitektur utvärderar användaren, enheten, resursen och kontexten för varje åtkomstbeslut. Det betyder inte att ingen kan litas på; det ersätter bred implicit tillit med explicit, kontinuerligt utvärderad policy.
Upptäck meningsfulla händelser
Loggar från identiteter, slutpunkter, applikationer, nätverk och molntjänster kan avslöja missbruk. Detekteringsutveckling omvandlar hothypoteser till testade regler och analyser. Täckning och datakvalitet är viktigare än att samla varje möjlig händelse.
Maskininlärning kan prioritera larm eller identifiera avvikelser, men motståndare anpassar sig och sällsynt legitimt beteende kan se misstänkt ut. Modeller behöver baslinjer, mänsklig granskning och skydd mot manipulerad inmatning.
Svara och återhämta
En incidentresponsplan definierar triage, hantering av bevis, isolering, utrotning, kommunikation och beslutsbehörighet. Handböcker bör övas innan en kris, inklusive scenarier där identitetssystem eller kommunikationskanaler är otillgängliga.
Återhämtning återställer pålitliga verksamheter, inte bara online‑servrar. Säkerhetskopior måste vara isolerade och testade. Team validerar system, roterar komprometterade autentiseringsuppgifter, övervakar återkomster och kommunicerar kvarvarande risk.
Leverantörskedjor, edge‑system och AI
Organisationer ärver risk från leverantörer, öppen källkods‑beroenden, hanterade tjänster och uppdateringskanaler. Avtal, programvarusammansättningslistor, attesteringar och övervakad åtkomst hjälper, men de ersätter inte arkitektonisk isolering.
Edge‑AI utökar flottan av enheter och modeller som måste säkras. Angripare använder också AI för övertalning, rekognosering och automatisering, medan försvarare använder det för analys. De grundläggande kontrollerna — identitet, proveniens, validering och återhämtning — förblir nödvändiga.
Risk, hotmodellering och säkerhetsarkitektur
Cybersäkerhet skyddar konfidentialitet, integritet och tillgänglighet för system och data samtidigt som den stödjer säkerhet, integritet, äkthet och ansvarsskyldighet. Börja med en inventering av tillgångar, identiteter, dataflöden, beroenden och affärspåverkan. Hotmodellering identifierar aktörer, ingångspunkter, förtroendesgränser, missbruksscenarier och motåtgärder innan driftsättning. Risk kombinerar sannolikhet och konsekvens under osäkerhet; den bör styra prioriteringar snarare än att behandla varje sårbarhetspoäng som lika.
Försvar i djupet förutsätter att kontroller kan misslyckas. Stark identitet använder phishing‑resistent multifaktorautentisering, minsta privilegium, kortlivade autentiseringsuppgifter, enhetsförtroende och granskning av privilegierad åtkomst. Nätverkssegmentering begränsar rörelse; säker konfiguration och patchning minskar exponering; kryptering skyddar data i transit och i vila; applikationssäkerhet validerar indata och behörighet; säkerhetskopior och återhämtning bevarar motståndskraft. Zero trust är en åtkomstarkitektur baserad på kontinuerlig verifiering, inte en produkt eller eliminering av betrodda komponenter.
Detektering, svar och mjukvaruleverantörskedja
Loggar bör stödja definierade detekteringsfrågor, använda synkroniserad tid, skydda integritet och undvika onödiga hemligheter eller personuppgifter. Detektering kombinerar slutpunkt-, identitets-, nätverks-, moln- och applikationssignaler med baslinjer och hotinformation. Larm behöver ägare, allvarlighetsgrad, bevis och körböcker. Incidentrespons förbereder roller, kommunikation, isolering, utrotning, återhämtning, forensik och juridisk eller regulatorisk samordning. Bordssimuleringsövningar och tekniska simuleringar visar om autentiseringsuppgifter kan återkallas och system kan återställas under press.
Mjukvarurisk inkluderar källkod, beroenden, byggsystem, artefakter, register och uppdateringar. Fäst och granska beroenden, skanna och patcha, isolera byggen, generera en SBOM, signera artefakter, registrera proveniens och begränsa utgivningsbehörighet. En komprometterad CI‑pipeline kan distribuera betrodd skadlig kod. hemligheter ska ligga i hanterade valv och får inte förekomma i kod, bilder, ärenden eller loggar. Tjänster från tredje part kräver åtkomstgränser, incidentvillkor och en exit‑plan.
Mätning och mänskliga faktorer
Mät exponering, åtgärdstid, kontrolltäckning, detekterings- och isoleringstid, återhämtningsprov, phishing‑resistent autentisering, privilegierad åtkomst och återkommande grundorsaker — inte bara volymen av larm eller enbart utbildningsslutförande. Designa användbara säkra standardinställningar eftersom människor kringgår kontroller som hindrar väsentligt arbete. Skydda forskare och rapporteringskanaler, och lär av nära missar utan skuldbeläggning. Cybersäkerhet är kontinuerlig riskhantering: förändrade system, angripare, leverantörer och användare gör en engångsgranskning eller efterlevnadscertifikat till otillräckligt bevis på aktuell säkerhet.
Arbetsexempel: svara på ett komprometterat konto
En identitetsplattform upptäcker omöjlig resa, en ny enhet och ovanlig privilegierad åtkomst. Svars‑handboken validerar bevis, återkallar sessioner och token, återställer autentiseringsuppgifter via en verifierad kanal, isolerar drabbade slutpunkter och kontrollerar postlådesregler, molnroller och dataåtkomst. Loggar bevaras med synkroniserad tid. Teamet kommunicerar allvarlighetsgrad och affärspåverkan utan att avslöja känsliga utredningsdetaljer. Juridik-, integritets‑ och kundnotifikationsansvariga involveras enligt typ och omfattning av åtkommen data, avtalsförpliktelser, tillämpliga jurisdiktioner och verifierad påverkan.
Återhämtning verifierar rena enheter, återställd minsta privilegium och övervakad återinträde. Rotorsaksanalyser granskar phishing‑resistent autentisering, registrering, help‑desk‑verifiering och tokenlivslängd snarare än att skylla på en enskild användare. Detekteringsregler och utbildning uppdateras, och liknande konton söks. Mätvärden inkluderar detekterings- och isoleringstid, drabbade resurser, återkomster och korrigerande slutförande. En bordssimulering senare testar om samma process fungerar under avbrott i identitetsleverantör och med en komprometterad administratör.
Bevis på implementering och operativ beredskap
Ett produktionsbeslut kräver mer än en lyckad demonstration. Definiera de avsedda användarna, driftsmiljön, indata, utdata, beroenden, ägare och konsekvensen av varje viktig fel. Etablera en reproducerbar baslinje och en versionshanterad utvärderingsuppsättning innan finjustering. Testa vanliga fall, randvillkor, felaktig eller saknad indata, fördelningsskifte, beroendeavbrott, missbruk samt de grupper eller miljöer som sannolikt blir underbetjänade. Mät uppgiftskvalitet tillsammans med kalibrering eller osäkerhet, latens, genomströmning, resurskostnad, tillgänglighet, integritet och säkerhet. Dokumentera varje transformation och tröskel så att en oberoende granskare kan reproducera resultatet och skilja bevis från en attraktiv prototyp.
Före lansering, tilldela behörighet för utgivning, undantag, förändringar, återgång och pensionering. Använd en stegvis utrullning, bevara en säker återgång och verifiera övervakning med medvetet injicerade fel. Operativ telemetri bör avslöja indata kvalitet, utdata beteende, modell‑ eller regelversion, beroendehälsa, mänskliga överskrivningar och bekräftade resultat utan att samla onödiga känsliga data. Definiera larmtrösklar och en svarsansvarig, granska sedan verkliga bevis efter driftsättning istället för att anta att offline‑prestanda kvarstår. Utvärdera på nytt när datakällor, användare, modeller, leverantörer, policyer, hårdvara eller mål förändras. Ett underhållet system behöver också dokumenterad återhämtning, incidentlärande, raderings‑ och bevarandeförfaranden samt en tydlig punkt då det ska inaktiveras eller ersättas.
Vanliga frågor
Vad är konfidentialitet, integritet och tillgänglighet?
De är tre vanliga säkerhetsmål: förhindra obehörig avslöjning, förhindra obehörig eller oupptäckt förändring, samt hålla system och data pålitligt tillgängliga.
Kan cybersäkerhetsrisk elimineras?
Nej. Organisationer minskar och överför risk, undviker vissa aktiviteter och accepterar kvarstående risk med ansvarstagande beslut.
Primära referenser











