Grunderna i AI
Vad är etisk hacking och hur fungerar det?

 Lägg till Unite.AI bland dina föredragna källor på Google
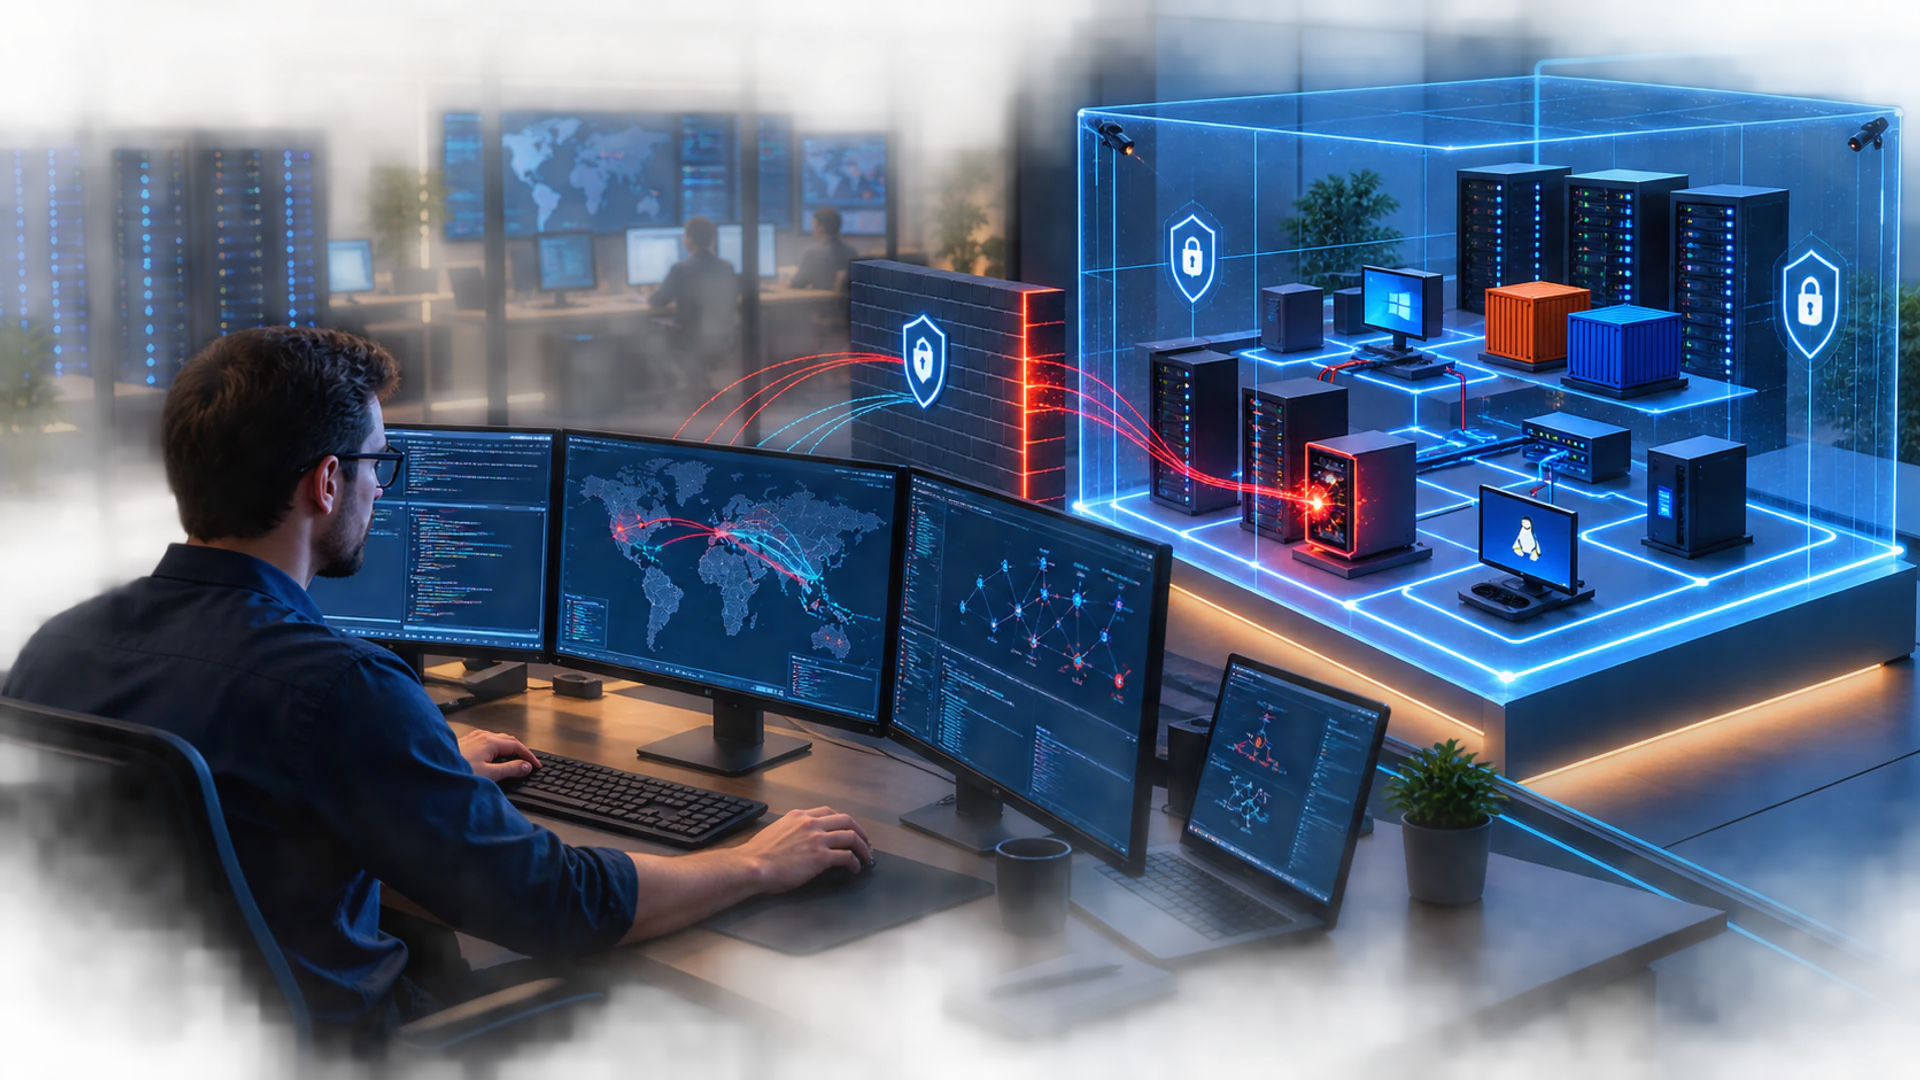
Etisk hacking är auktoriserad säkerhetstestning som utförs inom ett överenskommet omfång för att identifiera och validera svagheter innan illvilliga aktörer utnyttjar dem. Ordet etisk kommer inte bara från teknisk skicklighet; det kommer från tillstånd, proportionerliga metoder, noggrann hantering av data och ansvarsfull rapportering.
Testning utan uttryckligt tillstånd kan vara olaglig och skadlig även när testaren avser att hjälpa. Ett professionellt uppdrag definierar mål, exkluderade system, tillåtna tekniker, tidsfönster, kontaktpersoner, stoppvillkor och hur bevis ska skyddas.
Viktiga slutsatser
- Skriftligt tillstånd och regler för uppdraget kommer före rekognosering eller skanning.
- Testning bör bevisa risk med den minst skadliga metoden som ger tillräckliga bevis.
- En upptäckt blir användbar genom allvarlighetsanalys, vägledning för åtgärd och återtestning.
- Etisk hacking kompletterar – inte ersätter – säker design, patchning, övervakning och incidentrespons.
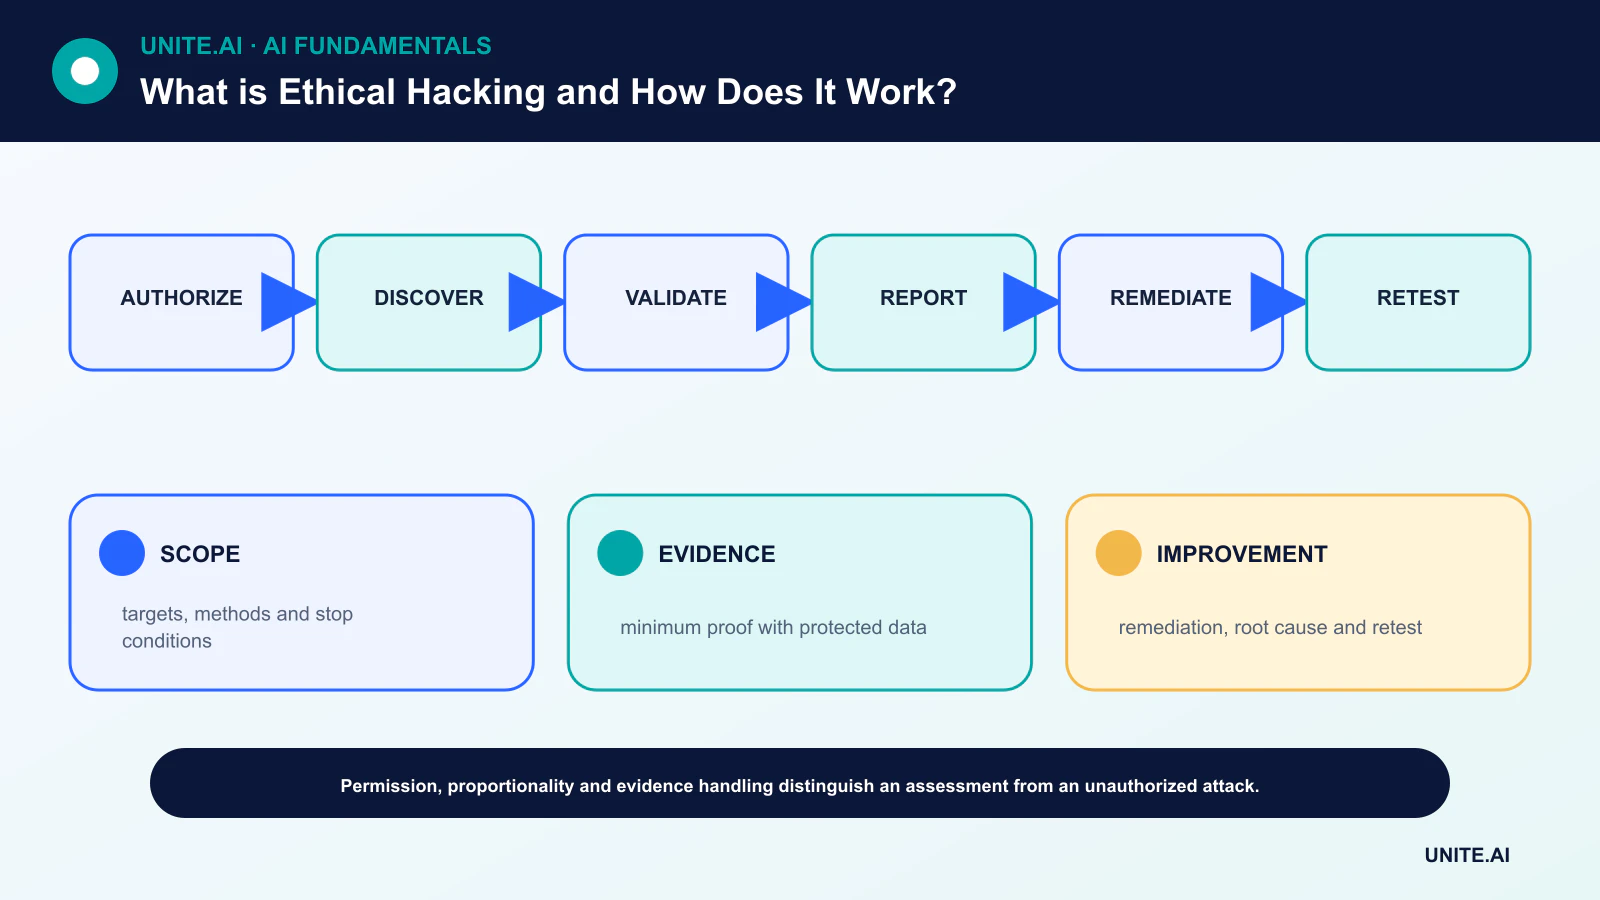
Behörighet, omfång och säkerhet
Ägaren och testaren kommer överens om vilka värdar, applikationer, identiteter, anläggningar och tredje parter som ingår i omfånget. Reglerna specificerar om social ingenjörskonst, denial‑of‑service, autentiseringsattacker, beständighet eller dataåtkomst är förbjudna eller begränsade.
Nödkontakter och stoppvillkor är viktiga eftersom testning kan störa produktionen. Planen bör definiera bevarandet av bevis, kryptering, radering, juridisk granskning och rutiner för hantering av personuppgifter eller irrelevant data.
Upptäckt och hot‑informerad planering
Passiv rekognosering granskar auktoriserad offentlig information; aktiv upptäckt kartlägger nåbara tjänster och konfigurationer. Hotmodellering identifierar värdefulla tillgångar, förtroendegränser och sannolika angriparmål så att insatser styrs av risk snarare än en generell checklista.
Automatiserade skannrar kan hitta kända mönster men ger falska positiva resultat och missar affärslogikfel. Manuell analys kombinerar konfiguration, applikationsbeteende, identitetsvägar och organisationens cybersäkerhets‑kontroller.
Validering och kontrollerad exploatering
Testaren bekräftar om en misstänkt svaghet är nåbar och vilken påverkan den möjliggör. Bevis bör avbrytas när tillräckliga bevis finns. Att kopiera en hel databas eller etablera onödig beständighet är sällan motiverat när ett ofarligt prov demonstrerar problemet.
Privilegieringsupptrappning och lateral rörelse kräver explicit omfång. Segmentering, övervakning och respons är en del av bedömningen: ett test kan avslöja om försvarare upptäcker och begränsar aktiviteten, inte bara om en ingångspunkt finns.
Rapportering, åtgärd och återtestning
En användbar rapport beskriver den påverkade tillgången, förutsättningar, bevis, potentiell påverkan, allvarlighetsmotivering och konkret åtgärd. Den skiljer bekräftad exploatering från teoretisk risk och skyddar exploit‑detaljer enligt uppdragsreglerna.
Ägare prioriterar åtgärder baserat på exponering och affärspåverkan, och återtestar sedan. Rotorsaksanalyser kan identifiera återanvändbara förbättringar i säker utveckling, identitet, konfiguration eller DevOps‑pipelines.
Pen‑tester, red teams och avslöjande
Ett penetrationstest utvärderar vanligtvis definierade system under en begränsad period. Ett red team testar upptäckt och respons mot ett mål; blå team försvarar; purple teaming omvandlar motståndarnas fynd till samarbetsförbättringar. En sårbarhetsbedömning är en bredare skanning och analys, inte alltid exploatering.
Oberoende forskare bör följa organisationens sårbarhetsavslöjandepolicy eller ett tillämpligt safe‑harbor‑program. Om ingen policy finns, använd etablerade samordningskanaler och juridisk vägledning – anta inte att offentlig exponering ger tillstånd till testning.
Behörighet, omfång och testmetodik
Etisk hacking är auktoriserad säkerhetstestning avsedd att identifiera och hjälpa till att åtgärda svagheter. Skriftliga regler för uppdraget definierar system, identiteter, datum, tekniker, datahantering, kommunikation, stoppvillkor och förbjudna effekter. Tillstånd från den faktiska systemägaren är avgörande; en publik IP‑adress eller en bugg är inte ett tillstånd. Testare bör minimera störningar, skydda bevis, samordna kritiska fynd och ha en nödkontakt. Juridiska och avtalsmässiga krav varierar efter jurisdiktion och leverantör.
Ett professionellt uppdrag inleds med tillgångs‑ och hotkontext, därefter rekognosering inom omfång, kartläggning av attackytan, identifiering av sårbarheter, validering och kontrollerad exploatering endast när det behövs för att bevisa påverkan. Testning omfattar applikationer, API:er, molnkonfiguration, identitet, nätverk, trådlöst, mobilt, hårdvara och mänskliga processer. Automatiserade skannrar hittar kända mönster men ger falska positiva och missar kedjade logikfel. Manuell resonemang granskar behörighet, affärslogik, förtroendegränser och vägar från en initial svaghet till värdefulla tillgångar.
Bevis, åtgärd och säker rapportering
Ett fynd bör innehålla påverkad tillgång, förutsättningar, reproducerbara steg, observerade bevis, påverkan, sannolikhet, allvarlighetsmotivering och åtgärd. Samla inte in mer känslig data än nödvändigt; maskera hemligheter och personuppgifter. Bevara tidsstämplar och verktygsversioner. Allvarlighetsgrad bör spegla den faktiska miljön och kontrollerna snarare än enbart en generell poäng. Omedelbar avisering är lämplig när testning avslöjar aktiv kompromiss, destruktiv risk eller en väg som andra kan utnyttja.
Validering av åtgärden bekräftar att grundorsaken är borttagen utan att introducera regressioner. Åtgärda klasser av svagheter – design för behörighet, hemlighets‑hantering, indatahantering, segmentering – inte bara en URL. Följ tid till åtgärd, återkomster, tillgångstäckning och kontrollförbättring. En lång rapport med många lågvärdiga skannerfynd kan dölja de få attackvägar som verkligen betyder något. Lärdomar bör matas in i säker design, kodgranskning, övervakning och incidentrespons.
Program, avslöjande och etik
Penetrationstester är punkt‑i‑tid‑prover; kontinuerlig sårbarhetshantering, hotmodellering, red teaming och bug‑bounty‑program tjänar olika syften. Koordinerad avslöjning ger underhållare en säker kanal och rimlig åtgärdstid samtidigt som användare skyddas. Testare måste undvika utpressning, onödig åtkomst och offentlig publicering som skapar oproportionerlig skada. Etisk hacking förtjänar sitt namn genom behörighet, proportionalitet, kompetens, bevis och ansvarsfull hantering – inte bara för att testaren anser att målet borde vara säkrare.
Arbetsexempel: testning av en API‑auktoriseringsgräns
Ett företag ger testare tillstånd att utvärdera ett staging‑API samt specificerade produktionskonton under ett fast tidsfönster. Reglerna förbjuder denial‑of‑service och åtkomst till verkligt kundinnehåll utöver minimal bevisning. Testare kartlägger roller, objekt‑identifierare och slutpunkter och upptäcker att en låg‑privilegierad användare kan begära en annan hyresgästs faktura. De fångar ett maskerat svar, stoppar ytterligare åtkomst och meddelar den utsedda kontaktpersonen omedelbart.
Rapporten identifierar bristande objekt‑nivå‑auktorisation, påverkade rutter, påverkan, reproduktion och en centraliserad behörighetskontroll. Utvecklare åtgärdar det delade auktoriseringslagret och lägger till negativa tester för varje objekttyp. Återtestning använder syntetiska hyresgäster och bekräftar att loggarna upptäcker försöken. Organisationen söker historisk åtkomst, utvärderar notifieringsansvar och uppdaterar hotmodeller. Testaren publicerar inte exploit‑detaljer förrän samordnad åtgärd skyddar användarna. Behörighet och bevis – inte nyheten i exploiten – gör arbetet etiskt.
Implementationsbevis och operativ beredskap
Ett produktionsbeslut kräver mer än en lyckad demonstration. Definiera avsedda användare, driftmiljö, indata, utdata, beroenden, ägare och konsekvensen av varje viktig felhändelse. Etablera en reproducerbar baslinje och en versionsstyrd utvärderingsuppsättning innan finjustering. Testa vanliga fall, gränsvillkor, felaktig eller saknad indata, fördelningsskifte, beroendeavbrott, missbruk samt de grupper eller miljöer som sannolikt blir underbetjänade. Mät uppgiftskvalitet tillsammans med kalibrering eller osäkerhet, latens, genomströmning, resurskostnad, tillgänglighet, integritet och säkerhet. Dokumentera varje transformation och tröskel så att en oberoende granskare kan reproducera resultatet och särskilja bevis från en attraktiv prototyp.
Innan lansering, tilldela myndighet för utgivning, undantag, förändringar, återgång och pensionering. Använd en stegvis utrullning, bevara en säker återgång och verifiera övervakning med avsiktligt injicerade fel. Operativ telemetri bör avslöja indata‑kvalitet, utdata‑beteende, modell‑ eller regelversion, beroende‑hälsa, mänskliga överskrivningar och bekräftade resultat utan att samla in onödig känslig data. Definiera larmtrösklar och en ansvarig för respons, och granska sedan verkliga bevis efter driftsättning i stället för att anta att offline‑prestanda kvarstår. Omvärdera när datakällor, användare, modeller, leverantörer, policyer, hårdvara eller mål förändras. Ett underhållet system kräver också dokumenterade återställnings‑, incident‑lärande‑, raderings‑ och bevarandeförfaranden samt en tydlig punkt där det ska inaktiveras eller ersättas.
Vanliga frågor
Kan jag etiskt skanna någon offentlig webbplats?
Nej. Offentlig åtkomlighet är inte ett tillstånd. Testa endast system som omfattas av skriftligt tillstånd eller en tydligt tillämplig sårbarhetsavslöjandepolicy.
Visar ett rent penetrationstest att ett system är säkert?
Nej. Det betyder att bedömningen inte bekräftade ytterligare fynd inom sitt omfång, sin tid, sina metoder och sin kunskap. Säkerhet kräver kontinuerliga kontroller och övervakning.
Primära referenser