
Podstawy AI
Czym jest etyczny hacking i jak działa?

 Dodaj Unite.AI do preferowanych źródeł w Google
Etyczny hacking to autoryzowane testowanie bezpieczeństwa przeprowadzane w ramach uzgodnionego zakresu w celu wykrycia i zweryfikowania słabości, zanim złośliwi aktorzy je wykorzystają. Słowo etyczny nie wynika wyłącznie z umiejętności technicznych; wynika z uzyskania zgody, proporcjonalnych metod, ostrożnego obchodzenia się z danymi oraz odpowiedzialnego raportowania.
Testowanie bez wyraźnej autoryzacji może być nielegalne i szkodliwe, nawet gdy tester ma na celu pomoc. Profesjonalne zlecenie określa cele, wykluczone systemy, dozwolone techniki, okna czasowe, kontakty, warunki zatrzymania oraz sposób ochrony dowodów.
Kluczowe wnioski
- Pisemna autoryzacja i zasady współpracy poprzedzają rozpoznanie lub skanowanie.
- Testowanie powinno wykazać ryzyko przy użyciu najmniej szkodliwej metody, zapewniającej wystarczające dowody.
- Znalezisko staje się użyteczne dzięki analizie krytyczności, wskazówkom naprawczym i ponownemu testowaniu.
- Etyczny hacking uzupełnia — nie zastępuje — bezpieczne projektowanie, łatanie, monitorowanie i reagowanie na incydenty.
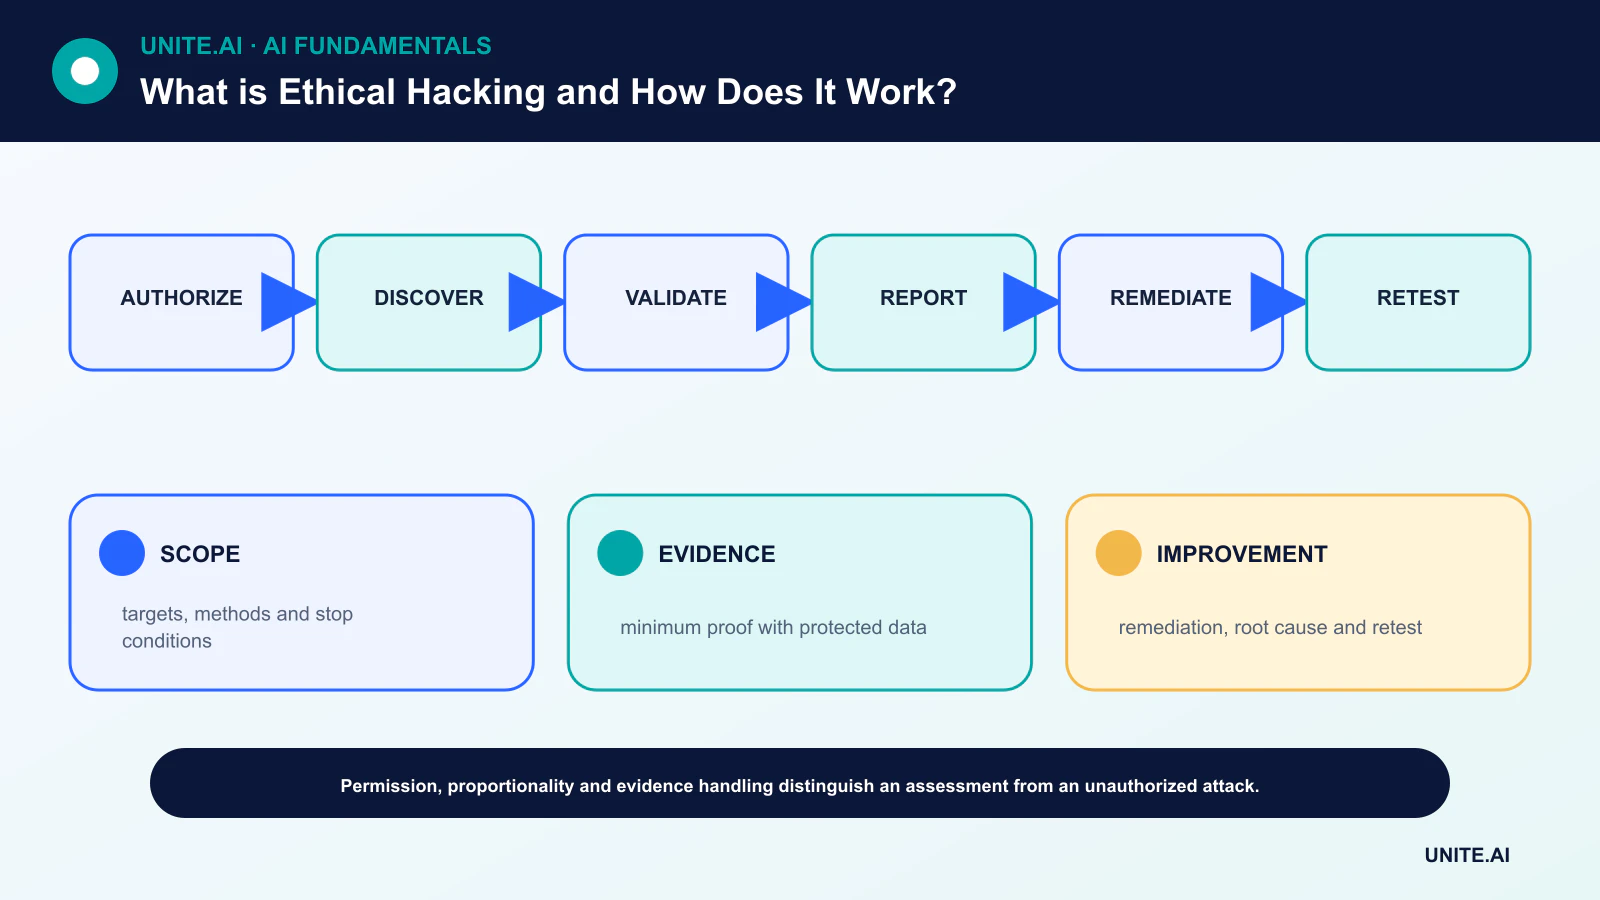
Autoryzacja, zakres i bezpieczeństwo
Właściciel i tester uzgadniają, które hosty, aplikacje, tożsamości, zasoby i podmioty trzecie znajdują się w zakresie. Zasady określają, czy inżynieria społeczna, ataki typu denial-of-service, ataki na poświadczenia, utrzymywanie dostępu lub dostęp do danych są zabronione lub ograniczone.
Kontakty awaryjne i warunki zatrzymania mają znaczenie, ponieważ testowanie może zakłócić działanie produkcji. Plan powinien definiować przechowywanie dowodów, szyfrowanie, usuwanie, przegląd prawny oraz procedury w przypadku napotkania danych osobowych lub niepowiązanych.
Odkrywanie i planowanie oparte na zagrożeniach
Pasywne rozpoznanie przegląda autoryzowane informacje publiczne; aktywne odkrywanie mapuje dostępne usługi i konfiguracje. Modelowanie zagrożeń identyfikuje cenne zasoby, granice zaufania i prawdopodobne cele atakującego, dzięki czemu wysiłek jest ukierunkowany na ryzyko, a nie na ogólną listę kontrolną.
Zautomatyzowane skanery mogą wykrywać znane wzorce, ale generują fałszywe alarmy i pomijają błędy logiki biznesowej. Analiza ludzka łączy konfigurację, zachowanie aplikacji, ścieżki tożsamości oraz kontrole cyberbezpieczeństwa organizacji.
Walidacja i kontrolowane wykorzystanie
Tester potwierdza, czy podejrzana słabość jest dostępna i jaki wpływ umożliwia. Dowód powinien zakończyć się, gdy istnieją wystarczające dowody. Kopiowanie całej bazy danych lub ustanawianie niepotrzebnego utrzymania dostępu rzadko jest uzasadnione, gdy nieszkodliwy przykład demonstruje problem.
Podniesienie przywilejów i ruch lateralny wymagają wyraźnego zakresu. Segmentacja, monitorowanie i reakcja są częścią oceny: test może ujawnić, czy obrońcy wykrywają i zawężają aktywność, a nie tylko czy istnieje punkt wejścia.
Raportowanie, naprawa i ponowne testowanie
Użyteczny raport opisuje dotknięty zasób, warunki wstępne, dowody, potencjalny wpływ, uzasadnienie krytyczności oraz konkretną naprawę. Oddziela potwierdzone wykorzystanie od ryzyka teoretycznego i chroni szczegóły exploitu zgodnie z zasadami zlecenia.
Właściciele priorytetyzują poprawki w oparciu o ekspozycję i wpływ na biznes, a następnie przeprowadzają ponowne testy. Analiza przyczyn źródłowych może wskazać możliwości ponownego wykorzystania w bezpiecznym rozwoju, tożsamościach, konfiguracji lub w DevOps potoków.
Testy penetracyjne, red teamy i ujawnianie
Test penetracyjny zazwyczaj ocenia określone systemy w ograniczonym czasie. Red team testuje wykrywanie i reakcję wobec określonego celu; blue teamy bronią; purple teaming przekształca wyniki adversarialne w współpracujące usprawnienia. Ocena podatności to szersze skanowanie i analiza, nie zawsze obejmująca eksploatację.
Niezależni badacze powinni stosować się do polityki ujawniania podatności organizacji lub obowiązującego programu safe-harbor. Jeśli polityka nie istnieje, należy korzystać z ustalonych kanałów koordynacji i porad prawnych — nie zakładaj, że publiczna dostępność upoważnia do testowania.
Autoryzacja, zakres i metodologia testowania
Etyczny hacking to autoryzowane testowanie bezpieczeństwa mające na celu identyfikację i pomoc w usunięciu słabości. Pisemne zasady współpracy definiują systemy, tożsamości, terminy, techniki, postępowanie z danymi, komunikację, warunki zatrzymania oraz zakazane skutki. Zgoda rzeczywistego właściciela systemu jest niezbędna; publiczny adres IP lub błąd nie stanowią autoryzacji. Testerzy powinni minimalizować zakłócenia, chronić dowody, koordynować krytyczne wyniki i mieć kontakt awaryjny. Wymagania prawne i kontraktowe różnią się w zależności od jurysdykcji i dostawcy usług.
Profesjonalne zlecenie rozpoczyna się od kontekstu zasobów i zagrożeń, następnie rozpoznania w ramach zakresu, mapowania powierzchni ataku, identyfikacji podatności, walidacji i kontrolowanego wykorzystania wyłącznie w razie potrzeby, aby udowodnić wpływ. Testowanie obejmuje aplikacje, API, konfigurację chmury, tożsamość, sieci, sieci bezprzewodowe, mobilne, sprzęt oraz procesy ludzkie. Zautomatyzowane skanery znajdują znane wzorce, ale generują fałszywe alarmy i pomijają złożone błędy logiki. Ręczna analiza bada autoryzację, logikę biznesową, granice zaufania oraz ścieżki od początkowej słabości do cennych zasobów.
Dowody, naprawa i bezpieczne raportowanie
Znalezisko powinno zawierać dotknięty zasób, warunki wstępne, odtwarzalne kroki, zaobserwowane dowody, wpływ, prawdopodobieństwo, uzasadnienie krytyczności oraz naprawę. Nie zbieraj więcej wrażliwych danych niż jest to konieczne; redaguj sekrety i informacje osobiste. Zachowaj znaczniki czasu i wersje narzędzi. Krytyczność powinna odzwierciedlać rzeczywiste środowisko i kontrole, a nie jedynie ogólną punktację. Natychmiastowe powiadomienie jest właściwe, gdy testowanie ujawnia aktywne naruszenie, ryzyko destrukcyjne lub ścieżkę, którą inni mogą wykorzystać.
Walidacja naprawy potwierdza, że przyczyna źródłowa została usunięta bez wprowadzania regresji. Naprawiaj klasy słabości — projektowanie autoryzacji, zarządzanie sekretami, obsługa wejść, segmentacja — nie tylko pojedynczy URL. Śledź czas naprawy, ponowne wystąpienia, pokrycie zasobów i ulepszenia kontroli. Długi raport z wieloma niskowartościowymi wynikami skanera może ukrywać kilka istotnych ścieżek ataku. Wnioski powinny zasilać bezpieczne projektowanie, przegląd kodu, monitorowanie i reagowanie na incydenty.
Programy, ujawnianie i etyka
Testy penetracyjne są jednorazowymi próbkami; ciągłe zarządzanie podatnościami, modelowanie zagrożeń, red teaming i programy bug bounty służą różnym celom. Skoordynowane ujawnianie zapewnia utrzymującym bezpieczny kanał i rozsądny czas naprawy, chroniąc użytkowników. Testerzy muszą unikać wymuszeń, niepotrzebnego dostępu i publicznego udostępniania, które powoduje nieproporcjonalne szkody. Etyczny hacking zdobywa swoją nazwę dzięki autoryzacji, proporcjonalności, kompetencji, dowodom i odpowiedzialnemu postępowaniu — nie tylko dlatego, że tester uważa, że cel powinien być bardziej bezpieczny.
Przykład praktyczny: testowanie granicy autoryzacji API
Firma autoryzuje testerów do oceny API w środowisku testowym oraz określonych kont produkcyjnych w ustalonym oknie czasowym. Zasady zakazują ataków denial-of-service oraz dostępu do rzeczywistej treści klientów poza minimalnym dowodem. Testerzy mapują role, identyfikatory obiektów i endpointy i odkrywają, że użytkownik o niskich uprawnieniach może żądać faktury innego najemcy. Rejestrują zredagowaną odpowiedź, zatrzymują dalszy dostęp i niezwłocznie powiadamiają wyznaczony kontakt.
Raport identyfikuje uszkodzoną autoryzację na poziomie obiektu, dotknięte trasy, wpływ, sposób reprodukcji oraz scentralizowaną kontrolę uprawnień. Programiści naprawiają wspólną warstwę autoryzacji i dodają testy negatywne dla każdego typu obiektu. Ponowne testowanie wykorzystuje syntetyczne najemcy i potwierdza, że logi wykrywają próby. Organizacja przeszukuje historyczny dostęp, ocenia obowiązki powiadamiania i aktualizuje modele zagrożeń. Tester nie publikuje szczegółów exploitu, dopóki skoordynowana naprawa nie chroni użytkowników. Autoryzacja i dowody — a nie nowość exploitu — czynią pracę etyczną.
Dowody wdrożeniowe i gotowość operacyjna
Decyzja produkcyjna wymaga więcej niż udanego demonstracji. Zdefiniuj zamierzone grupy użytkowników, środowisko operacyjne, wejścia, wyjścia, zależności, właściciela oraz konsekwencje każdego istotnego błędu. Ustal powtarzalną bazę odniesienia i wersjonowany zestaw oceny przed dostrojeniem. Testuj typowe przypadki, warunki brzegowe, nieprawidłowe lub brakujące dane wejściowe, zmianę rozkładu, awarię zależności, niewłaściwe użycie oraz grupy lub środowiska najprawdopodobniej niedoszacowane. Mierz jakość zadania wraz z kalibracją lub niepewnością, opóźnieniem, przepustowością, kosztami zasobów, dostępnością, prywatnością i bezpieczeństwem. Zarejestruj każdą transformację i próg, aby niezależny recenzent mógł odtworzyć wynik i odróżnić dowody od atrakcyjnego prototypu.
Przed uruchomieniem przydziel uprawnienia do wydania, wyjątków, zmian, wycofania i wycofania z eksploatacji. Użyj etapowego wdrożenia, zachowaj bezpieczną alternatywę i zweryfikuj monitorowanie przy celowo wprowadzonych awariach. Telemetria operacyjna powinna ujawniać jakość danych wejściowych, zachowanie wyjść, wersję modelu lub reguły, stan zależności, interwencje ludzkie oraz potwierdzone wyniki bez zbierania niepotrzebnych wrażliwych danych. Zdefiniuj progi alarmowe i właściciela reakcji, a następnie przeglądaj rzeczywiste dowody po wdrożeniu, zamiast zakładać, że offline’owa wydajność będzie trwała. Przeglądaj ponownie, gdy zmienią się źródła danych, użytkownicy, modele, dostawcy, polityki, sprzęt lub cele. Utrzymany system wymaga także udokumentowanego odzyskiwania, nauki z incydentów, procedur usuwania i przechowywania oraz wyraźnego punktu, w którym powinien być wyłączony lub zastąpiony.
Najczęściej zadawane pytania
Czy mogę etycznie skanować dowolną publiczną stronę internetową?
Nie. Publiczna dostępność nie jest autoryzacją. Testuj wyłącznie systemy objęte pisemną zgodą lub wyraźnie obowiązującą polityką ujawniania podatności.
Czy czysty test penetracyjny dowodzi, że system jest bezpieczny?
Nie. Oznacza to, że ocena nie potwierdziła dodatkowych ustaleń w ramach swojego zakresu, czasu, metod i wiedzy. Bezpieczeństwo wymaga ciągłych kontroli i monitorowania.
Podstawowe źródła











