
Podstawy AI
Czym jest cyberbezpieczeństwo?

 Dodaj Unite.AI do preferowanych źródeł w Google
Cyberbezpieczeństwo to dziedzina zarządzania ryzykiem dla informacji, systemów, tożsamości i operacji, spowodowanym nieautoryzowanym dostępem, niewłaściwym użyciem, zakłóceniami lub zniszczeniem. Łączy technologię, procesy, ludzi i zarządzanie.
Bezpieczeństwo nie jest produktem, który można zainstalować raz na zawsze. Zasoby, zależności, atakujący i priorytety biznesowe się zmieniają. Skuteczne programy nieustannie określają, co jest istotne, ograniczają prawdopodobne szkody, wykrywają nieprawidłową aktywność i przywracają działanie po incydentach.
Kluczowe wnioski
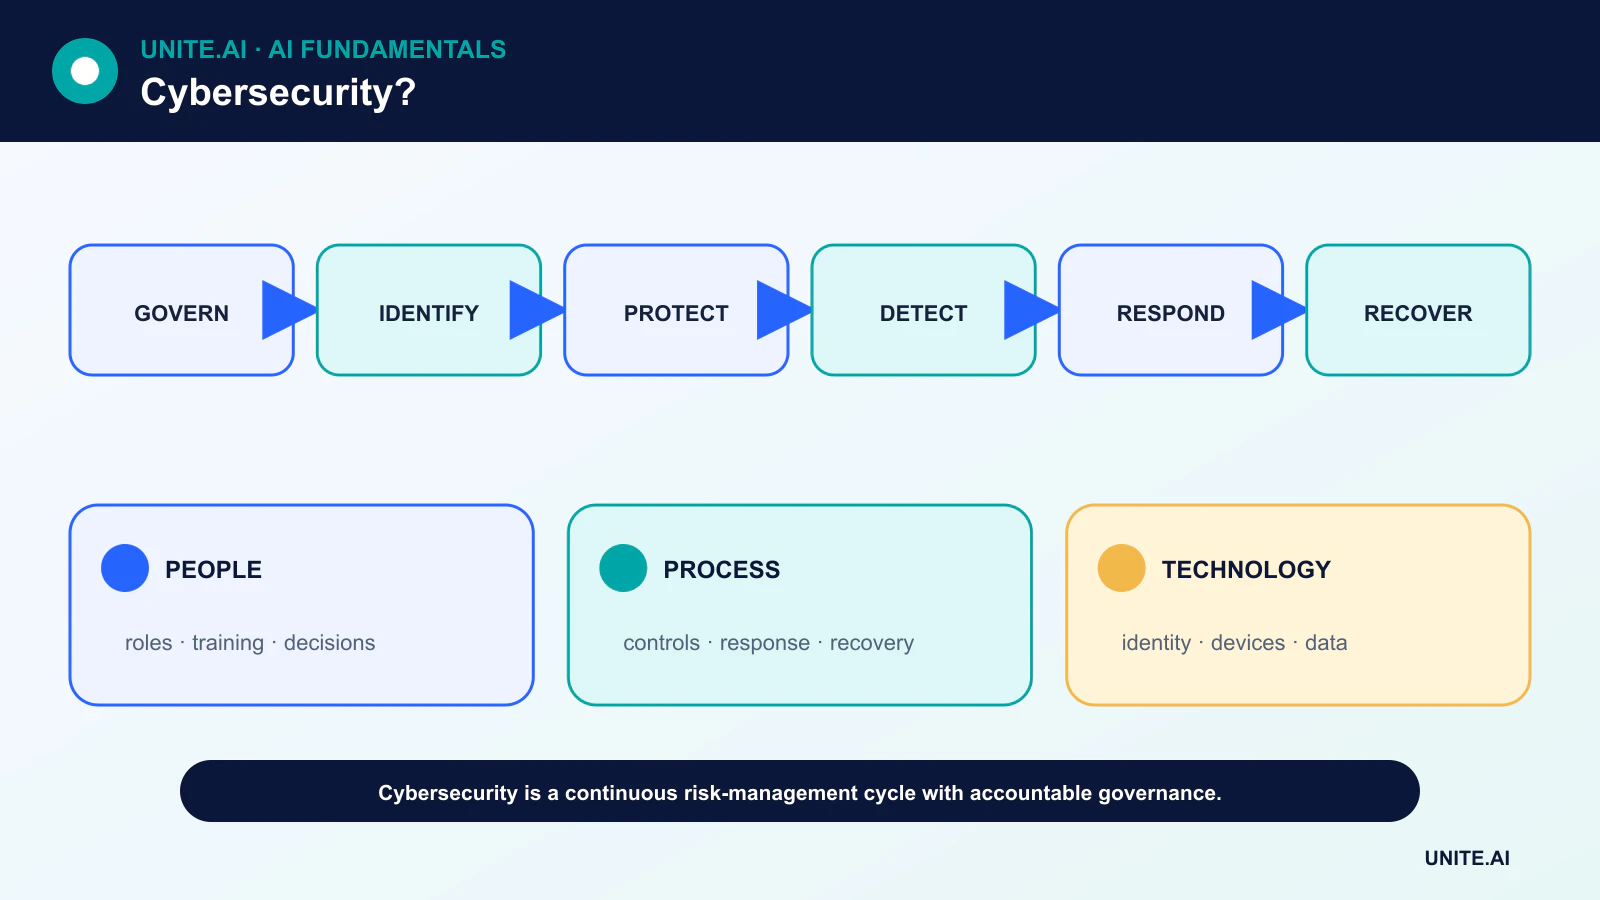
- NIST CSF 2.0 organizuje wyniki wokół Zarządzania, Identyfikacji, Ochrony, Wykrywania, Reagowania i Odzyskiwania.
- Tożsamość, inwentaryzacja zasobów, bezpieczna konfiguracja, aktualizacje i kopie zapasowe są podstawowymi kontrolami.
- Zero zaufanie oznacza ciągłą ocenę dostępu do zasobów, a nie ufanie wyłącznie ze względu na lokalizację sieciową.
- Odporność obejmuje przygotowanie, komunikację, testy odzyskiwania i naukę po incydentach.
Zarządzanie i identyfikacja
Zarządzanie określa apetyt na ryzyko, role, politykę, nadzór oraz oczekiwania wobec łańcucha dostaw. Liderzy potrzebują aktualnego obrazu krytycznych usług, zobowiązań prawnych oraz tego, jak ryzyko cyberbezpieczeństwa łączy się z ryzykiem przedsiębiorstwa.
Identyfikacja obejmuje sprzęt, oprogramowanie, dane, konta, usługi chmurowe i zależności. Nieznane lub pozbawione właściciela zasoby są trudne do aktualizacji, monitorowania lub wycofania. Klasyfikacja pomaga zastosować silniejsze kontrole w odniesieniu do bardziej istotnych systemów i rekordów.
Chronienie tożsamości, urządzeń, aplikacji i danych
Ochrona obejmuje uwierzytelnianie odporne na phishing, zasadę najmniejszych uprawnień, bezpieczną konfigurację, zarządzanie podatnościami, szyfrowanie, segmentację, kopie zapasowe oraz szkolenia personelu. Bezpieczne tworzenie oprogramowania zmniejsza liczbę usterek przed wdrożeniem.
Architektura zero zaufania ocenia użytkownika, urządzenie, zasób i kontekst przy każdej decyzji o dostępie. Nie oznacza to braku zaufania do kogokolwiek; zastępuje ona szerokie, domyślne zaufanie wyraźną, ciągle ocenianą polityką.
Wykrywanie istotnych zdarzeń
Logi z tożsamości, punktów końcowych, aplikacji, sieci i usług chmurowych mogą ujawnić nadużycia. Inżynieria wykrywania przekształca hipotezy zagrożeń w testowane reguły i analizy. Zasięg i jakość danych mają większe znaczenie niż zbieranie każdego możliwego zdarzenia.
Uczenie maszynowe może priorytetyzować alerty lub identyfikować anomalie, ale przeciwnicy się adaptują, a rzadkie, prawidłowe zachowania mogą wyglądać podejrzanie. Modele potrzebują bazowych wartości, przeglądu ludzkiego oraz ochrony przed zmanipulowanymi danymi wejściowymi.
Reagowanie i odzyskiwanie
Plan reagowania na incydenty definiuje triage, obsługę dowodów, izolację, eliminację, komunikację oraz uprawnienia decyzyjne. Scenariusze powinny być ćwiczone przed kryzysem, w tym sytuacje, gdy systemy tożsamości lub kanały komunikacji są niedostępne.
Odzyskiwanie przywraca wiarygodne działanie, nie tylko serwery online. Kopie zapasowe muszą być odizolowane i przetestowane. Zespoły weryfikują systemy, rotują skompromitowane poświadczenia, monitorują ponowne wystąpienie incydentów i komunikują pozostałe ryzyko.
Łańcuchy dostaw, systemy brzegowe i AI
Organizacje przejmują ryzyko od dostawców, zależności open‑source, usług zarządzanych i kanałów aktualizacji. Umowy, listy materiałów oprogramowania, poświadczenia i monitorowany dostęp pomagają, ale nie zastępują architektonicznego ograniczenia.
Edge AI rozszerza flotę urządzeń i modeli do zabezpieczenia. Atakujący również używają AI do perswazji, rozpoznania i automatyzacji, podczas gdy obrońcy wykorzystują ją do analizy. Podstawowe kontrole — tożsamość, pochodzenie, weryfikacja i odzyskiwanie — pozostają niezbędne.
Ryzyko, modelowanie zagrożeń i architektura bezpieczeństwa
Cyberbezpieczeństwo chroni poufność, integralność i dostępność systemów oraz danych, jednocześnie wspierając bezpieczeństwo, prywatność, autentyczność i rozliczalność. Zacznij od inwentaryzacji zasobów, tożsamości, przepływów danych, zależności i wpływu na biznes. Modelowanie zagrożeń identyfikuje podmioty, punkty wejścia, granice zaufania, przypadki nadużyć i środki łagodzące przed wdrożeniem. Ryzyko łączy prawdopodobieństwo i konsekwencję w warunkach niepewności; powinno kształtować priorytety, a nie traktować każdej oceny podatności jako równej.
Obrona warstwowa zakłada, że kontrole mogą zawieść. Silna tożsamość wykorzystuje uwierzytelnianie wieloskładnikowe odporne na phishing, zasadę najmniejszych uprawnień, krótkotrwałe poświadczenia, zaufanie do urządzeń oraz przegląd uprzywilejowanego dostępu. Segmentacja sieci ogranicza ruch; bezpieczna konfiguracja i aktualizacje zmniejszają narażenie; szyfrowanie chroni dane w tranzycie i w spoczynku; bezpieczeństwo aplikacji weryfikuje dane wejściowe i autoryzację; kopie zapasowe i odzyskiwanie zapewniają odporność. Zero zaufanie to architektura dostępu oparta na ciągłej weryfikacji, a nie produkt ani eliminacja zaufanych komponentów.
Wykrywanie, reagowanie i łańcuch dostaw oprogramowania
Logi powinny wspierać określone pytania wykrywania, używać zsynchronizowanego czasu, chronić integralność i unikać niepotrzebnych tajemnic lub danych osobowych. Wykrywanie łączy sygnały z punktów końcowych, tożsamości, sieci, chmury i aplikacji z bazami odniesienia i informacjami o zagrożeniach. Alerty wymagają właścicieli, stopnia nasilenia, dowodów i instrukcji postępowania. Reagowanie na incydenty przygotowuje role, komunikację, izolację, eliminację, odzyskiwanie, analizę kryminalistyczną oraz koordynację prawną lub regulacyjną. Ćwiczenia stołowe i symulacje techniczne ujawniają, czy poświadczenia mogą być odwołane i systemy przywrócone pod presją.
Ryzyko oprogramowania obejmuje kod źródłowy, zależności, systemy budowania, artefakty, rejestry i aktualizacje. Zablokuj i przeglądaj zależności, skanuj i aktualizuj, izoluj kompilacje, generuj SBOM, podpisuj artefakty, rejestruj pochodzenie i ogranicz uprawnienia do wydania. Zhakowany potok CI może rozpowszechniać zaufane złośliwe oprogramowanie. Tajemnice powinny znajdować się w zarządzanych skarbcach i nie mogą pojawiać się w kodzie, obrazach, zgłoszeniach ani logach. Usługi stron trzecich wymagają limitów dostępu, warunków incydentów i planu wyjścia.
Pomiar i czynniki ludzkie
Mierz ekspozycję, czas naprawy, zakres kontroli, czas wykrycia i izolacji, testy odzyskiwania, uwierzytelnianie odporne na phishing, uprzywilejowany dostęp oraz powtarzające się przyczyny źródłowe — a nie jedynie liczbę alertów czy ukończenie szkoleń. Projektuj użyteczne, bezpieczne domyślne ustawienia, ponieważ ludzie omijają kontrole blokujące niezbędną pracę. Chroń badaczy i kanały zgłaszania oraz ucz się na prawie‑wypadkach bez obwiniania. Cyberbezpieczeństwo to ciągłe zarządzanie ryzykiem: zmieniające się systemy, atakujący, dostawcy i użytkownicy sprawiają, że jednorazowy audyt lub certyfikat zgodności nie stanowią wystarczającego dowodu aktualnego bezpieczeństwa.
Przykład praktyczny: reagowanie na skompromitowane konto
Platforma tożsamości wykrywa niemożliwą podróż, nowe urządzenie i nietypowy uprzywilejowany dostęp. Scenariusz reagowania weryfikuje dowody, odwołuje sesje i tokeny, resetuje poświadczenia przez zweryfikowany kanał, izoluje dotknięte punkty końcowe i sprawdza reguły skrzynki pocztowej, role w chmurze oraz dostęp do danych. Logi są zachowywane ze zsynchronizowanym czasem. Zespół komunikuje stopień nasilenia i wpływ na biznes, nie ujawniając wrażliwych szczegółów dochodzenia. Właściciele ds. prawnych, prywatności i powiadamiania klientów są zaangażowani zgodnie z typem i zakresem dostępu do danych, obowiązkami umownymi, właściwymi jurysdykcjami i zweryfikowanym wpływem.
Odzyskiwanie weryfikuje czyste urządzenia, przywrócone zasady najmniejszych uprawnień oraz monitorowane ponowne wejście. Analiza przyczyn źródłowych bada uwierzytelnianie odporne na phishing, rejestrację, weryfikację w help‑desku i czas życia tokenu, zamiast obwiniania jednego użytkownika. Reguły wykrywania i szkolenia są aktualizowane, a podobne konta są poszukiwane. Metryki obejmują czas wykrycia i izolacji, dotknięte zasoby, ponowne wystąpienia oraz zakończenie działań naprawczych. Ćwiczenie stołowe później sprawdza, czy ten sam proces działa podczas awarii dostawcy tożsamości i przy skompromitowanym administratorze.
Dowody wdrożeniowe i gotowość operacyjna
Decyzja produkcyjna wymaga więcej niż udanej demonstracji. Zdefiniuj docelowych użytkowników, środowisko operacyjne, dane wejściowe, wyjściowe, zależności, właściciela oraz konsekwencje każdego istotnego awarii. Ustal odtwarzalną bazę i wersjonowany zestaw oceny przed dostrojeniem. Testuj typowe przypadki, warunki brzegowe, niepoprawne lub brakujące dane wejściowe, zmianę rozkładu, awarię zależności, niewłaściwe użycie oraz grupy lub środowiska najprawdopodobniej niedostatecznie obsługiwane. Mierz jakość zadania wraz z kalibracją lub niepewnością, opóźnieniem, przepustowością, kosztami zasobów, dostępnością, prywatnością i bezpieczeństwem. Zapisz każdą transformację i próg, aby niezależny recenzent mógł odtworzyć wynik i odróżnić dowody od atrakcyjnego prototypu.
Przed uruchomieniem przydziel uprawnienia do wydania, wyjątków, zmian, wycofania i wycofania z eksploatacji. Stosuj etapowe wdrażanie, zachowaj bezpieczną rezerwę i zweryfikuj monitorowanie poprzez celowo wprowadzone awarie. Telemetria operacyjna powinna ujawniać jakość danych wejściowych, zachowanie wyjścia, wersję modelu lub reguły, stan zależności, interwencje ludzkie oraz potwierdzone wyniki, nie zbierając niepotrzebnych wrażliwych danych. Określ progi alertów i właściciela reakcji, a następnie przeglądaj dowody z rzeczywistego środowiska po wdrożeniu, zamiast zakładać, że wydajność offline będzie trwała. Ponownie oceniaj, gdy zmieniają się źródła danych, użytkownicy, modele, dostawcy, polityki, sprzęt lub cele. Utrzymany system wymaga także udokumentowanego odzyskiwania, nauki z incydentów, procedur usuwania i przechowywania oraz wyraźnego momentu, w którym powinien zostać wyłączony lub zastąpiony.
Najczęściej zadawane pytania
Czym są poufność, integralność i dostępność?
Są to trzy typowe cele bezpieczeństwa: zapobieganie nieautoryzowanemu ujawnieniu, zapobieganie nieautoryzowanym lub niewykrytym zmianom oraz zapewnienie, że systemy i dane są wiarygodnie dostępne.
Czy ryzyko cyberbezpieczeństwa można wyeliminować?
Nie. Organizacje redukują i przenoszą ryzyko, unikają niektórych działań i akceptują ryzyko resztkowe przy odpowiedzialnych decyzjach.
Podstawowe odniesienia











