
AIの基礎
エシカルハッキングとは何か、そしてそれはどのように機能するか

 Unite.AI を Google の優先ソースに追加
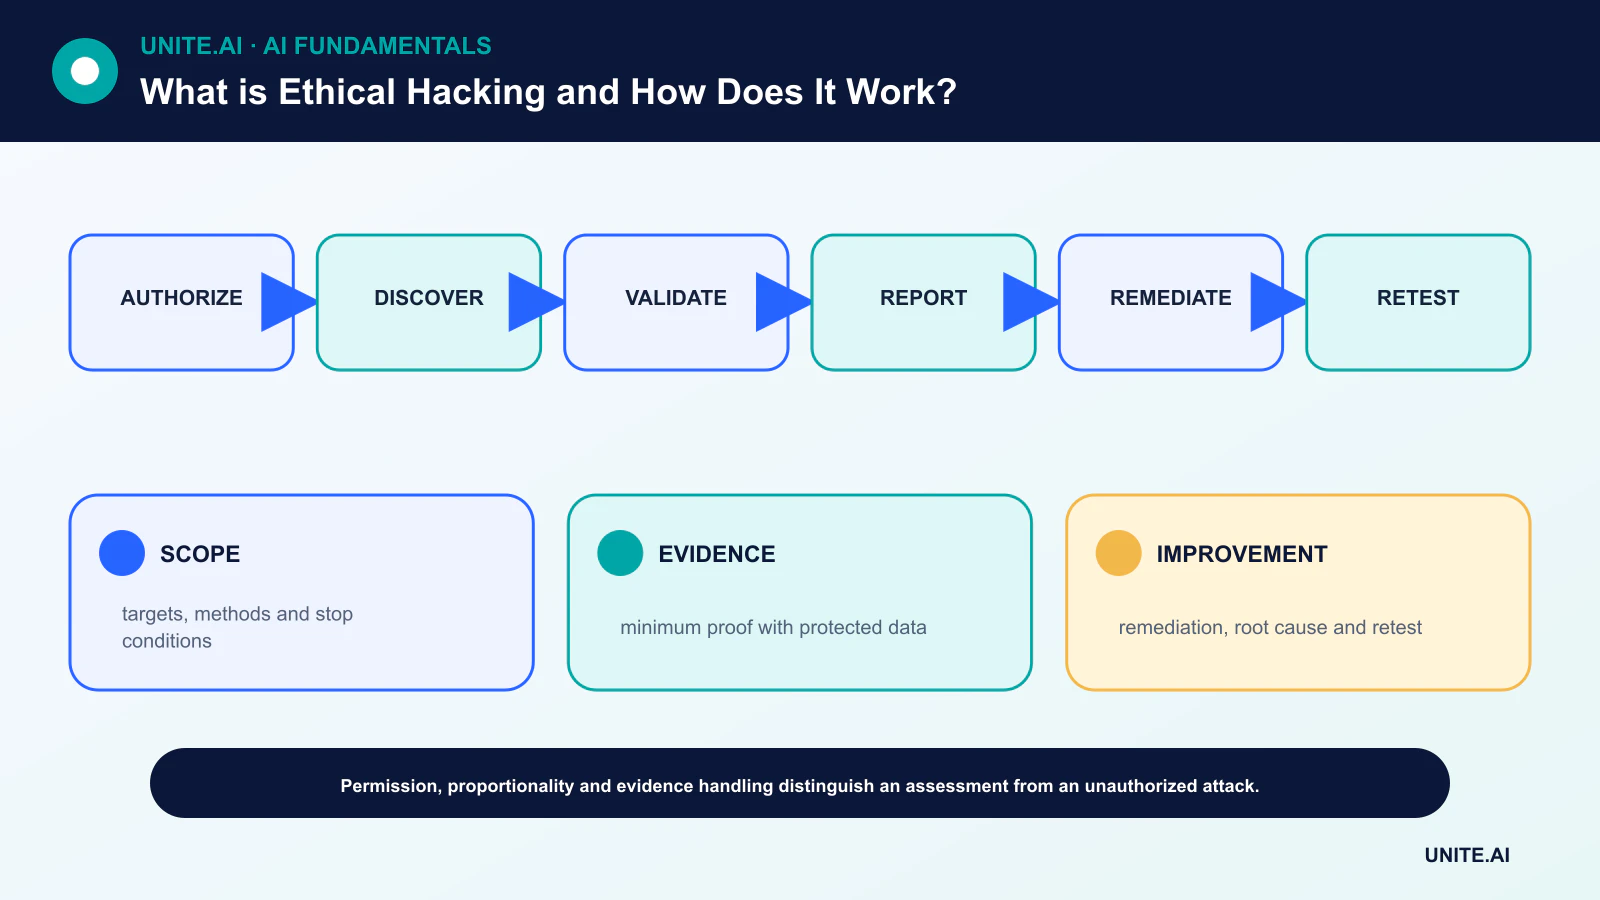
エシカルハッキングは、合意された範囲内で実施される許可されたセキュリティテストであり、悪意ある攻撃者が悪用する前に脆弱性を特定・検証します。エシカルという語は単なる技術力だけでなく、許可、比例性のある手法、慎重なデータ取り扱い、そして責任ある報告に基づきます。
明示的な許可なしにテストを行うことは、テスターが善意であっても違法で有害になる可能性があります。プロフェッショナルな契約では、対象、除外システム、許可された手法、時間枠、連絡先、停止条件、証拠の保護方法が定義されます。
主なポイント
- 書面による許可とエンゲージメントルールは、偵察やスキャンよりも先に確立されます。
- テストは、十分な証拠を提供しつつ、最小限の被害でリスクを実証すべきです。
- 発見は、深刻度分析、修正ガイダンス、再テストを通じて有用になります。
- エシカルハッキングは、設計の安全性、パッチ適用、監視、インシデント対応を補完し、置き換えるものではありません。
許可、範囲、そして安全性
所有者とテスターは、対象となるホスト、アプリケーション、アイデンティティ、施設、第三者を合意します。ルールでは、ソーシャルエンジニアリング、サービス拒否、認証情報攻撃、永続化、データアクセスが禁止または制限されるかが明示されます。
緊急連絡先と停止条件は重要です。テストが本番環境に影響を与える可能性があるため、証拠の保持、暗号化、削除、法的レビュー、個人データや無関係データに遭遇した際の手順を定義すべきです。
発見と脅威情報に基づく計画
受動的偵察は許可された公開情報をレビューし、能動的発見は到達可能なサービスと設定をマッピングします。脅威モデリングは価値ある資産、信頼境界、攻撃者の想定目的を特定し、リスクに基づくアプローチを可能にします。
自動スキャナは既知のパターンを検出できますが、誤検知やビジネスロジックの欠陥を見逃すことがあります。人間の分析は設定、アプリケーションの振る舞い、アイデンティティパス、組織のサイバーセキュリティ制御を組み合わせます。
検証と制御されたエクスプロイト
テスターは疑わしい脆弱性が実際に利用可能か、どのような影響を与えるかを確認します。十分な証拠が得られた時点で証明は終了すべきです。データベース全体のコピーや不要な永続化の確立は、無害なサンプルで問題が示せる場合はほとんど正当化されません。
権限昇格や横移動は明示的なスコープが必要です。セグメンテーション、監視、対応は評価の一部であり、テストは防御側が活動を検知・抑制できるかどうかを示すもので、単にエントリーポイントが存在するかどうかだけではありません。
報告、修正、再テスト
有用なレポートは影響を受けた資産、前提条件、証拠、潜在的影響、深刻度の根拠、具体的な修正策を記述します。確認されたエクスプロイトと理論的リスクを区別し、エンゲージメントルールに従ってエクスプロイトの詳細を保護します。
所有者は露出度とビジネスインパクトに基づいて修正を優先し、再テストを実施します。根本原因分析により、セキュア開発、アイデンティティ、設定、またはDevOpsパイプラインに再利用可能な改善点が特定されることがあります。
ペンテスト、レッドチーム、開示
ペネトレーションテストは通常、限定された期間内に定義されたシステムを評価します。レッドチームは目的に対する検知と対応をテストし、ブルーチームは防御、パープルチーミングは敵対的な発見を協調的改善に転換します。脆弱性評価はより広範なスキャンと分析であり、必ずしもエクスプロイトを伴うわけではありません。
独立した研究者は組織の脆弱性開示ポリシーまたは適用可能なセーフハーバープログラムに従うべきです。ポリシーが存在しない場合は、確立された調整チャネルと法的助言を利用し、公開露出がテストを許可するものと推測しないでください。
許可、範囲、そしてテスト手法
エシカルハッキングは、脆弱性を特定し修正を支援することを目的とした許可されたセキュリティテストです。書面によるエンゲージメントルールは、対象システム、アイデンティティ、期間、手法、データ取り扱い、連絡方法、停止条件、禁止される影響を定義します。実際のシステム所有者からの許可が不可欠であり、公開IPやバグ自体は許可ではありません。テスターは影響を最小限に抑え、証拠を保護し、重要な発見については調整し、緊急連絡先を確保すべきです。法的・契約上の要件は管轄やサービスプロバイダーにより異なります。
プロフェッショナルなエンゲージメントは、資産と脅威のコンテキストで開始し、スコープ内で偵察、攻撃面マッピング、脆弱性特定、検証、必要に応じた制御されたエクスプロイトで影響を実証します。テストはアプリケーション、API、クラウド設定、アイデンティティ、ネットワーク、無線、モバイル、ハードウェア、人的プロセスに及びます。自動スキャナは既知パターンを検出しますが、誤検知や連鎖的ロジック欠陥を見逃すことがあります。手動の推論は許可、ビジネスロジック、信頼境界、初期脆弱性から価値資産へのパスを検証します。
証拠、修正、そして安全な報告
発見には影響を受けた資産、前提条件、再現手順、観測された証拠、影響、発生可能性、深刻度の根拠、修正策を含めるべきです。必要以上に機密データを収集せず、シークレットや個人情報はマスクします。タイムスタンプとツールバージョンを保持します。深刻度は汎用スコアだけでなく、実環境とコントロールを反映すべきです。テストで実際の侵害、破壊的リスク、他者が悪用できるパスが明らかになった場合は、即時通知が適切です。
修正の検証は根本原因が除去され、リグレッションが発生していないことを確認します。認可設計、シークレット管理、入力処理、セグメンテーションなどの弱点クラスを修正し、単一URLだけでなく全体を対象とします。修正に要した時間、再発率、資産カバレッジ、コントロール改善を追跡します。多数の低価値スキャナ結果でレポートが埋もれ、重要な攻撃経路が見えにくくなることがあります。教訓は安全設計、コードレビュー、監視、インシデント対応に活かすべきです。
プログラム、開示、そして倫理
ペネトレーションテストは一時的なサンプルであり、継続的な脆弱性管理、脅威モデリング、レッドチーミング、バグバウンティプログラムはそれぞれ異なる目的を持ちます。協調的開示はメンテナが安全なチャネルと適切な修正期間を得られるようにし、ユーザーを保護します。テスターは恐喝、不要なアクセス、過度な公開による不均衡な被害を避けなければなりません。エシカルハッキングは、許可、比例性、能力、証拠、責任ある取り扱いに基づいて名付けられたものであり、テスターが対象を「もっと安全にすべき」と考えるだけでは成立しません。
実例:API認可境界のテスト
ある企業はテスターにステージングAPIと特定の本番アカウントを固定ウィンドウ内で評価することを許可しました。ルールではサービス拒否や実際の顧客コンテンツへのアクセスは最小限の証明を超えて禁止されています。テスターはロール、オブジェクトID、エンドポイントをマッピングし、低権限ユーザーが別テナントの請求書を取得できることを発見しました。彼らはマスクされたレスポンスを取得し、さらなるアクセスを停止、指定された連絡先に即時通知しました。
レポートは破損したオブジェクトレベル認可、影響を受けたルート、インパクト、再現手順、集中化された権限チェックを示します。開発者は共有認可レイヤーを修正し、すべてのオブジェクトタイプに対してネガティブテストを追加しました。再テストでは合成テナントを使用し、ログが試行を検知することを確認しました。組織は過去のアクセスを調査し、通知義務を評価し、脅威モデルを更新しました。テスターは調整された修正がユーザーを保護するまで、エクスプロイトの詳細を公開しません。認可と証拠—エクスプロイトの新規性ではなく—が作業をエシカルにします。
実装証拠と運用準備
本番導入の決定には、単なる成功デモ以上の要件があります。想定ユーザー、運用環境、入力・出力、依存関係、所有者、重要な障害ごとの結果を定義します。チューニング前に再現可能なベースラインとバージョン管理された評価セットを確立します。通常ケース、境界条件、欠損または不正な入力、分布シフト、依存障害、誤用、そして過小評価されがちなグループや環境をテストします。タスク品質を校正や不確実性、レイテンシ、スループット、リソースコスト、アクセシビリティ、プライバシー、セキュリティと共に測定します。すべての変換と閾値を記録し、独立したレビューアが結果を再現できるようにし、プロトタイプと証拠を区別できるようにします。
リリース前に、リリース、例外、変更、ロールバック、廃止の権限を割り当てます。段階的ロールアウトを使用し、安全なフォールバックを保持し、意図的に失敗を注入して監視を検証します。運用テレメトリは入力品質、出力挙動、モデルまたはルールのバージョン、依存の健全性、人間の介入、確認された結果を示すべきで、不要な機密データは収集しません。アラート閾値と対応責任者を定義し、展開後に実世界の証拠をレビューします。データソース、ユーザー、モデル、ベンダー、ポリシー、ハードウェア、目的が変わるたびに再評価します。維持されたシステムは、復旧手順、インシデント学習、削除・保持手順、そして無効化または置換すべき明確なポイントを文書化する必要があります。
よくある質問
公共のウェブサイトをエシカルにスキャンできますか?
いいえ。公開されているからといって許可があるわけではありません。書面による許可または明確に適用可能な脆弱性開示ポリシーがあるシステムのみをテストしてください。
クリーンなペンテストはシステムが安全であることを証明しますか?
いいえ。テストは、スコープ、時間、手法、知識の範囲内で追加の発見が確認されなかったことを意味します。セキュリティは継続的なコントロールと監視を必要とします。
主要参考文献











