
AIの基礎
サイバーセキュリティとは?

 Unite.AI を Google の優先ソースに追加
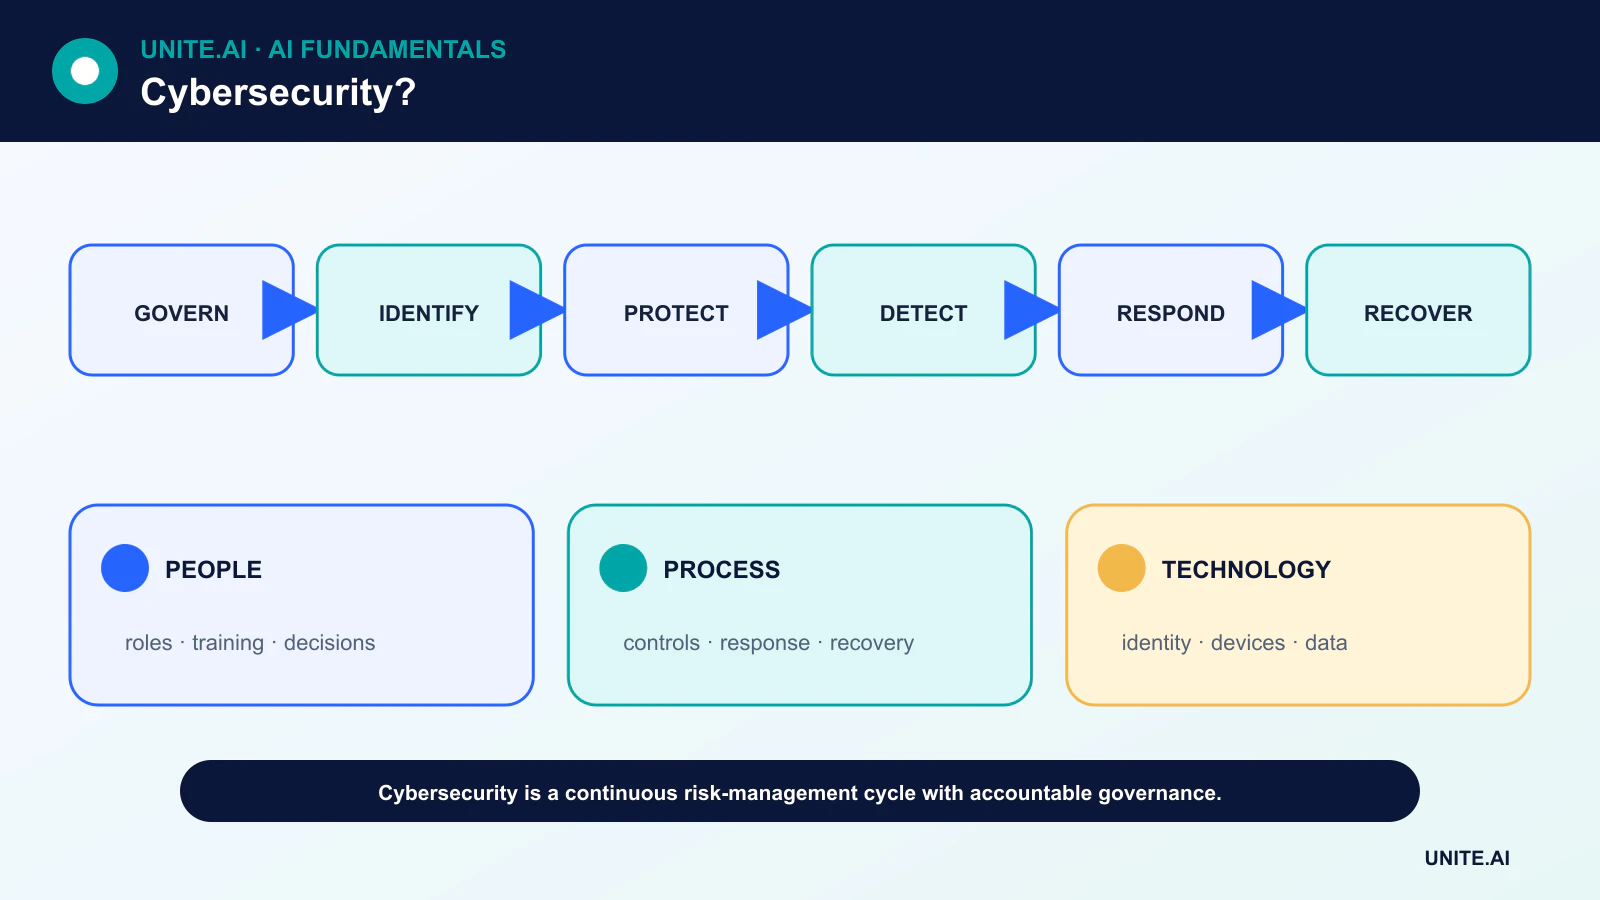
サイバーセキュリティは、情報、システム、アイデンティティ、業務に対する不正アクセス、誤用、妨害、破壊によって生じるリスクを管理する学問です。テクノロジー、プロセス、人的要素、ガバナンスを組み合わせて実施されます。
セキュリティは一度導入すれば完了する製品ではありません。資産や依存関係、攻撃者、ビジネスの優先順位は変化します。効果的なプログラムは、何が重要かを継続的に判断し、被害の可能性を減らし、異常な活動を検知し、インシデントから復旧します。
主なポイント
- NIST CSF 2.0は、成果をガバナンス、特定、保護、検知、対応、復旧の6つの領域に整理しています。
- アイデンティティ、資産インベントリ、セキュアな構成、パッチ適用、バックアップは基盤となる制御です。
- ゼロトラストは、ネットワークの位置だけで信頼せず、リソースへのアクセスを継続的に評価することを意味します。
- レジリエンスは、準備、コミュニケーション、復旧テスト、インシデント後の学習を含みます。
ガバナンスと特定
ガバナンスはリスク許容度、役割、ポリシー、監督、サプライチェーンに対する期待を設定します。リーダーは重要なサービス、法的義務、サイバーセキュリティリスクが企業リスクとどのように結びつくかを常に把握する必要があります。
特定はハードウェア、ソフトウェア、データ、アカウント、クラウドサービス、依存関係を含みます。所有者不明または管理者がいない資産は、パッチ適用、監視、廃棄が困難です。分類により、影響度の高いシステムや記録に対して強化された制御を適用しやすくなります。
アイデンティティ、デバイス、アプリケーション、データの保護
保護には、フィッシング耐性のある認証、最小権限、セキュアな構成、脆弱性管理、暗号化、セグメンテーション、バックアップ、スタッフ教育が含まれます。安全なソフトウェア開発は、展開前に欠陥を減らします。
ゼロトラストアーキテクチャは、アクセス判断ごとにユーザー、デバイス、リソース、コンテキストを評価します。誰も信頼しないという意味ではなく、広範な暗黙の信頼を、明示的かつ継続的に評価されるポリシーに置き換えるものです。
有意義なイベントの検知
アイデンティティ、エンドポイント、アプリケーション、ネットワーク、クラウドサービスのログは、悪用を明らかにすることがあります。検知エンジニアリングは、脅威仮説をテスト済みのルールや分析に変換します。カバレッジとデータ品質は、すべてのイベントを収集することよりも重要です。
機械学習はアラートの優先順位付けや異常検知に活用できますが、攻撃者は適応し、稀な正当な行動が疑わしく見えることがあります。モデルはベースライン、人間によるレビュー、操作された入力からの保護が必要です。
対応と復旧
インシデント対応計画は、トリアージ、証拠の取り扱い、封じ込め、根絶、コミュニケーション、意思決定権限を定義します。プレイブックは危機が起きる前に演習すべきで、アイデンティティシステムや通信チャネルが利用できないシナリオも含めます。
復旧はオンラインサーバーだけでなく、信頼できる業務全体を復元します。バックアップは隔離し、テストが必要です。チームはシステムを検証し、侵害された認証情報をローテーションし、再発を監視し、残存リスクを伝えます。
サプライチェーン、エッジシステム、AI
組織はベンダー、オープンソースの依存関係、マネージドサービス、更新チャネルからリスクを引き継ぎます。契約、ソフトウェア部品表(SBOM)、証明、監視されたアクセスは支援しますが、アーキテクチャ的な封じ込めを代替するものではありません。
エッジAIは、保護すべきデバイスとモデルの数を拡大します。攻撃者もAIを説得、偵察、Automationに利用し、防御側も分析に活用します。基本的な制御—アイデンティティ、出所、検証、復旧—は依然として必要です。
リスク、脅威モデリング、セキュリティアーキテクチャ
サイバーセキュリティは、システムとデータの機密性、完全性、可用性を保護すると同時に、安全性、プライバシー、真正性、説明責任を支援します。まずは資産、アイデンティティ、データフロー、依存関係、ビジネスインパクトのインベントリを作成します。脅威モデリングは、アクター、侵入口、信頼境界、悪用ケース、緩和策を展開前に特定します。リスクは不確実性の下で発生確率と影響を組み合わせたもので、すべての脆弱性スコアを同等に扱うのではなく、優先順位付けの指針とすべきです。
ディフェンス・イン・デプスは、制御が失敗することを前提とします。強固なアイデンティティは、フィッシング耐性の多要素認証、最小権限、短命クレデンシャル、デバイス信頼、特権アクセスのレビューを使用します。ネットワークセグメンテーションは横移動を制限し、セキュアな構成とパッチ適用は露出を減らし、暗号化はデータの転送と保存を保護します。アプリケーションセキュリティは入力と認可を検証し、バックアップと復旧はレジリエンスを維持します。ゼロトラストは、継続的な検証に基づくアクセスアーキテクチャであり、製品や信頼コンポーネントの排除ではありません。
検知、対応、ソフトウェアサプライチェーン
ログは定義された検知質問を支援し、時刻を同期させ、完全性を保護し、不要なシークレットや個人データを含めないようにすべきです。検知はエンドポイント、アイデンティティ、ネットワーク、クラウド、アプリケーションのシグナルをベースラインと脅威インテリジェンスと組み合わせます。アラートには所有者、重大度、証拠、ランブックが必要です。インシデント対応は役割、コミュニケーション、封じ込め、根絶、復旧、フォレンジック、法的・規制上の調整を準備します。テーブルトップ演習や技術的シミュレーションは、認証情報が撤回できるか、システムが圧力下で復旧できるかを明らかにします。
ソフトウェアリスクは、ソース、依存関係、ビルドシステム、アーティファクト、レジストリ、アップデートを含みます。依存関係を固定・レビューし、スキャン・パッチ適用し、ビルドを隔離し、SBOMを生成し、アーティファクトに署名し、出所を記録し、リリース権限を制限します。侵害されたCIパイプラインは信頼されたマルウェアを配布する可能性があります。シークレットは管理されたボールトに保管し、コード、イメージ、チケット、ログに現れないようにします。サードパーティサービスはアクセス制限、インシデント条項、退出計画が必要です。
測定と人的要因
露出、修復時間、制御カバレッジ、検知・封じ込め時間、復旧テスト、フィッシング耐性認証、特権アクセス、再発する根本原因を測定します—単にアラート数や研修完了率だけではありません。人が重要な作業を妨げる制御を回避しないよう、使いやすいセキュアなデフォルトを設計します。研究者や報告チャネルを保護し、非難せずにニアミスから学びます。サイバーセキュリティは継続的なリスク管理であり、システム、攻撃者、ベンダー、ユーザーが変化するため、単発の監査やコンプライアンス証明書だけでは現在のセキュリティを示す証拠として不十分です。
実例:侵害されたアカウントへの対応
アイデンティティプラットフォームは、あり得ない移動、新しいデバイス、異常な特権アクセスを検知します。対応プレイブックは証拠を検証し、セッションとトークンを無効化し、検証済みチャネルで認証情報をリセットし、影響を受けたエンドポイントを隔離し、メールボックスルール、クラウドロール、データアクセスを確認します。ログは時刻同期で保存されます。チームは機密性の高い調査詳細を開示せずに、重大度とビジネスインパクトを伝えます。法務、プライバシー、顧客通知の担当者は、アクセスされたデータの種類と範囲、契約上の義務、適用法域、検証された影響に応じて関与します。
復旧では、クリーンなデバイス、復元された最小権限、再入場の監視を確認します。根本原因分析は、特定のユーザーを非難するのではなく、フィッシング耐性認証、登録、ヘルプデスクの検証、トークン有効期間を検討します。検知ルールと研修を更新し、類似アカウントを追跡します。指標には検知・封じ込め時間、影響を受けたリソース、再発、是正完了が含まれます。テーブルトップ演習で、アイデンティティプロバイダーの障害や侵害された管理者がいる場合に同プロセスが機能するかをテストします。
実装証拠と運用準備
本番導入の判断は、成功したデモだけでは不十分です。対象ユーザー、運用環境、入力、出力、依存関係、所有者、各重要障害の結果を定義します。チューニング前に再現可能なベースラインとバージョン管理された評価セットを確立します。通常ケース、境界条件、形式不正や欠損入力、分布シフト、依存障害、誤用、支援が不足しがちなグループや環境をテストします。タスク品質を較正や不確実性、レイテンシ、スループット、リソースコスト、アクセシビリティ、プライバシー、セキュリティと共に測定します。すべての変換と閾値を記録し、独立したレビューアが結果を再現でき、魅力的なプロトタイプと証拠を区別できるようにします。
リリース前に、リリース、例外、変更、ロールバック、廃止の権限を割り当てます。段階的ロールアウトを使用し、安全なフォールバックを保持し、意図的に失敗を注入して監視を検証します。運用テレメトリは、入力品質、出力挙動、モデルまたはルールのバージョン、依存性の健全性、人間のオーバーライド、確認された結果を示すべきで、不要な機密データは収集しません。アラート閾値と対応責任者を定義し、導入後に実世界の証拠をレビューし、オフライン性能が持続すると仮定しないでください。データソース、ユーザー、モデル、ベンダー、ポリシー、ハードウェア、目標が変わるたびに再評価します。維持されたシステムは、文書化された復旧、インシデント学習、削除・保持手順、そして無効化または置換すべき明確なポイントも必要です。
よくある質問
機密性、完全性、可用性とは何ですか?
これらは、一般的な3つのセキュリティ目標であり、無許可の情報漏洩を防止し、無許可または検知されない変更を防止し、システムとデータを確実に利用可能に保つことです。
サイバーセキュリティリスクは排除できるのでしょうか?
いいえ。組織はリスクを削減・転嫁し、一部の活動を回避し、説明責任を伴う判断で残存リスクを受容します。
主要参考文献











