
Interviews
David Maher, CTO von Intertrust – Interview-Serie

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
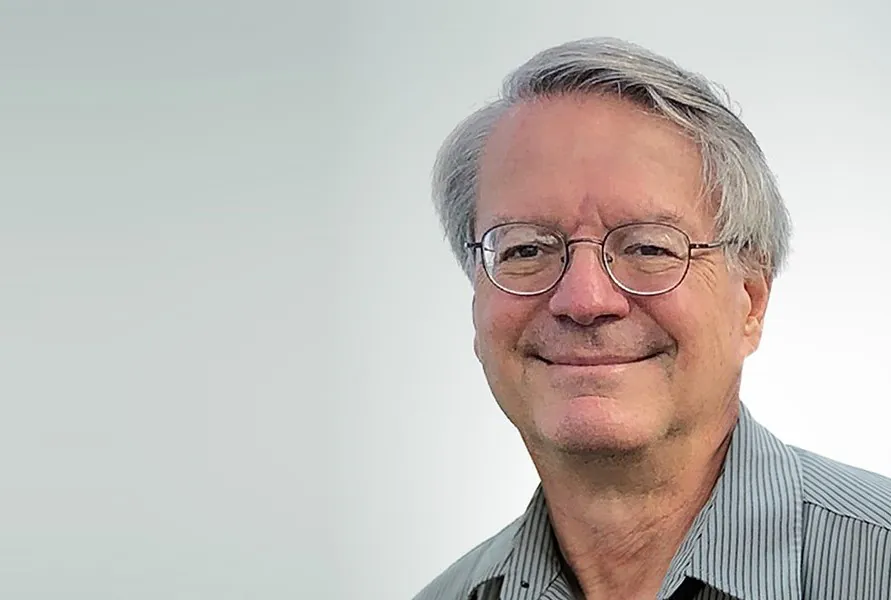
David Maher ist als Executive Vice President und Chief Technology Officer von Intertrust tätig. Mit über 30 Jahren Erfahrung in vertrauenswürdigen verteilten Systemen, sicheren Systemen und Risikomanagement hat Dave Forschungs- und Entwicklungsanstrengungen geleitet und wichtige Führungspositionen in den Tochtergesellschaften des Unternehmens innegehabt. Er war früher Präsident von Seacert Corporation, einer Zertifizierungsstelle für digitale Medien und IoT, und Präsident von whiteCryption Corporation, einem Entwickler von Systemen für Software-Selbstverteidigung. Er war auch Co-Vorsitzender der Marlin Trust Management Organization (MTMO), die das einzige unabhängige digitale Rechte-Management-Ökosystem der Welt überwacht.
Intertrust hat Innovationen entwickelt, die es verteilten Betriebssystemen ermöglichen, Daten und Berechnungen über offene Netzwerke zu sichern und zu regieren, was zu einem grundlegenden Patent für vertrauenswürdiges verteiltes Rechnen geführt hat.
Ursprünglich in der Forschung verwurzelt, hat sich Intertrust zu einem produktorientierten Unternehmen entwickelt, das vertrauenswürdige Computerdienste anbietet, die Geräte- und Datenoperationen vereinen, insbesondere für IoT und KI. Zu seinen Märkten gehören Medienverteilung, Geräteidentität/Authentifizierung, digitales Energiemanagement, Analytik und Cloud-Speicher-Sicherheit.
Wie können wir die KI-Vertrauenslücke schließen und die wachsenden Bedenken der Öffentlichkeit bezüglich KI-Sicherheit und -Zuverlässigkeit ansprechen?
Transparenz ist die wichtigste Eigenschaft, die ich glaube, dass sie dazu beitragen wird, die wachsenden Bedenken bezüglich KI zu adressieren. Transparenz umfasst Funktionen, die sowohl Verbrauchern als auch Technologen helfen, zu verstehen, welche KI-Mechanismen Teil von Systemen sind, mit denen wir interagieren, welche Herkunft sie haben: wie ein KI-Modell trainiert wird, welche Sicherheitsvorkehrungen existieren, welche Richtlinien bei der Modellentwicklung angewendet wurden und welche anderen Garantien für die Sicherheit und Sicherheit eines bestimmten Mechanismus bestehen. Mit größerer Transparenz werden wir in der Lage sein, reale Risiken und Probleme anzugehen und nicht so sehr von irrationalen Ängsten und Vermutungen abgelenkt zu werden.
Welche Rolle spielt die Metadaten-Authentifizierung bei der Gewährleistung der Vertrauenswürdigkeit von KI-Ausgaben?
Die Metadaten-Authentifizierung hilft, unsere Zuversicht zu erhöhen, dass Garantien über ein KI-Modell oder einen anderen Mechanismus zuverlässig sind. Eine KI-Modellkarte ist ein Beispiel für eine Sammlung von Metadaten, die bei der Bewertung der Verwendung eines KI-Mechanismus (Modell, Agent, usw.) für einen bestimmten Zweck helfen kann. Wir müssen Standards für Klarheit und Vollständigkeit für Modellkarten mit Standards für quantitative Messungen und authentifizierte Behauptungen über Leistung, Voreingenommenheit, Eigenschaften der Trainingsdaten usw. erstellen.
Wie können Organisationen das Risiko von KI-Voreingenommenheit und Halluzinationen in großen Sprachmodellen (LLM) mindern?
Red Teaming ist ein allgemeiner Ansatz, um diese und andere Risiken während der Entwicklung und vor der Veröffentlichung von Modellen zu bewerten. Ursprünglich zur Bewertung sicherer Systeme verwendet, wird dieser Ansatz nun für KI-basierte Systeme standardmäßig eingesetzt. Es handelt sich um einen systemischen Ansatz für Risikomanagement, der den gesamten Lebenszyklus eines Systems von der anfänglichen Entwicklung bis zur Feldverteilung umfassen kann, einschließlich der gesamten Entwicklungslieferkette. Besonders kritisch ist die Klassifizierung und Authentifizierung der für ein Modell verwendeten Trainingsdaten.
Welche Schritte können Unternehmen unternehmen, um Transparenz in KI-Systemen zu schaffen und die Risiken im Zusammenhang mit dem “Black-Box”-Problem zu reduzieren?
Verstehen Sie, wie das Unternehmen das Modell verwenden wird und welche Art von Haftung es bei der Veröffentlichung haben kann, sei es für interne Verwendung oder für die Verwendung durch Kunden, direkt oder indirekt. Dann verstehen Sie, was ich die Herkunft der KI-Mechanismen nenne, die bereitgestellt werden sollen, einschließlich Behauptungen auf einer Modellkarte, Ergebnissen von Red-Team-Tests, differentieller Analyse auf die spezifische Verwendung des Unternehmens, was formal bewertet wurde und was andere Menschen erlebt haben. Interne Tests mit einem umfassenden Testplan in einer realistischen Umgebung sind absolut erforderlich. Best Practices entwickeln sich in diesem noch jungen Bereich weiter, daher ist es wichtig, auf dem neuesten Stand zu bleiben.
Wie können KI-Systeme mit ethischen Richtlinien entworfen werden, und welche Herausforderungen gibt es dabei in verschiedenen Branchen?
Dies ist ein Forschungsgebiet, und viele behaupten, dass die Vorstellung von Ethik und die aktuellen Versionen von KI unvereinbar seien, da Ethik konzeptionell basiert und KI-Mechanismen hauptsächlich datengetrieben sind. Beispielsweise sind einfache Regeln, die Menschen verstehen, wie “nicht betrügen”, schwierig zu gewährleisten. Es sollte jedoch eine sorgfältige Analyse von Interaktionen und Zielkonflikten im Ziel-basierten Lernen, die Ausschaltung von zweifelhaften Daten und Desinformationen und der Aufbau von Regeln, die die Verwendung von Ausgabe-Filtern erfordern, die Sicherheitsvorkehrungen durchsetzen und auf Verstöße gegen ethische Prinzipien wie die Förderung oder Sympathisierung mit der Verwendung von Gewalt in Ausgabeinhalten testen, berücksichtigt werden. Ebenso kann eine strenge Testung auf Voreingenommenheit dazu beitragen, ein Modell mehr mit ethischen Prinzipien in Einklang zu bringen. Wiederum kann viel davon konzeptionell sein, daher muss darauf geachtet werden, die Auswirkungen eines bestimmten Ansatzes zu testen, da das KI-System Anweisungen nicht so verstehen wird, wie es Menschen tun.
Welche Haupt-Risiken und Herausforderungen stehen KI in der Zukunft bevor, insbesondere wenn sie mehr mit IoT-Systemen integriert wird?
Wir möchten KI verwenden, um Systeme zu automatisieren, die kritische Infrastrukturprozesse optimieren. Beispielsweise wissen wir, dass wir Energieverteilung und -verwendung mithilfe virtueller Kraftwerke optimieren können, die Tausende von Elementen der Energieerzeugung, -speicherung und -verwendung koordinieren. Dies ist nur mit massiver Automatisierung und der Verwendung von KI zur Unterstützung von Minuten-Entscheidungen möglich. Systeme werden Agenten mit konkurrierenden Optimierungszielen (z. B. für den Nutzen des Verbrauchers vs. des Lieferanten) umfassen. KI-Sicherheit und -Sicherheit werden bei der weitverbreiteten Verbreitung solcher Systeme von entscheidender Bedeutung sein.
Welche Art von Infrastruktur ist erforderlich, um Entitäten in KI-Systemen sicher zu identifizieren und zu authentifizieren?
Wir benötigen eine robuste und effiziente Infrastruktur, mit der Entitäten, die alle Aspekte von KI-Systemen und ihrer Veröffentlichung bewerten, autoritative und authentifizierte Behauptungen über KI-Systeme, ihre Herkunft, verfügbare Trainingsdaten, die Herkunft von Sensordaten, Sicherheitsvorkehrungen, Ereignisse usw. veröffentlichen können. Diese Infrastruktur muss es auch ermöglichen, Behauptungen und Behauptungen von Systemen, die KI-Mechanismen enthalten, und von Elementen in automatisierten Systemen, die Entscheidungen auf der Grundlage von Ausgaben von KI-Modellen und Optimierern treffen, effizient zu überprüfen.
Könnten Sie uns einige Einblicke in das geben, was Sie bei Intertrust arbeiten, und wie es zu dem beiträgt, was wir besprochen haben?
Wir forschen und entwerfen Technologien, die die Art von Vertrauens-Management-Infrastruktur bereitstellen können, die in der vorherigen Frage erforderlich ist. Wir befassen uns speziell mit Fragen der Skalierbarkeit, Latenz, Sicherheit und Interoperabilität, die in IoT-Systemen mit KI-Komponenten auftreten.
Wie sichert Intertrusts PKI (Public Key Infrastructure) IoT-Geräte und was macht es für große Veröffentlichungen skalierbar?
Unsere PKI wurde speziell für Vertrauens-Management für Systeme konzipiert, die die Regierung von Geräten und digitalen Inhalten umfassen. Wir haben Milliarden von kryptografischen Schlüsseln und Zertifikaten bereitgestellt, die die Einhaltung von Vorschriften gewährleisten. Unsere aktuelle Forschung befasst sich mit der Skalierbarkeit und den Garantien, die massive industrielle Automatisierung und kritische weltweite Infrastruktur erfordern, einschließlich Best Practices für “Zero-Trust”-Veröffentlichungen und Geräte- und Daten-Authentifizierung, die trillions von Sensoren und Ereignisgeneratoren aufnehmen können.
Was hat Sie dazu bewogen, NISTs KI-Initiativen beizutreten, und wie trägt Ihre Beteiligung dazu bei, vertrauenswürdige und sichere KI-Standards zu entwickeln?
NIST hat enorme Erfahrung und Erfolg bei der Entwicklung von Standards und Best Practices in sicheren Systemen. Als Principal Investigator für das US AISIC von Intertrust kann ich für wichtige Standards und Best Practices in der Entwicklung von Vertrauens-Management-Systemen, die KI-Mechanismen umfassen, eintreten. Aus meiner Vergangenheit schätze ich besonders den Ansatz, den NIST zur Förderung von Kreativität, Fortschritt und industrieller Zusammenarbeit einnimmt, während er gleichzeitig wichtige technische Standards entwickelt und verbreitet, die Interoperabilität fördern. Diese Standards können die Adoption von nützlichen Technologien fördern, während sie gleichzeitig die Risiken angehen, denen die Gesellschaft gegenübersteht.
Vielen Dank für das großartige Interview. Leser, die mehr erfahren möchten, sollten Intertrust besuchen.


