
Interviews
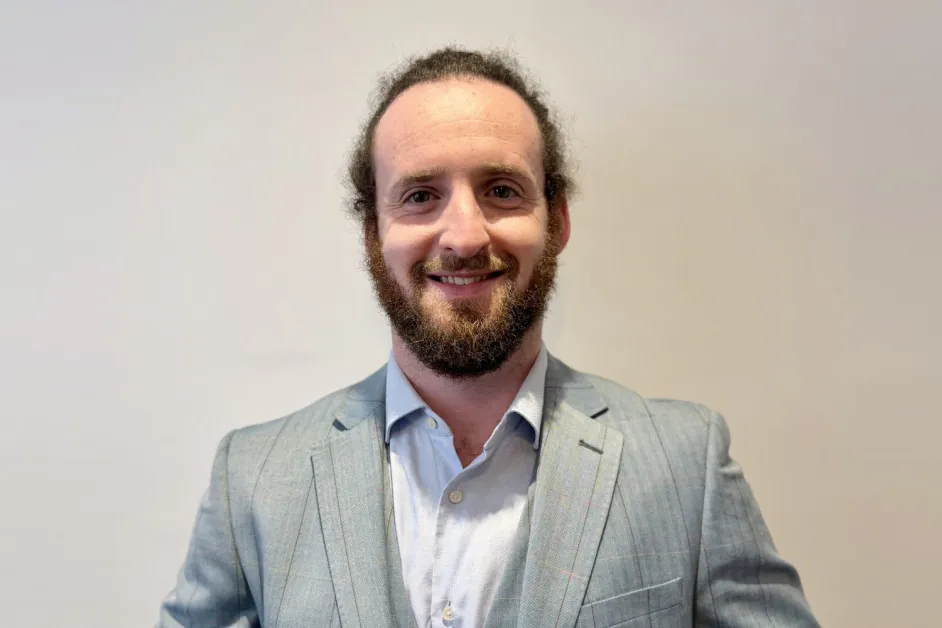
Jack Cherkas, globaler CISO bei Syntax – Interviewreihe

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
Wichtige PunkteGovernance muss KI-Projekte begleiten, nicht an einer Pforte blockieren.
Mehr anzeigen
- Governance muss KI-Projekte begleiten, nicht an einer Pforte blockieren.
- KI-Agenten benötigen Identitätsberechtigungen, Protokolle und Eindämmungshebel, genau wie menschliche Nutzer.
- CISOs, die frühzeitig mit praktischen Mustern auftauchen, werden zu Partnern, die KI-Teams wollen.
Jack Cherkas, Globaler CISO bei Syntax, ist eine Führungskraft im Bereich Cybersicherheit mit tiefgreifender Erfahrung in den Bereichen Cloud-Sicherheit, Cyber-Resilienz, Unternehmensarchitektur und KI-Sicherheit. Er hatte leitende Positionen bei Syntax, PwC UK, Kyndryl und IBM inne, wo er den Aufbau und die Skalierung von Sicherheitsoperationen unterstützte, die Reaktion auf schwerwiegende Sicherheitsvorfälle leitete und Cyber-Resilienz-Strategien für große Unternehmensumgebungen entwickelte. Bei Syntax leitet er die globale Cybersicherheit für die Beschäftigten, Systeme, Rechenzentren, Managed-Cloud-Services und kundenseitigen Sicherheitsangebote des Unternehmens, wobei er ein Team von über 65 Sicherheitsexperten in acht Ländern leitet.
Syntax ist ein globaler Anbieter von IT-Dienstleistungen und Managed-Cloud-Diensten, der sich auf geschäftskritische Unternehmensanwendungen, insbesondere SAP- und Oracle (ORCL ) -Umgebungen, spezialisiert hat. Das Unternehmen unterstützt Organisationen bei der Cloud-Migration, dem Managed-Hosting, der Cybersicherheit, dem Unternehmensanwendungsmanagement und den KI-gestützten Betriebsabläufen über hybride und Multi-Cloud-Infrastrukturen hinweg. Seine Arbeit konzentriert sich darauf, Unternehmen dabei zu helfen, komplexe Geschäftssysteme im großen Maßstab zu modernisieren, zu sichern und zu betreiben.
Sie haben Cyber-Sicherheitsinitiativen bei IBM, Kyndryl, PwC und jetzt Syntax geleitet. Wie hat sich Ihre Perspektive auf die Sicherung von aufstrebenden Technologien wie KI im Laufe der Zeit entwickelt, insbesondere wenn Unternehmen von Experimenten zum Produktivbetrieb übergehen?
Meine Karriere verlief entlang einer Reihe von Umbrüchen, bei denen die Sicherheit jeweils einen neuen Kontrollbereich beherrschen musste. Bei IBM in den frühen Tagen der Cloud war die Frage, ob wir der Infrastruktur eines anderen Anbieters vertrauen konnten, um geschäftskritische Workloads auszuführen. Die Antwort war ein gemeinsames Verantwortungsmodell und eine Generation von cloudnativen Sicherheitskontrollen.
Dann kam die Ära der Erpressungstrojaner. NotPetya im Jahr 2017 legte Unternehmen innerhalb weniger Stunden lahm, und die Branche erkannte, dass sich wurmartig selbst verbreitende Schadsoftware globale Lieferketten über Nacht lahmlegen konnte. Die Reaktion bestand darin, sich auf einen Cyberangriff vorzubereiten und dabei vom Wann statt vom Ob auszugehen: mit Netzwerksegmentierung, unveränderlichen Backups und einem deutlichen Schwerpunkt auf Identitätsmanagement.
Während meiner Zeit bei Kyndryl und PwC ging SaaS von der Peripherie in den Mittelpunkt jeder IT-Umgebung. Workloads verließen die Rechenzentren und gingen auf den Technologie-Stack eines anderen Anbieters, die Identität wurde zum Perimeter, und Zero Trust hörte auf, ein Diagramm zu sein, und wurde zu einem Betriebsmodell.
Jetzt bei Syntax befinden wir uns in der GenAI-Welle, in der das System selbst schlussfolgert, generiert und handelt. Jede Welle gab uns einen neuen Kontrollbereich, nicht genug Warnung und ein kürzeres Zeitfenster zwischen Experiment und Produktion. Die Cloud brauchte Jahre. SaaS brauchte Quartale. GenAI braucht Wochen. Die CISOs, die Schritt halten, sind diejenigen, die aufgehört haben, jede Welle als Ausnahme zu behandeln, und begonnen haben, schnelle Einführung als Normalzustand zu behandeln.
Wie bewerten Sie das Risiko, dass Vertrauen, nicht nur Compliance, bei der Beschleunigung der KI-Adoption durch Unternehmen gefährdet wird? Was sind die frühesten Anzeichen dafür, dass dies beginnt?
Vertrauen ist die Grundlage jeder guten KI-Adoption. Die frühesten Anzeichen sind nicht im Prüfbericht zu finden, sondern in den betrieblichen Signalen. Schatten-KI-Bereitstellungen, für die niemand Verantwortung übernimmt. Beschaffung, die GenAI-Anbieter ohne Sicherheitsprüfung genehmigt. Eine Nachverfolgbarkeit der Datenherkunft, die abreißt, sobald man fragt, woher die Trainingsdaten stammen. KI-Agents, die Administratorberechtigungen erhalten, weil niemand das Projekt verlangsamen wollte. Wenn man diese vier Signale in einer Organisation sieht, wird Vertrauen bereits schneller aufgebraucht, als es verdient wird. Die Führung ist normalerweise die Letzte, die es erfährt.
Viele Unternehmen adoptieren KI schneller, als sie sie sichern können. Welche praktischen Risiken sehen Sie heute am häufigsten, wenn die Governance hinter der Innovation zurückbleibt?
Wenn die Governance zurückbleibt, passieren drei Dinge, und keines davon wird vorerst als Sicherheitsvorfall sichtbar. Erstens: regulatorische Risiken wachsen im Stillen: Eine KI-Bereitstellung, die die Transparenzanforderungen des EU-KI-Gesetzes verletzt, löst keinen Alarm aus; sie zeigt sich in einer Prüfung zwei Jahre später als Strafe. Zweitens: das Vertrauen der Kunden wird in Transaktionen untergraben, die man nie sieht: Interessenten wählen Wettbewerber, die Governance nachweisen können, und das Vertriebsteam erfährt nie, warum. Drittens: die Entscheidungsqualität verschlechtert sich: Die Organisation trifft mehr KI-gestützte Entscheidungen, kann sie aber nicht erklären oder prüfen, und schlechte Entscheidungen kumulieren an Orten, an denen niemand hinsieht. Die Kosten für eine schwache KI-Governance sind die langsame Erosion von Prüfung, Vertrieb und Entscheidungsqualität, die in einer rufschädigenden Sicherheitsverletzung endet.
Aus Ihrer Erfahrung beim Aufbau und Skalieren von Managed-Sicherheitsdiensten und SOC-Betrieben: Wie sollten Unternehmen ihre Sicherheitsmodelle anpassen, um KI-gesteuerte Systeme und autonome Entscheidungsfindung zu bewältigen?
KI ist ein neuer Angriffsweg, ein Bedrohungsmultiplikator und ein entscheidender Baustein der Verteidigung, und das Sicherheitsmodell muss sich anpassen, um alle drei gleichzeitig abzudecken.
Als Angriffsweg werden GenAI-Plattformen selbst zu Zielen, die verteidigt werden müssen. Als Bedrohungsmultiplikator nutzen Angreifer GenAI, um Phishing im großen Maßstab zu betreiben, Exploit-Code zu generieren, Reconnaissance zu automatisieren und Schwachstellen mit Maschinengeschwindigkeit zu entdecken. Als Verteidigungsbaustein ist die gleiche Technologie, die in die andere Richtung gedreht wird, die einzige realistische Antwort: KI-gesteuerte Triage, automatisierte Bedrohungsjagd und Unterstützung der Analysten sind nicht mehr optional; sie sind die Art und Weise, wie ein SOC mit einem KI-gestützten Angreifer Schritt hält. Wenn sie KI-gestützt sind und wir es nicht sind, vergrößert sich die Lücke mit jedem Zyklus.
Dadurch entsteht ein neuer Akteur, den das Modell regeln muss. Bei Syntax denken wir bereits über KI-Agents als Teil der Org-Chart nach, neben Menschen, was die Messlatte für die Sicherung setzt. KI-Agents benötigen alles, was wir menschlichen Benutzern geben (Identität, rollenbasierte Berechtigungen, Aktivitätsprotokolle, Verhaltensbaselines) plus die gleichen Eingrenzungshebel, die wir auf kompromittierte Konten anwenden: die Fähigkeit, zu deaktivieren, zu isolieren und zu widerrufen. Der Unterschied liegt in der Geschwindigkeit. Agents handeln in Millisekunden, also müssen diese Hebel sofort und automatisch sein, nicht das Ende eines Incident-Response-Workflows.
Bei Syntax hat unser Global Security Operations Center bereits begonnen, sich so zu entwickeln, dass KI den menschlichen Analysten ergänzt, während unsere Mitarbeiter agentenbasierte Workflows und Agents innerhalb der Syntax-GenAI-Plattform aufbauen, die sofort einsatzfähige Schutzmechanismen gegen Verzerrungen und toxische Inhalte sowie standardmäßige Kontrollen für Datenschutz und Sicherheit bietet.
Das ist die Neukonzeption. KI als Ziel verteidigen. KI als Verteidiger einsetzen. Die Nutzung von KI steuern.
Zwischen Geschwindigkeit und Kontrolle besteht oft ein Spannungsverhältnis. Wie können Unternehmen Innovationsgeschwindigkeit beibehalten und gleichzeitig sinnvolle Überwachung und Sicherheitsvorkehrungen für KI-Systeme implementieren?
Geschwindigkeit und Kontrolle scheinen Gegensätze zu sein, bis man Governance entwickelt, die mit dem Projekt mitreist, anstatt es zu blockieren. Der Fehler liegt darin, Governance am Tor zu platzieren: ein Ausschuss, eine Freigabe, eine quartalsweise Überprüfung. Wenn das Tor geöffnet wird, hat das Team entweder einen Weg drumherum gefunden oder den Schwung verloren. Das Modell, das funktioniert, sind Prozesse, die mit Governance neu definiert werden. Klare und konsistente Kommunikation ist der Ausgangspunkt, gefolgt von vorab genehmigten Mustern, vorab freigegebenen Datenflüssen und vordefinierten Berechtigungsvorlagen. Teams erhalten Geschwindigkeit, Sicherheitsteams erhalten Sichtbarkeit, und der Kompromiss, den jeder annimmt, stellt sich als schlecht konzipierter Prozess heraus. Dabei geht es darum, Sicherheit und Innovation mit der Risikobereitschaft des jeweiligen Unternehmens in Einklang zu bringen.
Sie haben an groß angelegten Cyber-Resilienz-Strategien und Incident-Response gearbeitet. Wie verändert die Einführung von KI die Natur von Cyber-Bedrohungen und die Art und Weise, wie Unternehmen sich darauf vorbereiten sollten?
KI beschleunigt die Bedrohungen über verschiedene Vektoren. Ausmaß: Phishing und Reconnaissance mit Maschinengeschwindigkeit gegen Tausende von Zielen gleichzeitig. Raffinesse: Deepfake-gesteuerte soziale Manipulation, die Sprach- und Videoverifizierung überwindet. Identität: synthetische Identitäten, die Identitätsprüfungen bestehen, die für Menschen konzipiert sind.
Für Incident-Response sind die Auswirkungen operativ. Man benötigt Erkennung, die nicht auf menschliche Mustererkennung mit menschlicher Geschwindigkeit angewiesen ist. Man benötigt Verifizierungsprotokolle, die davon ausgehen, dass Sprache und Video gefälscht werden können. Und man benötigt Incident-Response-Handbücher, die explizit KI-bezogene Vorfälle abdecken, da die Wiederherstellungsschritte nicht dieselben sind wie bei einem Erpressungstrojaner-Vorfall.
Bei Syntax, was bedeutet “sicher durch Design” bei KI in einer komplexen, realen Unternehmensumgebung?
Bei Syntax bedeutet es, Innovation und Sicherheit durch die Übernahme unserer GenAI-Plattform mit eingebauten Sicherheitsvorkehrungen, unsere genehmigten, eingeschränkten und verbotenen GenAI-Dienste und -Anwendungen, Modelle und Plattformen sowie durch die Förderung einer sicherheitsorientierten Kultur durch unser KI-Governance-Büro zu balancieren. Für unsere globale Sicherheitsorganisation bedeutet es, sich als Enabler für das Geschäft und nicht als Blockierer zu positionieren, das Geschäft bei seinen strategischen Prioritäten zu unterstützen, während Syntax im Einklang mit unserer Risikobereitschaft geschützt wird.
Es gibt eine wachsende Erzählung, dass Sicherheit und Compliance nicht mehr Blockierer, sondern Treiber des Wachstums sind. Was muss sich kulturell und operativ ändern, damit Unternehmen diese Einstellung wirklich annehmen?
Der größte Wandel betrifft die Definition von Erfolg. Sicherheitsteams wurden jahrzehntelang danach bewertet, was nicht passierte: keine Sicherheitsverletzungen, keine Vorfälle, keine Prüfungsfeststellungen. Diese Metrik belohnt das Sagen von Nein. Teams, die als Enabler arbeiten, messen etwas anderes: Geschäfte, die wegen nachweisbarer Sicherheitskontrollen gewonnen wurden, Starts, die ihr Datum erreichten, weil Sicherheit den Weg freimachte, und Innovationen, die durch die Governance gingen, anstatt drumherum.
Operativ benötigt es Prozesse, die mit Governance neu definiert werden, gepaart mit aktiver Unterstützung wie unserer GenAI-Plattform, die den sicheren Weg zum einfacheren macht, und zugängliche GenAI-Schulungen und -Programme wie unsere KI-Champions-Initiative.
Kultur folgt dem, was man belohnt und ermöglicht. Ändern Sie, was man belohnt, und statten Sie die Menschen mit den richtigen Tools und der richtigen Ausbildung zur richtigen Zeit aus, und Sie ändern, was sie tun. Dies ist die Reise, die Syntax unternimmt.
Wie sollten CISOs angesichts der zunehmenden Einbindung von KI in Unternehmensabläufe mit KI-Verantwortlichen, Data Scientists und Produktteams zusammenarbeiten, um Verantwortlichkeit zu gewährleisten, ohne den Fortschritt zu behindern?
Der CISO, der wartet, bis er eingeladen wird, kommt zu spät. Der CISO, der frühzeitig erscheint, mit praktischen Mustern anstatt Einwänden gegen Richtlinien, wird zum Partner, den KI-Projekte wirklich am Tisch wollen. In der Praxis bedeutet dies gemeinsame Design-Sitzungen mit KI-Teams, Sicherheitsfreigaben, die neben funktionalen Freigaben sitzen, anstatt nach ihnen, und eine offene Türpolitik. Dies ändert das Gespräch von “Abteilung Nein” in “Ja, aber” oder “Nein, aber” als williger und kooperativer Partner für das Geschäft.
Blicken Sie in die Zukunft, glauben Sie, dass wir ein standardisiertes globales Rahmenwerk für KI-Governance sehen werden, oder müssen Unternehmen ihre eigenen internen Vertrauensarchitekturen aufbauen, unabhängig von der Regulierung?
Beides, in dieser Reihenfolge. Wir werden eine schrittweise Konvergenz auf eine kleine Anzahl regionaler Rahmenwerke sehen, das EU-KI-Gesetz zuerst, gefolgt von anderen mit lokalen Variationen. Wir werden in diesem Jahrzehnt keinen globalen Standard sehen, aufgrund der geopolitischen Fragmentierung. Unternehmen werden also zwei Dinge parallel tun: sie werden die für ihren größten Markt geltenden Rahmenbedingungen einhalten und eine interne Vertrauensarchitektur betreiben, die über die Anforderungen des schwächsten Rahmens hinausgeht. Die interne Architektur ist wichtiger als der externe Standard, weil Regulierungsbehörden langsam handeln und Bedrohungen nicht. Die Unternehmen, die interne Vertrauensarchitekturen jetzt aufbauen, werden das nächste Jahrzehnt damit verbringen, jedem neuen Regulator zu sagen: “Wir machen das bereits”.
Vielen Dank für das großartige Interview, Leser, die mehr erfahren möchten, sollten Syntax besuchen.


