
Інтерв’ю
Рік Качча, CEO і співзасновник WitnessAI – Серія інтерв’ю

 Додайте Unite.AI до бажаних джерел у Google
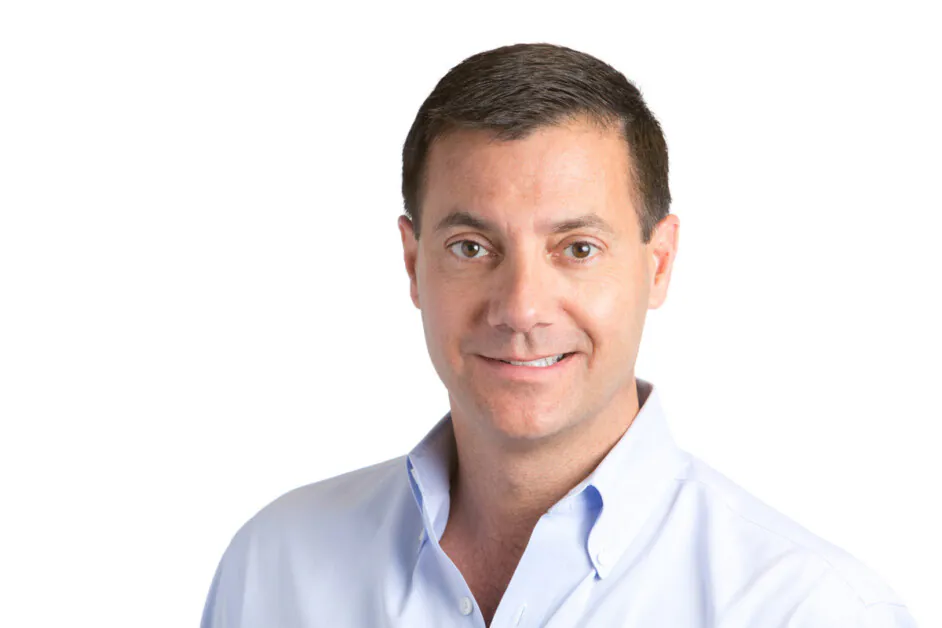
Рік Качча, CEO і співзасновник WitnessAI, має великий досвід у запуску продуктів безпеки та відповідності вимогам. Він обіймав керівні посади у сфері продукції та маркетингу в компанії Palo Alto Networks (PANW ), Google (GOOGL ) та Symantec. Раніше Качча очолював маркетинг продукції в ArcSight під час її первинного публічного розміщення акцій та подальших операцій як публічної компанії, а також обіймав посаду першого головного маркетингового директора в Exabeam. Він має кілька ступенів університету Каліфорнії, Берклі.
WitnessAI розробляє платформу безпеки, орієнтовану на забезпечення безпечного та захищеного використання штучного інтелекту в підприємствах. З кожним великим технологічним зрушенням – наприклад, з появою вебу, мобільних пристроїв та хмарних обчислень – виникають нові проблеми безпеки, створюючи можливості для лідерів галузі. Штучний інтелект представляє наступний рубіж у цій еволюції.
Компанія має на меті встановитися як лідер у сфері безпеки штучного інтелекту, поєднуючи досвід у сфері машинного навчання, кібербезпеки та великомасштабних хмарних операцій. Її команда має глибокий досвід у розробці штучного інтелекту, зворотній інженерії та розгортанні багатохмарних систем Kubernetes, що дозволяє їй вирішувати критичні проблеми безпеки штучного інтелекту.
Що надихнуло вас на співзаснування WitnessAI, і яких ключових проблем у сфері управління та безпеки штучного інтелекту ви хотіли вирішити?
Коли ми вперше заснували компанію, ми думали, що команди безпеки будуть турбуватися про атаки на їхні внутрішні моделі штучного інтелекту. Замість цього, перші 15 керівників інформаційної безпеки, з якими ми говорили, сказали протилежне – що широке корпоративне впровадження великомасштабних мовних моделей ще далеко, але терміновою проблемою є захист працівників від використання чужих застосунків штучного інтелекту. Ми зробили крок назад і побачили, що проблемою не є відбиття страшних кібератак, а безпечне забезпечення продуктивної праці працівників. Хоча управління, можливо, менш привабливе, ніж кібербезпека, це те, що команди безпеки та приватності фактично потребують. їм потрібно бачити, що їхні працівники роблять з чужими застосунками штучного інтелекту, мати можливість впроваджувати прийнятні правила використання та захищати дані без блокування доступу до цих даних. Тому ми створили це.
Як ваш великий досвід роботи в Google Cloud, Palo Alto Networks та інших компаніях кібербезпеки вплинув на ваш підхід до створення WitnessAI?
Я розмовляв з багатьма керівниками інформаційної безпеки за роки. Одним з найпоширеніших заяв, які я чую від керівників інформаційної безпеки сьогодні, є: “Я не хочу бути ‘Доктором Ні’ щодо штучного інтелекту; я хочу допомогти нашим працівникам використовувати його для поліпшення своєї роботи”. Як людина, яка працювала з постачальниками кібербезпеки протягом тривалого часу, це зовсім інша заява. Це більше нагадує епоху доткомів, коли веб був новою та трансформаційною технологією. Коли ми будували WitnessAI, ми спеціально починали з можливостей продукції, які допомагали клієнтам безпечно впроваджувати штучний інтелект; наше повідомлення було таким, що це щось на кшталт магії, і, звичайно, кожен хоче пережити цю магію. Я думаю, що компанії безпеки надто швидко грають на страху, і ми хотіли бути іншими.
Що відрізняє WitnessAI від інших платформ управління та безпеки штучного інтелекту на ринку сьогодні?
Ну, по-перше, більшість інших постачальників у цій сфері зосереджені переважно на безпеці, а не на управлінні. Для мене управління – це щось на кшталт гальм у машині. Якщо ви справді хочете швидко дістатися до місця призначення, вам потрібні ефективні гальма, крім потужного двигуна. Ніхто не буде водити Ferrari дуже швидко, якщо в неї немає гальм. У цьому випадку ваша компанія, яка використовує штучний інтелект, – це Ferrari, а WitnessAI – гальма та кермо.
Натомість більшість наших конкурентів зосереджені на теоретичних страшних атаках на модель штучного інтелекту організації. Це реальна проблема, але це інша проблема, ніж отримання видимості та контролю над тим, як мої працівники використовують будь-які з 5 000+ застосунків штучного інтелекту, які вже є в інтернеті. Це значно легше для нас додати брандмауер штучного інтелекту (і ми це зробили), ніж для постачальників брандмауерів штучного інтелекту додати ефективне управління та управління ризиками.
Як WitnessAI балансує потребу у інноваціях штучного інтелекту з корпоративною безпекою та відповідністю вимогам?
Як я написав раніше, ми вважаємо, що штучний інтелект повинен бути подібний до магії – він може допомогти вам зробити неймовірні речі. З цим на увазі, ми вважаємо, що інновації штучного інтелекту та безпека пов’язані. Якщо ваші працівники можуть використовувати штучний інтелект безпечно, вони будуть використовувати його часто, і ви будете випереджати конкурентів. Якщо ви застосовуєте типовий підхід безпеки та блокуєте його, ваш конкурент не зробить цього, і вони будуть випереджати вас. Все, що ми робимо, полягає в тому, щоб забезпечити безпечне впровадження штучного інтелекту. Як один із клієнтів сказав мені: “Ця штука – магія, але більшість постачальників ставлять її як щось чорне та страшне, щось, чого треба боятися”. У WitnessAI ми допомагаємо забезпечити цю магію.
Чи можете ви розповісти про філософію компанії щодо управління штучним інтелектом – чи бачите ви безпеку штучного інтелекту як засоби забезпечення, а не обмеження?
Ми регулярно маємо керівників інформаційної безпеки, які підходять до нас на заходах, де ми представили свої розробки, і кажуть нам: “Ваші конкуренти всі говорять про те, наскільки страшний штучний інтелект, а ви – єдина компанія, яка говорить про те, як його можна ефективно використовувати”. Сундар Пічаї з Google сказав, що “штучний інтелект може бути більш глибоким, ніж вогонь”, і це цікава метафора. Вогонь може бути дуже руйнівним, як ми бачили нещодавно. Але контрольований вогонь може створити сталь, яка прискорює інновації. Іноді в WitnessAI ми говоримо про створення інновацій, які дозволяють нашим клієнтам безпечно спрямовувати “вогонь” штучного інтелекту для створення еквіваленту сталі. Альтернативно, якщо ви думаєте про штучний інтелект як про магію, то, можливо, нашою метою є дати вам магічний жезл, щоб керувати ним.
У будь-якому випадку, ми абсолютно вважаємо, що забезпечення безпечного використання штучного інтелекту – це наша мета. Щоб дати вам приклад, існують багато інструментів запобігання витоків даних, це технологія, яка існує вже давно. І люди намагаються застосовувати ці інструменти до використання штучного інтелекту, і, можливо, плагін браузера бачить, що ви ввели довге повідомлення з проханням про допомогу у роботі, і це повідомлення випадково містить номер клієнта. Що відбувається? Продукт блокує повідомлення, і ви ніколи не отримуєте відповіді. Це обмеження. Натомість з WitnessAI ми можемо ідентифікувати той самий номер і тихо та хірургічно видалити його, а потім відновити його в відповіді штучного інтелекту, щоб ви отримали корисну відповідь, зберігаючи при цьому безпеку ваших даних. Це забезпечення.
Які найбільші ризики, з якими підприємства зіштовхуються при розгортанні генеративного штучного інтелекту, і як WitnessAI пом’якшує ці ризики?
Першим є видимість. Багато людей здивовані, дізнавшись, що всесвіт застосунків штучного інтелекту не обмежується лише ChatGPT і тепер DeepSeek; існують тисячі застосунків штучного інтелекту в інтернеті, і підприємства піддаються ризикам через використання цих застосунків працівниками, тому першим кроком є отримання видимості: які застосунки штучного інтелекту використовують мої працівники, що вони роблять з цими застосунками, і чи це ризиковано?
Другим є контроль. Ваша юридична команда створила комплексну політику прийнятного використання штучного інтелекту, одну, яка забезпечує безпеку клієнтських даних, громадянських даних, інтелектуальної власності, а також безпеку працівників. Як ви будете впроваджувати цю політику? Чи це буде у вашому продукті безпеки кінцевих точок? У вашому брандмауері? У вашому VPN? У вашому хмарі? Що, якщо вони всі від різних постачальників? Тому вам потрібен засіб визначення та впровадження політики прийнятного використання, який буде послідовним для всіх моделей штучного інтелекту, застосунків, хмар та продуктів безпеки.
Третім є захист ваших власних застосунків. У 2025 році ми побачимо швидше впровадження великомасштабних мовних моделей у підприємствах, а потім швидше впровадження застосунків чату, які працюють на основі цих моделей. Тому підприємства повинні забезпечити не тільки захист застосунків, але й те, щоб застосунки не казали “дурних” речей, наприклад, не рекомендували конкурентів.
Ми вирішуємо всі три проблеми. Ми забезпечуємо видимість того, які застосунки люди використовують, як вони їх використовують, політику, яка базується на тому, хто ви є і що ви намагаєтеся зробити, і дуже ефективні інструменти для запобігання атакам, таким як вихід із підтримки або нежадані дії ботів.
Як функція спостереження за штучним інтелектом у WitnessAI допомагає компаніям відстежувати використання штучного інтелекту працівниками та запобігати ризикам “тіньового” штучного інтелекту?
WitnessAI легко підключається до вашої мережі та тихо створює каталог кожного застосунку штучного інтелекту (і їх тисячами в інтернеті), до якого мають доступ ваші працівники. Ми повідомляємо вам, де розташовані ці застосунки, де вони розміщують свої дані тощо, щоб ви розуміли, наскільки ризикованими є ці застосунки. Ви можете увімкнути видимість розмов, де ми використовуємо глибоку інспекцію пакетів, щоб спостерігати за запитами та відповідями. Ми можемо класифікувати запити за ризиком та наміром. Намір може бути “написати код” або “написати корпоративний контракт”. Це важливо, оскільки потім ми дозволяємо вам створювати політики контролю на основі наміру.
Яка роль відіграє забезпечення політики штучного інтелекту у забезпеченні корпоративної відповідності вимогам, і як WitnessAI спрощує цей процес?
Відповідність означає забезпечення того, що ваша компанія слідує правилам або політикам, і існує дві частини забезпечення відповідності. Першою є те, що ви повинні бути здатні ідентифікувати проблемну діяльність. Наприклад, мені потрібно знати, що працівник використовує клієнтські дані таким чином, який може порушити закон про захист даних. Ми робимо це за допомогою нашої платформи спостереження. Другою частиною є опис та забезпечення політики щодо цієї діяльності. Ви не хочете просто знати, що клієнтські дані втрачені, ви хочете зупинити їхнє витікання. Тому ми створили унікальний двигун політики штучного інтелекту, Witness/CONTROL, який дозволяє вам легко створювати політики на основі ідентифікатора та наміру для захисту даних, запобігання шкідливим або незаконним відповідям тощо. Наприклад, ви можете створити політику, яка говорить щось на кшталт: “Тільки наша юридична команда може використовувати ChatGPT для написання корпоративних контрактів, і якщо вони це роблять, автоматично видалити будь-яку особисту ідентифікаційну інформацію”. Легко сказати, і з WitnessAI легко впровадити.
Як WitnessAI вирішує проблеми щодо атак на великомасштабні мовні моделі та ін’єкції запитів?
У нас є команда дослідників штучного інтелекту – дуже талановитих. На початку вони створили систему для створення синтетичних даних атак, окрім того, що вони використовували широко доступні навчальні набори даних. В результаті ми протестували нашу ін’єкцію запитів проти всього, що існує, і ми більш ніж на 99% ефективні та регулярно ловимо атаки, яких самі моделі не помічають.
У практиці більшість компаній, з якими ми розмовляємо, хочуть почати з управління застосунками працівників, а потім трохи пізніше вони розгортають застосунок штучного інтелекту для клієнтів на основі своїх внутрішніх даних. Тому вони використовують Witness, щоб захистити своїх працівників, а потім увімкнути брандмауер ін’єкції запитів. Одна система, один послідовний спосіб створення політики, легше масштабувати.
Які ваші довгострокові цілі для WitnessAI, і де ви бачите розвиток управління штучним інтелектом у найближчі п’ять років?
До цього часу ми говорили лише про модель людини-чату. Наш наступний етап буде полягати у xửленні застосунку-до-застосунку, тобто агентського штучного інтелекту. Ми спроєктували API нашої платформи так, щоб вони працювали однаково добре як з агентами, так і з людьми. Крім того, ми вважаємо, що ми створили новий спосіб отримання видимості та контролю на рівні мережі у віці штучного інтелекту, і ми будемо розвивати компанію з цим на увазі. Thank you for the great interview, readers who wish to learn more should visit WitnessAI.


