Лідери думок
Як злочинці виграють гонку озброєнь штучного інтелекту, перш ніж бізнес навіть починає

 Додайте Unite.AI до бажаних джерел у Google
Ключові моментиЗлочинці адаптують прориви в галузі ШІ, такі як дипфейки, швидше, ніж компанії…
Показати більше
- Злочинці адаптують прориви в галузі ШІ, такі як дипфейки, швидше, ніж компанії встигають захиститися від них.
- Застарілі системи безпеки зазнають невдач, оскільки атаки, створені на основі ШІ, використовують людську довіру, а не лише технічні вразливості.
- Сучасний ризик походить від того, що можливо переконливо підробляти в масштабі, а не лише від того, що можна зламати.
У епоху, коли штучний інтелект трансформує галузі з безпрецедентною швидкістю, темна сторона цієї технологічної революції є однаково тривожною. Коли бізнес спішить скористатися потенціалом штучного інтелекту, кіберзлочинці використовують ці досягнення, змінюючи динаміку кіберзлочинності та шахрайства.
Зміна економіки кіберзлочинності та шахрайства
Кіберзлочинці використовують ті самі моделі штучного інтелекту та технології, які використовують підприємства, часто адаптуючи їх протягом днів після їх випуску. Одним з найперших прикладів такого зловживання була автоматизація розв’язання CAPTCHA за допомогою ChatGPT‑1, яка продемонструвала, як швидко генераційні моделі можуть обійти базові засоби безпеки.
Відтоді кожен великий прорив у генераційному штучному інтелекті швидко відображався у злочинних адаптаціях, включаючи генерацію глибоких фейків голосу та відео, які майже одразу з’являються на темних платформах. Цей прискорений цикл дозволяє шахраям використовувати складні технології для створення переконливих шахрайств, підірвання традиційних засобів безпеки.
У першому кварталі 2025 року лише шахрайства з використанням глибоких фейків, як повідомляється, спричинили фінансові втрати на суму понад $200 мільйонів. Прибутковість кіберзлочинності зросла в геометричній прогресії, а платформи, які пропонують “шахрайство як послугу”, роблять його легшим для злочинців виконувати складні схеми, включаючи синтетичні ідентифікатори та передові фішингові набори.
Як бізнес намагається розширити свої можливості штучного інтелекту, злочинці спішать вперед, постійно впроваджуючи новації та використовуючи прогалини, залишені застарілими рамками безпеки.
Чому традиційні засоби кібербезпеки та рамки довіри не справляються з акторами, які використовують штучний інтелект
Традиційні засоби кібербезпеки, які колись забезпечували певний рівень захисту, виявилися недостатніми. Застарілі системи, які покладаються на чорні списки, CAPTCHA та однофакторну автентифікацію, не здатні протистояти еволюціонуючій сфері атак, які використовують штучний інтелект. Злочинці використовують глибокі фейки, які можуть обдурити біометричні сканери, та синтетичні ідентифікатори, які легко обходять протоколи KYC.
Ця невдача посилюється тим, що багато організацій все ще розглядають кібербезпеку як центр витрат, а не як критично важливий компонент інфраструктури. Коли Пентагон інвестує мільйони доларів у вербування хакерів штучного інтелекту, технологічна прогалина стає очевидною. Коли бізнес зайнятий у виставі з дотриманням вимог, злочинці використовують штучний інтелект для експлуатації людських слабкостей, таких як фішингові атаки, які імітують комунікації керівництва.
Як виглядають “родні для штучного інтелекту” атаки в практиці
Сучасні тактики шахрайства еволюціонували далеко за межі попередніх схем фішингу. Атакувальники створюють складні ланцюги шахрайства, які виглядають легітимними на кожному етапі.
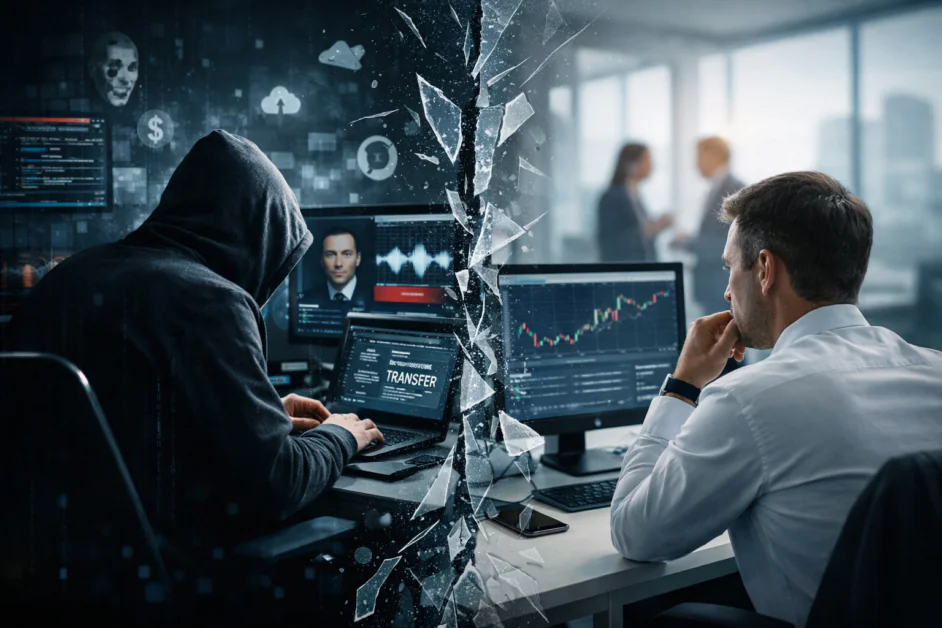
Представіть собі звичайний корпоративний ранок. Вівторок, 9:43 години. Фінансовий директор отримує електронний лист, позначений як “терміновий”, який видається від виконавчого директора. Тон знайомий. Мова відповідає попереднім запитам. Через кілька хвилин приходить повторний лист на іншому каналі, який підкреслює терміновість. До 11:00 години відбувається затвердження переказу на суму декілька мільйонів доларів, але пізніше виявляється, що він був направлений на офшорний рахунок, який контролюють атакувальники.
Ці атаки, які використовують штучний інтелект, є психологічними маніпуляціями, які використовують довіру та авторитет. Складність таких операцій підкреслює прогалину в існуючих засобах безпеки, які не можуть виявити нюансів поведінкових аномалій, які характеризують сучасне шахрайство.
Що бізнесу варто реально пріоритезувати перед розгортанням більшої кількості внутрішніх можливостей штучного інтелекту
Перед розгортанням більшої кількості внутрішніх можливостей штучного інтелекту бізнесу потрібно зробити паузу та переоцінити свої припущення щодо довіри. Прискорення злочинності, яка використовує штучний інтелект, викрило структуру слабкості: організації все ще захищаються від загроз вчора, тоді як сьогодні атаки розроблені так, щоб виглядати легітимними за замовчуванням.
1. Компанії повинні переосмислити саму концепцію ризику.
Традиційні матриці ризику будувалися навколо невдач, таких як виходи з ладу систем, витоки даних, порушення політики. У епоху штучного інтелекту ризик все частіше виникає з симуляції, а не з несправності. Замість того, щоб питати “що могло піти не так”, більш доречним буде питати “що можна переконливо підробити, у масштабі, швидше, ніж ми можемо реагувати”.
Синтетичні ідентифікатори, видавання себе за керівників та штучно створені нарративи поводяться інакше, ніж традиційні загрози: вони поширюються швидше, змішуються з легітимною діяльністю та використовують довіру, а не технічні прогалини. Не дивно, що ці ризики зазвичай оцінюються вище та матеріалізуються частіше, ніж їхні попередники, не пов’язані зі ШІ, ховаючись у сфері кібербезпеки, шахрайства, ризику репутації чи дотримання вимог.
2. Організації повинні визнати, що самого запобігання вже недостатньо.
Топові підприємства тепер відображають ризики штучного інтелекту на три захисні рівні, які відповідають архітектурі AI Defender:
- Запобігання ризикам – яке тепер включає в себе передбачення атак, які використовують довіру людини та контент, створений штучним інтелектом, а не тільки блокування відомих загроз.
- Аутентифікація ідентифікаторів, яка використовує штучний інтелект
- Цілісність пристрою та сесії
- Захист комунікацій керівництва
- Виявлення та моніторинг загроз поєднує технічний аналіз аномалій з поведінковим та медійним моніторингом, відображаючи той факт, що багато атак, які використовують штучний інтелект, проявляються у комунікаційних паттернах, а не у коді.
- Постійний моніторинг сигналів та аномалій
- Виявлення штучного інтелекту проти штучного інтелекту
- Моніторинг нарративу та медіа
- Розслідування та атрибуція – зосередження на реконструкції подій, атрибуції намірів та створенні дієвої доказової бази, що дозволяє організаціям ефективно реагувати навіть тоді, коли обман розширюється швидше, ніж їхні початкові засоби захисту.
- Пояснення сигналів штучного інтелекту
- Атрибуція підозрілої діяльності
- Розвідка з відкритих джерел (OSINT) доказового рівня
3. Бізнес повинен звернути увагу на людський вимір шахрайства, яке використовує штучний інтелект.
Співробітники залишаються основним входом для сучасних атак, але характер експлуатації змінився. Одним з поширених патернів, які все частіше спостерігаються у шахрайстві, яке використовує штучний інтелект, є взаємодії, що здаються внутрішніми, а не зовнішні атаки. Співробітники можуть отримати короткі відеодзвінки від того, хто видається працівником відділу кадрів, який просить “швидко підтвердити особу” для вирішення питання з заробітною платою. Обличчя, голос та брендинг виглядають автентично. Сам запит видається безневинним, але він тихо дозволяє захоплення облікового запису пізніше того ж дня.
Цей сценарій ілюструє, чому шахрайство, яке використовує штучний інтелект, використовує контекст, авторитет та час, часто імітуючи комунікацію керівництва з тривожною точністю. У цій ситуації традиційне навчання з безпеки ризикує стати не більш ніж театральним заходом з дотримання вимог, який пропонує впевненість без реальної стійкості.
Виклик полягає не лише у свідомості, а й у тому, як формулюється проблема.
Переформулювати проблему (це крок нуль)
Стара ментальна модель: “Навчити співробітників не допускати помилок.”
Нова ментальна модель: “Припустити, що співробітники стануть мішенню, зазнають маніпуляцій і будуть використані як зброя.”
Навчання не є освітою.
Навчання – це інокуляція + м’язова пам’ять.
Розглянувши через цю лінзу, яких повторюваних моделей шахрайства повинні бути навчені команди.
5 домінантних векторів шахрайства, які використовують штучний інтелект, проходять через співробітників – жоден з них не зупиняється за допомогою плакатів про свідомість:
| Вектор | Як це виглядає в реальності |
| Спуфінг авторитету | Голосова записка виконавчого директора, WhatsApp, Zoom глибокий фейк |
| Пастки терміновості | “5 хвилин”, “конфіденційно”, “рівень ради директорів” |
| Викрадення контексту | Шахраї знають справжні проекти, імена, час |
| Зловживання процесами | “Просто обійдіть це раз”, “нормально пізніше” |
| Аб’юз довіри до інструментів | “Штучний інтелект сказав, що це нормально”, “система вже схвалила” |
4. Організації повинні переосмислити, що означає “ідентичність” у світі синтетичної реальності.
Як глибокі фейки голосу та відео підірвали довіру до біометрії, жодний окремий фактор не може надійно довести автентичність. Все частіше стійкість досягається накопиченням багатьох слабких сигналів протягом часу, таких як контекст, послідовність та узгодженість між пристроями, сесіями та зовнішніми джерелами даних.
Відкриті та зовнішні дані, які раніше розглядалися як вторинні, набувають стратегічного значення. Коли їх поєднують з внутрішніми поведінковими сигналами, вони допомагають відповісти на критичне питання: чи має сенс ця особа або дія у різних контекстах? У світі, де майже все можна підробити, узгодженість стає одним із небагатьох решти якорів довіри.