
สัมภาษณ์
ทารัน ทากูร์ ผู้ร่วมก่อตั้งและซีอีโอของ Veza – สัมภาษณ์ซีรีส์

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
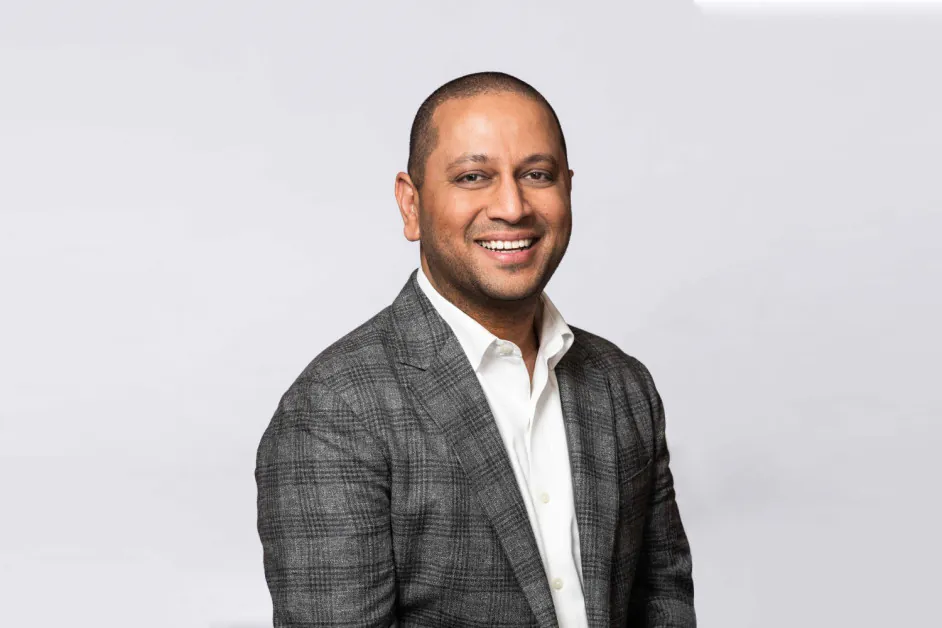
ทารัน ทากูร์ ผู้ร่วมก่อตั้งและซีอีโอของ Veza เป็นอดีตผู้บริหารของ Data Domain, Veritas และ IBM โดยมีประสบการณ์หลายทศวรรษในการสร้างบริษัทโครงสร้างพื้นฐานสำหรับองค์กร เขาร่วมก่อตั้ง Veza เพื่อแก้ไขปัญหาการขยายตัวของอัตลักษณ์ โดยมุ่งเน้นในการให้ความชัดเจนและการควบคุมในโครงสร้างที่ซับซ้อนแบบไฮบริดและคลาวด์
Veza เป็นแพลตฟอร์มความปลอดภัยด้านอัตลักษณ์ที่ออกแบบมาเพื่อสภาพแวดล้อมหลายคลาวด์สมัยใหม่ โดยช่วยให้องค์กรสามารถจัดการและสิทธิ์การเข้าถึงข้ามแอปพลิเคชัน แพลตฟอร์มคลาวด์ และระบบข้อมูลด้วยความแม่นยำและความชัดเจนโดยไม่มีใครเทียบได้ โดยได้รับการสนับสนุนจากเงินลงทุนมากกว่า 125 ล้านดอลลาร์ รวมถึงการลงทุน 110 ล้านดอลลาร์ใน Series C โดย Accel ร่วมกับ Sequoia Capital, GV และ Norwest Venture Partners Veza ให้บริการแก่ลูกค้ารายใหญ่ เช่น Blackstone, Autodesk, SoFi, Wynn Resorts (WYNN ) และ S&P Global (SPGI ) เพื่อป้องกันการละเมิดความปลอดภัย ลดความเสี่ยงของการละเมิดจากภายใน และรับประกันการปฏิบัติตามกฎระเบียบ
คุณได้ร่วมก่อตั้งบริษัทโครงสร้างพื้นฐานสำหรับองค์กรหลายแห่งตลอดหลายปีที่ผ่านมา สิ่งใดที่ทำให้คุณตัดสินใจเปิดตัว Veza และประสบการณ์ในอดีตของคุณที่ Datos IO, Data Domain และ IBM Research มีอิทธิพลต่อวิสัยทัศน์ของคุณเกี่ยวกับความปลอดภัยด้านอัตลักษณ์อย่างไร
ทุกบริษัทที่ฉันสร้างขึ้นมาต้องเผชิญกับจุดบอดพื้นฐานในโครงสร้างพื้นฐานสำหรับองค์กร เช่น การป้องกันข้อมูล ความทนทาน และการปรับขนาด แต่อัตลักษณ์เป็นสิ่งที่ขาดหายไปเสมอ ที่ Datos IO เราได้ช่วยปกป้องข้อมูลสำคัญทั่วแอปพลิเคชันคลาวด์ แต่เราก็พบปัญหาเชิงระบบที่ลึกกว่านั้น ซึ่งก็คือเราไม่ทราบว่าใครมีสิทธิ์เข้าถึงข้อมูลใด หรือทำไม
ฉันร่วมก่อตั้ง Veza เพราะฉันเห็นอนาคตที่อัตลักษณ์จะเป็นพื้นผิวการโจมตีหลัก และเรากำลังอยู่ในอนาคตนั้นขณะนี้ อุตสาหกรรมได้ใช้เวลา 20 ปีในการแสร้งว่า IAM เป็นเพียงปัญหาสำหรับการตรวจสอบ แต่ไม่ใช่ เป็นแพลตฟอร์มการควบคุมอย่างต่อเนื่อง ซึ่งเป็นที่ที่ความปลอดภัย การปฏิบัติตามกฎระเบียบ และผลผลิตทั้งหมดมาบรรจบกัน วัตถุประสงค์ของเราคือการทำให้สิทธิ์การเข้าถึงไม่เพียงแต่ชัดเจน แต่ยังสามารถดำเนินการได้
เพียงแค่มองไปที่การเข้าซื้อกิจการของ Palo Alto ของ CyberArk ซึ่งเป็นสัญญาณที่ชัดเจนที่สุดของอุตสาหกรรมว่าอัตลักษณ์ไม่ใช่เพียงฟังก์ชันในสำนักงานหลัง แต่เป็นแกนกลางของกลยุทธ์ด้านความปลอดภัยขององค์กร แต่แม้จะมีข้อตกลงนี้ อุตสาหกรรมก็ยังคงไม่มีสิ่งที่องค์กรสมัยใหม่ต้องการมากที่สุด ซึ่งก็คือการมองเห็นแบบเรียลไทม์ของสิ่งที่อัตลักษณ์สามารถทำได้ ทั่วทั้งแอปพลิเคชัน ระบบ และชุดข้อมูล นั่นคือช่องว่างที่ Veza เติมเต็ม
เรากำลังเข้าสู่ยุคใหม่ гдеตัวแทน AI ไม่ใช่แค่เครื่องมือ แต่เป็นตัวแสดงอิสระที่เข้าถึงระบบ ข้อมูล และแอปพลิเคชันโดยอัตโนมัติ การเปลี่ยนแปลงนี้ท้าทายแบบจำลองดั้งเดิมของการจัดการอัตลักษณ์และสิทธิ์การเข้าถึง (IAM) อย่างไร
IAM ถูกออกแบบมาเพื่อมนุษย์ ตัวแทน AI ที่มีอำนาจอิสระทำลายแบบจำลองนี้ทั้งหมด เหล่านี้เป็นหน่วยงานอิสระที่ตัดสินใจ สร้างผลลัพธ์ สร้างการทำงานแบบชุด และกระตุ้นการเข้าถึงแบบที่สองในความเร็วของเครื่อง แต่เครื่องมือ IAM ส่วนใหญ่ยังคงถามว่า “กลุ่มใดที่อัตลักษณ์นี้อยู่?” นั่นเป็นเรื่องน่าหัวเราะ
การเปลี่ยนแปลงแบบจำลองคือ สิทธิ์การเข้าถึงไม่ได้รับการจัดสรรแบบคงที่อีกต่อไป แต่เป็นการเกิดขึ้นแบบไดนามิกและตามบริบท คุณไม่สามารถจัดการสิ่งนี้ได้ด้วยบทบาทคงที่และสิทธิ์การเข้าถึงที่ไม่ใหม่ คุณต้องการข้อมูลการเข้าถึงแบบเรียลไทม์ คุณต้องการระบบที่เข้าใจสิ่งที่ตัวแทน AI สามารถทำได้ ทั่วทั้งระบบ ไม่ใช่แค่สิ่งที่ “อนุญาต” ให้ทำได้ตามทฤษฎี
Veza ได้พูดถึงความเสี่ยงที่เพิ่มขึ้นของอัตลักษณ์ที่ไม่ใช่มนุษย์ เช่น ตัวแทน AI บัญชีบริการ บอท วิธีการที่คุณแยกแยะระหว่างการทำงานอัตโนมัติที่ถูกต้องและความเสี่ยงของการให้สิทธิ์มากเกินไปในสภาพแวดล้อมแบบไดนามิก เช่น DevOps หรือการเงิน
นั่นคือคำถามที่มีมูลค่า 10 พันล้านดอลลาร์ ส่วนใหญ่ขององค์กรไม่สามารถแม้แต่จะทำการตรวจสอบอัตลักษณ์ที่ไม่ใช่มนุษย์ได้ ไม่เช่นนั้นก็ไม่สามารถควบคุมมันได้ Veza กลับด้านแบบจำลอง เราไม่ได้เริ่มต้นด้วยอัตลักษณ์ เราเริ่มต้นด้วยการกระทำ ใครหรืออะไรสามารถอ่าน S3 บัคเก็ตนี้ได้ ใครสามารถลบแถวในฐานข้อมูลการผลิตได้
ใน DevOps หรือการเงิน การทำงานอัตโนมัติเป็นสิ่งจำเป็น แต่การจำกัดความเสี่ยงก็จำเป็นเช่นกัน คุณต้องการมองเห็นแบบละเอียดเกี่ยวกับสิ่งที่อัตลักษณ์เหล่านั้นสามารถทำได้ ณ ตอนนี้ ไม่ใช่สิ่งที่ตั๋ว IAM บอกไว้หกเดือนก่อน และคุณต้องสามารถปิดการเข้าถึงได้ทันทีเมื่อการเข้าถึงนั้นกลายเป็นอันตราย นั่นคือพลังพิเศษของ Veza
เมื่อองค์กรรวม AI เข้ากับกระบวนการทำงานที่สำคัญ การบังคับใช้สิทธิ์การเข้าถึงแบบเรียลไทม์เป็นสิ่งจำเป็น คุณสามารถอธิบายได้ว่า Veza ช่วยให้บรรลุระดับความละเอียดในการควบคุมสิทธิ์การเข้าถึงทั่วทั้งโครงสร้างพื้นฐานแบบไฮบริดและหลายคลาวด์
ความละเอียดโดยไม่มีการบังคับใช้แบบอัตโนมัติเป็นสิ่งไร้ประโยชน์ Veza เชื่อมต่อกับแพลตฟอร์มการควบคุมโดยตรง ไม่ว่าจะเป็น AWS, Salesforce , Snowflake หรือ SAP และสร้างกราฟของการอนุญาตทุกอย่าง ทุกบทบาท ทุกการกระทำที่มีให้กับอัตลักษณ์ ไม่ว่าจะเป็นมนุษย์หรือเครื่องจักร ในระบบหรือบนคลาวด์ มันเป็นเนื้อผ้าการเข้าถึงที่เป็นเอกภาพ
จากนั้นเราจะเพิ่มบริบททางธุรกิจเข้าไปด้วย เช่น ใครเป็นเจ้าของแอปพลิเคชัน เมื่อไหร่ที่ใช้ครั้งสุดท้าย และว่ามันเป็นส่วนหนึ่งของกระบวนการที่สำคัญหรือไม่ ซึ่งช่วยให้คุณสามารถสร้างนโยบาย เช่น “ไม่อนุญาตให้ตัวแทน AI เข้าถึงข้อมูลส่วนบุคคล เว้นแต่จะได้รับการอนุมัติและบันทึกอย่างชัดเจน” และหากมีบางสิ่งที่ฝ่าฝืนกฎนั้น Veza สามารถแจ้งเตือน ถอนสิทธิ์ หรือแก้ไขได้แบบเรียลไทม์ นั่นคือวิธีการบังคับใช้สิทธิ์การเข้าถึงที่มีประสิทธิภาพ
คุณได้อธิบาย Veza ว่าเป็น “การให้ข้อมูลการเข้าถึง” สิ่งนี้หมายถึงอะไรในแง่ปฏิบัติ และแตกต่างจากวิธีการควบคุมการเข้าถึงแบบดั้งเดิมหรือแพลตฟอร์มการกำกับดูแลอัตลักษณ์อย่างไร
การให้ข้อมูลการเข้าถึงหมายถึงการรู้ว่า ณ ตอนนี้ อัตลักษณ์ทุกอย่าง ไม่ว่าจะเป็นมนุษย์หรือไม่ สามารถทำอะไร ที่ไหน และทำไม เครื่องมือแบบดั้งเดิมบอกคุณว่าสิ่งที่ผู้ใช้ได้รับมา แต่เราบอกคุณว่าสิ่งที่พวกเขาสามารถทำได้จริงๆ ณ ตอนนี้ และว่ามันปลอดภัยหรือไม่
เครื่องมือ IGA ทำการกำกับดูแลทุกๆ ไตรมาส Veza ทำการกำกับดูแลอย่างต่อเนื่อง เครื่องมือ PAM มุ่งเน้นไปที่บัญชีเอกสิทธิ์เฉพาะเล็กๆ เราครอบคลุมอัตลักษณ์ทุกอย่าง ทุกแอปพลิเคชัน ทุกสิทธิ์การเข้าถึง และเราทำสิ่งนี้ด้วยบริบทที่จะช่วยให้คุณตัดสินใจได้อย่างชาญฉลาด ไม่ใช่แค่การสร้างเสียงรบกวน
เมื่อมองไปที่อนาคตของ AI ที่มีอำนาจอิสระ ระบบความปลอดภัยควรพัฒนาไปอย่างไรเพื่อรักษาความปลอดภัย และองค์กรควรเริ่มลงทุนในความสามารถใดในปัจจุบันเพื่อหลีกเลี่ยงการละเมิดหรือการละเมิดภายในในอนาคต
ทีมความปลอดภัยต้องหยุดคิดในแง่ของผู้ใช้และเริ่มคิดในแง่ของการกระทำ ตัวแทน AI ไม่ได้ลงเวลาทำงาน ไม่ได้กรอกแบบฟอร์มการขออนุญาต และไม่ได้ปิดการทำงาน พวกมันเริ่มต้น ทำงาน และหายไป
คุณต้องการระบบความปลอดภัยที่ตระหนักถึงการเข้าถึงแบบเรียลไทม์ และอยู่ใกล้กับแพลตฟอร์มการควบคุม นั่นหมายถึง:
- การตรวจสอบสิทธิ์การเข้าถึงอย่างต่อเนื่อง
- การกำหนดพฤติกรรม AI เป็นมาตรฐาน
- การเพิกถอนสิทธิ์การเข้าถึงอัตโนมัติ
- การตรวจสอบที่ไม่สามารถเปลี่ยนแปลงได้สำหรับการโต้ตอบ AI ทั้งหมด
สิ่งนี้ไม่ใช่สิ่งที่ไม่จำเป็น ทุกตัวแทน AI เป็นภัยคุกคามจากภายในที่อาจเกิดขึ้น และโครงสร้างการปฏิบัติตามกฎระเบียบกำลังตามมาอย่างรวดเร็ว หากคุณไม่สามารถอธิบายได้ว่าใครทำอะไรและทำไม คุณจะล้มเหลวในการตรวจสอบ ล้มเหลวในการสร้างความไว้วางใจ หรือสิ่งที่เลวร้ายกว่านั้น
Veza มีลูกค้ารายใหญ่ เช่น Autodesk, Blackstone และ S&P Global คุณเห็นรูปแบบหรือความผิดพลาดที่พบบ่อยที่สุดในองค์กรที่มีความสามารถในการกำกับดูแลอัตลักษณ์
ความผิดพลาดที่พบบ่อยที่สุด คือการสมมติว่าคนอื่นเป็นเจ้าของสิ่งนี้ IAM มักถูกทอดทิ้งระหว่างความปลอดภัย IT การปฏิบัติตามกฎระเบียบ และวิศวกรรม ซึ่งการแบ่งส่วนนี้ส่งผลให้ขาดความรับผิดชอบ
ปัญหาหนึ่งคือการขยายตัวของบทบาท โดยเฉพาะในองค์กรที่มีความสามารถมาก เมื่อเวลาผ่านไป ไม่มีใครลบสิทธิ์การเข้าถึงเพราะมันเสี่ยง ดังนั้นแทนที่จะให้สิทธิ์การเข้าถึงที่น้อยที่สุด คุณจะได้รับการเปิดเผยสูงสุด
และในที่สุด องค์กรส่วนใหญ่คิดว่าการตรวจสอบการเข้าถึงเป็นการควบคุม มันไม่ใช่ มันเป็นเพียงการปะติดปะต่อ การควบคุมที่แท้จริงคือการป้องกันการเข้าถึงที่เป็นอันตรายตั้งแต่แรก Veza ช่วยให้ทีมเปลี่ยนจากผู้ตรวจสอบไปเป็นผู้ป้องกัน
บริษัทได้รับการสนับสนุนจากนักลงทุนกว่า 125 ล้านดอลลาร์ โดยมีการสนับสนุนจาก Accel, Sequoia และ GV สิ่งนี้บ่งบอกถึงความเร่งด่วนในการแก้ไขปัญหาอัตลักษณ์ในยุค AI อย่างไร และคุณวางแผนจะใช้แรงผลักดันนี้เพื่อขยายผลกระทบของ Veza
สิ่งนี้บ่งบอกว่าเรากำลังแก้ไขปัญหาที่มีผลกระทบต่อทั้งอุตสาหกรรม และเรากำลังทำสิ่งนี้ในเวลาที่เหมาะสมที่สุด อัตลักษณ์เป็นประตูหน้า ป้อมปราการ และจุดอ่อนที่เดียวกัน และ AI เพิ่งเปิดประตูใหญ่นั้น
นักลงทุนของเรารู้ว่า Veza ไม่ใช่แค่เครื่องมือ IAM อีกตัวหนึ่ง เรากำลังสร้างแพลตฟอร์มการควบคุมสำหรับการเข้าถึงในยุค AI เรากำลังใช้แรงผลักดันนี้เพื่อเร่งการขยายตัวของแพลตฟอร์ม การรวมระบบนิเวศที่ลึกซึ้งยิ่งขึ้น และการขยายไปทั่วโลก โดยเฉพาะในภาคส่วนที่มีการควบคุมอย่างเข้มงวด เช่น บริการทางการเงิน การดูแลสุขภาพ และรัฐบาล
คุณถือสิทธิบัตร 18 รายการในด้านความปลอดภัยของข้อมูล การจัดเก็บ และการจัดการ คุณคิดว่ามีนวัตกรรมใดภายใน Veza ที่จะกำหนดมาตรฐานใหม่สำหรับวิธีการที่อุตสาหกรรมเข้าถึงการกำกับดูแลอัตลักษณ์ในช่วงสิบปีข้างหน้า
ใช่ มีสองสิ่ง
ประการแรก คือ Access Graph ของเรา: เป็นแบบจำลองที่ครอบคลุมซึ่งเชื่อมโยงอัตลักษณ์กับสิทธิ์การเข้าถึงและการกระทำทั่วทั้งระบบในแบบเรียลไทม์ นี่เป็นพื้นฐานสำหรับการให้สิทธิ์การเข้าถึงที่น้อยที่สุด การกำกับดูแล AI และการตรวจจับการละเมิดจากภายใน
ประการที่สอง คือการบำบัดอัตโนมัติ เรากำลังลงทุนอย่างหนักในการสร้างสภาพแวดล้อมการเข้าถึงที่สามารถรักษาตัวเอง โดยที่การละเมิดจะถูกตรวจจับ บริบท และแก้ไขโดยไม่ต้องมีการแทรกแซงจากมนุษย์ นี่คือวิธีการกำกับดูแล AI ด้วย AI
ในช่วงสิบปีข้างหน้า การกำกับดูแลอัตลักษณ์จะเปลี่ยนจากการตอบสนองเป็นอัตโนมัติ Veza จะเป็นเครื่องยนต์ที่ขับเคลื่อนการเปลี่ยนแปลงนี้
สุดท้าย คุณได้กล่าวว่า “ความสามารถไม่มีขอบเขต” คุณมีคำแนะนำอะไรสำหรับผู้ก่อตั้งทางเทคนิคหรือวิศวกรที่กำลังสร้างบริษัทโครงสร้างพื้นฐานด้านความปลอดภัยหรือ AI รุ่นต่อไปในปัจจุบัน
สร้างสำหรับกรณีเชิงขอบ ไม่ใช่เส้นทางที่มีความสุข อนาคตเป็นเรื่องที่ซับซ้อน – มีหลายคลาวด์ หลายตัวแทน และหลายขั้ว ระบบของคุณต้องสมมติว่าความวุ่นวาย
ประการที่สอง อย่ากลัวที่จะท้าทายโควต้าที่ศักดิ์สิทธิ์ อุตสาหกรรมความปลอดภัยเต็มไปด้วยสมมติฐานที่มีมายาวนาน – “การเข้าถึงแบบเรียลไทม์เป็นเพียงพอ”, “มนุษย์เป็นปัญหา”, “การตรวจสอบหมายถึง Excel” ท้าทายแบบจำลองเหล่านี้
สุดท้าย จ้างคนที่หลงใหลในหลักการแรก เครื่องมือเปลี่ยนแปลง พาราไดม์เปลี่ยนแปลง แต่ความชัดเจนของความคิดและการมอบหมายชนะทุกครั้ง
และใช่ ความสามารถไม่มีขอบเขต สร้างสิ่งที่มีผลกระทบ สร้างสิ่งที่หลากหลาย และสร้างเพื่อผลกระทบ
ขอขอบคุณสำหรับการสัมภาษณ์ที่ดี ผู้อ่านสามารถเรียนรู้เพิ่มเติมได้ที่ Veza


