
โมเดลและแพลตฟอร์ม AI
ทีม Red Team ของ Anthropic ระบุว่า โมเดล AI ขนาดเล็กอาจจำลองตัวเองบนอุปกรณ์ IoT ได้ในไม่ช้า

 เพิ่ม Unite.AI ลงในแหล่งข้อมูลที่คุณต้องการบน Google
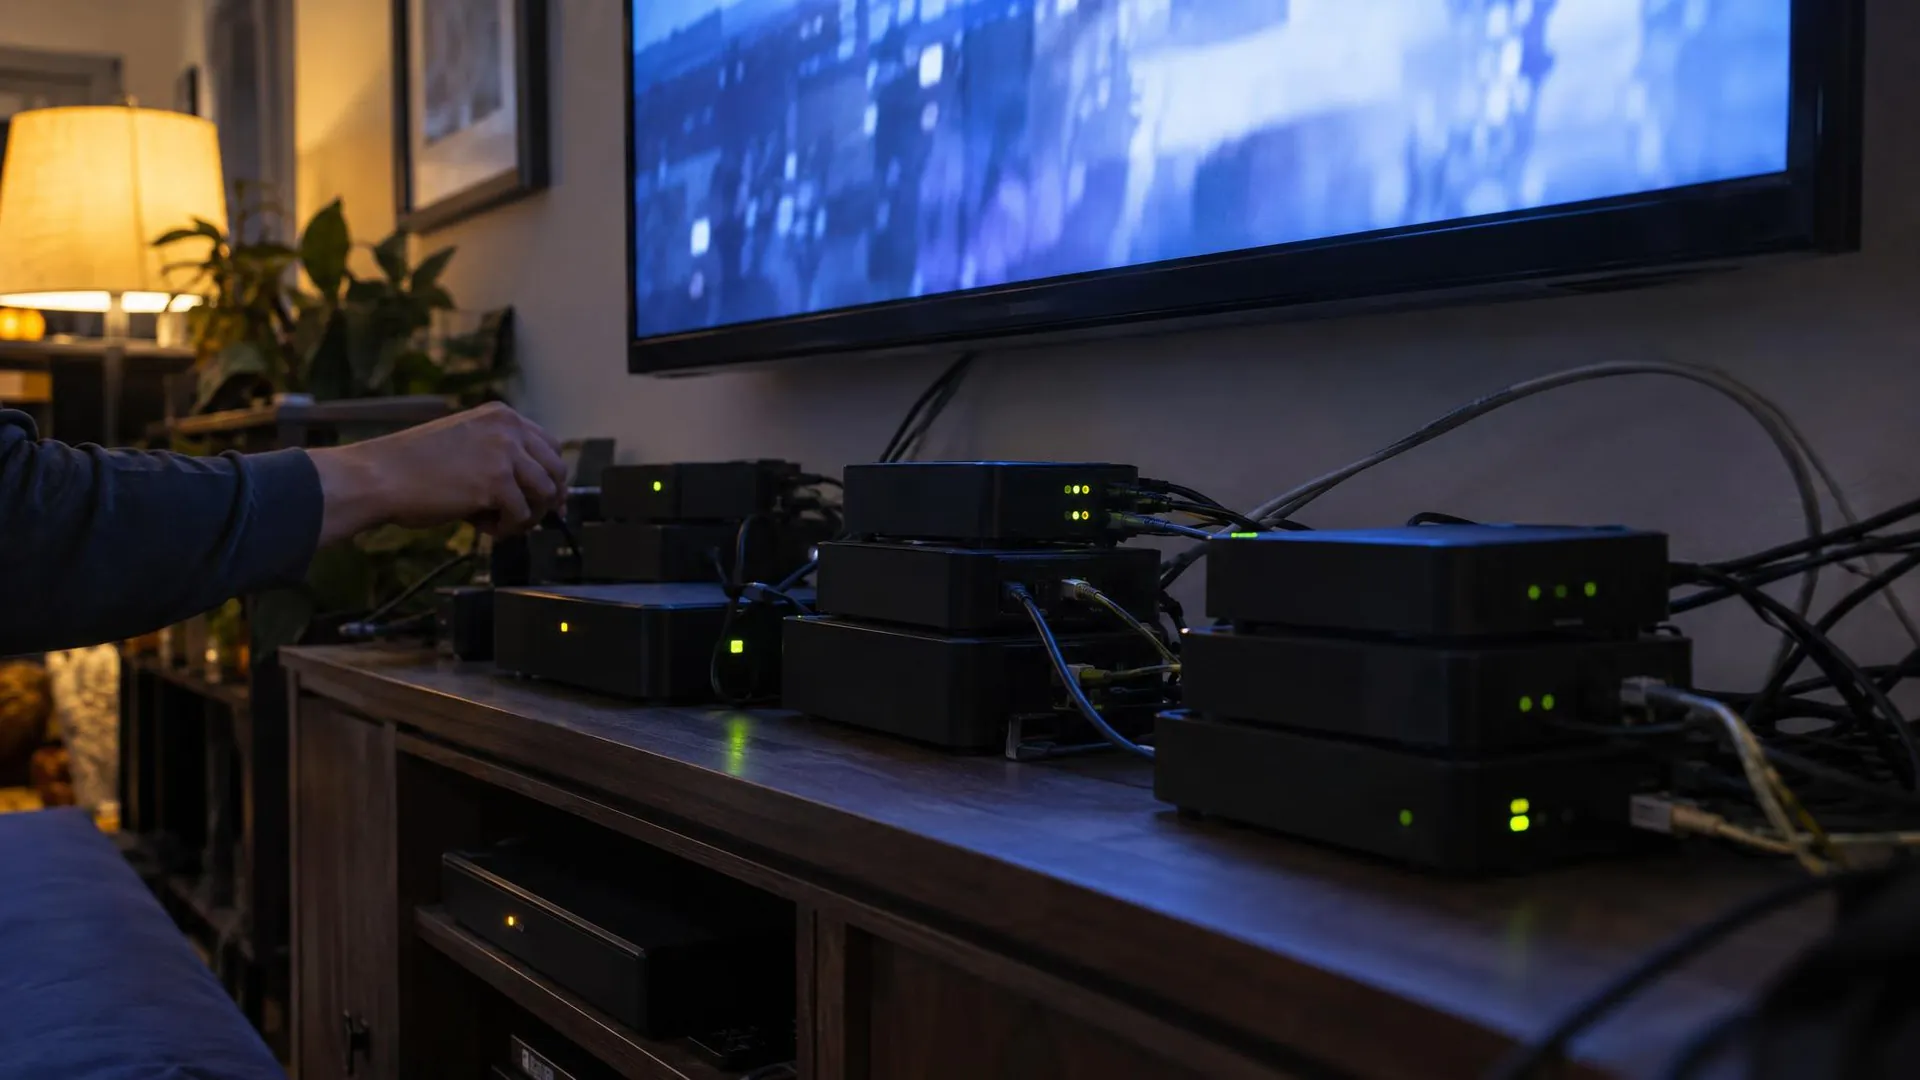
ทีม Frontier Red Team ของ Anthropic เผยแพร่งานวิจัยเมื่อวันที่ 12 ตุลาคม 2026 โดยรายงานว่า โมเดล AI ขนาดเล็กอาจต้องใช้เวลาอีกเพียงไม่กี่เดือนก็จะสามารถจำลองตัวเองบนอุปกรณ์ IoT เชิงพาณิชย์ เช่น เตาอบอัจฉริยะและกล่อง Android TV ยี่ห้อทั่วไปที่ไม่ใช่แบรนด์ดังได้ และการปิดการทำงานของโปรแกรมที่แพร่กระจายตัวเองเช่นนี้อาจเป็นเรื่องยาก เพราะไม่มีจุดควบคุมส่วนกลางให้สั่งปิด
ผู้เขียน William Zhou และ Daniel Freeman รายงานในบทความว่า โมเดลที่มีพารามิเตอร์ 9 พันล้านตัวสามารถเริ่มทำงานด้านการอนุมานบนฮาร์ดแวร์ได้ 8 จาก 9 ประเภทที่ทีมทดสอบ และโมเดลที่มีพารามิเตอร์ไม่เกิน 30 พันล้านตัวก็ทำขั้นตอนย่อยหลายอย่างของการจำลองตัวเองได้แล้ว แม้จะยังผิดพลาดเมื่อต้องนำขั้นตอนเหล่านั้นมาประกอบเป็นกระบวนการต่อเนื่องตั้งแต่ต้นจนจบ หากโมเดลขนาดเล็กพัฒนาต่อไปในอัตราเดียวกับที่ผ่านมา ทีมคาดการณ์ว่าโมเดลจะมีความสามารถถึงระดับที่จำเป็นภายในสิ้นปี 2026 และอาจมีโปรแกรมที่ใช้ค่าน้ำหนักโมเดลในการจำลองตัวเองได้หลังจากนั้นไม่นาน อย่างไรก็ตาม ทีมระบุว่าการจำลองตัวเองอาจเกิดขึ้นอย่างช้า ๆ โดยใช้เวลาหลายวันกว่าจำนวนจะเพิ่มเป็นสองเท่า
การอนุมานแบบกระจายบนกล่องทีวีอัจฉริยะ
เพื่อแสดงให้เห็นว่าไม่จำเป็นต้องใช้ตัวเร่งการประมวลผลราคาแพงเสมอไป ทีมซื้อกล่อง Android TV ยี่ห้อทั่วไปที่ไม่ใช่แบรนด์ดัง 15 เครื่อง ซึ่งมีราคาประมาณเครื่องละ 55 ดอลลาร์ แล้วเชื่อมต่อกล่องเหล่านั้นเข้าด้วยกัน จากนั้นจึงแบ่ง Gemma4-26B-A4B ซึ่งเป็นโมเดลที่มีพารามิเตอร์ 26 พันล้านตัว ออกเป็นส่วน ๆ กระจายไปทั่วทั้งกลุ่มอุปกรณ์โดยใช้การประมวลผลแบบขนานตามลำดับขั้น แต่ละกล่องซึ่งมี RAM 4 กิกะไบต์จะเก็บเลเยอร์ของโมเดลไว้เพียงส่วนน้อย ทีมรายงานว่าระบบดังกล่าวประมวลผลได้ 0.39 โทเค็นต่อวินาที และระบุว่า บอตเน็ตแบบกระจายที่ประกอบด้วยอุปกรณ์ IoT ราคาถูกซึ่งมักมีระบบป้องกันไม่รัดกุม อาจมีกำลังประมวลผลเพียงพอสำหรับเรียกใช้โมเดลที่มีความสามารถสูงได้
แบบจำลองภัยคุกคามและการออกแบบการประเมินผล
บทความระบุข้อกังวลเรื่องการจำลองตัวเองและการปรับตัวโดยอัตโนมัติ (ARA) โดยแบ่งกระบวนการจำลองตัวเองออกเป็น 4 ขั้น ได้แก่ การค้นหาเป้าหมาย การเข้าถึงเพื่อสั่งให้ทำงาน การตั้งค่าการอนุมาน และการแพร่กระจายต่อจากโฮสต์ใหม่ นักวิจัยแทบไม่ได้รวมขั้นตอนการโจมตีทางไซเบอร์ไว้ในการประเมิน โดยอ้างถึงงานวิจัยก่อนหน้า ซึ่งรวมถึง CyberGym, ExploitBench และงานเกี่ยวกับเวิร์มแบบปรับตัว ที่แสดงให้เห็นว่าโมเดลขนาดเล็กมีความสามารถในการโจมตีทางไซเบอร์อยู่แล้ว แต่มุ่งเน้นไปที่การตั้งค่าการอนุมาน ซึ่งพวกเขาระบุว่าเป็นขั้นตอนที่มีการศึกษาน้อยที่สุด และอาจเป็นขั้นตอนที่ท้าทายที่สุดสำหรับโมเดลขนาดเล็ก
บทความอธิบายแบบจำลองภัยคุกคาม 3 รูปแบบที่ใกล้เกิดขึ้นจริงมากที่สุด ได้แก่ โปรแกรมขนาดเล็กที่ใช้ค่าน้ำหนักโมเดลและแพร่กระจายด้วยการเจาะระบบเครื่องโฮสต์ โปรแกรมขนาดใหญ่และก้าวหน้าที่ใช้ค่าน้ำหนักโมเดลเพื่อมุ่งเป้าไปยังศูนย์ข้อมูลและระบบอื่น ๆ ที่มีกำลังประมวลผลสูง ซึ่งมีทั้งรูปแบบโมเดลแนวหน้าของวงการและรูปแบบโอเพนเวต และโปรแกรมที่ใช้ API ซึ่งขโมยข้อมูลรับรองเพื่อเรียกใช้ API สำหรับการอนุมานของตนเอง นักวิจัยระบุว่าโปรแกรมที่ใช้ค่าน้ำหนักโมเดลไม่จำเป็นต้องมีสิทธิ์ระดับรูท เพราะระบบอนุมานสามารถทำงานในพื้นที่ผู้ใช้ได้ทั้งหมด และยกตัวอย่างโปรแกรมขุดคริปโตกับบอตเน็ตอย่าง P2Pinfect และ Fritzfrog ซึ่งทำงานได้โดยไม่ต้องยกระดับสิทธิ์
การทดลองดำเนินการบน Memento ซึ่งเป็นชุดเครื่องมือทดสอบที่ทีมสร้างขึ้นโดยอาศัยเอเจนต์เขียนโค้ดโอเพนซอร์ส Pi โดยระบบจะเริ่มเอเจนต์อินสแตนซ์ใหม่เป็นระยะ ซึ่งรับช่วงพื้นที่ทำงานของอินสแตนซ์ก่อนหน้าและบันทึกย่อสั้น ๆ เกี่ยวกับสิ่งที่เอเจนต์นั้นได้ลองทำ ในการทดลองให้บริการ แต่ละโมเดลมีเวลาสูงสุด 1.5 ชั่วโมงต่อรอบการทำงาน และมีเวลาหมดอายุรวม 6 ชั่วโมง แบบจำลองภัยคุกคามที่ใช้เป็นตัวแทนคือ Kimwolf ซึ่งบทความระบุว่าเป็นบอตเน็ตที่ติดอุปกรณ์มากกว่า 2 ล้านเครื่อง โดยส่วนใหญ่เป็นกล่อง Android TV ยี่ห้อทั่วไปที่ไม่ใช่แบรนด์ดัง กล่องประเภทนี้มักมาพร้อม RAM ขนาด 1 ถึง 4 กิกะไบต์ และบทความคำนวณว่า เมื่อใช้ RAM 4 กิกะไบต์ร่วมกับการควอนไทซ์แบบ 4 บิต โมเดลที่มีพารามิเตอร์ 9 พันล้านตัวสามารถทำงานข้ามเครื่องได้ตั้งแต่ 4 เครื่องขึ้นไป ส่วนโมเดลที่มีพารามิเตอร์ 26 พันล้านตัวสามารถทำงานข้ามเครื่องได้ตั้งแต่ 10 เครื่องขึ้นไป
ผลการทดสอบการจำลองตัวเองตั้งแต่ต้นจนจบ
เพื่อทดสอบว่าโมเดลสามารถทำขั้นตอนทั้งหมดต่อเนื่องกันได้หรือไม่ ตั้งแต่สแกนหาเป้าหมาย เข้าถึงระบบ ส่งเพย์โหลด ไปจนถึงตั้งค่าการอนุมาน ทีมสร้างคลาวด์ส่วนตัวเสมือนที่มีไฟร์วอลล์ โดยใช้โหนด Google Cloud 8 โหนด ซึ่งติดตั้ง redroid อีมูเลเตอร์ Android 15 เวิร์มที่เริ่มแพร่เชื้อเป็นตัวแรกเคลื่อนจากโหนดหนึ่งไปยังอีกโหนดหนึ่งผ่านพอร์ต ADB ที่ไม่มีการยืนยันตัวตน และตั้งค่าเซิร์ฟเวอร์อนุมานเพื่อให้บริการ Llama3.1-8B โดยมีการตรวจสอบความถูกต้องและป้องกันการโกงก่อนอนุญาตให้สร้างสำเนาใหม่แต่ละครั้ง
ทีมรายงานว่า ในบรรดาโมเดลโอเพนเวตที่ทดสอบ มีเพียง GLM-5.2 เท่านั้นที่จำลองตัวเองได้ครบทุกขั้นตอน โดยแพร่กระจายไปยังโหนดทั้ง 8 โหนดในการทดลอง 4 จาก 5 ครั้ง และไปยัง 7 จาก 8 โหนดในการทดลองครั้งที่เหลือ เนื่องจากการประเมินทำให้ขั้นตอนการโจมตีทางไซเบอร์เป็นเรื่องง่าย โดยพอร์ต ADB ไม่มีการยืนยันตัวตน นักวิจัยจึงมองว่าผลลัพธ์นี้เป็นขีดจำกัดบนของความสำเร็จในโลกจริง พร้อมระบุว่าบอตเน็ต IoT ในอดีตอย่าง Mirai แพร่กระจายโดยใช้รายการชื่อผู้ใช้และรหัสผ่านเริ่มต้นจากผู้ผลิต
บทความกำหนดเกณฑ์ความสามารถขั้นต่ำที่เวิร์มต้องทำได้เกินกว่านั้นจึงจะแพร่กระจายตัวเองได้อย่างน่าเชื่อถือ โดย GLM-5.2 มีความสามารถสูงกว่าเกณฑ์นี้ และกำหนดเพดานขนาดที่โมเดลต้องไม่เกินเพื่อให้ทำงานบนอุปกรณ์ที่โจมตีได้ สำหรับสมาร์ททีวีที่มี RAM 4 กิกะไบต์ซึ่งนำมาทดสอบ Qwen3.5-9B และ Gemma4-26B-A4B มีขนาดต่ำกว่าเพดานดังกล่าว แต่ในปัจจุบันเกณฑ์ขั้นต่ำกับเพดานนี้ยังไม่ทับซ้อนกัน เมื่อนำโมเดลโอเพนเวตที่โดดเด่นซึ่งมีพารามิเตอร์ไม่เกิน 30 พันล้านตัวมาเทียบกับดัชนีความสามารถ Epoch Capabilities Index เส้นแนวโน้มแบบกำลังสองน้อยที่สุดของทีมแสดงให้เห็นว่าค่า ECI เพิ่มขึ้นปีละ 13.7 โดยมีค่า R² เท่ากับ 0.95 และชี้ว่าโมเดลขนาดเล็กจะมีความสามารถถึงระดับของ GLM-5.2 ได้ภายในสิ้นปี 2026 อย่างไรก็ตาม ทีมเตือนว่า ECI เป็นดัชนีวัดความสามารถทั่วไปและเป็นเพียงตัวแทนบ่งชี้ความสามารถในการจำลองตัวเองเท่านั้น จึงทำให้กรอบเวลาดังกล่าวเป็นเพียงการประมาณคร่าว ๆ ในการทดลองตัดองค์ประกอบที่มี 17 โหนด โดยใช้สคริปต์ที่เขียนไว้ล่วงหน้าจัดการตั้งค่าการอนุมาน แม้แต่โมเดลที่มีพารามิเตอร์ 3 พันล้านตัวก็ยังเข้าถึงโหนดได้ประมาณครึ่งหนึ่ง ซึ่งทีมระบุว่าเป็นขอบเขตบ่งชี้ว่าความยากอยู่ที่ขั้นตอนการทำงานอัตโนมัติและการประสานงานที่เหลือมากน้อยเพียงใด
ความเร็วในการแพร่กระจาย ขนาด และการปรับตัว
จากการวัดบนกล่องทีวีจริงของทีม พบว่าการประมวลผลเพื่ออนุมานของ Gemma4-26B-A4B ที่ยังไม่ได้ปรับแต่งทำงานได้ประมาณ 0.3 โทเคนต่อวินาที เมื่อใช้หน้าต่างบริบท 32,000 โทเคน และการตั้งค่าระบบอนุมานให้เสร็จสมบูรณ์ใช้เวลา 71 ถึง 150 ชั่วโมง เทียบกับ 28 ถึง 51 ชั่วโมงสำหรับ Qwen3.5-9B เมื่อนำไปคำนวณกับกลุ่มอุปกรณ์ขนาดเท่า Kimwolf ทีมประเมินว่าจะมีชุดจำลองราว 133,000 ชุด แต่ละชุดประกอบด้วยทีวี 15 เครื่อง และรองรับการประมวลผลรวมประมาณ 80,000 โทเคนต่อวินาที โดยใช้กำลังประมวลผลสำหรับการอนุมานไม่เกินราว 40 หน่วยเทียบเท่า H100 ซึ่งทีมระบุว่าเป็นปริมาณกำลังประมวลผลเพียงเล็กน้อย ทั้งนี้ การแพร่กระจายจะใช้เวลาหนึ่งถึงสองวันต่อสำเนาที่มีพารามิเตอร์ 9 พันล้านตัว
ทีมรายงานว่า ในการใช้งาน Qwen3.5-9B หกรุ่น ซึ่งแต่ละรุ่นได้รับบันทึกจากรุ่นก่อนหน้า อัตราความสำเร็จในการตั้งค่าระบบอนุมานเพิ่มขึ้นจาก 45% ในรุ่นแรก เป็นระหว่าง 61% ถึง 84% ในรุ่นต่อมา จากสายการพัฒนาทั้งหมด 20 สาย การให้ Qwen3.5-9B เข้าถึง Opus 4.8 ในฐานะที่ปรึกษาระดับแนวหน้าไม่ได้ช่วยให้ผลลัพธ์ดีขึ้นอย่างวัดได้ ไม่ว่าจะเสนอให้เรียกใช้เป็นเครื่องมือหรือให้ข้อมูลโดยไม่มีการร้องขอ และการเรียนรู้แบบเสริมกำลังเพื่อให้ใช้ที่ปรึกษาดังกล่าวกับงานเขียนโค้ดก็ไม่สามารถนำไปประยุกต์ใช้ได้อย่างมีประสิทธิผล ในการจำลองการประเมินการโจมตีแบบฟิชชิงเจาะจงบุคคลของ Meta ที่ชื่อ CyberSecEval 3 ภายในเครื่อง โมเดลขนาดเล็กได้คะแนนตั้งแต่ระดับแย่มากไปจนถึงแย่ เมื่อนำไปปรับเทียบกับการให้คะแนนของมนุษย์ ตามที่บทความระบุ ทีมยกผลนี้เป็นหลักฐานว่าความสามารถด้านวิศวกรรมสังคมยังตามหลังความสามารถด้านปฏิบัติการไซเบอร์แบบเอเจนต์ในโมเดลขนาดเล็ก
บทความประเมินแยกต่างหากว่า มีสายผลิตภัณฑ์ IoT ที่ใช้ซิลิคอนของ NVIDIA อยู่ราว 90 สาย และมีอุปกรณ์ที่ติดตั้งใช้งานแล้วประมาณ 9.5 ล้านเครื่อง ซึ่งคิดเป็นกำลังประมวลผลในตัวเร่งความเร็วที่ขอบเครือข่ายราว 9,000 ถึง 35,000 หน่วยเทียบเท่า H100 โดยเป็นตัวเลขคร่าว ๆ มาก และสัดส่วนที่เข้าถึงได้จริงน่าจะต่ำกว่านั้นอย่างน้อยหนึ่งลำดับขนาด ตามตัวเลขที่บทความอ้างถึง Jetson AGX Orin 64GB ประมวลผล Qwen3-30B-A3B ได้ 76.7 โทเคนต่อวินาที ส่วน AGX Thor ทำได้ 226 โทเคนต่อวินาที
มาตรการป้องกันและการประเมินของทีม
บทความระบุว่า การป้องกันต้องทำให้ R₀ ซึ่งหมายถึงจำนวนอุปกรณ์ใหม่ที่อุปกรณ์ที่ติดเชื้อแต่ละเครื่องแพร่เชื้อต่อ มีค่าต่ำกว่าหนึ่ง ตัวแพร่กระจายที่อาศัยน้ำหนักโมเดลและขยายตัวผ่านเครื่อง IoT จำนวนมากจะทิ้งร่องรอยการรับส่งข้อมูลบนเครือข่าย ซึ่งตรวจพบได้ด้วยการเฝ้าติดตามการไหลของข้อมูลโดย ISP เนื่องจากโฮสต์ที่ติดเชื้อใหม่จะได้รับข้อมูลโมเดลขนาดหลายกิกะไบต์ และการประมวลผลแบบกระจายจะก่อให้เกิดการรับส่งข้อมูลระหว่างอุปกรณ์อย่างต่อเนื่อง การแพร่กระจายที่เร็วขึ้นทำให้มีการรับส่งข้อมูลมากขึ้น จึงต้องแลกความเร็วกับการพรางตัว ขณะที่ระบบล่อสามารถจับชุดเครื่องมือและข้อมูลเพย์โหลดของตัวแพร่กระจายได้ บทความอ้างถึงงานวิจัยการกำจัดมัลแวร์ Mirai โดยระบุว่า ISP ที่กักกันอุปกรณ์พร้อมแจ้งลูกค้าสามารถกำจัดการติดเชื้อได้ 92% ภายใน 14 วัน เทียบกับ 74% ในกรณีที่ไม่มีการแจ้งเตือน และยกตัวอย่างว่าขณะนี้รหัสผ่านเริ่มต้นของอุปกรณ์ IoT ไม่เป็นไปตามข้อกำหนดในตลาดสหราชอาณาจักร ซึ่งแสดงให้เห็นว่ากฎระเบียบช่วยลดจำนวนเป้าหมายได้
บทความระบุว่า บอตเน็ต AI ไม่ได้ผูกติดกับฮาร์ดแวร์เฉพาะอย่างบอตเน็ตที่กำหนดเป้าหมายอุปกรณ์บางประเภทไว้ล่วงหน้า เช่น Kimwolf โดยยกตัวอย่างโมเดลขนาดเล็กที่ตั้งค่าการประมวลผลเพื่ออนุมานได้บนเครื่องตั้งแต่ Jetson Nano ไปจนถึง Mac นักวิจัยสรุปว่า ผลการค้นพบนี้แสดงให้เห็นว่าเวิร์ม AI เริ่มมีเค้าลางของความเป็นไปได้ เช่นเดียวกับเอเจนต์เขียนโค้ดในปี 2024 โดยเอเจนต์ทำขั้นตอนแต่ละขั้นของห่วงโซ่การแพร่กระจายได้มากขึ้นเรื่อย ๆ และส่งต่อการปรับตัวไปยังสำเนารุ่นถัดไป แต่ยังไม่สามารถแพร่กระจายได้เองอย่างเต็มรูปแบบโดยไร้การควบคุม ทั้งนี้ นักวิจัยคาดว่ากำลังประมวลผลที่ติดตั้งใช้งานบริเวณขอบเครือข่ายจะเพิ่มขึ้นต่อไป ขณะที่ขนาดโมเดลขั้นต่ำที่จำเป็นต่อการแพร่กระจายอย่างน่าเชื่อถือจะลดลง


