Grunderna i AI
Vad är verktygsanrop? Så omvandlar AI-modeller beslut till handlingar
Verktygsanrop gör det möjligt för en AI-modell att begära en funktion, ett API, en sökning eller en åtgärd med hjälp av strukturerade argument. Den här guiden följer hela förloppet för verktygsanvändning och förklarar scheman, validering, behörigheter och vanliga feltyper.

 Lägg till Unite.AI bland dina föredragna källor på Google

Verktygsanrop är mekanismen som gör det möjligt för en AI-modell att begära en viss funktion eller extern förmåga med hjälp av strukturerade argument. Det omvandlar modellens beslut till en maskinläsbar åtgärd, så att programvara kan söka, beräkna, hämta poster, köra kod eller uppdatera ett annat system utan att be modellen efterlikna åtgärden i löptext.
Verktygsanrop är grundläggande för moderna AI-agenter. En modell kan resonera om vad som bör hända, men det är den omgivande applikationen som avgör om den begärda åtgärden är giltig, godkänd, genomförd och skickad tillbaka till modellen inför nästa beslut.
Varför modeller behöver verktyg
En språkmodell har viktiga begränsningar. Dess inlärda kunskap har en brytpunkt i tiden, den kan inte alltid utföra beräkningar tillförlitligt, den känner inte automatiskt till privata eller aktuella data och den kan inte påverka programvarusystem genom att enbart generera text.
Verktyg utökar modellens förmågor, till exempel genom att den kan:
- söka efter aktuell information;
- göra sökningar i en databas eller kunskapsbas;
- köra kod eller utföra exakta beräkningar;
- läsa och skriva filer;
- skapa ärenden, händelser, meddelanden eller transaktioner;
- använda en webbläsare eller ett annat användargränssnitt.
Ett verktyg gör inte modellen mer kunnig i sig. Det ger applikationen ett kontrollerat sätt att inhämta belägg eller utföra en åtgärd.
Så är en verktygsdefinition uppbyggd
Verktygsbeskrivningen bör ange både positiva och negativa urvalskriterier. ”Sök poster” är otydligt, eftersom modellen inte kan avgöra om sökningen gäller kunder, dokument eller den offentliga webben. ”Sök bland godkända kundkonton efter företagsnamn eller konto-ID; använd inte för allmän webbsökning” ger modellen en tydlig avgränsning.
Applikationer beskriver varje tillgängligt verktyg i en strukturerad form. En definition innehåller vanligtvis:
- Namn: en stabil identifierare, till exempel
get_weatherellercreate_support_ticket. - Beskrivning: en tydlig förklaring av vad verktyget gör och när det bör användas.
- Indataschema: obligatoriska och valfria argument, deras datatyper och tillåtna värden.
- Utdataavtal: dokumentation av det resultat eller de feltillstånd som applikationen returnerar.
Många verktygsgränssnitt använder JSON Schema eller en närliggande typad representation. Ett snävt och entydigt schema minskar risken för att modellen hittar på parametrar eller kombinerar alternativ som inte är kompatibla.
Så fungerar verktygsanropsloopen
| Namn | Stabil identifierare för den operation som modellen kan begära. |
|---|---|
| Indataschema | Tillåtna argument, typer, obligatoriska fält och tillåtna värden. |
| Auktorisering | Programvaran kontrollerar identitet, policy, omfattning och godkännande före körning. |
| Utdataavtal | Resultatet eller ett uttryckligt felmeddelande som returneras till modellen och granskningsloggen. |
Tänk dig att en användare frågar: ”Har jag några möten i Manchester nästa tisdag, och kommer det att regna?”
- Programmet tillhandahåller kontext. Det skickar användarens begäran, systeminstruktionerna och definitionerna av de valda verktygen till modellen.
- Modellen väljer ett verktyg. Den kan begära en kalendersökning med ett datumintervall och ett platsfilter.
- Programmet validerar begäran. Det kontrollerar verktygsnamnet, obligatoriska argument, behörighetsomfattningen och verksamhetsreglerna.
- Exekveringsmiljön kör verktyget. Den anropar kalendersystemet och returnerar matchande händelser eller ett uttryckligt felmeddelande.
- Modellen tar del av resultatet. Den ser att det finns ett möte i Manchester och begär ett väderverktyg för den staden och det datumet.
- Programmet upprepar kontrollerna och körningen.
- Modellen formulerar det slutliga svaret. Den sammanställer de verifierade resultaten och hänvisar till relevanta uppgifter.
Modellen föreslår anrop; programmet utför dem. Den här gränsdragningen är ett av de viktigaste faktumen när det gäller verktygsanvändning. En säker exekveringsmiljö behandlar aldrig modellens utdata som kod som automatiskt är godkänd att köras.
Verktygsvalet kan vara automatiskt eller begränsat
Ett program kan låta modellen avgöra om ett verktyg behövs, kräva ett visst verktyg, begränsa valet till en delmängd eller förbjuda verktyg i ett svar. De här alternativen passar olika arbetsflöden.
Automatiskt val passar flexibla assistenter. Obligatoriskt val är användbart för uppgifter som strukturerad extrahering, där varje begäran bör gå via en viss funktion. Genom att begränsa vilka verktyg som är tillgängliga minskar man förvirring och exponering: ett steg där en faktura läses behöver inte ha tillgång till ett verktyg för att skicka e-post.
Verktygsanrop jämfört med strukturerad utdata
Båda funktionerna ber modellen producera data som följer ett schema, men de har olika syften.
Strukturerad utdata formaterar modellens svar för ett program, till exempel genom att extrahera ett produktnamn, en kvantitet och en riskklassificering. Verktygsanrop innebär att programmet ombeds utföra en åtgärd och returnera en observation.
Ett strukturerat resultat kan avsluta interaktionen. Ett verktygsanrop leder vanligtvis vidare i en återkopplingsslinga: begäran, körning, observation och ett nytt beslut.
Verktygsanrop jämfört med API:er
Ett API är ett gränssnitt som programvara använder för att kommunicera med ett annat system. Verktygsanrop är det beslutsfattande lager som modellen använder för att välja en åtgärd och ange argument. En verktygsimplementation bygger ofta på ett API, men kan också bygga på en databasfråga, en lokal funktion, ett kommandoradsprogram eller en användargränssnittsåtgärd.
De bästa verktygen exponerar sällan ett helt komplext API direkt. De erbjuder uppgiftsinriktade åtgärder med tydlig innebörd, begränsad omfattning och resultat som modellen kan tolka. ”Återbetala beställning” med validerade policyindata är säkrare och enklare att använda än ett generiskt verktyg för förfrågningar som kan anropa vilken slutpunkt som helst.
Vad kännetecknar ett bra AI-verktyg?
Tydligt syfte. Namnet och beskrivningen bör skilja verktyget från liknande funktioner. Verktyg med överlappande funktioner leder till inkonsekventa val.
Små, typade indata. Obligatoriska fält bör anges tydligt, och begränsade värden bör om möjligt anges med uppräkningar. Undvik att tvinga modellen att skapa stora, ömtåliga nyttolaster.
Användbara utdata. Returnera tillräckligt med information för att underlätta nästa beslut, inklusive stabila identifierare och en tydlig status för om åtgärden lyckades eller misslyckades. Dölj inte ett partiellt misslyckande i ett trevligt formulerat meddelande.
Idempotens när det är möjligt. Det är vanligtvis säkert att försöka igen med en läsåtgärd, men ett nytt försök att genomföra en betalning eller skicka ett meddelande kan duplicera åtgärden. Verktyg med stor påverkan bör använda idempotensnycklar eller någon annan skyddsåtgärd.
Begränsade behörigheter. Ett sökverktyg med enbart läsbehörighet bör inte ärva skrivrättigheter. Autentiseringsuppgifter och auktorisering hör hemma i exekveringsmiljön, inte i prompten.
Vanliga fel vid verktygsanrop
Återförsök behöver en egen policy. Att göra om en skrivskyddad sökning kan vara harmlöst, men ett nytt försök med ett betalningsverktyg eller ett verktyg som skickar meddelanden kan duplicera en oåterkallelig åtgärd. Idempotensnycklar, transaktionsidentifierare och uttryckliga bekräftelsestatusar gör det möjligt för körmiljön att avgöra om det första försöket misslyckades eller bara inte lyckades returnera något svar.
- Fel verktyg: modellen väljer en funktion med en liknande beskrivning.
- Ogiltiga argument: ett obligatoriskt fält saknas, är felaktigt formaterat eller är semantiskt omöjligt.
- Hallucinerat resultat: modellen svarar som om verktyget hade lyckats utan att invänta ett resultat.
- Tvetydiga fel: verktyget returnerar tom utdata, och modellen tolkar det som ”inga poster hittades”.
- Osäker kedjning: opålitligt innehåll från ett verktyg får modellen att anropa ett annat verktyg på ett olämpligt sätt.
- Dubblerade bieffekter: en tidsgräns utlöser ett nytt försök efter att den första åtgärden redan har lyckats.
- Överbelastning av verktyg: alltför många irrelevanta definitioner försämrar träffsäkerheten i valet och tar upp kontextutrymme.
Behörigheter och mänskligt godkännande
Verktyg kan grupperas efter risk. Skrivskyddad informationshämtning kan utföras automatiskt inom ett begränsat dataområde. Reversibla utkast eller föreslagna ändringar kan hanteras med loggning. Åtgärder som är externa, finansiella, destruktiva eller juridiskt betydelsefulla bör i regel kräva ett godkännandesteg.
Godkännandet måste vara välgrundat. Ett bekräftelsegränssnitt bör visa den exakta åtgärden, målet, viktiga parametrar och den sannolika konsekvensen. ”Tillåt verktyget?” räcker inte när verktyget ska skicka ett mejl till 5 000 mottagare eller radera en produktionsresurs.
OpenAI:s översikt över verktyg för att bygga agenter betonar att verktygsanvändning hör hemma i en agentplattform med spårning och observerbarhet. De omgivande kontrollfunktionerna är inga valfria tillägg; det är de som gör modellvalda åtgärder praktiskt hanterbara.
Så utvärderar du verktygsanvändning
Utvärdera valet, argumenten, körningen, tolkningen och det slutliga resultatet separat. En modell kan välja rätt verktyg men fylla i fel fält, eller få ett korrekt resultat och dra fel slutsats. Genom att logga hela spårningen blir dessa feltyper synliga, och det hindrar ett övertygande slutligt svar från att dölja osäkert eller slösaktigt beteende.
Ett slutligt svar kan verka korrekt även när en agent har valt en ineffektiv eller osäker väg. Utvärderingen bör därför mäta både resultat och förlopp.
Användbara mätvärden omfattar träffsäkerhet i verktygsval, giltighet hos argument, slutförande av uppgifter, antal anrop, svarstid, kostnad, återhämtning efter fel, onödig åtkomst till känsliga uppgifter, dubblerade bieffekter och efterlevnad av godkännanderegler. Kör upprepade tester eftersom modellbeteendet kan variera.
Så läser du diagrammen över verktygsanrop
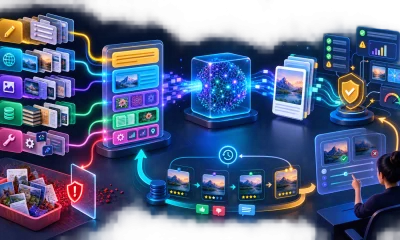
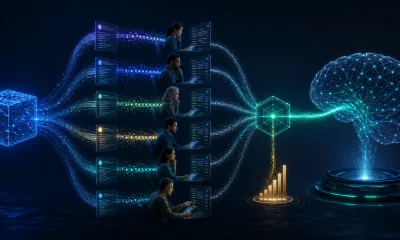
Följ diagrammen över verktygsanrop från den numrerade indata som utgångspunkt mot det observerbara resultatet. Jämförelsen isolerar den gräns som skiljer verktygsanrop från den närmaste genvägen, medan kontrollflödet visar var behörighet eller osäkerhet måste kontrolleras innan det får verkliga konsekvenser. Etiketterna är vanlig, responsiv sidtext, så de kan översättas, radbrytas och flöda om på en mobiltelefon.
I ”Vad är verktygsanrop? Hur AI-modeller omsätter beslut i handling” är bilden en karta, inte en garanti. En verklig implementering kan slå samman steg, upprepa ett steg eller lägga till en gräns för mänskligt godkännande. Det viktiga är om teamet kan identifiera samma funktioner i det driftsatta systemet, utse en ansvarig för varje gräns och testa övergången mellan dem. Om ett steg inte kan observeras eller mätas blir det svårt att diagnostisera fel där.
Vad du bör komma ihåg om verktygsanrop
Verktygsanrop är länken mellan modellens bedömning och programvarans åtgärder. Modellen identifierar en funktion och föreslår strukturerade indata; applikationen validerar, auktoriserar och kör dem, och returnerar sedan resultatet.
Väl utformade verktyg gör AI-system mer aktuella, kapabla och användbara. Dåligt utformade verktyg förvandlar vanliga modellmisstag till externa konsekvenser. Det avgörande ingenjörsarbetet handlar om scheman, behörigheter, felhantering, observerbarhet och gränserna för körningen.