
Fundamentos de IA
O que é Hacking Ético e Como Funciona?

 Adicione Unite.AI às suas fontes preferidas no Google
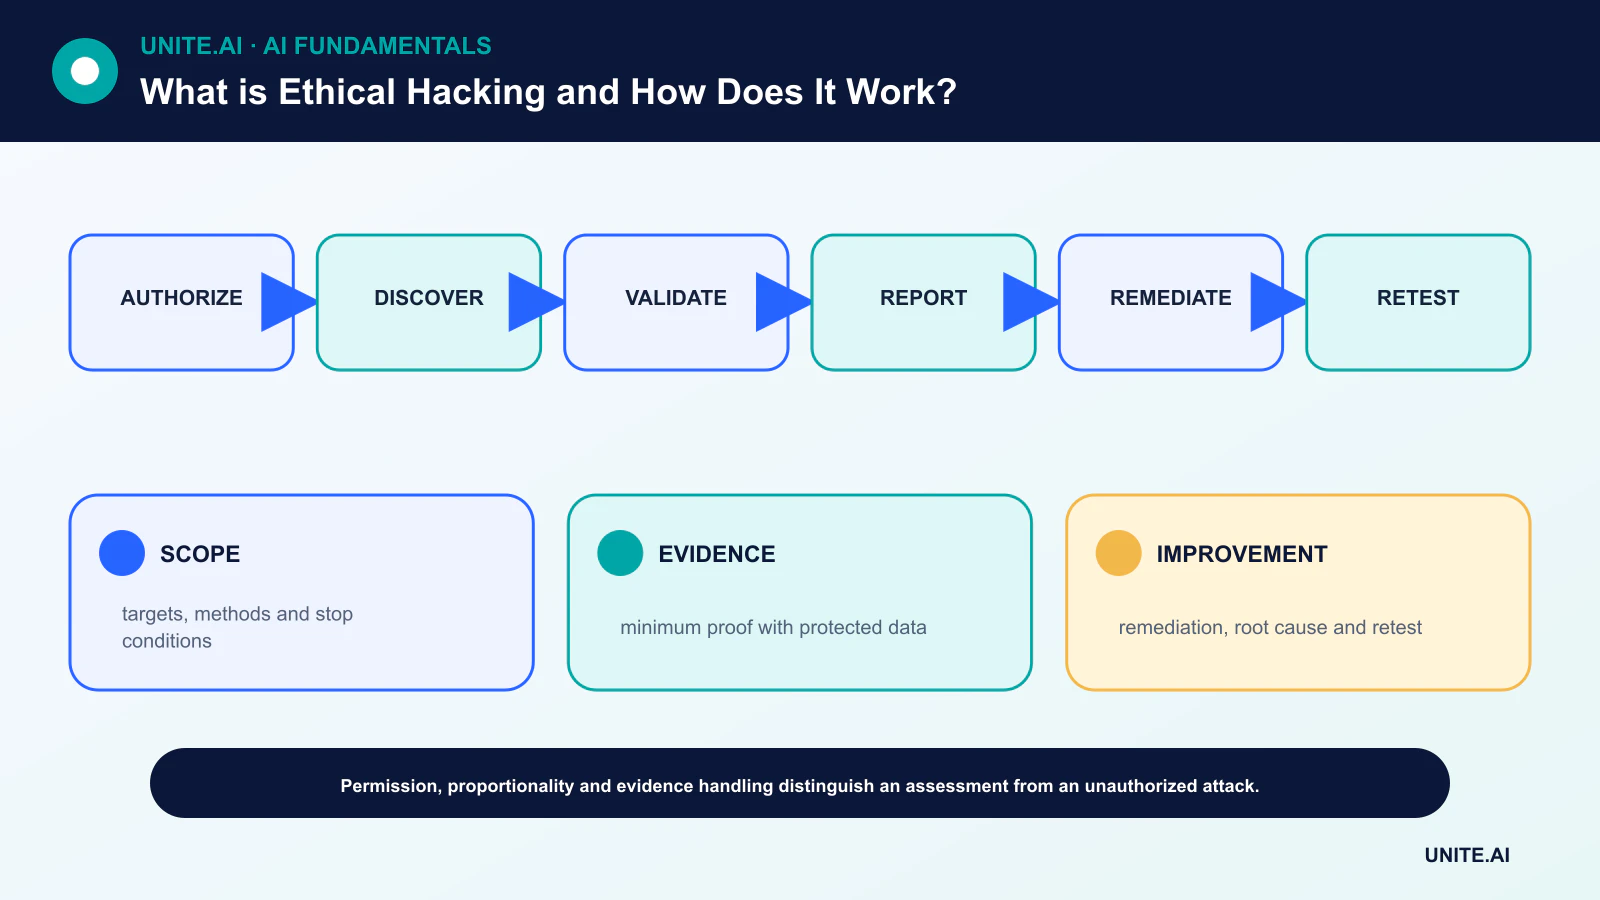
Hacking ético é um teste de segurança autorizado realizado dentro de um escopo acordado para identificar e validar vulnerabilidades antes que atores maliciosos as explorem. A palavra ética não provém apenas da habilidade técnica; decorre de permissão, métodos proporcionais, manuseio cuidadoso de dados e relato responsável.
Testes sem autorização explícita podem ser ilegais e prejudiciais mesmo quando o testador pretende ajudar. Um engajamento profissional define alvos, sistemas excluídos, técnicas permitidas, janelas de tempo, contatos, condições de parada e como as evidências serão protegidas.
Principais pontos
- Autorização escrita e regras de engajamento precedem a coleta de informações ou varredura.
- Os testes devem comprovar o risco com o método menos prejudicial que forneça evidência suficiente.
- Uma vulnerabilidade se torna útil por meio da análise de severidade, orientação de remediação e reteste.
- O hacking ético complementa — não substitui — o design seguro, correções, monitoramento e resposta a incidentes.
Autorização, escopo e segurança
O proprietário e o testador concordam quais hosts, aplicativos, identidades, instalações e terceiros estão dentro do escopo. As regras especificam se engenharia social, negação de serviço, ataques a credenciais, persistência ou acesso a dados são proibidos ou restritos.
Contatos de emergência e condições de parada são importantes porque os testes podem interromper a produção. O plano deve definir retenção de evidências, criptografia, exclusão, revisão jurídica e procedimentos para lidar com dados pessoais ou não relacionados.
Descoberta e planejamento orientado por ameaças
A coleta passiva de informações revisa dados públicos autorizados; a descoberta ativa mapeia serviços e configurações acessíveis. A modelagem de ameaças identifica ativos valiosos, fronteiras de confiança e metas plausíveis de invasores, de modo que o esforço seja direcionado pelo risco e não por uma lista genérica de verificação.
Scanners automatizados podem encontrar padrões conhecidos, mas geram falsos positivos e perdem falhas de lógica de negócios. A análise humana combina configuração, comportamento da aplicação, caminhos de identidade e os controles de cibersegurança da organização.
Validação e exploração controlada
O testador confirma se uma suposta vulnerabilidade é acessível e qual impacto ela permite. A prova deve ser interrompida assim que evidências suficientes existirem. Copiar um banco de dados inteiro ou estabelecer persistência desnecessária raramente se justifica quando uma amostra inofensiva demonstra o problema.
Escalada de privilégios e movimento lateral requerem escopo explícito. Segmentação, monitoramento e resposta fazem parte da avaliação: um teste pode revelar se os defensores detectam e contêm a atividade, não apenas se existe um ponto de entrada.
Relatório, remediação e reteste
Um relatório útil descreve o ativo afetado, pré-requisitos, evidências, impacto potencial, justificativa da severidade e remediação concreta. Ele separa a exploração confirmada do risco teórico e protege detalhes do exploit de acordo com as regras de engajamento.
Os proprietários priorizam correções com base na exposição e no impacto nos negócios, e então retestam. A análise de causa raiz pode identificar melhorias reutilizáveis em desenvolvimento seguro, identidade, configuração ou nos pipelines de DevOps.
Testes de penetração, equipes vermelhas e divulgação
Um teste de penetração geralmente avalia sistemas definidos durante um período limitado. Uma equipe vermelha testa detecção e resposta contra um objetivo; equipes azuis defendem; o purple teaming transforma descobertas adversárias em melhoria colaborativa. Uma avaliação de vulnerabilidades é uma varredura e análise mais ampla, nem sempre envolvendo exploração.
Pesquisadores independentes devem seguir a política de divulgação de vulnerabilidades da organização ou um programa de porto seguro aplicável. Se não houver política, use canais de coordenação estabelecidos e orientação jurídica — não presuma que a exposição pública autoriza o teste.
Autorização, escopo e metodologia de teste
O hacking ético é um teste de segurança autorizado destinado a identificar e ajudar a remediar vulnerabilidades. Regras escritas de engajamento definem sistemas, identidades, datas, técnicas, manuseio de dados, comunicação, condições de parada e impactos proibidos. A permissão do proprietário real do sistema é essencial; um IP público ou um bug não constituem autorização. Os testadores devem minimizar interrupções, proteger evidências, coordenar descobertas críticas e ter um contato de emergência. Requisitos legais e contratuais variam conforme a jurisdição e o provedor de serviços.
Um engajamento profissional começa com o contexto de ativos e ameaças, depois coleta de informações dentro do escopo, mapeamento da superfície de ataque, identificação de vulnerabilidades, validação e exploração controlada apenas quando necessário para comprovar o impacto. Os testes abrangem aplicativos, APIs, configuração de nuvem, identidade, redes, wireless, mobile, hardware e processos humanos. Scanners automatizados encontram padrões conhecidos, mas geram falsos positivos e perdem falhas lógicas encadeadas. O raciocínio manual examina autorização, lógica de negócios, fronteiras de confiança e caminhos de uma vulnerabilidade inicial até ativos valiosos.
Evidência, remediação e relato seguro
Uma vulnerabilidade deve incluir o ativo afetado, pré-condições, etapas reproduzíveis, evidências observadas, impacto, probabilidade, justificativa da severidade e remediação. Não colete mais dados sensíveis do que o necessário; remova segredos e informações pessoais. Preserve timestamps e versões das ferramentas. A severidade deve refletir o ambiente real e os controles, e não apenas uma pontuação genérica. Notificação imediata é adequada quando o teste expõe comprometimento ativo, risco destrutivo ou um caminho que outros possam explorar.
A validação da remediação confirma que a causa raiz foi eliminada sem introduzir regressões. Corrija classes de vulnerabilidade — design de autorização, gerenciamento de segredos, tratamento de entrada, segmentação — não apenas uma URL. Acompanhe o tempo para remediar, recorrência, cobertura de ativos e melhoria de controles. Um relatório extenso com muitas descobertas de scanner de baixo valor pode ocultar os poucos caminhos de ataque que importam. As lições devem alimentar o design seguro, revisão de código, monitoramento e resposta a incidentes.
Programas, divulgação e ética
Testes de penetração são amostras pontuais; gerenciamento contínuo de vulnerabilidades, modelagem de ameaças, equipes vermelhas e programas de recompensa por bugs atendem a propósitos diferentes. A divulgação coordenada oferece aos mantenedores um canal seguro e tempo razoável de remediação, protegendo os usuários. Testadores devem evitar extorsão, acesso desnecessário e divulgação pública que cause dano desproporcional. O hacking ético ganha seu nome por meio de autorização, proporcionalidade, competência, evidência e manejo responsável — não simplesmente porque o testador acredita que o alvo deveria ser mais seguro.
Exemplo prático: testando uma fronteira de autorização de API
Uma empresa autoriza testadores a avaliar uma API de staging e contas de produção especificadas durante uma janela fixa. As regras proíbem negação de serviço e acesso a conteúdo real de clientes além de prova mínima. Os testadores mapeiam papéis, identificadores de objetos e endpoints e descobrem que um usuário de baixo privilégio pode solicitar a fatura de outro locatário. Eles capturam uma resposta anonimizada, interrompem o acesso adicional e notificam o contato designado imediatamente.
O relatório identifica autorização de nível de objeto quebrada, rotas afetadas, impacto, reprodução e uma verificação centralizada de permissões. Os desenvolvedores corrigem a camada de autorização compartilhada e adicionam testes negativos em todos os tipos de objeto. O reteste usa locatários sintéticos e confirma que os logs detectam as tentativas. A organização investiga acessos históricos, avalia deveres de notificação e atualiza os modelos de ameaça. O testador não publica detalhes do exploit até que a remediação coordenada proteja os usuários. A autorização e a evidência — não a novidade do exploit — tornam o trabalho ético.
Evidência de implementação e prontidão operacional
Uma decisão de produção requer mais do que uma demonstração bem‑sucedida. Defina os usuários pretendidos, ambiente operacional, entradas, saídas, dependências, proprietário e a consequência de cada falha importante. Estabeleça uma linha de base reproduzível e um conjunto de avaliação versionado antes do ajuste. Teste casos ordinários, condições de fronteira, entradas malformadas ou ausentes, mudança de distribuição, interrupção de dependência, uso indevido e os grupos ou ambientes mais propensos a serem negligenciados. Meça a qualidade da tarefa junto com calibração ou incerteza, latência, taxa de transferência, custo de recursos, acessibilidade, privacidade e segurança. Registre toda transformação e limite para que um revisor independente possa reproduzir o resultado e distinguir evidência de um protótipo atraente.
Antes do lançamento, atribua autoridade para liberação, exceções, alterações, rollback e aposentadoria. Use um rollout em etapas, preserve um fallback seguro e verifique o monitoramento com falhas injetadas deliberadamente. A telemetria operacional deve revelar a qualidade da entrada, comportamento da saída, versão do modelo ou regra, saúde das dependências, intervenções humanas e resultados confirmados sem coletar dados sensíveis desnecessários. Defina limites de alerta e um responsável pela resposta, depois analise evidências do mundo real após a implantação, em vez de presumir que o desempenho offline persistirá. Reavalie sempre que fontes de dados, usuários, modelos, fornecedores, políticas, hardware ou objetivos mudarem. Um sistema mantido também necessita de procedimentos documentados de recuperação, aprendizado de incidentes, exclusão e retenção, e um ponto claro em que deve ser desativado ou substituído.
Perguntas frequentes
Posso escanear eticamente qualquer site público?
Não. A acessibilidade pública não constitui autorização. Teste apenas sistemas cobertos por permissão escrita ou por uma política de divulgação de vulnerabilidades claramente aplicável.
Um teste de penetração limpo prova que um sistema é seguro?
Não. Significa que a avaliação não confirmou descobertas adicionais dentro do seu escopo, tempo, métodos e conhecimento. Segurança requer controles e monitoramento contínuos.
Referências principais











