
Fundamentos de IA
O que é Segurança Cibernética?

 Adicione Unite.AI às suas fontes preferidas no Google
Cybersegurança é a disciplina de gerenciar riscos à informação, sistemas, identidades e operações causados por acesso não autorizado, uso indevido, interrupção ou destruição. Combina tecnologia, processos, pessoas e governança.
Segurança não é um produto que pode ser instalado uma única vez. Ativos, dependências, invasores e prioridades de negócios mudam. Programas eficazes decidem continuamente o que importa, reduzem danos prováveis, detectam atividades anômalas e se recuperam de incidentes.
Principais pontos
- O NIST CSF 2.0 organiza resultados em Governar, Identificar, Proteger, Detectar, Responder e Recuperar.
- Identidade, inventário de ativos, configuração segura, correções e backups são controles fundamentais.
- Zero trust significa avaliar continuamente o acesso a recursos, não confiar apenas pela localização na rede.
- Resiliência inclui preparação, comunicação, testes de recuperação e aprendizado após incidentes.
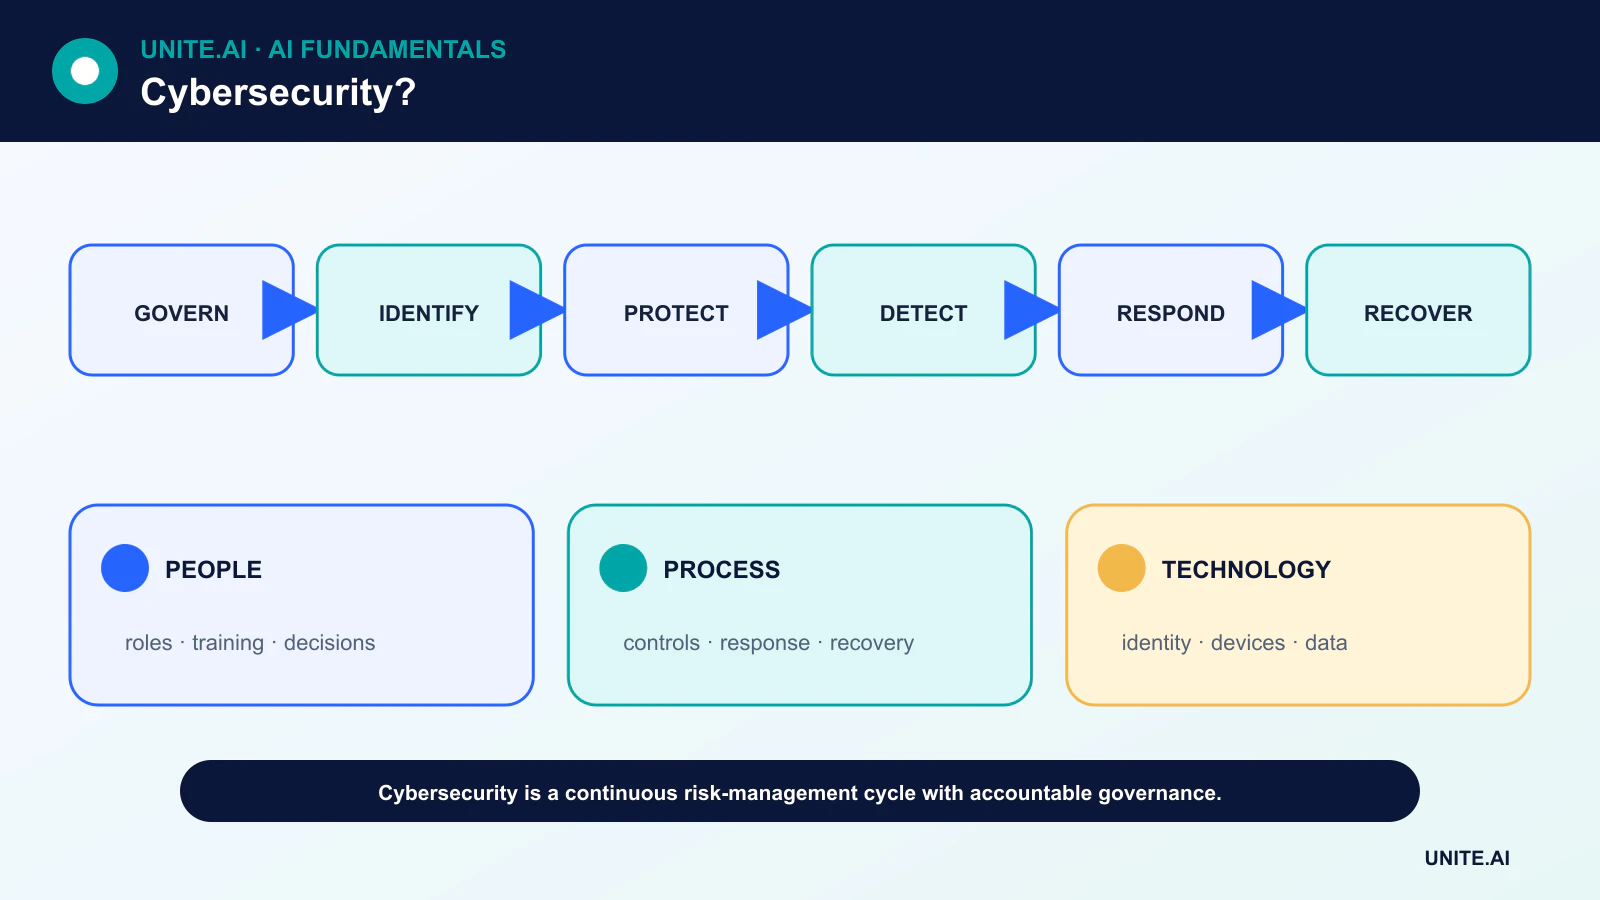
Governar e identificar
A governança define o apetite ao risco, papéis, políticas, supervisão e expectativas da cadeia de suprimentos. Líderes precisam de uma visão atual dos serviços críticos, obrigações legais e de como o risco de segurança cibernética se conecta ao risco empresarial.
A identificação abrange hardware, software, dados, contas, serviços em nuvem e dependências. Ativos desconhecidos ou sem proprietário são difíceis de corrigir, monitorar ou desativar. A classificação ajuda a aplicar controles mais rigorosos a sistemas e registros mais críticos.
Proteger identidades, dispositivos, aplicativos e dados
A proteção inclui autenticação resistente a phishing, privilégio mínimo, configuração segura, gerenciamento de vulnerabilidades, criptografia, segmentação, backups e treinamento de equipe. O desenvolvimento seguro de software reduz defeitos antes da implantação.
A arquitetura zero trust avalia o usuário, dispositivo, recurso e contexto para cada decisão de acesso. Não significa confiar em ninguém; substitui a confiança implícita ampla por políticas explícitas, avaliadas continuamente.
Detectar eventos significativos
Logs de identidades, endpoints, aplicativos, redes e serviços em nuvem podem revelar uso indevido. A engenharia de detecção transforma hipóteses de ameaça em regras e análises testadas. Cobertura e qualidade dos dados são mais importantes que coletar todos os eventos possíveis.
Aprendizado de máquina pode priorizar alertas ou identificar anomalias, mas adversários se adaptam e comportamentos legítimos raros podem parecer suspeitos. Modelos precisam de linhas de base, revisão humana e proteção contra entradas manipuladas.
Responder e recuperar
Um plano de resposta a incidentes define triagem, manuseio de evidências, contenção, erradicação, comunicação e autoridade de decisão. Os playbooks devem ser praticados antes de uma crise, incluindo cenários em que sistemas de identidade ou canais de comunicação estejam indisponíveis.
A recuperação restaura operações confiáveis, não apenas servidores online. Backups devem ser isolados e testados. As equipes validam sistemas, rotacionam credenciais comprometidas, monitoram recorrência e comunicam o risco residual.
Cadeias de suprimentos, sistemas de borda e IA
Organizações herdam risco de fornecedores, dependências de código aberto, serviços gerenciados e canais de atualização. Contratos, listas de materiais de software (SBOM), atestações e acesso monitorado ajudam, mas não substituem a contenção arquitetural.
Edge IA expande a frota de dispositivos e modelos a serem protegidos. Invasores também usam IA para persuasão, reconhecimento e automação, enquanto defensores a utilizam para análise. Os controles fundamentais — identidade, procedência, validação e recuperação — permanecem necessários.
Risco, modelagem de ameaças e arquitetura de segurança
A segurança cibernética protege a confidencialidade, integridade e disponibilidade de sistemas e dados, ao mesmo tempo em que apoia segurança, privacidade, autenticidade e responsabilidade. Comece com um inventário de ativos, identidades, fluxos de dados, dependências e impacto nos negócios. A modelagem de ameaças identifica atores, pontos de entrada, limites de confiança, casos de abuso e mitigações antes da implantação. Risco combina probabilidade e consequência sob incerteza; deve orientar prioridades em vez de tratar todas as pontuações de vulnerabilidade como iguais.
Defesa em profundidade assume que controles falham. Identidade forte usa autenticação multifator resistente a phishing, privilégio mínimo, credenciais de curta duração, confiança em dispositivos e revisão de acesso privilegiado. Segmentação de rede limita movimentação; configuração segura e correções reduzem a exposição; criptografia protege dados em trânsito e em repouso; segurança de aplicativos valida entrada e autorização; backups e recuperação preservam a resiliência. Zero trust é uma arquitetura de acesso baseada em verificação contínua, não um produto ou a eliminação de componentes confiáveis.
Detecção, resposta e cadeia de suprimentos de software
Logs devem suportar perguntas de detecção definidas, usar tempo sincronizado, proteger a integridade e evitar segredos ou dados pessoais desnecessários. A detecção combina sinais de endpoint, identidade, rede, nuvem e aplicativo com linhas de base e inteligência de ameaças. Alertas precisam de responsáveis, gravidade, evidências e runbooks. Resposta a incidentes prepara papéis, comunicação, contenção, erradicação, recuperação, forense e coordenação legal ou regulatória. Exercícios de mesa e simulações técnicas revelam se credenciais podem ser revogadas e sistemas restaurados sob pressão.
Risco de software inclui código-fonte, dependências, sistemas de compilação, artefatos, repositórios e atualizações. Fixe e revise dependências, escaneie e corrija, isole compilações, gere um SBOM, assine artefatos, registre a procedência e restrinja a autoridade de lançamento. Um pipeline CI comprometido pode distribuir malware confiável. Segredos devem estar em cofres gerenciados e não aparecer em código, imagens, tickets ou logs. Serviços de terceiros exigem limites de acesso, termos de incidentes e um plano de saída.
Medição e fatores humanos
Meça exposição, tempo de remediação, cobertura de controles, tempo de detecção e contenção, testes de recuperação, autenticação resistente a phishing, acesso privilegiado e causas raízes recorrentes — não apenas o volume de alertas ou a conclusão de treinamentos. Projete padrões seguros utilizáveis porque as pessoas contornam controles que bloqueiam trabalho essencial. Proteja pesquisadores e canais de denúncia, e aprenda com quase incidentes sem culpa. Segurança cibernética é gerenciamento contínuo de risco: sistemas, invasores, fornecedores e usuários em constante mudança tornam uma auditoria única ou certificado de conformidade evidência insuficiente da segurança atual.
Exemplo prático: respondendo a uma conta comprometida
Uma plataforma de identidade detecta viagem impossível, um novo dispositivo e acesso privilegiado incomum. O playbook de resposta valida evidências, revoga sessões e tokens, redefine credenciais por um canal verificado, isola endpoints afetados e verifica regras de caixa de correio, funções na nuvem e acesso a dados. Logs são preservados com tempo sincronizado. A equipe comunica a gravidade e o impacto nos negócios sem expor detalhes investigativos sensíveis. Responsáveis legais, de privacidade e de notificação ao cliente são envolvidos de acordo com o tipo e escopo dos dados acessados, obrigações contratuais, jurisdições aplicáveis e impacto verificado.
A recuperação verifica dispositivos limpos, privilégio mínimo restaurado e reentrada monitorada. A análise de causa raiz examina autenticação resistente a phishing, inscrição, verificação do suporte e vida útil do token, em vez de culpar um usuário. Regras de detecção e treinamento são atualizados, e contas semelhantes são rastreadas. Métricas incluem tempo de detecção e contenção, recursos afetados, recorrência e conclusão corretiva. Um exercício de mesa posterior testa se o mesmo processo funciona durante interrupção do provedor de identidade e com um administrador comprometido.
Evidência de implementação e prontidão operacional
Uma decisão de produção precisa de mais do que uma demonstração bem-sucedida. Defina os usuários pretendidos, ambiente operacional, entradas, saídas, dependências, proprietário e a consequência de cada falha importante. Estabeleça uma linha de base reproduzível e um conjunto de avaliação versionado antes do ajuste. Teste casos ordinários, condições de limite, entrada malformada ou ausente, mudança de distribuição, falha de dependência, uso indevido e os grupos ou ambientes mais propensos a serem negligenciados. Meça a qualidade da tarefa juntamente com calibração ou incerteza, latência, taxa de transferência, custo de recursos, acessibilidade, privacidade e segurança. Registre cada transformação e limiar para que um revisor independente possa reproduzir o resultado e distinguir evidência de um protótipo atraente.
Antes do lançamento, atribua autoridade para liberação, exceções, mudanças, rollback e desativação. Use uma implantação em fases, preserve um fallback seguro e verifique o monitoramento com falhas injetadas deliberadamente. A telemetria operacional deve revelar a qualidade das entradas, comportamento das saídas, versão do modelo ou regra, saúde das dependências, intervenções humanas e resultados confirmados sem coletar dados sensíveis desnecessários. Defina limiares de alerta e um responsável pela resposta, depois revise evidências do mundo real após a implantação, em vez de presumir que o desempenho offline persistirá. Reavalie sempre que fontes de dados, usuários, modelos, fornecedores, políticas, hardware ou objetivos mudarem. Um sistema mantido também precisa de procedimentos documentados de recuperação, aprendizado de incidentes, exclusão e retenção, e um ponto claro em que deve ser desativado ou substituído.
Perguntas frequentes
O que são confidencialidade, integridade e disponibilidade?
São três objetivos comuns de segurança: impedir divulgação não autorizada, impedir alteração não autorizada ou não detectada, e manter sistemas e dados acessíveis de forma confiável.
O risco de segurança cibernética pode ser eliminado?
Não. As organizações reduzem e transferem risco, evitam algumas atividades e aceitam o risco residual com decisões responsáveis.
Referências principais











