
Fundamentos de IA
Como Construir um Chatbot: Arquitetura, Dados, Segurança e Avaliação

 Adicione Unite.AI às suas fontes preferidas no Google
Um chatbot é um aplicativo que recebe uma mensagem, determina o que o usuário precisa e devolve uma resposta por texto ou voz. Sistemas modernos podem combinar regras, recuperação, classificadores, transformers, ferramentas e grandes modelos de linguagem em vez de depender de um único modelo.
Construir um chatbot útil é, portanto, um problema de produto e de sistemas. A camada de diálogo deve conectar-se a conhecimentos confiáveis e a ações de negócio, enquanto identidade, permissões, registro, avaliação, fallback e escalonamento humano limitam o que o bot pode fazer.
Principais pontos
- Comece com uma tarefa de usuário restrita e um critério de sucesso mensurável.
- Separe a geração de linguagem da recuperação, das ferramentas, das permissões e das regras de negócio.
- Teste conversas completas, incluindo ambiguidade, interrupção, recusa e recuperação.
- Trate prompts e saídas do modelo como dados não confiáveis; monitore a produção e preserve os caminhos de escalonamento.
Defina a tarefa antes de escolher um modelo
Anote quem é o usuário, o que ele está tentando alcançar, quais dados o sistema pode acessar e quais ações requerem confirmação. Um bot de perguntas frequentes, um assistente de status de pedidos e um agente de gerenciamento de contas têm perfis de risco muito diferentes.
Crie uma linha de base não baseada em IA e um conjunto de aceitação de conversas representativas. Meça a conclusão da tarefa, o suporte das respostas, a latência, o abandono, o escalonamento e o custo de erros prejudiciais. Uma demonstração fluente não é evidência de que o fluxo de trabalho funciona de forma confiável.
Use uma arquitetura em camadas
Um pipeline típico inclui um adaptador de canal, estado de sessão, validação de entrada, lógica de intenção ou roteamento, recuperação, um modelo de resposta ou política, adaptadores de ferramentas e observabilidade. A recuperação pode fundamentar respostas em documentos aprovados; as ferramentas executam ações controladas por meio de esquemas explícitos.
Mantenha verificações determinísticas fora do modelo de linguagem. Autenticação, autorização, limites de inventário, reembolsos e ações irreversíveis devem ser aplicados pelo código da aplicação. Prompt engineering pode moldar o comportamento, mas não é um sistema de controle de acesso.
Projete diálogo, conhecimento e recuperação em conjunto
Boas conversas lidam com solicitações incompletas, correções, múltiplas intenções e referências a turnos anteriores. Armazene apenas o contexto necessário para a tarefa, torne a retenção visível e distinga uma afirmação do usuário de um fato confiável retornado por um sistema aprovado.
Quando a confiança ou a evidência for insuficiente, o bot deve fazer uma pergunta focada, oferecer uma alternativa segura ou transferir para uma pessoa com um resumo conciso. A recuperação faz parte da experiência central — não é um caso marginal adicionado após o lançamento.
Avalie e opere o sistema completo
Teste a qualidade da recuperação, a seleção de ferramentas, a precisão dos argumentos, a conformidade de políticas, a resistência a injeções de prompt, vazamentos de privacidade e os resultados de ponta a ponta. Realize testes de equipe vermelha com entradas adversárias e verifique se um documento malicioso não pode sobrescrever silenciosamente as instruções do sistema.
Versione prompts, índices, modelos, políticas e ferramentas. Revise conversas amostradas com controles de privacidade, monitore deriva e clusters de falhas, e mantenha a capacidade de rollback. Essa disciplina operacional conecta o desenvolvimento de chatbots ao AIOps e à resposta a incidentes.
Componentes principais de chatbot em mais detalhes
A camada de canal normaliza a entrada de chat web, aplicativos móveis, plataformas de mensagens ou voz. Uma camada de sessão associa mensagens a uma conversa autenticada ou anônima, impõe expiração e armazena apenas o estado necessário para a tarefa. Os controles de entrada limitam tamanho e tipos de arquivo, detectam cargas inseguras e removem marcações que os sistemas subsequentes não devem executar.
Um roteador então decide se a solicitação pertence a um fluxo determinístico, busca, geração ou fila humana. Classificadores de intenção clássicos continuam úteis quando o conjunto de rótulos é estável; modelos de linguagem são mais flexíveis, porém mais difíceis de calibrar. Roteadores híbridos podem reservar tarefas reguladas ou de alto volume para fluxos de trabalho testados e usar um modelo geral para explicações abertas.
A camada de resposta deve transportar evidência e estado separadamente. Uma frase gerada pode citar um trecho recuperado, mas a aplicação deve preservar qual fonte e versão o sustentaram. A memória da conversa deve distinguir preferências do usuário de dados de conta verificados, e nunca deve permitir que uma mensagem anterior do usuário conceda novas permissões.
Recuperação, ferramentas e transações
A qualidade da recuperação começa antes da busca vetorial. Documentos precisam de propriedade, rótulos de acesso, versões canônicas, trechos úteis e datas de remoção. Reescrita de consultas, busca por palavras‑chave, embeddings, filtros e reclassificação podem ser combinados. A avaliação deve medir se a evidência necessária foi recuperada, se trechos irrelevantes foram excluídos e se a resposta realmente segue a evidência.
Ferramentas convertem uma sugestão do modelo em uma solicitação tipada ao código da aplicação. Cada ferramenta necessita de um propósito restrito, um esquema explícito, validação no servidor, credenciais de menor privilégio, timeouts, idempotência quando possível e um resultado claro. O modelo não deve construir consultas brutas ao banco de dados ou URLs arbitrárias quando uma operação comercial delimitada pode ser exposta em vez disso.
Transações exigem confirmação no momento do compromisso. Mostre ao usuário os campos materiais — destinatário, valor, endereço, data ou alteração de acesso — e não trate um ‘sim’ antigo como aprovação para uma nova ação. Para trabalhos em múltiplas etapas, mantenha uma máquina de estado fora do modelo para que uma nova tentativa ou mensagem reordenada não possa pular um ponto de verificação necessário.
Um plano prático de construção e avaliação
Comece com vinte a cinquenta tarefas representativas e inclua solicitações malsucedidas, ambíguas e fora do escopo. Marque a ação esperada, a evidência, o escalonamento e o comportamento proibido. Implemente o fluxo viável mais simples, depois adicione recuperação ou geração apenas onde isso melhorar um resultado mensurado. Isso produz uma suíte de regressão reutilizável antes que a interface se torne complicada.
Avalie componentes e conversas separadamente. Métricas de recuperação, precisão de chamadas de ferramentas, verificações de políticas e suporte de respostas diagnosticam falhas específicas; conclusão de tarefa e esforço do usuário revelam a qualidade em nível de sistema. Use testes de múltiplas interações que corrijam detalhes anteriores, interrompam um fluxo, mudem de tópico, retenham informações necessárias e acionem falhas de dependência.
A implantação em produção deve ser escalonada por grupo de usuários, tarefa e permissão. Monitore alegações não suportadas, esclarecimentos repetidos, rejeição de ferramentas, escalonamento, latência e abandono. Revise amostras com privacidade segura, mantenha um caminho de desativação de emergência para cada ferramenta e use as descobertas de incidentes para atualizar prompts, dados, código e o conjunto de testes em conjunto.
Exemplo prático: um chatbot de suporte do protótipo à produção
Suponha que um varejista queira um chatbot que responda a perguntas sobre pedidos e devoluções. Defina primeiro as intenções suportadas, condições de escalonamento, conhecimento aprovado, regras de autenticação e ações proibidas. Crie um conjunto de testes a partir de perguntas históricas desidentificadas, incluindo solicitações vagas, erros ortográficos, entrada multilíngue, usuários irritados, injeção de prompt e perguntas sem resposta. Uma linha de base de recuperação deve devolver evidência antes que qualquer resposta generativa possa alegar política ou status de pedido.
O tempo de execução pode classificar a intenção, recuperar trechos de políticas, solicitar verificação de identidade apenas quando dados da conta forem necessários, chamar uma API de pedidos de escopo restrito, compor uma resposta e anexar citações. Cada chamada de ferramenta precisa de um esquema explícito, verificação de autorização, timeout, política de nova tentativa e chave de idempotência. O modelo nunca deve construir consultas brutas ao banco de dados ou decidir suas próprias permissões. Ações de alto impacto, como cancelamento ou reembolso, exigem confirmação e, acima dos limites definidos, aprovação humana.
Avalie a precisão da intenção, a correção das respostas, o suporte da evidência, a qualidade da recusa, a contenção bem‑sucedida, a precisão do escalonamento, a latência e o custo por conversa resolvida. Revise os resultados por intenção e grupo de usuários em vez de uma média única. Em produção, registre rastros conscientes de consentimento, resultados das ferramentas, versões de documentos recuperados e correções dos usuários. Implante gradualmente, compare com o canal existente e desative funcionalidades quando limites de erro, abuso ou dependência forem ultrapassados.
Checklist de implementação prática
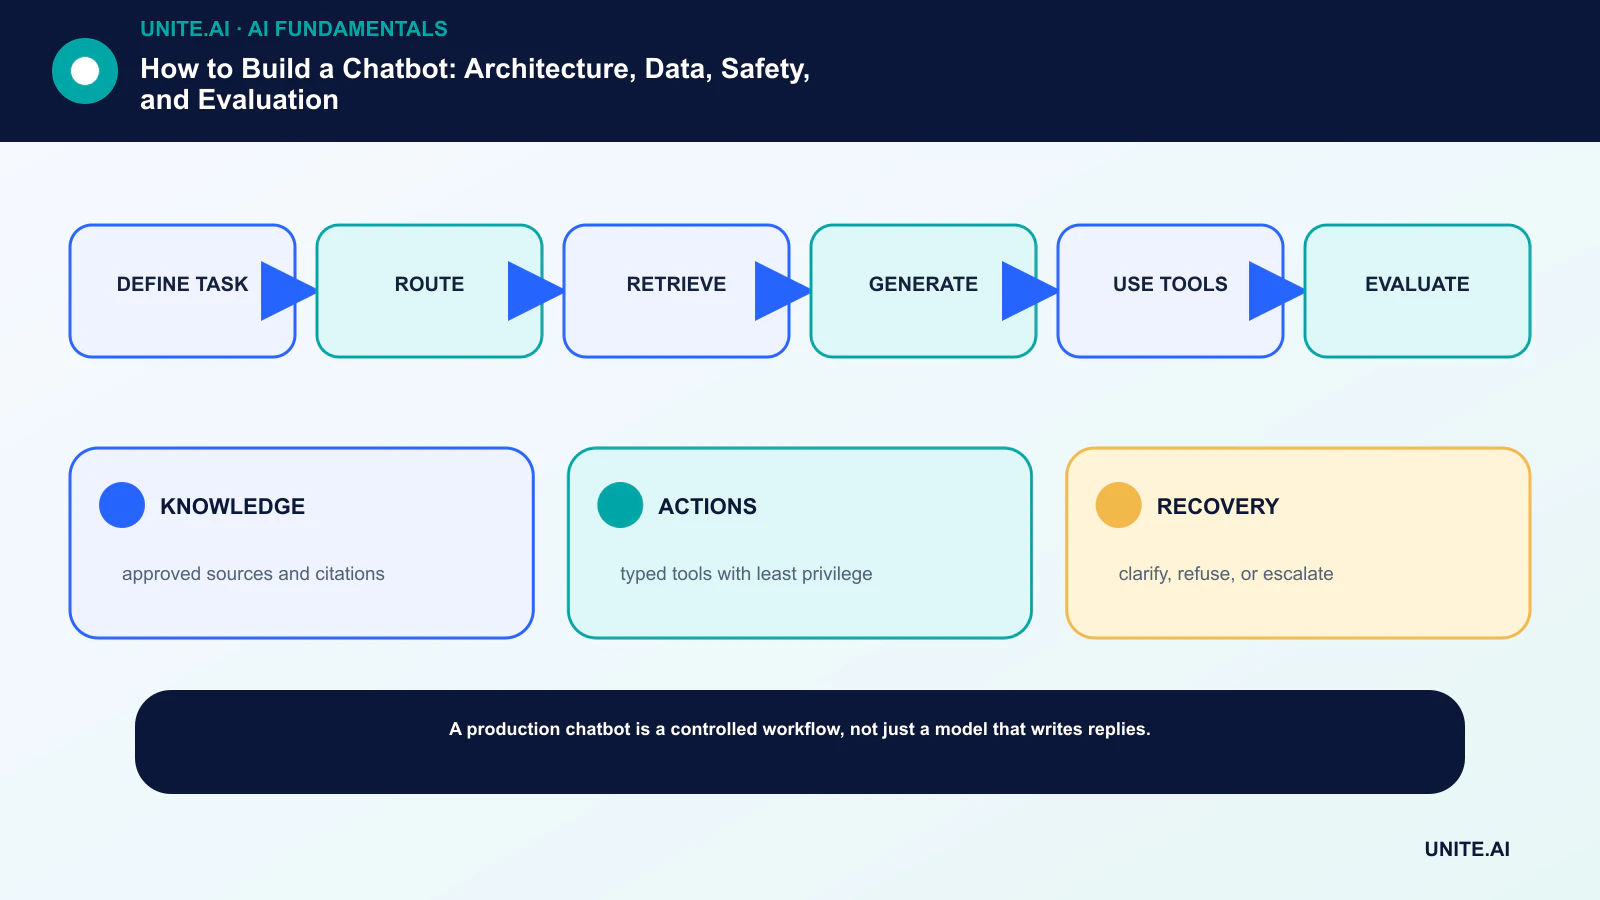
Transforme o conceito em um fluxo de trabalho delimitado e testável: defina tarefa → roteamento → recuperação → geração → uso de ferramentas → avaliação. Nomeie um responsável, documente os dados e dependências, estabeleça uma linha de base simples, defina critérios de aceitação e de interrupção, teste falhas representativas e defina monitoramento, rollback e revisão antes de ampliar o escopo. Registre versões e suposições para que outra equipe possa reproduzir o resultado e entender o que mudou.
Antes do lançamento, realize uma revisão de prontidão documentada com as pessoas que constroem, operam, asseguram e são afetadas pelo sistema. Teste casos normais, condições de limite, falhas de dependência e uso indevido; preserve a evidência e os riscos não resolvidos. Defina quem pode aprovar o lançamento, alterar um limiar, sobrescrever uma saída ou interromper a operação. Revise a decisão após a chegada de dados reais, pois um piloto tecnicamente bem‑sucedido não garante desempenho confiável em escala maior.
- CONHECIMENTO: fontes aprovadas e citações.
- AÇÕES: ferramentas tipadas com menor privilégio.
- RECUPERAÇÃO: esclarecer, recusar ou escalar.
Perguntas frequentes
Um chatbot precisa de um grande modelo de linguagem?
Não. Regras, busca, formulários e pequenos classificadores podem ser mais seguros e econômicos para tarefas restritas. Um LLM é útil quando a compreensão ou geração flexível de linguagem traz valor mensurável.
O que deve ser testado antes do lançamento?
Tarefas representativas, solicitações não suportadas, linguagem ambígua, falhas de ferramentas, limites de privacidade, prompts adversariais, transferência humana, latência e a precisão de cada ação consequente.
Referências principais












