Podstawy AI
Czym jest Model Context Protocol (MCP)? Standard łączący AI z narzędziami i danymi
Model Context Protocol zapewnia aplikacjom AI standardowy sposób odkrywania i używania narzędzi, danych, promptów oraz innych możliwości. Ten przewodnik wyjaśnia architekturę MCP, jego podstawowe elementy, granice bezpieczeństwa oraz miejsce w stosie agentów.

 Dodaj Unite.AI do preferowanych źródeł w Google
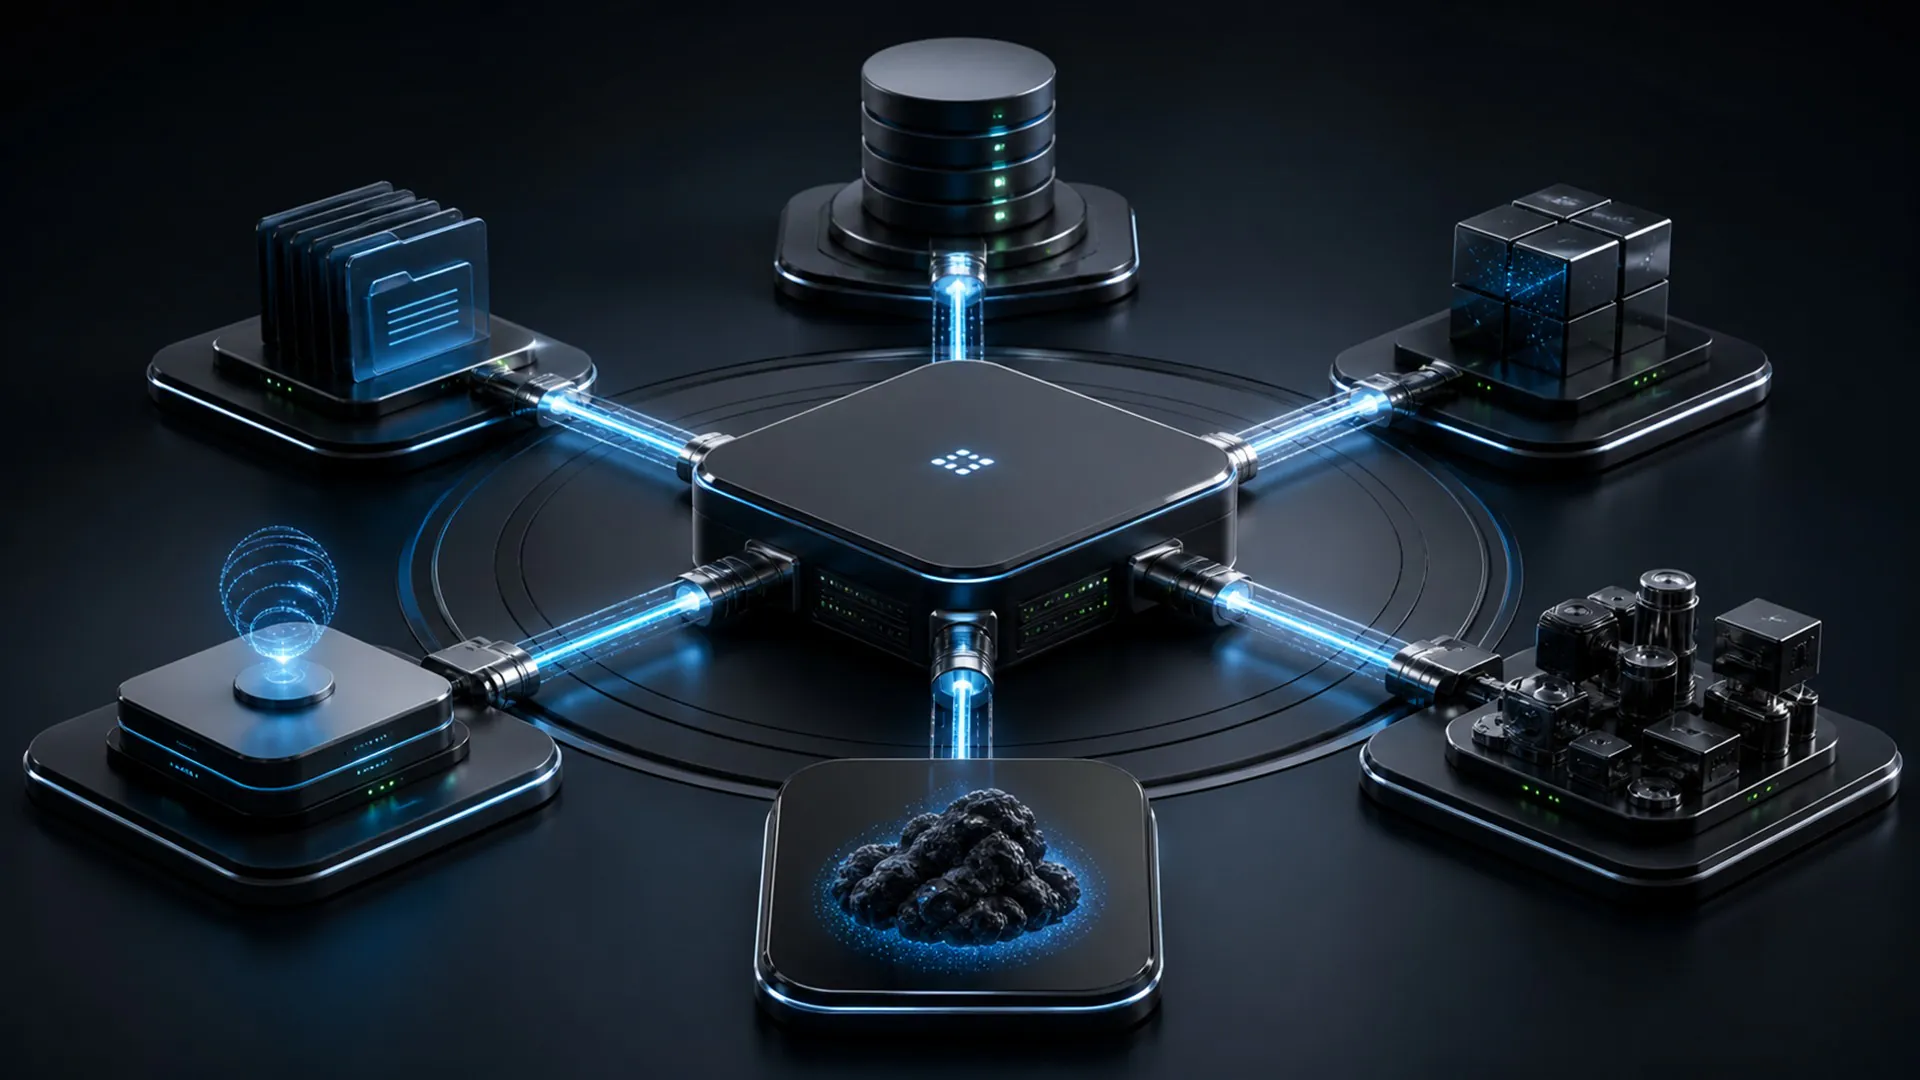
Model Context Protocol (MCP) jest otwartym standardem, który umożliwia aplikacjom AI łączenie się z zewnętrznymi narzędziami, danymi, podpowiedziami i innymi możliwościami poprzez spójny interfejs. Zamiast budować dedykowaną integrację dla każdej kombinacji modelu i systemu, programiści mogą wdrożyć wspólny protokół między hostem AI a serwerem MCP.
MCP jest często opisywany jako uniwersalny łącznik dla AI, ale analogia jest niepełna. Protokół nie tylko przenosi dane. Definiuje, w jaki sposób uczestnicy ustanawiają możliwości, udostępniają zasoby i akcje, wymieniają strukturalne wiadomości oraz utrzymują granice bezpieczeństwa. To czyni go ważnym elementem rozwijającej się infrastruktury dla asystentów i agentów AI.
Dlaczego MCP istnieje
Model sam w sobie nie może przeglądać prywatnych dokumentów firmy, przeglądać lokalnego repozytorium, zapytać o żywą bazę danych ani wywołać wewnętrznej usługi. Historycznie programiści łączyli te możliwości za pomocą jednorazowych wtyczek i specyficznych dla aplikacji API.
Takie podejście tworzy problem integracji. Jeśli dziesięć aplikacji AI musi połączyć się z dziesięcioma systemami, zespoły mogą skończyć na utrzymywaniu dziesiątek dedykowanych adapterów. Każdy adapter może różnie reprezentować narzędzia, kontekst, uwierzytelnianie, błędy i aktualizacje.
MCP tworzy wspólną umowę. Aplikacja zgodna z MCP może komunikować się z serwerami MCP, które udostępniają możliwości w znanym formacie. Oficjalna specyfikacja Model Context Protocol definiuje protokół, podczas gdy poszczególne hosty i serwery decydują, które funkcje i zasady bezpieczeństwa wspierają.
Architektura MCP
MCP oddziela rozmowę aplikacji AI oraz logikę modelu od logiki integracji wymaganej przez każde źródło danych lub usługę. Host może utrzymywać jednocześnie kilka połączeń klientów — jedno z serwerem systemu plików, jedno z serwerem bazy danych i kolejne z aplikacją biznesową — prezentując ich możliwości modelowi poprzez spójny interfejs.
Serwer nie musi być zdalną usługą internetową. Może działać lokalnie obok aplikacji desktopowej, wewnątrz sieci firmowej lub jako zdalna usługa. Ten wybór wdrożenia zmienia warstwę transportu i granicę zaufania, ale nie centralną relację: klient odkrywa możliwości serwera i wymienia z nim strukturalne wiadomości.
MCP wykorzystuje architekturę host‑klient‑serwer.
- Host: aplikacja AI, z którą użytkownik wchodzi w interakcję, np. asystent, środowisko programistyczne lub platforma agenta.
- Client: komponent protokołu utworzony przez hosta w celu utrzymania połączenia z konkretnym serwerem MCP.
- Server: program, który udostępnia wybrane narzędzia, zasoby lub podpowiedzi klientom MCP.
Host może jednocześnie łączyć się z wieloma serwerami. Jeden serwer może zapewniać dostęp do repozytorium plików, inny do systemu zarządzania projektami, a trzeci do wewnętrznej bazy danych. Host pozostaje odpowiedzialny za doświadczenie użytkownika, orkiestrację modelu, zgodę oraz informacje umieszczane w kontekście modelu.
Wiadomości są strukturyzowane zgodnie z konwencjami JSON‑RPC. Podczas inicjalizacji uczestnicy negocjują wersje protokołu i możliwości. Ta negocjacja jest istotna, ponieważ klienci i serwery nie muszą implementować każdej opcjonalnej funkcji.
Narzędzia, zasoby i podpowiedzi
| Host | Aplikacja AI, która koordynuje doświadczenie użytkownika i uprawnienia. |
|---|---|
| Klient | Połączenie protokołu utrzymywane przez hosta dla jednego serwera. |
| Serwer | Program, który udostępnia narzędzia, zasoby lub podpowiedzi. |
| Wynik | Ustrukturyzowane dane zwracane hostowi po zatwierdzonym wywołaniu. |
MCP organizuje możliwości udostępniane przez serwer w kilku prymitywach. Trzy najbardziej znane to narzędzia, zasoby i podpowiedzi.
Narzędzia
Narzędzie to wykonywalna funkcja, którą aplikacja AI może wywołać. Przykłady obejmują przeszukiwanie bazy danych klientów, tworzenie zgłoszenia, wykonywanie zapytania lub pobieranie bieżącego stanu magazynowego. Definicja narzędzia zawiera nazwę, opis i schemat wejścia, aby model i środowisko wiedziały, jakie argumenty są oczekiwane.
Użycie narzędzia może zmieniać systemy zewnętrzne, dlatego hosty powinny wyświetlać znaczące opisy, weryfikować wejścia, stosować uprawnienia i wymagać potwierdzenia przy działaniach o istotnych konsekwencjach.
Zasoby
Zasób to kontekst, który aplikacja może odczytać, taki jak plik, rekord bazy danych, strona dokumentacji lub wygenerowany raport. Zasoby używają identyfikatorów i mogą udostępniać metadane, takie jak nazwa i typ mediów. Dają hostom ustandaryzowany sposób odkrywania i pobierania informacji bez udawania, że każde odczytanie jest akcją.
Podpowiedzi
Podpowiedzi to wielokrotnego użytku szablony lub przepływy pracy, które serwer udostępnia hostowi. Mogą pomóc użytkownikom prawidłowo wywołać możliwość, dostarczyć ustrukturyzowane argumenty lub połączyć instrukcje specyficzne dla domeny z odpowiednim kontekstem.
MCP obsługuje także możliwości w przeciwnym kierunku. W zależności od uzgodnień, serwer może poprosić hosta o uzyskanie uzupełnień modelu lub danych od użytkownika. Kluczową zasadą projektową jest jawna negocjacja możliwości, a nie zakładanie, że każdy uczestnik może wykonać każdą operację.
Co się dzieje podczas wywołania narzędzia MCP?
Rozważ asystenta kodowania AI podłączonego do serwera analizującego repozytorium.
- Host łączy się z serwerem MCP i negocjuje obsługiwane możliwości.
- Klient żąda listy dostępnych narzędzi.
- Serwer zwraca ustrukturyzowane definicje narzędzi, w tym ich schematy wejść.
- Host udostępnia wybrane opisy narzędzi modelowi.
- Model proponuje wywołanie narzędzia, np. wyszukiwanie odniesień do funkcji.
- Host sprawdza politykę i, w razie potrzeby, prosi użytkownika o zatwierdzenie.
- Klient wysyła zweryfikowane żądanie do serwera.
- Serwer wykonuje operację i zwraca ustrukturyzowaną treść lub błąd.
- Host decyduje, którą część wyniku przekazać modelowi w kolejnym kroku.
MCP standaryzuje wymianę, ale nie decyduje, czy model powinien być zaufany w wywoływaniu narzędzia. Decyzja należy do hosta i jego warstwy polityki.
MCP nie zastępuje API
Serwer MCP często opakowuje istniejące API, zestawy SDK, narzędzia wiersza poleceń lub sterowniki baz danych. Te podstawowe interfejsy nadal wykonują rzeczywistą pracę. MCP dodaje warstwę odkrywania i interakcji zorientowaną na AI nad nimi.
To rozróżnienie wyjaśnia, dlaczego MCP jest komplementarny wobec REST, GraphQL i innych interfejsów aplikacji. Usługa płatności może zachować swoją dojrzałą API, podczas gdy serwer MCP udostępnia starannie ograniczony podzbiór operacji z opisami i schematami przyjaznymi modelowi.
MCP vs. wywoływanie funkcji
Wywoływanie funkcji lub narzędzia to zdolność modelu: model może zwrócić ustrukturyzowane żądanie wywołania funkcji. MCP jest protokołem służącym do odkrywania i komunikacji z dostawcami narzędzi i kontekstu.
Oba często współpracują. Serwer MCP informuje hosta, które narzędzia istnieją. Host prezentuje wybrane definicje modelowi. Model emituje wywołanie narzędzia. Host następnie używa MCP, aby wysłać to żądanie do odpowiedniego serwera.
MCP vs. Agent2Agent
MCP łączy aplikację AI z możliwościami i kontekstem. Agent2Agent, czyli A2A, koncentruje się na komunikacji między autonomicznymi agentami, które mogą należeć do różnych systemów lub organizacji.
Praktyczny system może używać obu. Agent może korzystać z MCP, aby uzyskać dostęp do swoich narzędzi i danych, a następnie używać A2A do delegowania większego zadania innemu agentowi. MCP odpowiada na pytanie „Jak ta aplikacja może użyć tej możliwości?”, a A2A na pytanie „Jak ci agenci mogą koordynować pracę?”.
Zagrożenia bezpieczeństwa i środki kontroli
Bezpieczny host utrzymuje wyraźną listę dozwolonych serwerów i narzędzi, wyświetla istotną zgodę przy przyznaniu dostępu i powiązuje każde wywołanie z użytkownikiem lub tożsamością obciążenia, które je autoryzowały. Schematy narzędzi powinny być wystarczająco wąskie, aby odrzucać nieoczekiwane argumenty, podczas gdy dzienniki audytu powinny rejestrować serwer, funkcję, dane wejściowe, status wyniku i ścieżkę zatwierdzenia.
Zwrócone zasoby i wyniki narzędzi są również powierzchnią podatną na wstrzyknięcie promptu. Dokument odczytany przez MCP może zawierać tekst, który prosi model o zignorowanie jego instrukcji lub wyciek danych. Host musi zachować rozróżnienie między niezweryfikowaną treścią a polityką systemu i powinien zapobiegać cichej rozbudowie uprawnień jednego serwera przez wynik innego serwera.
Standaryzacja poprawia interoperacyjność, ale nie czyni serwera godnym zaufania. Serwer MCP może ujawniać wrażliwe dane, wprowadzające w błąd opisy narzędzi, niebezpieczne działania lub skompromitowane zależności. Niezweryfikowana treść pobrana przez zasób może również zawierać instrukcje wstrzyknięcia promptu mające na celu manipulację modelem.
Ważne kontrole obejmują:
- Najmniejsze przywileje: przyznaj każdemu serwerowi tylko te poświadczenia i zakres niezbędny do jego celu.
- Zaufanie do serwera: zweryfikuj źródło, kod, własność i ścieżkę aktualizacji serwerów przed ich podłączeniem.
- Widoczność dla użytkownika: jasno określ, który serwer otrzyma dane i jakie działanie wykona.
- Walidacja wejścia: egzekwuj schematy i reguły biznesowe poza modelem.
- Granice zatwierdzania: potwierdzaj wrażliwe, zewnętrzne, finansowe lub destrukcyjne działania.
- Minimalizacja danych: unikaj przesyłania całych dokumentów lub konwersacji, gdy potrzebna jest tylko niewielka ich część.
- Logowanie i odwoływanie: rejestruj wywołania, monitoruj anomalie i ułatwiaj wyłączanie poświadczeń oraz połączeń.
Projekt MCP nadal udoskonala swoją architekturę i wytyczne bezpieczeństwa. aktualizacja specyfikacji 2026 projektu ilustruje, jak standard ewoluuje wokół prostszej infrastruktury, autoryzacji i wdrożeń produkcyjnych.
Kiedy deweloperzy powinni używać MCP?
MCP jest odpowiednim rozwiązaniem, gdy wiele klientów AI potrzebuje spójnego połączenia z tą samą funkcją, gdy narzędzia powinny być wykrywalne w czasie działania lub gdy zespół chce oddzielić orkiestrację AI od kodu integracji specyficznego dla systemu.
Bezpośrednie wywołanie funkcji może pozostać prostsze dla małej aplikacji z jednym ściśle kontrolowanym backendem. Przyjęcie protokołu wiąże się z własną pracą operacyjną: zarządzaniem cyklem życia serwera, testowaniem kompatybilności, uwierzytelnianiem, obserwowalnością i zarządzaniem.
Co warto zapamiętać o Model Context Protocol (MCP)
MCP jest wspólnym językiem między aplikacjami AI a narzędziami i kontekstem wokół nich. Jego wartość wynika z zastąpienia odrębnych konwencji integracji przez wykrywalny, ustrukturyzowany i rozszerzalny protokół.
Standard nie eliminuje potrzeby starannego inżynierowania. Hosty nadal muszą decydować, którym serwerom zaufać, które funkcje udostępnić, jakie dane udostępniać i kiedy osoba musi zatwierdzić działanie. MCP sprawia, że połączenia są przenośne; zarządzanie czyni je bezpiecznymi i użytecznymi.