Podstawy AI
Czym jest AI agentowa? Jak systemy planują, używają narzędzi i realizują zadania
Agentic AI systems do more than generate an answer: they pursue goals through a loop of planning, tool use, observation, and adaptation. Here is how that loop works, where agents add value, and what keeps them under control.

 Dodaj Unite.AI do preferowanych źródeł w Google
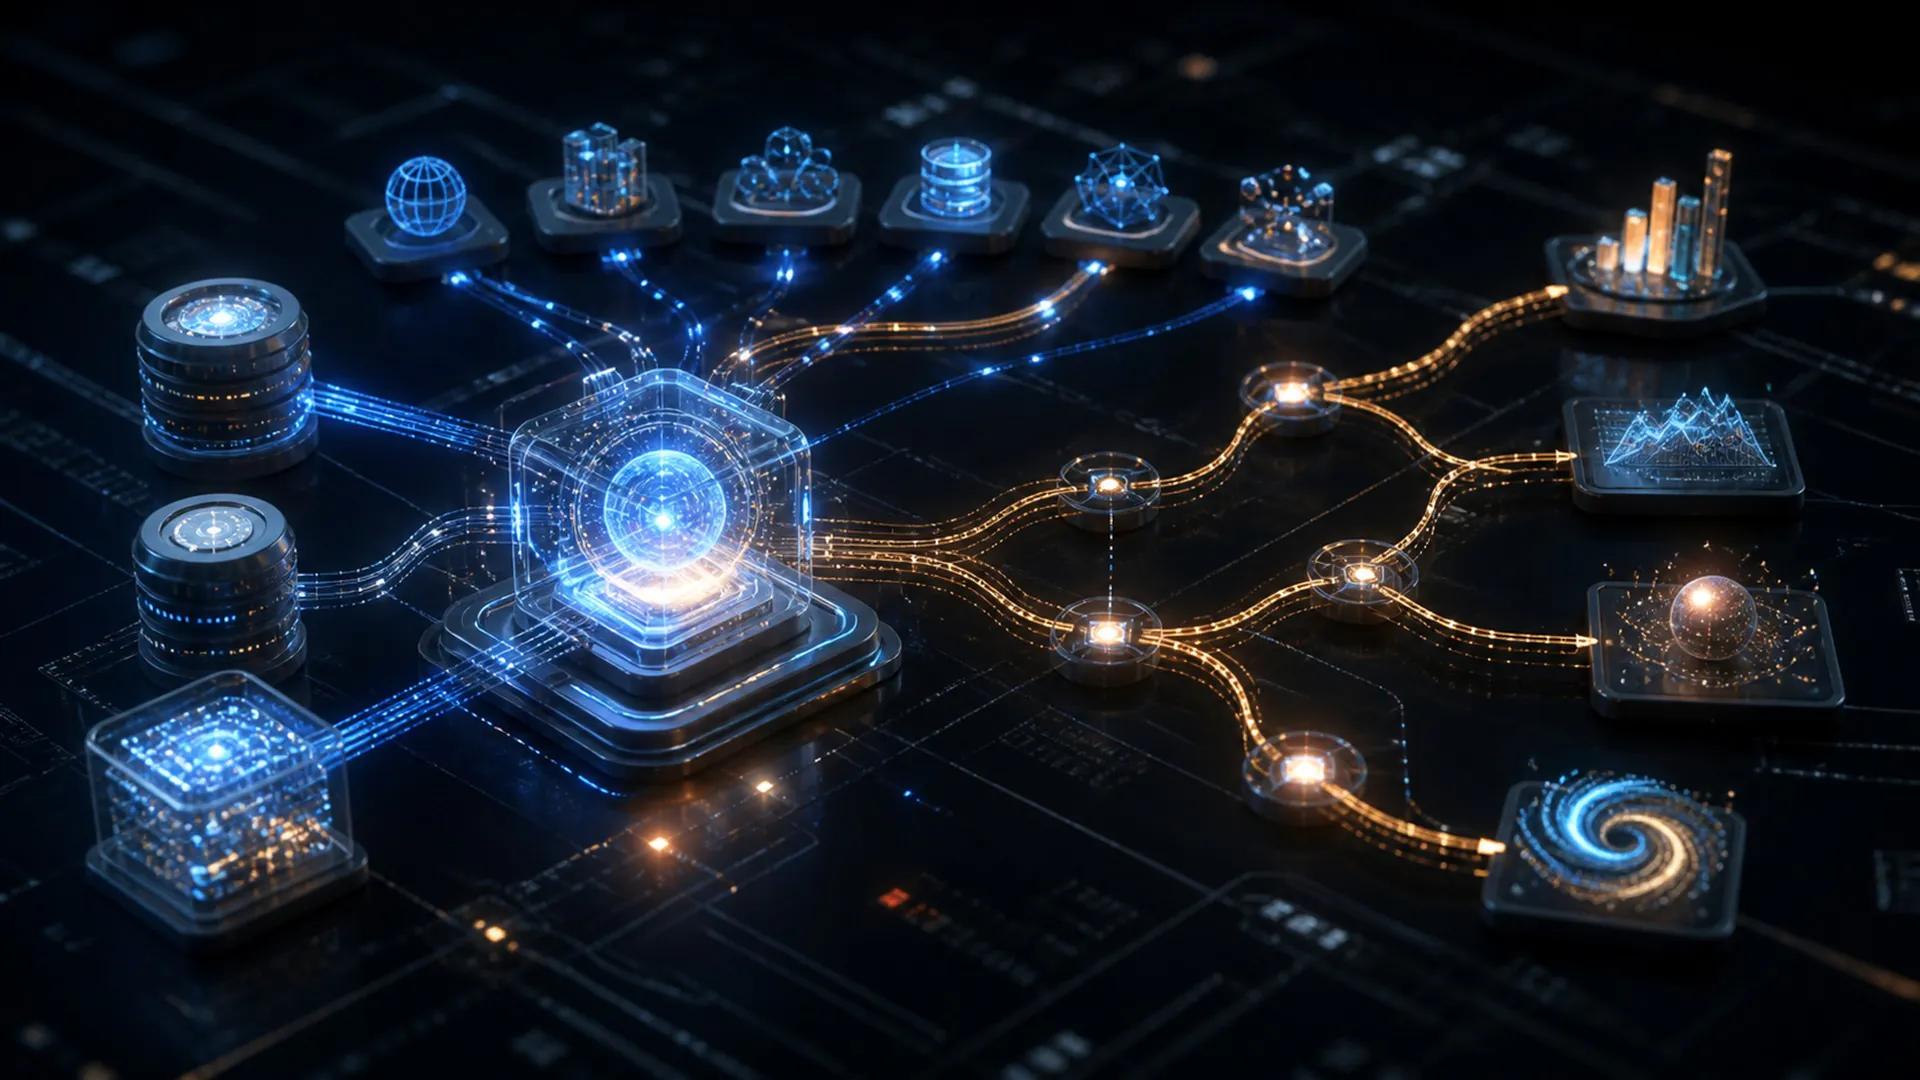
Agentowa AI to sztuczna inteligencja, która może dążyć do celu, decydując, co zrobić dalej, używając narzędzi, obserwując wynik i dostosowując swoje podejście. Zamiast wygenerować jedną odpowiedź i zakończyć, agent działa w pętli kontrolnej, dopóki nie ukończy zadania, nie osiągnie limitu lub nie przekaże pracy człowiekowi.
To rozróżnienie ma znaczenie, ponieważ najważniejsze systemy AI wykraczają poza konwersację. Potrafią przeszukiwać różne źródła, zapytywać bazy danych, uruchamiać kod, obsługiwać oprogramowanie, aktualizować systemy biznesowe i koordynować inne agenty. Większa autonomia może odblokować bardziej użyteczną pracę, ale jednocześnie zwiększa znaczenie niezawodności, uprawnień, monitorowania i kontroli ludzkiej.
Co sprawia, że system AI jest agentowy?
Nie ma jednego progu, który zamienia model w agenta. Agentowość istnieje na spektrum. Z jednej strony model językowy odpowiada na zapytanie. Z drugiej strona system otrzymuje szeroki cel, dzieli go na kroki, wybiera narzędzia, reaguje na nowe informacje i kontynuuje działanie przez dłuższy czas.
Autonomia jest również wielowymiarowa. Jeden agent może wybierać własne zapytania badawcze, ale nie mieć możliwości publikacji; inny może podążać za ustalonym planem, ale mieć uprawnienia do zmiany systemu produkcyjnego. Ocena „jak bardzo agentowy” jest system, wymaga więc oddzielnego spojrzenia na swobodę planowania, dostęp do narzędzi, czas działania, odwracalność oraz konsekwencje błędu.
Przydatnym testem jest pytanie, kto określa ścieżkę. W tradycyjnym przepływie pracy programista definiuje kolejność z góry: wykonaj krok A, potem B, potem C. W systemie agentowym model ma pewną swobodę w wyborze potrzebnych kroków i ich kolejności. Przewodnik Anthropic po budowaniu skutecznych agentów podkreśla tę praktyczną różnicę między przepływami z predefiniowanymi ścieżkami kodu a agentami, które dynamicznie kierują własnym procesem i użyciem narzędzi.
Większość produkcyjnych agentów łączy pięć elementów:
- Model: silnik rozumowania i języka, który interpretuje cel i wybiera akcje.
- Instrukcje: reguły systemu, opis zadania, polityki i definicje sukcesu.
- Narzędzia: funkcje pozwalające agentowi wyszukiwać, obliczać, pobierać dane, zapisywać pliki, wywoływać API lub obsługiwać interfejsy.
- Stan lub pamięć: informacje przenoszone z jednego kroku do kolejnego, czasem także pomiędzy sesjami.
- Pętla kontrolna: środowisko wykonawcze, które zwraca wyniki modelowi i decyduje, czy kontynuować, powtórzyć, poprosić o pomoc lub zatrzymać.
Pętla agenta: planowanie, działanie, obserwacja i adaptacja
Choć implementacje się różnią, agent zazwyczaj podąża za powtarzalnym czterostopniowym schematem.
| Definicja | System, który interpretuje cel, wybiera akcje, używa narzędzi i adaptuje się na podstawie wyników. |
|---|---|
| Przepływ informacji | Cel → plan → akcja → obserwacja → zmodyfikowana akcja lub zatrzymanie. |
| Dowód | Ślad pokazuje, dlaczego wybrano każdą akcję i czy przyczyniła się do realizacji celu. |
| Błąd | Agent kontynuuje działanie po wyczerpaniu dowodów, autorytetu lub budżetu. |
1. Interpretacja celu
Agent identyfikuje pożądany rezultat, istotne ograniczenia i brakujące informacje. Silna definicja zadania obejmuje nie tylko to, co zrobić, ale także co oznacza jego zakończenie. „Zbadaj tę firmę” jest niejednoznaczne; „przygotuj cytowaną analizę trzech ostatnich raportów rocznych i zaznacz istotne zmiany” tworzy testowalny cel.
2. Wybór akcji
Model może odpowiedzieć bezpośrednio, stworzyć plan, wywołać narzędzie, delegować podzadanie lub poprosić o doprecyzowanie. Akcja jest zwykle wyrażana w ustrukturyzowanym formacie, aby oprogramowanie mogło ją zweryfikować przed wykonaniem. To właśnie w tym miejscu projektowanie agenta przekształca probabilistyczny wynik modelu w kontrolowaną operację systemową.
3. Obserwacja wyniku
Środowisko wykonawcze zwraca wynik narzędzia, błąd, zmieniony interfejs lub inną informację zwrotną. Agent dodaje tę obserwację do swojego kontekstu roboczego. Jeśli wyszukiwanie zwróci słabe dowody lub API odrzuci argument, kolejna decyzja powinna odzwierciedlać nowy stan.
4. Dostosowanie lub zatrzymanie
Agent ocenia postęp i wybiera kolejną akcję. Może zrewidować plan, spróbować innego narzędzia, zweryfikować wynik lub uznać, że cel został osiągnięty. OpenAI opisuje tego rodzaju interakcję jako pętlę pomiędzy modelem, jego narzędziami i środowiskiem w dyskusji o przejściu od modelu do agenta.
Ten schemat jest powiązany z podejściem ReAct, które przeplata rozumowanie i akcje, aby zewnętrzne obserwacje mogły aktualizować kolejne rozumowanie. Oryginalny artykuł ReAct pomógł ustalić ten projekt jako alternatywę dla generowania pełnego planu bez informacji zwrotnej ze środowiska.
AI agentowa vs. AI generatywna
AI generatywna opisuje systemy, które tworzą nową treść, taką jak tekst, obrazy, dźwięk, wideo lub kod. AI agentowa opisuje, w jaki sposób system dąży do realizacji celu. Kategorie się pokrywają, ale nie są wymienne.
Model generatywny może napisać e‑mail, nie będąc jednocześnie agentem. Agent może używać modelu generatywnego do stworzenia treści e‑maila, wyszukania właściwego odbiorcy, sprawdzenia polityki, utworzenia załącznika i umieszczenia wiadomości w kolejce przeglądu. Model dostarcza inteligencję; otaczający go system agenta zapewnia narzędzia, stan, orkiestrację i kontrolę.
Gdzie systemy agentowe są przydatne
Agenci są najcenniejsi, gdy droga do celu nie może być w pełni określona z góry, ale postęp można nadal obserwować i weryfikować. Typowe przykłady obejmują:
- Badania: przeszukiwanie wielu źródeł, uzupełnianie luk, porównywanie dowodów i tworzenie cytowanego raportu.
- Inżynieria oprogramowania: nawigacja po repozytorium, edycja kodu, uruchamianie testów, interpretacja niepowodzeń i iteracja.
- Operacje obsługi klienta: zbieranie kontekstu konta, stosowanie polityki, proponowanie rozwiązania i eskalowanie wyjątków.
- Analiza danych: wybór zestawów danych, pisanie zapytań, wykrywanie anomalii, tworzenie wizualizacji i wyjaśnianie wyników.
- Operacje IT: badanie alertów, zbieranie diagnostyki, rekomendowanie napraw i wykonywanie zatwierdzonych runbooków.
- Praca administracyjna: koordynacja kalendarzy, dokumentów, formularzy, zatwierdzeń i aktualizacji w różnych systemach.
Stały przepływ pracy jest często lepszy, gdy proces jest stabilny i każdy krok jest znany. Dodanie agenta tam, gdzie wystarcza zwykła automatyzacja, może podnieść koszty i zmienność bez rzeczywistej wartości.
Kiedy warto używać agenta zamiast automatyzacji?
Najlepsza architektura zależy od dwóch pytań: jak przewidywalna jest ścieżka i jak kosztowna jest błędna akcja? System nie staje się bardziej zaawansowany po prostu dlatego, że daje modelowi większą swobodę. W wielu sytuacjach wysokiego ryzyka najskuteczniejszy projekt łączy deterministyczne oprogramowanie z wąskim komponentem agentowym.
Użytecznym kompromisem jest ograniczona agentowość. Agent może decydować, jak zbierać informacje, które zatwierdzone narzędzie wywołać lub jak poprawić szkic, podczas gdy deterministyczny kod egzekwuje schematy, reguły dostępu, budżety i ostateczną akceptację. To zachowuje elastyczność, nie zmuszając probabilistyczny model do samodzielnego kontrolowania własnego autorytetu.
Dlaczego AI agentowa jest trudna
Agent może podjąć lokalnie uzasadnioną decyzję, która poprowadzi całą pracę w niewłaściwym kierunku. Małe błędy mogą się kumulować na długiej trajektorii, a przekonująca ostateczna odpowiedź może ukrywać niepoprawny lub niebezpieczny proces.
Ten efekt kumulacji jest jednym z powodów, dla których ocena agenta różni się od oceny zwykłej odpowiedzi. Niepowodzenie zadania może mieć źródło w planie modelu, wprowadzającym w błąd wyniku narzędzia, nieprawidłowej aktualizacji stanu, przedwczesnej decyzji o zatrzymaniu lub niebezpiecznej granicy uprawnień. Z drugiej strony prawidłowa ostateczna odpowiedź może być wynikiem kruchiej ścieżki, która przy następnym uruchomieniu zawiedzie. Dlatego zespoły potrzebują zarówno metryk wyniku, jak i dowodów na poziomie trajektorii.
Główne wyzwania obejmują:
- Niezawodność: to samo zadanie może prowadzić do różnych ścieżek i wyników przy kolejnych próbach.
- Ugruntowanie: model może źle zinterpretować wynik narzędzia, stan interfejsu lub rzeczywiste intencje użytkownika.
- Uprawnienia: przydatny agent może wymagać znaczącego dostępu, ale szeroki dostęp zwiększa konsekwencje błędu.
- Wstrzyknięcie promptu: nieufna treść może zawierać instrukcje mające na celu przekierowanie agenta lub wyciek danych.
- Koszt i opóźnienie: każdy dodatkowy wywołanie modelu, użycie narzędzia, krok weryfikacji lub podagent zwiększa zużycie zasobów i czas.
- Ocena: ocenianie wyłącznie końcowego wyniku może przeoczyć kruchą logikę, naruszenia polityk lub przypadkowy sukces.
Jak utrzymać agenta AI pod kontrolą
Bezpieczna autonomia jest projektowana, a nie zakładana. Agent powinien otrzymać minimalny zestaw narzędzi i danych niezbędnych do wykonania zadania. Działania o wysokim wpływie — takie jak wysyłanie wiadomości, przekazywanie pieniędzy, usuwanie danych lub zmiana systemów produkcyjnych — powinny wymagać wyraźnej zgody lub ściśle ograniczonej polityki.
Silne systemy oddzielają planowanie od wykonania. Argumenty narzędzi mogą być weryfikowane względem schematów; akcje mogą działać w sandboxach; wrażliwe operacje mogą być na białej liście; a wyniki mogą być sprawdzane przed ich użyciem jako wejścia do kolejnego systemu. Budżety czasowe, tokenowe i akcji zapobiegają nieskończonemu pętlowi zagubionego agenta.
Obserwowalność jest równie ważna. Zespoły potrzebują zapisu instrukcji, wywołań narzędzi, pośrednich obserwacji, zatwierdzeń, błędów i ostatecznego wyniku. Ta trajektoria umożliwia debugowanie i ocenę. Prace Anthropic nad wiarygodnymi agentami w praktyce podkreślają wyraźne granice autorytetu i znaczącą kontrolę ludzką jako kluczowe wymagania projektowe.
Odwracalność powinna kształtować te kontrole. Czytanie publicznej strony internetowej jest łatwe do cofnięcia, ponieważ nie zmienia niczego; zwrócenie pieniędzy, wysłanie e‑maila do klienta lub usunięcie zasobu w chmurze już nie. Dojrzały system agenta klasyfikuje akcje według konsekwencji, wymaga silniejszej autoryzacji dla operacji trudnych do odwrócenia i daje środowisku wykonawczemu — a nie modelowi — ostateczną decyzję, czy wykonanie jest dozwolone.
Czego nie oznacza AI agentowa
„Agentowa” nie oznacza świadomej, samoświadomej ani niezależnie zmotywowanej istoty. Pozorna inicjatywa systemu wynika z modelu działającego w oprogramowaniu, które wielokrotnie prosi go o wybranie kolejnego kroku. Jego cele, narzędzia, uprawnienia, warunki zatrzymania i środowisko są projektowane przez ludzi.
Nie gwarantuje to także ogólnej inteligencji. Agent może być bardzo zdolny w wąskim otoczeniu i kruchy, gdy interfejs, dane lub zadanie się zmieniają. Autonomia powinna więc być skalowana do wykazanej wydajności, a nie do tego, jak płynnie brzmi model.
Co warto zapamiętać o AI agentowej
AI agentowa przekształca model z generatora odpowiedzi w komponent systemu ukierunkowanego na cel. Definiującą cechą nie jest konkretny model czy protokół; jest to zamknięta pętla, w której system wybiera akcje, używa narzędzi, obserwuje, co się stało, i adaptuje się.
Najskuteczniejsze agenty łączą tę elastyczność z wąskim zakresem, dostępem o najmniejszych przywilejach, widocznymi trajektoriami, rygorystyczną oceną i kontrolą ludzką na kluczowych granicach. Centralnym pytaniem nie jest już tylko „Czy model może wygenerować prawidłową odpowiedź?” — chodzi także o „Czy cały system może osiągnąć właściwy rezultat w procesie, któremu możemy zaufać?”