
インタビュー
マーク・ニコルソン、デロイトの米国サイバー近代化リーダー – インタビューシリーズ:再訪

 Unite.AI を Google の優先ソースに追加
要点AIは脆弱性から悪用までの時間を数週間から数時間に短縮し、防御の自動化を迫っています。
もっと見る
- AIは脆弱性から悪用までの時間を数週間から数時間に短縮し、防御の自動化を迫っています。
- 安全なAI設計では、人間のユーザーと同様にエージェントのIDと権限を管理しなければなりません。
- 将来のSOCでは、人間の役割はアラートのトリアージからAIの監視と戦略立案へと移行していくでしょう。
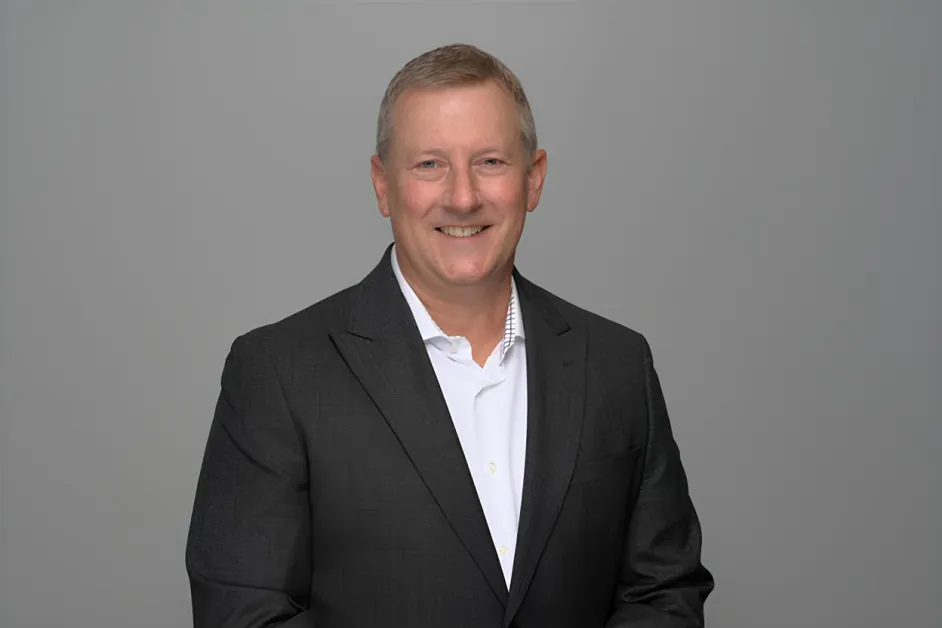
マーク・ニコルソン、デロイトの米国サイバー近代化リーダーは、デロイトのプリンシパルであり、サイバーセキュリティ、人工知能、エンタープライズリスクの交差点で20年以上の経験を持つ。彼はサイバーAIイニシアチブとデロイトのサイバー部門の商業戦略を牽引し、大規模な組織がセキュリティフレームワークを近代化し、サイバーリスクの変化する環境にサイバー投資を合わせるのを支援する。デロイトに入社する前、彼は脅威インテリジェンスと悪意のあるイベントモニタリングに焦点を当てた情報セキュリティコンサルティング会社であるVigilant、Inc.の共同創設者であり、COOを務めた。彼の以前のキャリアでは、複数のテクノロジー会社でのセールスとビジネス開発の役割で、サイバーセキュリティの技術的および商業的側面の強い基盤を築いた。
デロイトは、世界最大のプロフェッショナルサービス会社の一つであり、ほぼすべての業界の組織に対して監査、コンサルティング、税務、そしてアドバイザリーサービスを提供する。デロイトのサイバーセキュリティ部門は、企業が複雑な脅威環境を航海しながら、人工知能などのテクノロジーを通じてデジタル変革を促進するのを支援することに焦点を当てている。同社はサイバーストラテジー、回復力、リスク管理、エンタープライズセキュリティを含むサービスを提供し、サイバーセキュリティを保護機能としてだけでなく、イノベーションと成長の戦略的推進力として位置付けている。
これは、以前のインタビューに続くものであり、その以前のインタビューは2025年に公開されました。
あなたはサイバーセキュリティの初期のモダンな脅威モニタリングの日々から関与しており、Vigilantの共同創設者であり、早期のセキュリティインフォメーションおよびイベントマネジメント(SIEM)および脅威インテリジェンス機能を市場に導入するのに役立った。モニタリングシステムから今日のAI駆動型サイバーディフェンスプラットフォームへの進化は、組織が脅威を検出して対応する方法をどのように変えたか。
私たちが最初にモニタリングプラットフォームを構築し始めたとき、基本的な課題はデータを1つの場所にまとめてそれを理解することでした。私は、分析者が毎朝ファイアウォールログを印刷して手動でそれらを調べて異常を見つけるのを覚えています。SIEMが成熟したとしても、スケールの問題がありました。人間のスピードは検出されたイベントの大量の数に匹敵しませんでした。自動化の使用にもかかわらず、サイバーディフェンダーは依然としてデータの相関と分析の問題に直面していました。新しいルールを頻繁に書き込む必要があり、監視の失敗に応じてそれらを書き込む必要がありました。
AIがそのダイナミクスを根本的に変えることが期待されています。レベル1のセキュリティ操作を自動化するエージェント機能を展開すること以外に、AIは検出と対応を「事後」から「発生中」に近づけることを約束しています。これは監視アルゴリズムを機械が動的に調整することで可能になります。場合によっては、サイバーセキュリティ部門もAIに修復措置の開始を任せられるようになるでしょう。
しかし、難しい部分は消えません。それは変化するだけです。システムがより自律的で複雑になるにつれて、信頼と観察可能性が戦場になります。システムが何をしているのか、なぜそれをしているのか、そしてそれが操作されていないかどうかを知る方法は何ですか。AIの機会は巨大ですが、それもリスクを高めるのです。環境がマシンスピードで動作している場合、賭けは高まります。
あなたは、AIが攻撃者に偵察を自動化し、エクスプロイトを生成し、攻撃サイクルを加速することを可能にしていることを指摘しています。実際的には、脆弱性の発見と悪用の間の時間をどれだけ圧縮しましたか。
歴史的に、脆弱性の発見と悪用の間に時間差がありました。緊急性はありましたが、一般的には、ゼロデイ攻撃に遭わない限り、攻撃者が大規模に悪用する前に、脅威を理解し、修正し、軽減する時間がありました。AIはその時間差をほぼ消滅させました。
攻撃者は偵察を自動化し、公開に対して継続的にスキャンし、エクスプロイト開発とターゲット化の部分を高速化するためにAI有効なツールを使用できます。多くの場合、週単位で進行していたものが今では数時間に圧縮され、自動化されたシナリオでは、ほとんどのセキュリティプログラムが処理できるよりも速くなります。
結論はシンプルです。セキュリティチームは、強力なコントロールとペアになった自動化とAIを防御側に必要とします。
セキュリティチームは、人間が各判断に関与する「ヒューマン・イン・ザ・ループ」モデルから「人間がループ上にある」監視モデルに移行しています。現代のセキュリティオペレーションセンター(SOC)内では、運用的にその移行はどのように見えますか。AIがより自律的なタスクを担うにつれて、組織はアナリストの役割をどのように再考する必要がありますか。
従来のSOCでは、アナリストがすべての意思決定ポイントの中心に座ります。アラートが入る、アナリストがそれらをトライアージュし、調査し、どのようなアクションを取るべきかを決定します。そのアプローチは、アラートと攻撃のペースが管理可能なときは機能しました。しかし、今日の環境では、活動のスケールが人間がゲートキーパーとして機能するにはあまりに大きいです。
ループ上の人間への移行は、AIシステムが、アラートの優先順位付け、状況情報の収集、データの相関分析、特定の修復措置の実行など、以前はアナリストが担っていた多くの定型業務を実行できることを意味します。人間の役割は、実行ではなく、監督と検証へのシフトになります。
運用的に、それはアナリストの時間を「アラートを延々と処理する仕事」から、高い価値の仕事である脅威ハンティング、検出エンジニアリング、敵対シミュレーション、防御アーキテクチャの改善へとシフトします。人間は依然として不可欠ですが、役割は、セキュリティデータの主要な処理役から、監督、判断、戦略へと進化します。
「セキュアAI by Design」という概念について、モデルセーフティ以外にアイデンティティシステム、パーミッションアーキテクチャ、オーケストレーションレイヤーに拡張する必要がある理由を説明してください。
セキュアAIについての多くの議論は、モデル自体(例:トレーニングデータの保護、モデル汚染の防止、プロンプトインジェクション攻撃の防止)に重点を置いています。 それらは実際の問題です、しかし、それらはリスクの一部だけです。
実践では、AIシステムは、より大きなデジタルエコシステムの一部として動作します。データにアクセスし、APIとやり取りし、ワークフローをトリガし、エージェントを通じて増えていく程度に自律的に動作します。
その場合、アイデンティティとパーミッションがコントロールプレーンになります。AIエージェントは、実際にはエンタープライズ内に新しいデジタルアイデンティティです。もしそれらのアイデンティティが適切に管理されていない場合、重大なリスクをもたらす可能性があります。
したがって、セキュアAI by Designは、アイデンティティガバナンス、アクセス制御、オーケストレーションレイヤー、AIエージェントが何をしているかを追跡するモニタリングシステムに拡張する必要があります。組織は、AIエージェントを、定義されたパーミッション、監査、監督を持つ人間のユーザーのように扱う必要があります。そうでない場合、攻撃面は急速に拡大します。
多くの企業は、AIツールを人間のスピードで設計されたレガシーセキュリティワークフローの上に重ねています。組織がサイバーディフェンスでAIを活用するために、どのような最も重要なアーキテクチャの変更が必要ですか。
一般的なパターンは、AIを人間主導の操作で設計されたレガシープロセスとワークフローにボルトオンすることです。特にコンピュータビジョンが現実になった場合、それは悪いアプローチではありません。例えば、デロイトは、廃止が難しい既存の専用ソフトウェアを捨てることなく、アイデンティティガバナンスと管理プロセスで人間を置き換えることができるエージェントを作成しました。これにより、劇的なコスト削減が可能になります。
将来的には、企業はセキュリティワークフローを端から端まで再考することになるでしょう。データ基盤を近代化して、セキュリティツールが信頼性の高い、高品質の、構造化されたテレメトリにアクセスできるようにします。検出、対応、アイデンティティ機能がばらばらなツールではなく連携したシステムとして動作するオーケストレーションを構築します。
アイデンティティは、最も重要なコントロールの1つとして残ります。自動化とAIエージェントが導入されるにつれて、非人間のアイデンティティの数が急増します。それらのアイデンティティを効果的に管理することは、コントロールを維持するために不可欠です。
AIネイティブセキュリティは、最終的には、人間とマシンの両方のアクターを考慮したガバナンスとアイデンティティ管理を含む、より優れたデータ、より優れたオーケストレーションの混合です。
AIシステムがより自律的になるにつれて、攻撃面はエージェントオーケストレーション、APIチェーン、自動化された意思決定パイプラインなどの領域に拡大します。どれかがあなたを最も心配させますか。
注目する必要がある1つの領域があるとしたら、それはエージェントドリブンシステム内のアイデンティティとデータアクセスパーミッションです。
組織がより多くのエージェントAIを導入するにつれて、エンタープライズ内に自律的なアクターの増えていく集団を作成します。それらのエージェントは、データ、API、ワークフローにアクセスする可能性があり、非常に強力で、攻撃者にとって魅力的なターゲットになります。それらのパーミッションが厳密に設計、監視、監査されていない場合、そのエージェントは攻撃者にとって魅力的な侵入経路になります。新しい従業員のようにそれらを扱うことが重要です。名前を付けて、スコープを定め、監視し、必要に応じて迅速に切断できるようにします。
APIチェーンと自動化された意思決定パイプラインもリスクをもたらしますが、アイデンティティガバナンスはしばしば基礎となるコントロールです。エージェントが何であるか、どのリソースにアクセスできるか、どのようなアクションを実行したかを明確に答えることができない場合、そのエージェントを制御していないのと同じです。
取締役会の視点から、経営陣と取締役は現在、AI駆動型サイバーリスクについてどう考えているのか。技術的現実と取締役会の理解の間で最大のギャップはどこにあるのか。
取締役会は、AIが巨大な機会とともに重大なリスクももたらすことをますます認識しています。多くの取締役はAIが事業変革を形作ると理解し、ガバナンス、セキュリティ、回復力について質問し始めています。
ギャップが現れるのは、スピードと複雑さのときです。多くの取締役会の議論は依然として従来のサイバーフレームワークに立ち返りますが、それらは依然として重要であるものの、必ずしもAI駆動型の脅威がどのように急速に進化し、拡大するかを反映していないかもしれません。
別の断絶は、「私たちのAIはセキュアですか?」という質問が単純な質問のように聞こえるが、その答えはデータガバナンス、モデルの完全性、アイデンティティ管理、オーケストレーションなど、複数のシステムにわたって存在するということです。ギャップを埋める取締役会は、それらのコンポーネントを可視化し、テスト可能にするコントロールベースの報告を推進し、監督を維持するために取締役の技術的な理解を深める時間を投資しています。
AIはサイバー戦争の両側で使用されています。永久に続くAI対AIのサイバーセキュリティの軍拡競争に突入していますか。そうであれば、攻撃者が複製するのが難しい防御側のどのような利点がありますか。
明らかに、攻撃者と防御者が両方ともAIを使用する時代に入りました。攻撃者はすでにAIを使用して偵察を加速し、脆弱性を特定し、攻撃ライフサイクルの一部を自動化しています。しかし、防御側には、それを活用するなら依然として実際の利点があります。
防御側は自社環境を観測でき、内部テレメトリにアクセスできるうえ、攻撃者が突破しなければならない多層アーキテクチャを構築できます。AIはネットワーク、エンドポイント、アイデンティティにまたがる膨大なデータの分析を支援し、異常な動作をはるかに早く検出する可能性をもたらします。
問題は導入です。攻撃者が自動化する一方で防御側が手作業のワークフローにとどまれば、非対称性は厳しいものになります。軍拡競争は現実であり、勝者となるのは強固なガバナンスの下でAIを導入する側であって、試験導入だけを行う側ではありません。
大規模企業にアドバイスする中で、組織がサイバーセキュリティ戦略にAIを統合しようとするときに最も一般的な間違いは何ですか。
私たちが見る最も一般的な間違いは、AIをアーキテクチャの転換としてではなく、単独のツールとして扱うことです。チームは、必要なデータ基盤、ガバナンスモデル、または運用プロセスをアップグレードすることなく、孤立した実験を実行し、結果は頭打ちになります。
別の間違いは、AI機能を展開する際に、新しいリスク(新しいアイデンティティ、新しいデータフロー、自動化された意思決定パス)を十分に考慮していないことです。もしそれらのが正しいコントロールなしでボルトオンされる場合、AIは堅牢性の代わりに脆弱性を追加します。
最後に、多くの組織は従業員の関与の重要性を過小評価しています。日々セキュリティ運用を担う実務者は、どこに摩擦があり、良い状態とは何かを知っています。最も成功する変革では早期からそのチームを参加させ、技術が彼らの判断を妨げるのではなく強化するようにします。
3〜5年先を見て、AIネイティブセキュリティオペレーションセンターは今日のSOC環境と比べてどう見えますか。
おそらく大きく変わるでしょう。私には予測できない点も多くあります。将来的には、SOCは人間とデジタルのハイブリッドワークフォースとして運用される可能性があります。AIシステムは、データ処理、相関、初期対応活動の多くを処理します。エージェントシステムは、脆弱性管理、アイデンティティガバナンス、インシデント対応、継続的なコントロールモニタリングのワークフローを自動化するのに役立ちます。
人間のアナリストは依然として不可欠ですが、重心は変わります。AIシステムの監督、検出ユースケースの作成ではなく検証、複雑な脅威の調査、防御アーキテクチャの改善に焦点を当てます。目標は、人間を除去することではなく、それらの役割を高めることです。人間は、手動でアラートをトライアージュしてデータを手動で組み立てるのではなく、サイバーセキュリティの戦略的な側面に集中します。問いは「レベル1とレベル2の業務が完全に自動化された時、次世代のセキュリティ専門家をどう育てるか」です。おそらく答えは、AIの支援で開発できるシミュレーションや訓練技術の飛躍的な改善にあるのでしょう。
組織が人間の専門知識とAI駆動型の自動化を組み合わせて、成功したハイブリッドワークフォースを構築する場合、現代の脅威環境で必要なスピードで運用するために最も適した立場になります。
素晴らしいインタビュー、ありがとうございます。読者がもっと学びたい場合は、デロイトを訪問するか、以前のインタビューを読んでください。


