Fondamenti di IA
Che cos’è l’IA agentica? Come i sistemi pianificano, usano gli strumenti e completano i compiti
I sistemi di IA agentica fanno più che generare una risposta: perseguono obiettivi attraverso un ciclo di pianificazione, utilizzo di strumenti, osservazione e adattamento. Ecco come funziona quel ciclo, dove gli agenti aggiungono valore e cosa li mantiene sotto controllo.

 Aggiungi Unite.AI alle tue fonti preferite su Google
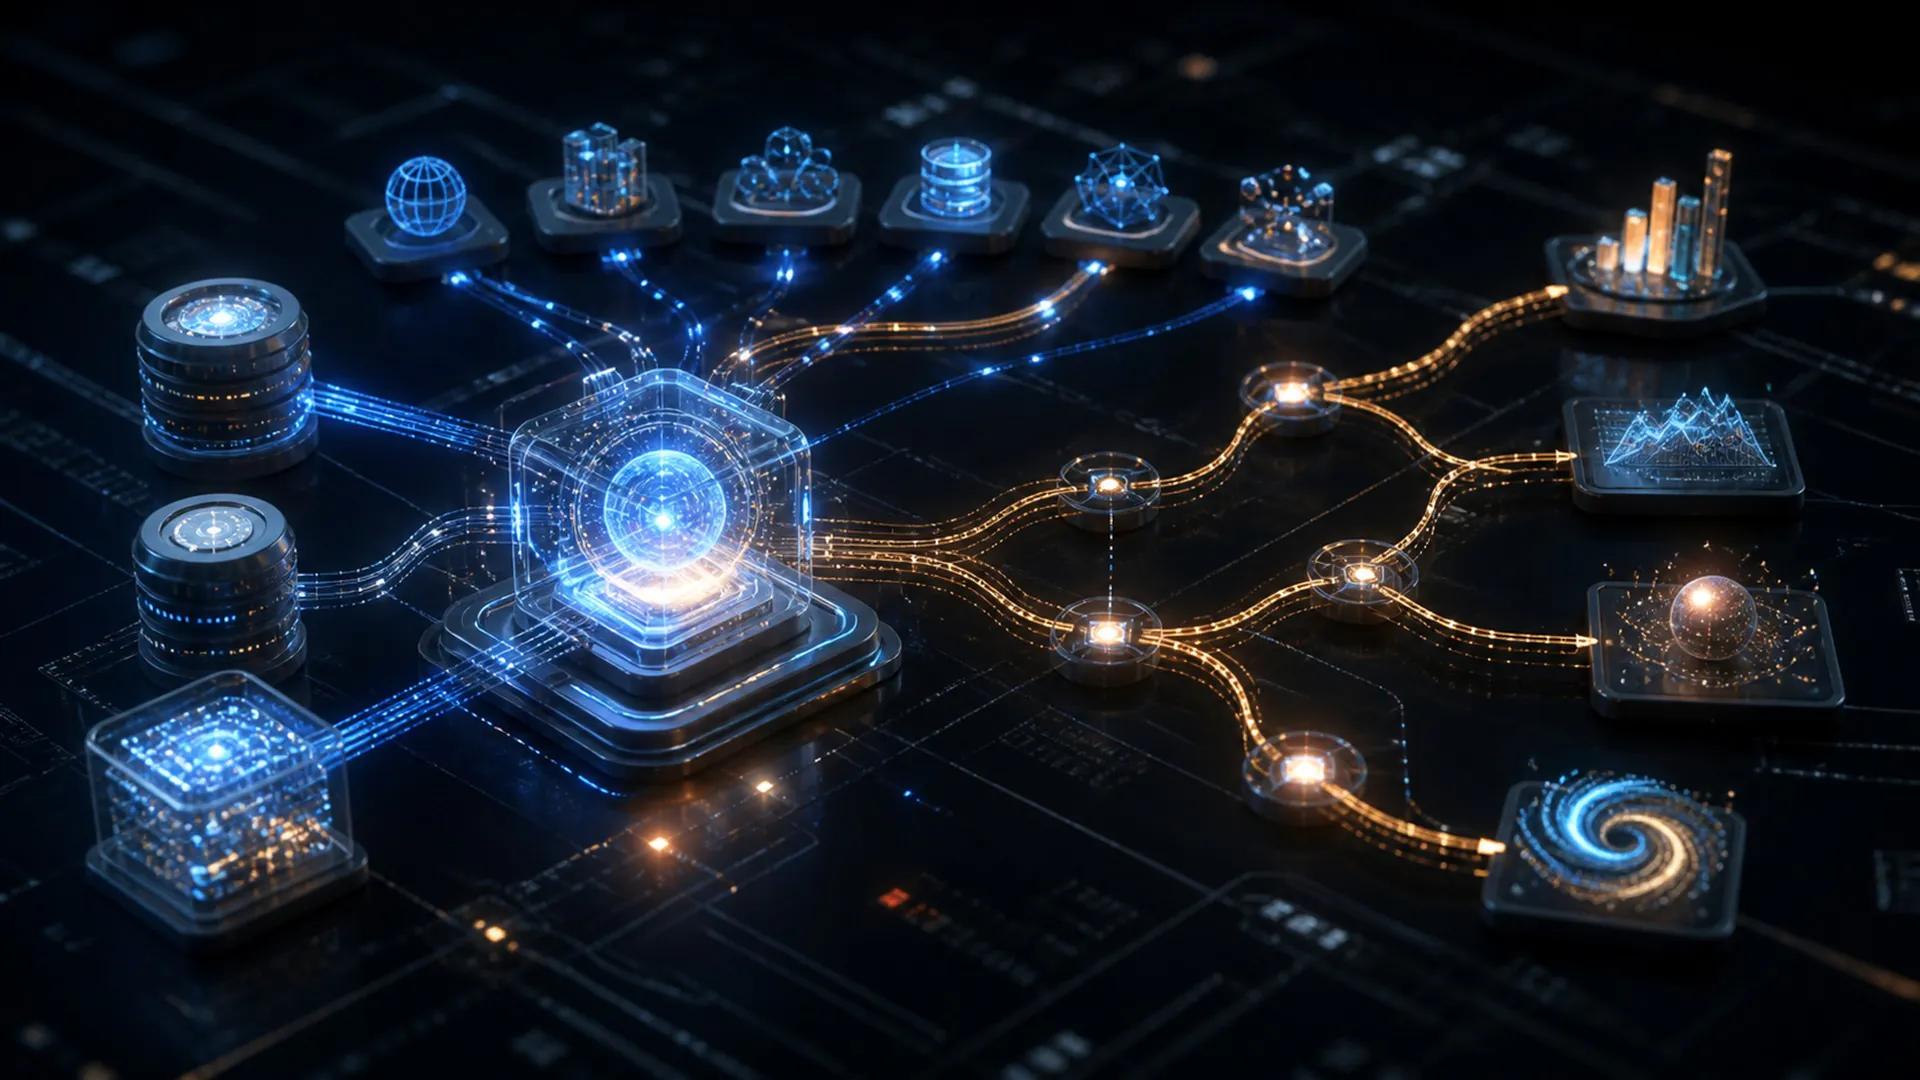
Agentic AI è l’intelligenza artificiale che può perseguire un obiettivo decidendo cosa fare dopo, usando strumenti, osservando il risultato e adeguando il proprio approccio. Invece di produrre una sola risposta e fermarsi, un agente opera attraverso un ciclo di controllo finché non completa il compito, raggiunge un limite o restituisce il lavoro a una persona.
Questa distinzione è importante perché i sistemi IA più rilevanti stanno andando oltre la semplice conversazione. Possono cercare tra fonti, interrogare database, eseguire codice, operare software, aggiornare sistemi aziendali e coordinare altri agenti. Maggiore autonomia può sbloccare lavori più utili, ma rende anche più critici affidabilità, permessi, monitoraggio e controllo umano.
Cosa rende un sistema di IA agentico?
Non esiste una soglia unica che trasformi un modello in un agente. L’agenzia si colloca su uno spettro. Da un lato, un modello linguistico risponde a un prompt. Dall’altro, un sistema riceve un obiettivo ampio, lo suddivide in passaggi, seleziona strumenti, reagisce a nuove informazioni e continua per un periodo prolungato.
L’autonomia è anche multidimensionale. Un agente può scegliere le proprie query di ricerca ma non può pubblicare nulla; un altro può seguire un piano fisso ma avere il permesso di modificare un sistema di produzione. Valutare “quanto agentico” sia un sistema richiede quindi di considerare separatamente la libertà di pianificazione, l’accesso agli strumenti, la durata operativa, la reversibilità e le conseguenze di un errore.
Un test utile è chiedersi chi determina il percorso. In un flusso di lavoro tradizionale, lo sviluppatore definisce la sequenza in anticipo: esegui il passo A, poi B, poi C. In un sistema agentico, il modello ha una certa discrezionalità su quali passi siano necessari e in quale ordine. La guida di Anthropic su costruire agenti efficaci traccia la stessa distinzione pratica tra flussi di lavoro con percorsi di codice predefiniti e agenti che dirigono dinamicamente il proprio processo e l’uso degli strumenti.
La maggior parte degli agenti di produzione combina cinque elementi:
- Un modello: il motore di ragionamento e linguaggio che interpreta l’obiettivo e sceglie le azioni.
- Istruzioni: le regole del sistema, la descrizione del compito, le politiche e le definizioni di successo.
- Strumenti: funzioni che consentono all’agente di cercare, calcolare, recuperare dati, scrivere file, chiamare API o operare interfacce.
- Stato o memoria: le informazioni trasportate da un passo al successivo, talvolta anche tra sessioni.
- Un ciclo di controllo: il runtime che restituisce i risultati al modello e decide se continuare, riprovare, chiedere aiuto o fermarsi.
Il ciclo dell’agente: pianificare, agire, osservare e adattare
Pur variando nelle implementazioni, un agente tipicamente segue uno schema ricorrente a quattro fasi.
| Definizione | Un sistema che interpreta un obiettivo, seleziona azioni, usa strumenti e si adatta dai risultati. |
|---|---|
| Flusso di informazioni | Obiettivo → piano → azione → osservazione → azione rivista o arresto. |
| Prova | Una traccia mostra perché ogni azione è stata selezionata e se ha avanzato l’obiettivo. |
| Fallimento | L’agente continua ad agire dopo che le prove, l’autorità o il budget sono esauriti. |
1. Interpretare l’obiettivo
L’agente identifica il risultato desiderato, i vincoli pertinenti e le informazioni mancanti. Una buona definizione del compito include non solo cosa fare, ma anche cosa conta come completato. “Ricerca questa azienda” è ambiguo; “produci un confronto citato degli ultimi tre bilanci annuali e segnala le variazioni materiali” crea un obiettivo verificabile.
2. Scegliere un’azione
Il modello può rispondere direttamente, creare un piano, chiamare uno strumento, delegare un sotto-compito o richiedere chiarimenti. L’azione è solitamente espressa in un formato strutturato affinché il software possa convalidarla prima dell’esecuzione. Qui il design dell’agente converte l’output probabilistico del modello in un’operazione controllata del sistema.
3. Osservare il risultato
Il runtime restituisce l’output dello strumento, un errore, un’interfaccia modificata o altro feedback ambientale. L’agente aggiunge quell’osservazione al contesto di lavoro. Se una ricerca restituisce prove deboli o un’API rifiuta un argomento, la decisione successiva deve riflettere quel nuovo stato.
4. Regolare o interrompere
L’agente valuta i progressi e seleziona un’altra azione. Può rivedere il piano, provare uno strumento diverso, verificare un risultato o concludere che l’obiettivo è stato raggiunto. OpenAI descrive questo tipo di interazione come un ciclo tra modello, strumenti e ambiente nella discussione su da modello ad agente.
Questo schema è correlato all’approccio ReAct, che interseca ragionamento e azioni così che osservazioni esterne possano aggiornare il ragionamento successivo. Il documento originale ReAct ha contribuito a stabilire il design come alternativa alla generazione di un piano completo senza feedback ambientale.
IA agentica vs. IA generativa
L’IA generativa descrive sistemi che creano nuovi contenuti, come testo, immagini, audio, video o codice. L’IA agentica descrive come un sistema persegue un obiettivo. Le categorie si sovrappongono ma non sono intercambiabili.
Un modello generativo può redigere un’email senza essere un agente. Un agente può usare un modello generativo per redigere l’email, cercare il destinatario corretto, verificare le policy, creare un allegato e inserire il messaggio in una coda di revisione. Il modello fornisce l’intelligenza; il sistema agente circostante fornisce strumenti, stato, orchestrazione e controlli.
Dove i sistemi agentici sono utili
Gli agenti sono più preziosi quando il percorso verso un obiettivo non può essere specificato completamente in anticipo, ma i progressi possono comunque essere osservati e verificati. Esempi comuni includono:
- Ricerca: ricerca su più fonti, colmare lacune, confrontare prove e assemblare un rapporto citato.
- Ingegneria del software: navigare un repository, modificare codice, eseguire test, interpretare errori e iterare.
- Operazioni cliente: raccogliere contesto dell’account, applicare policy, proporre una risoluzione ed escalation di eccezioni.
- Analisi dati: selezionare dataset, scrivere query, verificare anomalie, produrre visualizzazioni e spiegare i risultati.
- Operazioni IT: indagare avvisi, raccogliere diagnostica, raccomandare rimedi ed eseguire runbook approvati.
- Lavoro amministrativo: coordinare calendari, documenti, moduli, approvazioni e aggiornamenti tra sistemi.
Un flusso di lavoro fisso è spesso migliore quando il processo è stabile e ogni passo è noto. Aggiungere un agente dove l’automazione ordinaria è sufficiente può aumentare costi e variabilità senza aggiungere valore reale.
Quando dovresti usare un agente invece dell’automazione?
L’architettura migliore dipende da due domande: quanto è prevedibile il percorso e quanto è costoso un’azione sbagliata? Un sistema non diventa più avanzato semplicemente perché concede più libertà al modello. In molti contesti ad alto rischio, il design più solido combina software deterministico con un componente agentico limitato.
Un compromesso utile è l’agenzia limitata. L’agente può decidere come raccogliere informazioni, quale strumento approvato chiamare o come rivedere una bozza, mentre il codice deterministico impone schemi, regole di accesso, budget e approvazione finale. Ciò preserva l’adattabilità senza chiedere a un modello probabilistico di vigilare sulla propria autorità.
Perché l’IA agentica è difficile
Un agente può prendere una decisione localmente plausibile che porta l’intero compito nella direzione sbagliata. Piccoli errori possono accumularsi lungo una lunga traiettoria, mentre una risposta finale convincente può nascondere un processo errato o non sicuro.
Questo effetto di accumulo è una delle ragioni per cui la valutazione degli agenti differisce dalla valutazione delle risposte ordinarie. Un compito fallito può originare dal piano del modello, da un risultato di strumento fuorviante, da un aggiornamento di stato errato, da una decisione di arresto prematura o da un confine di permesso non sicuro. Al contrario, una risposta finale corretta può essere il prodotto di un percorso fragile che fallirebbe al prossimo tentativo. Perciò i team hanno bisogno sia di metriche di risultato sia di prove a livello di traiettoria.
Le principali sfide includono:
- Affidabilità: lo stesso compito può produrre percorsi e risultati diversi in prove ripetute.
- Contestualizzazione: il modello può fraintendere l’output di uno strumento, lo stato dell’interfaccia o l’intento reale dell’utente.
- Permessi: un agente utile può necessitare di accessi significativi, ma un accesso ampio amplifica le conseguenze di un errore.
- Iniezione di prompt: contenuti non attendibili possono contenere istruzioni progettate per reindirizzare l’agente o esporre dati.
- Costo e latenza: ogni chiamata aggiuntiva al modello, invocazione di uno strumento, passo di verifica o sotto-agente aggiunge risorse e tempo.
- Valutazione: giudicare solo il risultato finale può trascurare ragionamenti fragili, violazioni di policy o successi fortunati.
Come mantenere sotto controllo un agente IA
L’autonomia sicura è progettata, non assunta. L’agente dovrebbe ricevere gli strumenti e i dati minimi necessari per il compito. Azioni ad alto impatto — come inviare un messaggio, spostare denaro, cancellare dati o modificare sistemi di produzione — dovrebbero richiedere approvazione esplicita o una policy strettamente vincolata.
I sistemi solidi separano anche la pianificazione dall’esecuzione. Gli argomenti degli strumenti possono essere convalidati rispetto a schemi; le azioni possono essere eseguite in sandbox; le operazioni sensibili possono essere inserite in whitelist; e gli output possono essere controllati prima di diventare input per un altro sistema. Budget di tempo, token e azioni impediscono a un agente confuso di entrare in loop indefiniti.
L’osservabilità è altrettanto importante. I team hanno bisogno di un registro di istruzioni, chiamate agli strumenti, osservazioni intermedie, approvazioni, errori e risultato finale. Tale traiettoria rende possibile il debug e la valutazione. Il lavoro di Anthropic su agenti affidabili nella pratica sottolinea confini di autorità chiari e controllo umano significativo come requisiti di design fondamentali.
La reversibilità dovrebbe modellare questi controlli. Leggere una pagina web pubblica è facile da annullare perché non cambia nulla; emettere un rimborso, inviare un’email a un cliente o cancellare una risorsa cloud non lo è. Un sistema agente maturo classifica le azioni per conseguenza, richiede autorizzazioni più forti per operazioni difficili da invertire e assegna al runtime — non al modello — l’ultima parola su se l’esecuzione è consentita.
Cosa non significa l’IA agentica
“Agentico” non significa cosciente, autocosciente o autonomamente motivato. L’apparente iniziativa del sistema deriva da un modello che opera all’interno di software che gli richiede ripetutamente di scegliere il passo successivo. I suoi obiettivi, strumenti, permessi, condizioni di arresto e ambiente sono tutti progettati da persone.
Non garantisce nemmeno l’intelligenza generale. Un agente può essere molto capace in un ambiente ristretto e fragile quando l’interfaccia, i dati o il compito cambiano. L’autonomia dovrebbe quindi essere calibrata sulla performance dimostrata piuttosto che su quanto il modello suoni fluente.
Cosa ricordare su cosa è l’IA agentica
L’IA agentica trasforma un modello da generatore di risposte a componente di un sistema orientato a obiettivi. La caratteristica distintiva non è un modello o protocollo specifico; è il ciclo chiuso in cui il sistema sceglie azioni, usa strumenti, osserva cosa è accaduto e si adatta.
Gli agenti più efficaci combinano quella flessibilità con un ambito ristretto, accesso con i privilegi minimi, traiettorie visibili, valutazione rigorosa e controllo umano ai confini decisivi. La domanda centrale non è più solo “Il modello può produrre la risposta corretta?” ma anche “L’intero sistema può raggiungere il risultato giusto attraverso un processo di cui possiamo fidarci?”