
Dasar-dasar AI
Apa Itu Automasi Insiden? Alur Kerja, Pengaman, dan Kasus Penggunaan

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
Automasi insiden menggunakan perangkat lunak untuk mendeteksi, memperkaya, mengarahkan, mengoordinasikan, dan terkadang memperbaiki insiden operasional atau keamanan. Ia menghubungkan sinyal pemantauan dengan runbook, tiket, komunikasi, kontrol akses, dan tindakan pemulihan sehingga responden menghabiskan lebih sedikit waktu menyalin data dan lebih banyak waktu membuat keputusan.
Automasi bukanlah penghapusan akuntabilitas manusia. Program yang aman membedakan langkah deterministik berisiko rendah dari tindakan yang dapat memengaruhi pelanggan atau produksi, kemudian menerapkan persetujuan, kredensial terbatas, jejak audit, batas waktu, dan pemulihan sesuai dampak.
Poin-poin penting
- Otomatisasikan pengumpulan bukti yang dapat diulang sebelum mencoba remediasi otomatis.
- Gunakan tingkat keparahan, keyakinan, radius dampak, dan kemampuan reversibilitas untuk memilih tingkat persetujuan.
- Anggap setiap runbook sebagai kode produksi berversi dengan pengujian dan pemilik.
- Ukur deteksi, pengakuan, pemulihan, kekambuhan, dan dampak pada pengguna—bukan hanya volume peringatan.
Dari sinyal ke respons terkoordinasi
Sebuah alur kerja dapat menghilangkan duplikasi peringatan, melampirkan penyebaran dan log terbaru, mengidentifikasi pemilik layanan, membuka catatan insiden, memanggil tim on‑call, membuat saluran komunikasi, dan memulai linimasa. Langkah-langkah ini mengurangi beban kognitif tanpa membuat diagnosis berisiko secara otomatis.
Korelasi harus mempertahankan bukti. Jika sebuah platform mengelompokkan gejala terlalu agresif, hal itu dapat menyembunyikan insiden yang bersamaan. Hubungkan automasi dengan kepemilikan operasi TI dan simpan sinyal mentah yang mungkin diperlukan responden.
Pilih tindakan berdasarkan risiko
Kueri hanya-baca, snapshot, dan pergeseran lalu lintas yang dapat dibalik umumnya lebih mudah diotomatisasi dibandingkan menghapus data, memutar kredensial luas, atau mengubah skema produksi. Tentukan prasyarat, batas waktu eksekusi, pasca‑syarat, dan pemulihan untuk setiap tindakan.
Gunakan identitas layanan dengan prinsip hak minimum dan pisahkan otorisasi dari mesin alur kerja. Langkah berdampak tinggi harus memerlukan persetujuan yang teridentifikasi. Jika AIOps mengusulkan penyebab atau perbaikan, responden tetap membutuhkan bukti pendukung dan cara yang aman untuk menolaknya.
Bangun runbook yang dapat diandalkan
Sebuah runbook harus menyatakan masukan, ketergantungan, pemilik, ruang lingkup, perilaku kegagalan, dan bukti yang dihasilkan. Uji di lingkungan staging dan melalui hari simulasi. Langkah idempoten berharga karena percobaan ulang tidak menimbulkan kerusakan tambahan.
Versi dan tinjau automasi seperti perangkat lunak lainnya. Pantau kedaluwarsa kredensial, perubahan API, batas laju, eksekusi parsial, dan keterkaitan tersembunyi antar layanan. Prosedur manual tetap diperlukan ketika platform automasi itu sendiri tidak tersedia.
Belajar setelah pemulihan
Automasi harus menyimpan catatan ber‑timestamp dari sinyal, keputusan, tindakan, persetujuan, dan hasil. Tinjauan tanpa menyalahkan kemudian dapat memisahkan kondisi sistem yang berkontribusi dari pemicu akhir dan mengubah pelajaran menjadi perbaikan yang teruji.
Ukuran yang berguna meliputi rata‑rata waktu untuk mengakui dan memulihkan, persentase langkah aman yang diotomatisasi, tingkat kegagalan tindakan, insiden berulang, dan dampak pada pelanggan. Hubungkan temuan ke perencanaan DevOps alih‑alih mengoptimalkan jumlah tiket yang ditutup.
Jenis-jenis automasi insiden
Automasi peristiwa menormalkan dan memperkaya sinyal masuk. Automasi koordinasi membuat catatan insiden, memanggil pemilik, membuka saluran komunikasi, dan memposting pembaruan status. Automasi diagnostik menjalankan kueri hanya‑baca atau mengambil snapshot. Automasi remediasi mengubah status sistem, sementara automasi pemulihan memverifikasi kesehatan layanan dan menutup mitigasi sementara.
Kategori‑kategori ini tidak seharusnya berbagi satu tingkat kepercayaan default. Enrichment sering dapat dijalankan secara otomatis; failover produksi mungkin memerlukan pemeriksaan keyakinan dan persetujuan; pemulihan data biasanya membutuhkan komandan insiden dan pemilik aplikasi. Kontrol harus mengikuti potensi dampak, bukan apakah langkah tersebut diimplementasikan oleh aturan atau model pembelajaran mesin.
Insiden keamanan menambah persyaratan pelestarian bukti. Automasi harus menghindari memodifikasi host yang terkompromi sebelum data volatil ditangkap, mengekspos indikator sensitif di saluran publik, atau mengarantina infrastruktur bersama tanpa memahami radius dampaknya. Runbook operasional dan forensik dapat tumpang tindih, namun urutannya mungkin berbeda.
Desain alur kerja dan bidang kontrol
Modelkan runbook sebagai status eksplisit dengan prasyarat dan hasil akhir. Setiap tindakan harus melaporkan dimulai, berhasil, gagal, kedaluwarsa, atau dilewati, bersamaan dengan pengidentifikasi eksekusi yang tidak dapat diubah. Orkestrator pusat dapat mengoordinasikan langkah, namun layanan hilir harus menegakkan otorisasi mereka sendiri dan memvalidasi masukan secara independen.
Gunakan kredensial terbatas dan berumur pendek serta batasi jalur jaringan dari mesin automasi. Pisahkan runner untuk pengembangan, pengujian, dan produksi. Rahasia tidak boleh muncul dalam transkrip obrolan atau log. Untuk tindakan berdampak tinggi, perlukan persetujuan dua orang atau peran darurat yang penggunaannya menghasilkan jejak tinjauan segera.
Rancang untuk kegagalan parsial. Sebuah tiket dapat dibuat sementara panggilan gagal; pergeseran lalu lintas dapat berhasil di satu wilayah dan kedaluwarsa di wilayah lain. Tindakan kompensasi, pekerjaan rekonsiliasi, dan kepemilikan yang jelas mencegah alur kerja melaporkan keberhasilan hanya karena proses orkestrasi selesai.
Contoh, pengujian, dan kematangan
Kasus penggunaan pertama yang matang adalah kehabisan koneksi basis data: kumpulkan metrik pool, penyebaran terbaru, kueri lambat, dan informasi pemilik; buka insiden; usulkan skala atau tindakan lalu lintas yang dapat dibalik; minta persetujuan; kemudian verifikasi tingkat kesalahan dan latensi. Pola yang sama dapat diterapkan untuk kedaluwarsa sertifikat, tekanan disk, pekerjaan yang gagal, atau aktivitas akun yang mencurigakan.
Uji runbook melalui unit test, API tiruan, insiden staging, hari simulasi, dan latihan produksi terkontrol. Sisipkan data usang, penolakan izin, ketergantungan lambat, peristiwa duplikat, dan insiden yang bertentangan. Pastikan bahwa percobaan ulang aman dan responden dapat mengambil kontrol manual tanpa melawan automasi.
Kematangan berkembang dari notifikasi, ke enrichment, ke tindakan terarah, ke auto‑remediasi terbatas. Kemajuan harus bergantung pada bukti: diagnosis stabil, tingkat kegagalan tindakan rendah, rollback terverifikasi, dan manfaat pengguna yang jelas. Penutupan otomatis sebaiknya jarang sampai sistem dapat membuktikan pemulihan dan mempertahankan cukup bukti untuk pembelajaran selanjutnya.
Contoh terapan: mengotomatisasi insiden layanan produksi
Pertimbangkan sebuah API pembayaran yang tingkat kesalahannya meningkat setelah penyebaran. Pemantauan mengirimkan peringatan terstruktur yang berisi layanan, lingkungan, wilayah, versi, anggaran kesalahan, dan tautan runbook. Automasi memperkaya peringatan tersebut dengan catatan perubahan, kesehatan ketergantungan, log terbaru, dan kepemilikan, kemudian mengelompokkan peringatan duplikat menjadi satu insiden. Kebijakan deterministik dapat menghentikan penyebaran lebih lanjut secara langsung; rollback harus memerlukan bukti bahwa versi baru menjadi penyebab dan bahwa rollback aman.
Alur kerja menetapkan komandan insiden, membuka saluran komunikasi, mencatat linimasa, dan menyarankan langkah diagnostik. Remediasi otomatis dimulai dengan tindakan berisiko rendah yang dapat dibalik seperti mengalihkan lalu lintas ke instansi yang sehat. Setiap tindakan memerlukan otorisasi, batasan konkruensi, batas waktu, pasca‑syarat terverifikasi, dan rollback. Ringkasan generatif dapat membantu responden, namun telemetri sumber dan perintah tetap terlihat sehingga tim dapat menantang narasi yang salah.
Ukur waktu untuk mendeteksi, mengakui, mengurangi, dan memulihkan; volume peringatan; penekanan duplikat; keberhasilan remediasi; kekambuhan; dan kerusakan yang disebabkan automasi. Lakukan hari simulasi untuk kredensial kadaluarsa, wilayah parsial, peringatan menyesatkan, dan rollback yang gagal. Setelah pemulihan, simpan linimasa faktual, identifikasi kondisi teknis dan organisasi yang berkontribusi, perbarui runbook dan pengujian, serta lacak pekerjaan korektif hingga selesai alih‑alih menganggap mitigasi cepat sebagai akhir kerja keandalan.
Daftar periksa implementasi praktis
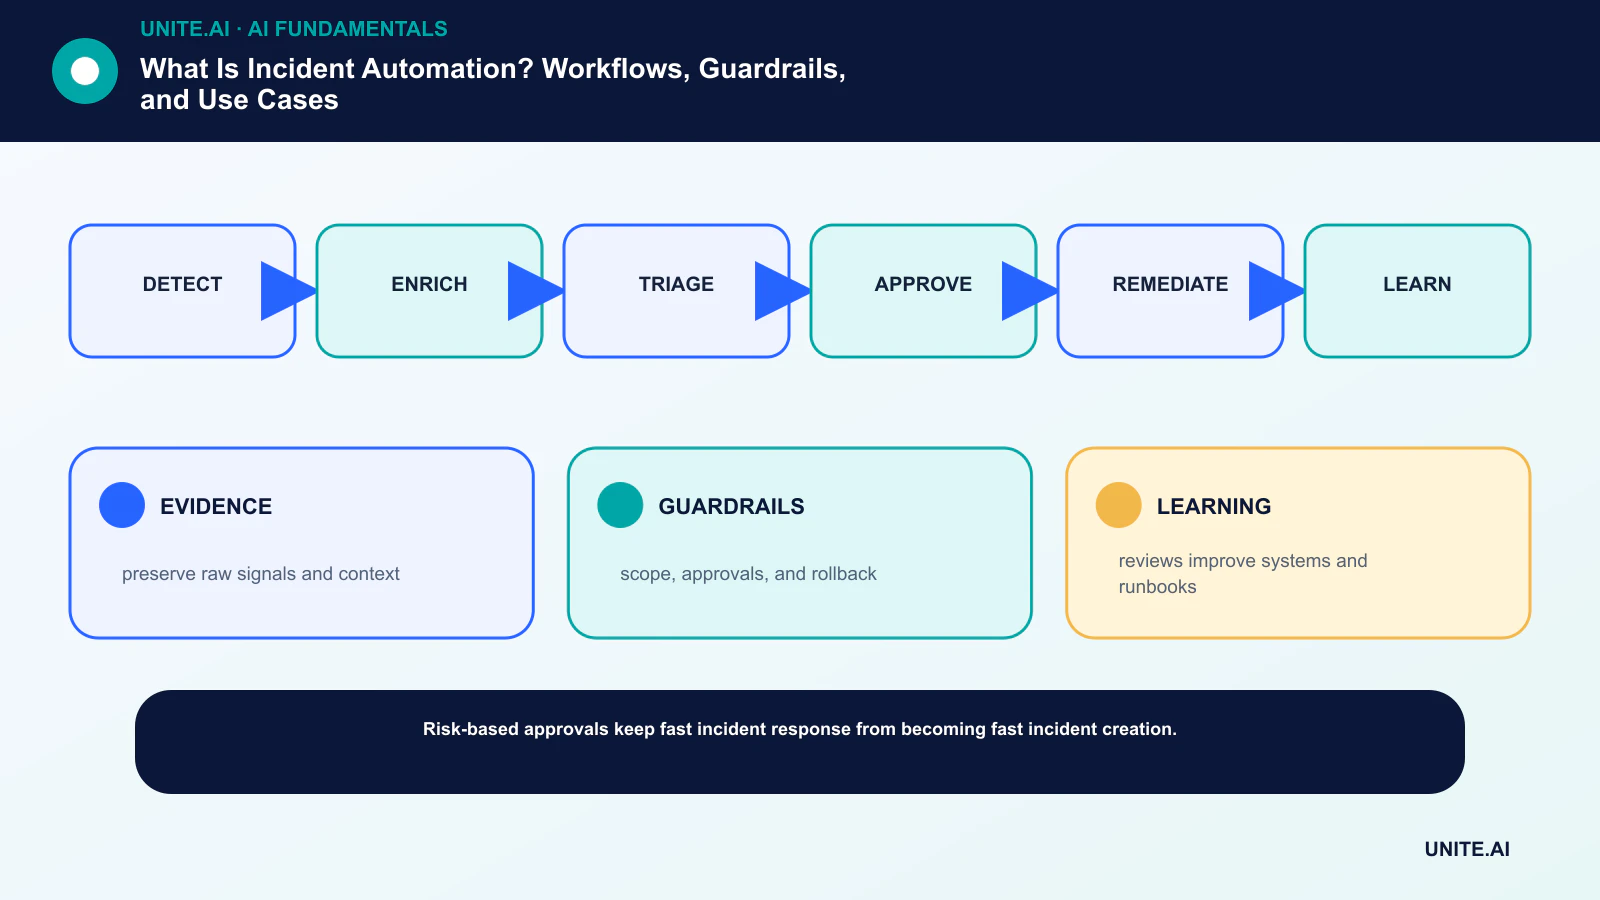
Ubah konsep menjadi alur kerja yang terbatas dan dapat diuji: deteksi → enrichment → triase → persetujuan → remediasi → pembelajaran. Tentukan pemilik yang bertanggung jawab, dokumentasikan data dan ketergantungan, tetapkan baseline sederhana, tetapkan kriteria penerimaan dan penghentian, uji kegagalan representatif, serta definisikan pemantauan, rollback, dan tinjauan sebelum memperluas ruang lingkup. Catat versi dan asumsi sehingga tim lain dapat mereproduksi hasil dan memahami apa yang berubah.
Sebelum peluncuran, lakukan tinjauan kesiapan yang terdokumentasi bersama orang‑orang yang membangun, mengoperasikan, mengamankan, dan terpengaruh oleh sistem. Uji kasus normal, kondisi batas, kegagalan ketergantungan, dan penyalahgunaan; simpan bukti dan risiko yang belum terselesaikan. Tentukan siapa yang dapat menyetujui rilis, mengubah ambang, mengganti output, atau menghentikan operasi. Tinjau kembali keputusan setelah data dunia nyata muncul, karena pilot yang berhasil secara teknis tidak menjamin kinerja andal pada skala yang lebih luas.
- BUKTI: simpan sinyal mentah dan konteks.
- PEMBATASAN: ruang lingkup, persetujuan, dan rollback.
- PEMBELAJARAN: tinjauan meningkatkan sistem dan runbook.
Pertanyaan yang sering diajukan
Apakah automasi insiden sama dengan AIOps?
Tidak. AIOps menerapkan analitik atau pembelajaran mesin pada data operasi. Automasi insiden adalah lapisan eksekusi dan koordinasi yang lebih luas; ia dapat menggunakan aturan sederhana, output AIOps, atau keduanya.
Apa yang harus diotomatisasi pertama kali?
Mulailah dengan langkah-langkah berfrekuensi tinggi, berisiko rendah, dan dipahami dengan baik seperti enrichment, pencarian kepemilikan, pengambilan bukti, pembaruan status, dan diagnostik yang dapat dibalik.
Referensi utama











