
Dasar-dasar AI
Apa itu Keamanan Siber?

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
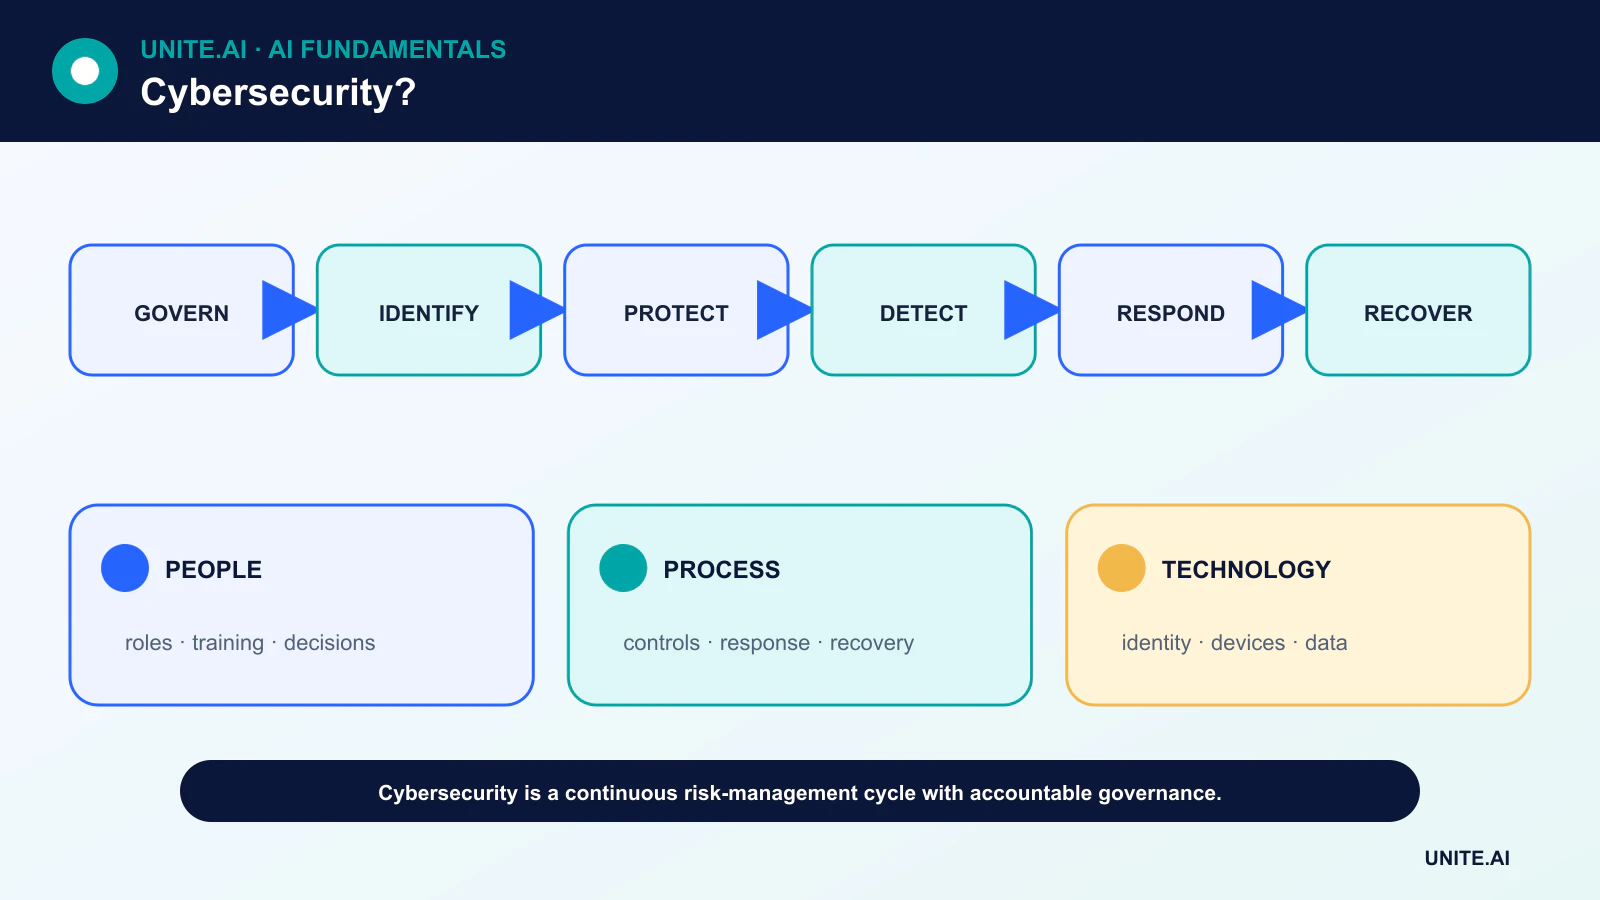
Keamanan siber adalah disiplin dalam mengelola risiko terhadap informasi, sistem, identitas, dan operasi yang disebabkan oleh akses tidak sah, penyalahgunaan, gangguan, atau penghancuran. Ini menggabungkan teknologi, proses, orang, dan tata kelola.
Keamanan bukanlah produk yang dapat dipasang sekali saja. Aset, ketergantungan, penyerang, dan prioritas bisnis berubah. Program yang efektif terus-menerus menentukan apa yang penting, mengurangi potensi kerugian, mendeteksi aktivitas abnormal, dan memulihkan dari insiden.
Poin-poin utama
- NIST CSF 2.0 mengatur hasil di sekitar Pemerintahan, Identifikasi, Perlindungan, Deteksi, Respons, dan Pemulihan.
- Identitas, inventaris aset, konfigurasi aman, patching, dan cadangan merupakan kontrol dasar.
- Zero trust berarti terus-menerus mengevaluasi akses ke sumber daya, bukan mempercayai semata karena lokasi jaringan.
- Ketahanan mencakup persiapan, komunikasi, pengujian pemulihan, dan pembelajaran setelah insiden.
Pemerintahan dan Identifikasi
Tata kelola menetapkan toleransi risiko, peran, kebijakan, pengawasan, dan harapan rantai pasokan. Pemimpin memerlukan gambaran terkini tentang layanan kritis, kewajiban hukum, dan bagaimana risiko keamanan siber terhubung dengan risiko perusahaan.
Identifikasi mencakup perangkat keras, perangkat lunak, data, akun, layanan cloud, dan ketergantungan. Aset yang tidak diketahui atau tidak memiliki pemilik sulit untuk dipatch, dipantau, atau dihentikan penggunaannya. Klasifikasi membantu menerapkan kontrol yang lebih kuat pada sistem dan catatan yang lebih penting.
Lindungi identitas, perangkat, aplikasi, dan data
Perlindungan mencakup otentikasi tahan phishing, prinsip hak paling sedikit, konfigurasi aman, manajemen kerentanan, enkripsi, segmentasi, cadangan, dan pelatihan staf. Pengembangan perangkat lunak yang aman mengurangi cacat sebelum penyebaran.
Arsitektur zero trust mengevaluasi pengguna, perangkat, sumber daya, dan konteks untuk setiap keputusan akses. Ini tidak berarti tidak mempercayai siapa pun; ia menggantikan kepercayaan implisit yang luas dengan kebijakan eksplisit yang terus-menerus dievaluasi.
Deteksi peristiwa bermakna
Log dari identitas, endpoint, aplikasi, jaringan, dan layanan cloud dapat mengungkap penyalahgunaan. Rekayasa deteksi mengubah hipotesis ancaman menjadi aturan dan analitik yang diuji. Cakupan dan kualitas data lebih penting daripada mengumpulkan setiap kemungkinan peristiwa.
Pembelajaran mesin dapat memprioritaskan peringatan atau mengidentifikasi anomali, tetapi penyerang beradaptasi dan perilaku sah yang jarang dapat tampak mencurigakan. Model memerlukan baseline, tinjauan manusia, dan perlindungan dari input yang dimanipulasi.
Respons dan pemulihan
Rencana respons insiden mendefinisikan triase, penanganan bukti, penahanan, pemberantasan, komunikasi, dan otoritas keputusan. Buku panduan harus dilatih sebelum krisis, termasuk skenario di mana sistem identitas atau saluran komunikasi tidak tersedia.
Pemulihan mengembalikan operasi yang dapat dipercaya, bukan hanya server yang online. Cadangan harus terisolasi dan diuji. Tim memvalidasi sistem, memutar kredensial yang dikompromikan, memantau pengulangan, dan mengkomunikasikan risiko residual.
Rantai pasokan, sistem edge, dan AI
Organisasi mewarisi risiko dari vendor, ketergantungan sumber terbuka, layanan terkelola, dan saluran pembaruan. Kontrak, daftar bahan lunak (SBOM), pernyataan, dan akses yang dipantau membantu, tetapi tidak menggantikan penahanan arsitektural.
Edge AI memperluas armada perangkat dan model yang harus diamankan. Penyerang juga menggunakan AI untuk persuasi, pengintaian, dan otomatisasi, sementara pembela menggunakannya untuk analisis. Kontrol fundamental—identitas, asal-usul, validasi, dan pemulihan—tetap diperlukan.
Risiko, pemodelan ancaman, dan arsitektur keamanan
Keamanan siber melindungi kerahasiaan, integritas, dan ketersediaan sistem serta data sambil mendukung keselamatan, privasi, keaslian, dan akuntabilitas. Mulailah dengan inventarisasi aset, identitas, aliran data, ketergantungan, dan dampak bisnis. Pemodelan ancaman mengidentifikasi aktor, titik masuk, batas kepercayaan, kasus penyalahgunaan, dan mitigasi sebelum penyebaran. Risiko menggabungkan kemungkinan dan konsekuensi di bawah ketidakpastian; risiko harus mengarahkan prioritas alih-alih memperlakukan setiap skor kerentanan sebagai sama.
Pertahanan berlapis mengasumsikan kontrol dapat gagal. Identitas yang kuat menggunakan otentikasi multifaktor tahan phishing, prinsip hak paling sedikit, kredensial berumur pendek, kepercayaan perangkat, dan peninjauan akses istimewa. Segmentasi jaringan membatasi pergerakan; konfigurasi aman dan patching mengurangi eksposur; enkripsi melindungi data dalam transit dan saat disimpan; keamanan aplikasi memvalidasi input dan otorisasi; cadangan dan pemulihan menjaga ketahanan. Zero trust adalah arsitektur akses berbasis verifikasi berkelanjutan, bukan produk atau penghapusan komponen yang dipercaya.
Deteksi, respons, dan rantai pasokan perangkat lunak
Log harus mendukung pertanyaan deteksi yang telah ditetapkan, menggunakan waktu yang disinkronkan, melindungi integritas, dan menghindari rahasia atau data pribadi yang tidak diperlukan. Deteksi menggabungkan sinyal endpoint, identitas, jaringan, cloud, dan aplikasi dengan baseline serta intelijen ancaman. Peringatan memerlukan pemilik, tingkat keparahan, bukti, dan buku panduan. Respons insiden mempersiapkan peran, komunikasi, penahanan, pemberantasan, pemulihan, forensik, serta koordinasi hukum atau regulasi. Latihan tabletop dan simulasi teknis mengungkap apakah kredensial dapat dicabut dan sistem dipulihkan di bawah tekanan.
Risiko perangkat lunak mencakup sumber, ketergantungan, sistem build, artefak, registri, dan pembaruan. Pin dan tinjau ketergantungan, pindai dan patch, isolasi build, hasilkan SBOM, tandatangani artefak, catat asal-usul, dan batasi otoritas rilis. Pipeline CI yang dikompromikan dapat menyebarkan malware tepercaya. Rahasia harus disimpan dalam vault terkelola dan tidak boleh muncul dalam kode, gambar, tiket, atau log. Layanan pihak ketiga memerlukan batas akses, ketentuan insiden, dan rencana keluar.
Pengukuran dan faktor manusia
Ukur eksposur, waktu remediasi, cakupan kontrol, waktu deteksi dan penahanan, pengujian pemulihan, otentikasi tahan phishing, akses istimewa, dan penyebab akar berulang—bukan volume peringatan atau penyelesaian pelatihan saja. Rancang default yang aman dan dapat digunakan karena orang cenderung menghindari kontrol yang menghalangi pekerjaan penting. Lindungi peneliti dan saluran pelaporan, serta pelajari dari hampir kesalahan tanpa menyalahkan. Keamanan siber adalah manajemen risiko berkelanjutan: perubahan sistem, penyerang, vendor, dan pengguna menjadikan audit sekali atau sertifikat kepatuhan bukti yang tidak memadai untuk keamanan saat ini.
Contoh kerja: merespons akun yang dikompromikan
Platform identitas mendeteksi perjalanan tidak mungkin, perangkat baru, dan akses istimewa yang tidak biasa. Buku panduan respons memvalidasi bukti, mencabut sesi dan token, mengatur ulang kredensial melalui saluran terverifikasi, mengisolasi endpoint yang terpengaruh, dan memeriksa aturan kotak surat, peran cloud, serta akses data. Log dipertahankan dengan waktu yang disinkronkan. Tim mengkomunikasikan tingkat keparahan dan dampak bisnis tanpa mengungkap detail penyelidikan sensitif. Pemilik tanggung jawab hukum, privasi, dan notifikasi pelanggan dilibatkan sesuai jenis dan ruang lingkup data yang diakses, kewajiban kontrak, yurisdiksi yang berlaku, dan dampak yang terverifikasi.
Pemulihan memverifikasi perangkat bersih, hak paling sedikit yang dipulihkan, dan masuk kembali yang dipantau. Analisis akar penyebab meneliti otentikasi tahan phishing, pendaftaran, verifikasi help-desk, dan masa hidup token alih-alih menyalahkan satu pengguna. Aturan deteksi dan pelatihan diperbarui, dan akun serupa diburu. Metrik mencakup waktu deteksi dan penahanan, sumber daya yang terpengaruh, pengulangan, serta penyelesaian korektif. Latihan tabletop kemudian menguji apakah proses yang sama berfungsi selama gangguan penyedia identitas dan dengan administrator yang dikompromikan.
Bukti implementasi dan kesiapan operasional
Keputusan produksi memerlukan lebih dari demonstrasi yang berhasil. Tentukan pengguna yang dituju, lingkungan operasional, masukan, keluaran, ketergantungan, pemilik, dan konsekuensi setiap kegagalan penting. Bangun baseline yang dapat direproduksi dan set evaluasi berversi sebelum penyetelan. Uji kasus biasa, kondisi batas, masukan yang rusak atau hilang, pergeseran distribusi, kegagalan ketergantungan, penyalahgunaan, serta kelompok atau lingkungan yang paling mungkin kurang terlayani. Ukur kualitas tugas bersama dengan kalibrasi atau ketidakpastian, latensi, throughput, biaya sumber daya, aksesibilitas, privasi, dan keamanan. Catat setiap transformasi dan ambang batas sehingga peninjau independen dapat mereproduksi hasil dan membedakan bukti dari prototipe yang menarik.
Sebelum peluncuran, tetapkan otoritas untuk rilis, pengecualian, perubahan, rollback, dan pensiun. Gunakan peluncuran bertahap, pertahankan fallback yang aman, dan verifikasi pemantauan dengan kegagalan yang sengaja disuntikkan. Telemetri operasional harus mengungkap kualitas masukan, perilaku keluaran, versi model atau aturan, kesehatan ketergantungan, intervensi manusia, dan hasil yang dikonfirmasi tanpa mengumpulkan data sensitif yang tidak diperlukan. Tentukan ambang batas peringatan dan pemilik respons, kemudian tinjau bukti dunia nyata setelah penyebaran alih-alih mengasumsikan kinerja offline akan bertahan. Evaluasi kembali setiap kali sumber data, pengguna, model, vendor, kebijakan, perangkat keras, atau tujuan berubah. Sistem yang dipelihara juga memerlukan dokumentasi pemulihan, pembelajaran insiden, prosedur penghapusan dan retensi, serta titik yang jelas di mana sistem harus dinonaktifkan atau diganti.
Pertanyaan yang sering diajukan
Apa itu kerahasiaan, integritas, dan ketersediaan?
Mereka adalah tiga tujuan keamanan umum: mencegah pengungkapan tidak sah, mencegah perubahan tidak sah atau tidak terdeteksi, dan menjaga sistem serta data tetap dapat diakses secara andal.
Apakah risiko keamanan siber dapat dihilangkan?
Tidak. Organisasi mengurangi dan mentransfer risiko, menghindari beberapa aktivitas, dan menerima risiko residual dengan keputusan yang dapat dipertanggungjawabkan.
Referensi utama











