
Dasar-dasar AI
Apa Itu Peretasan Etis dan Bagaimana Cara Kerjanya?

 Tambahkan Unite.AI ke sumber pilihan Anda di Google
Peretasan etis adalah pengujian keamanan yang diotorisasi dan dilakukan dalam ruang lingkup yang disepakati untuk mengidentifikasi serta memvalidasi kelemahan sebelum aktor jahat mengeksploitasinya. Kata “ethical” tidak berasal semata‑mata dari keahlian teknis; melainkan dari izin, metode proporsional, penanganan data yang hati‑hati, dan pelaporan yang bertanggung jawab.
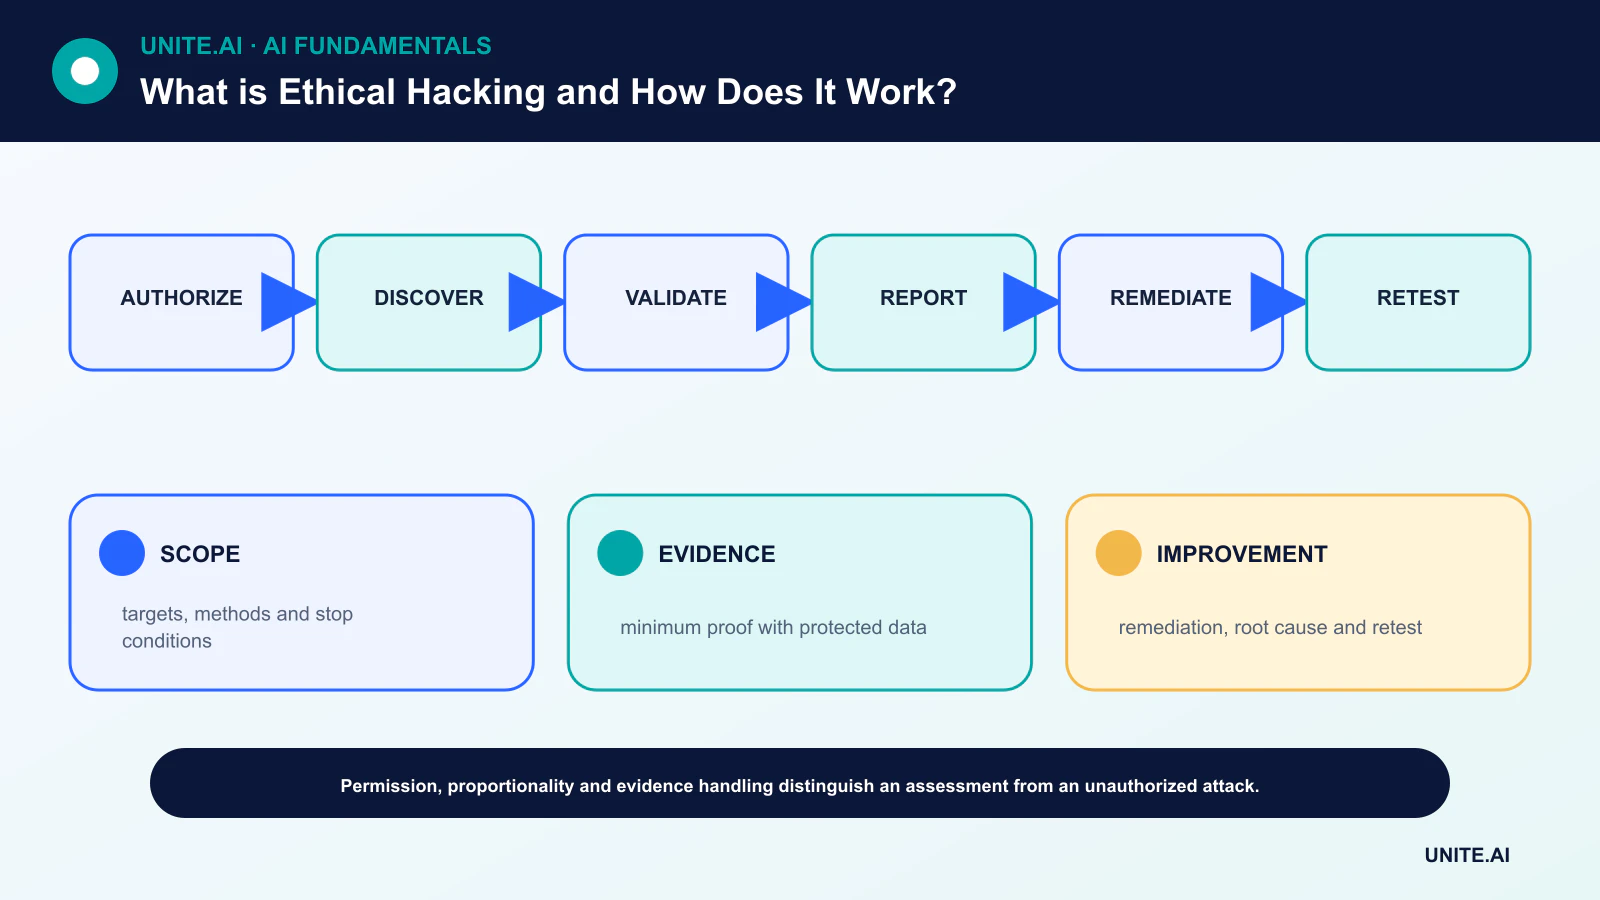
Pengujian tanpa otorisasi eksplisit dapat menjadi ilegal dan berbahaya meskipun penguji berniat membantu. Sebuah keterlibatan profesional mendefinisikan target, sistem yang dikecualikan, teknik yang diizinkan, jendela waktu, kontak, kondisi penghentian, serta cara bukti akan dilindungi.
Poin-poin utama
- Otorisasi tertulis dan aturan keterlibatan harus ada sebelum rekonsiliasi atau pemindaian.
- Pengujian harus membuktikan risiko dengan metode paling tidak merugikan yang menyediakan bukti memadai.
- Temuan menjadi berguna melalui analisis tingkat keparahan, panduan remediasi, dan pengujian ulang.
- Peretasan etis melengkapi—bukan menggantikan—desain yang aman, patching, pemantauan, dan respons insiden.
Otorisasi, ruang lingkup, dan keamanan
Pemilik dan penguji sepakat host, aplikasi, identitas, fasilitas, dan pihak ketiga mana yang termasuk dalam ruang lingkup. Aturan menentukan apakah rekayasa sosial, penolakan layanan, serangan kredensial, persistensi, atau akses data dilarang atau dibatasi.
Kontak darurat dan kondisi penghentian penting karena pengujian dapat mengganggu produksi. Rencana harus mendefinisikan retensi bukti, enkripsi, penghapusan, tinjauan hukum, serta prosedur ketika menemukan data pribadi atau data yang tidak relevan.
Penemuan dan perencanaan berbasis ancaman
Rekonsiliasi pasif meninjau informasi publik yang diotorisasi; penemuan aktif memetakan layanan dan konfigurasi yang dapat dijangkau. Pemodelan ancaman mengidentifikasi aset berharga, batas kepercayaan, dan tujuan penyerang yang masuk akal sehingga upaya diarahkan oleh risiko, bukan sekadar daftar periksa generik.
Pemindai otomatis dapat menemukan pola yang dikenal namun menghasilkan positif palsu dan melewatkan celah logika bisnis. Analisis manusia menggabungkan konfigurasi, perilaku aplikasi, jalur identitas, dan kontrol keamanan siber organisasi.
Validasi dan eksploitasi terkontrol
Penguji mengonfirmasi apakah kelemahan yang dicurigai dapat dijangkau dan dampak apa yang diizinkannya. Bukti harus dihentikan begitu bukti yang cukup telah ada. Menyalin seluruh basis data atau membuat persistensi yang tidak diperlukan jarang dibenarkan ketika contoh yang tidak berbahaya sudah menunjukkan masalah.
Peningkatan hak istimewa dan pergerakan lateral memerlukan ruang lingkup yang eksplisit. Segmentasi, pemantauan, dan respons merupakan bagian dari penilaian: sebuah pengujian dapat mengungkap apakah defender mendeteksi dan menahan aktivitas, bukan hanya apakah titik masuk ada.
Pelaporan, perbaikan, dan pengujian ulang
Laporan yang berguna menjelaskan aset yang terdampak, prasyarat, bukti, potensi dampak, alasan tingkat keparahan, dan remediasi konkret. Laporan memisahkan eksploitasi yang terkonfirmasi dari risiko teoretis serta melindungi detail eksploitasi sesuai aturan keterlibatan.
Pemilik memprioritaskan perbaikan berdasarkan eksposur dan dampak bisnis, lalu melakukan pengujian ulang. Analisis akar penyebab dapat mengidentifikasi perbaikan yang dapat digunakan kembali dalam pengembangan aman, identitas, konfigurasi, atau alur DevOps.
Uji penetrasi, tim merah, dan pengungkapan
Uji penetrasi biasanya menilai sistem yang didefinisikan selama periode terbatas. Tim merah menguji deteksi dan respons terhadap suatu tujuan; tim biru bertahan; tim ungu mengubah temuan adversarial menjadi perbaikan kolaboratif. Penilaian kerentanan merupakan pemindaian dan analisis yang lebih luas, tidak selalu melibatkan eksploitasi.
Peneliti independen harus mengikuti kebijakan pengungkapan kerentanan organisasi atau program safe‑harbor yang berlaku. Jika tidak ada kebijakan, gunakan saluran koordinasi yang sudah mapan dan panduan hukum—jangan mengasumsikan bahwa eksposur publik memberi otorisasi untuk menguji.
Otorisasi, ruang lingkup, dan metodologi pengujian
Peretasan etis adalah pengujian keamanan yang diotorisasi dengan tujuan mengidentifikasi dan membantu memperbaiki kelemahan. Aturan keterlibatan tertulis mendefinisikan sistem, identitas, tanggal, teknik, penanganan data, komunikasi, kondisi penghentian, serta dampak yang dilarang. Izin dari pemilik sistem yang sebenarnya sangat penting; alamat IP publik atau bug bukanlah otorisasi. Penguji harus meminimalkan gangguan, melindungi bukti, berkoordinasi pada temuan kritis, dan memiliki kontak darurat. Persyaratan hukum dan kontrak bervariasi menurut yurisdiksi dan penyedia layanan.
Sebuah keterlibatan profesional dimulai dengan konteks aset dan ancaman, kemudian rekonsiliasi dalam ruang lingkup, pemetaan permukaan serangan, identifikasi kerentanan, validasi, dan eksploitasi terkontrol hanya bila diperlukan untuk membuktikan dampak. Pengujian mencakup aplikasi, API, konfigurasi cloud, identitas, jaringan, nirkabel, seluler, perangkat keras, dan proses manusia. Pemindai otomatis menemukan pola yang dikenal namun menghasilkan positif palsu dan melewatkan celah logika berantai. Penalaran manual memeriksa otorisasi, logika bisnis, batas kepercayaan, serta jalur dari kelemahan awal ke aset berharga.
Bukti, perbaikan, dan pelaporan aman
Temuan harus mencakup aset yang terdampak, prasyarat, langkah dapat direproduksi, bukti yang diamati, dampak, kemungkinan, alasan tingkat keparahan, dan remediasi. Jangan kumpulkan data sensitif lebih dari yang diperlukan; redaksi rahasia dan informasi pribadi. Jaga cap waktu dan versi alat. Tingkat keparahan harus mencerminkan lingkungan nyata dan kontrol yang ada, bukan sekadar skor generik. Pemberitahuan segera tepat bila pengujian mengungkap kompromi aktif, risiko destruktif, atau jalur yang dapat dieksploitasi oleh pihak lain.
Validasi remediasi memastikan akar penyebab dihilangkan tanpa menimbulkan regresi. Perbaiki kelas kelemahan—desain otorisasi, manajemen rahasia, penanganan input, segmentasi—bukan hanya satu URL. Lacak waktu remediasi, kejadian berulang, cakupan aset, dan peningkatan kontrol. Laporan panjang dengan banyak temuan pemindai bernilai rendah dapat menyamarkan beberapa jalur serangan yang penting. Pelajaran harus mengalir ke desain aman, tinjauan kode, pemantauan, dan respons insiden.
Program, pengungkapan, dan etika
Uji penetrasi adalah sampel pada titik waktu; manajemen kerentanan berkelanjutan, pemodelan ancaman, tim merah, dan program bug bounty melayani tujuan yang berbeda. Pengungkapan terkoordinasi memberi pemelihara saluran aman dan waktu remediasi yang wajar sambil melindungi pengguna. Penguji harus menghindari pemerasan, akses yang tidak perlu, dan rilis publik yang menimbulkan kerugian tidak proporsional. Peretasan etis memperoleh namanya melalui otorisasi, proporsionalitas, kompetensi, bukti, dan penanganan yang bertanggung jawab—bukan semata karena penguji percaya target harus lebih aman.
Contoh kerja: menguji batas otorisasi API
Sebuah perusahaan memberi otorisasi kepada penguji untuk menilai API staging serta akun produksi tertentu selama jendela waktu tetap. Aturan melarang penolakan layanan dan akses ke konten pelanggan nyata di luar bukti minimal. Penguji memetakan peran, pengidentifikasi objek, dan endpoint, lalu menemukan bahwa pengguna berprivasi rendah dapat meminta faktur penyewa lain. Mereka menangkap respons yang disensor, menghentikan akses lebih lanjut, dan segera memberi tahu kontak yang ditunjuk.
Laporan mengidentifikasi otorisasi tingkat objek yang rusak, rute yang terdampak, dampak, cara reproduksi, serta pemeriksaan izin terpusat. Pengembang memperbaiki lapisan otorisasi bersama dan menambahkan tes negatif pada setiap tipe objek. Pengujian ulang menggunakan penyewa sintetis dan mengonfirmasi log mendeteksi upaya. Organisasi menelusuri akses historis, mengevaluasi kewajiban notifikasi, dan memperbarui model ancaman. Penguji tidak mempublikasikan detail eksploitasi hingga remediasi terkoordinasi melindungi pengguna. Otorisasi dan bukti—bukan kebaruan eksploitasi—menjadikan pekerjaan ini etis.
Bukti implementasi dan kesiapan operasional
Keputusan produksi membutuhkan lebih dari demonstrasi yang berhasil. Tentukan pengguna yang dimaksud, lingkungan operasi, masukan, keluaran, ketergantungan, pemilik, serta konsekuensi setiap kegagalan penting. Bangun baseline yang dapat direproduksi dan set evaluasi berversi sebelum penyetelan. Uji kasus biasa, kondisi batas, masukan yang rusak atau hilang, pergeseran distribusi, kegagalan ketergantungan, penyalahgunaan, serta kelompok atau lingkungan yang paling mungkin kurang terlayani. Ukur kualitas tugas bersama kalibrasi atau ketidakpastian, latensi, throughput, biaya sumber daya, aksesibilitas, privasi, dan keamanan. Catat setiap transformasi dan ambang batas agar peninjau independen dapat mereproduksi hasil dan membedakan bukti dari prototipe yang menarik.
Sebelum peluncuran, tetapkan otoritas untuk rilis, pengecualian, perubahan, rollback, dan pensiun. Gunakan peluncuran bertahap, pertahankan fallback yang aman, dan verifikasi pemantauan dengan kegagalan yang sengaja disuntikkan. Telemetri operasional harus mengungkap kualitas masukan, perilaku keluaran, versi model atau aturan, kesehatan ketergantungan, intervensi manusia, serta hasil yang terkonfirmasi tanpa mengumpulkan data sensitif yang tidak diperlukan. Definisikan ambang batas peringatan dan pemilik respons, lalu tinjau bukti dunia nyata setelah penyebaran alih‑alih mengasumsikan kinerja offline akan tetap. Evaluasi kembali setiap kali sumber data, pengguna, model, vendor, kebijakan, perangkat keras, atau tujuan berubah. Sistem yang dipelihara juga memerlukan prosedur dokumentasi pemulihan, pembelajaran insiden, penghapusan, retensi, serta titik yang jelas kapan harus dinonaktifkan atau diganti.
Pertanyaan yang sering diajukan
Apakah saya dapat memindai situs web publik secara etis?
Tidak. Keterjangkauan publik bukanlah otorisasi. Hanya uji sistem yang tercakup oleh izin tertulis atau kebijakan pengungkapan kerentanan yang jelas berlaku.
Apakah tes penetrasi bersih membuktikan bahwa sistem aman?
Tidak. Itu berarti penilaian tidak mengonfirmasi temuan tambahan dalam ruang lingkup, waktu, metode, dan pengetahuan yang dimilikinya. Keamanan memerlukan kontrol dan pemantauan yang berkelanjutan.
Referensi utama











