
Interviews
Rick Caccia, CEO und Mitgründer von WitnessAI – Interview-Serie

 Unite.AI zu deinen bevorzugten Quellen auf Google hinzufügen
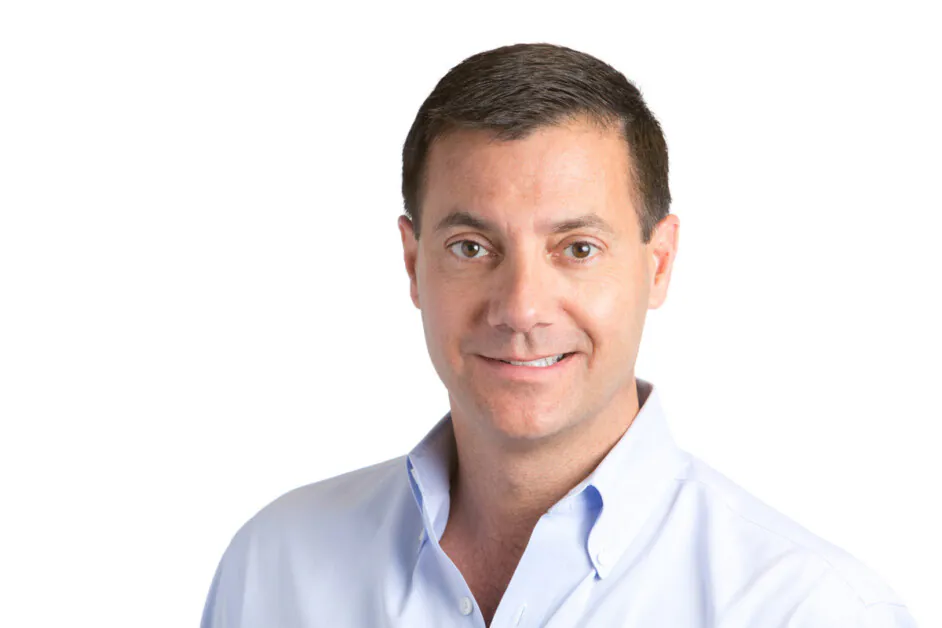
Rick Caccia, CEO und Mitgründer von WitnessAI, hat umfangreiche Erfahrung in der Einführung von Sicherheits- und Compliance-Produkten. Er hatte Führungspositionen in Produkt- und Marketing bei Palo Alto Networks (PANW ), Google (GOOGL ) und Symantec inne. Caccia leitete zuvor das Produktmarketing bei ArcSight durch dessen Börsengang und den nachfolgenden Betrieb als öffentliches Unternehmen und war der erste Chief Marketing Officer bei Exabeam. Er hält mehrere Abschlüsse von der University of California, Berkeley.
WitnessAI entwickelt eine Sicherheitsplattform, die darauf abzielt, die sichere und sichere Nutzung von KI in Unternehmen zu gewährleisten. Bei jedem großen technologischen Wandel – wie Web, Mobile und Cloud-Computing – entstehen neue Sicherheitsprobleme, die Chancen für Branchenführer schaffen. KI stellt die nächste Grenze in dieser Entwicklung dar.
Das Unternehmen zielt darauf ab, sich als Führer im Bereich KI-Sicherheit zu etablieren, indem es Expertenwissen in maschinellem Lernen, Cybersicherheit und großem Cloud-Betrieb kombiniert. Das Team bringt tiefgreifende Erfahrung in KI-Entwicklung, Reverse-Engineering und Multi-Cloud-Kubernetes-Bereitstellung mit, um die kritischen Herausforderungen bei der Sicherung von KI-getriebenen Technologien anzugehen.
Was hat Sie dazu inspiriert, WitnessAI mitzugründen, und welche Schlüsselherausforderungen bei der KI-Governance und -Sicherheit wollten Sie lösen?
Als wir das Unternehmen zum ersten Mal starteten, dachten wir, dass Sicherheitsteams besorgt über Angriffe auf ihre internen KI-Modelle wären. Stattdessen sagten die ersten 15 CISOs, mit denen wir sprachen, das Gegenteil, dass die weitverbreitete Unternehmens-LLM-Einführung noch in weiter Ferne lag, aber das dringende Problem darin bestand, den Mitarbeitern die sichere Nutzung von KI-Anwendungen zu ermöglichen. Wir traten zurück und sahen, dass das Problem nicht darin bestand, schreckliche Cyberangriffe abzuwehren, sondern vielmehr darin, Unternehmen dabei zu helfen, KI produktiv zu nutzen. Während Governance vielleicht weniger sexy ist als Cyberangriffe, ist es das, was Sicherheits- und Datenschutzteams tatsächlich benötigen. Sie benötigen Einblick in das, was ihre Mitarbeiter mit KI-Anwendungen tun, eine Möglichkeit, akzeptable Nutzungsrichtlinien umzusetzen, und eine Möglichkeit, Daten zu schützen, ohne den Zugriff auf diese Daten zu blockieren. Genau das haben wir aufgebaut.
Wie hat Ihre umfangreiche Erfahrung bei Google Cloud, Palo Alto Networks und anderen Cybersicherheitsfirmen Ihre Herangehensweise an den Aufbau von WitnessAI beeinflusst?
Ich habe mit vielen CISOs über die Jahre gesprochen. Eines der häufigsten Dinge, die ich von CISOs heute höre, ist: “Ich will nicht der ‘Doktor Nein’ sein, wenn es um KI geht; ich will unseren Mitarbeitern helfen, sie besser zu nutzen.” Als jemand, der lange Zeit mit Cybersicherheitsanbietern gearbeitet hat, ist dies eine sehr unterschiedliche Aussage. Es erinnert eher an die Dotcom-Ära, als das Web eine neue und transformative Technologie war. Als wir WitnessAI aufbauten, starteten wir speziell mit Produktfähigkeiten, die Kunden dabei halfen, KI sicher zu nutzen; unsere Botschaft war, dass diese Technologie wie Magie ist und dass natürlich jeder diese Magie erleben möchte. Ich denke, dass Sicherheitsunternehmen zu schnell die Angstkarte spielen, und wir wollten anders sein.
Was unterscheidet WitnessAI von anderen KI-Governance- und Sicherheitsplattformen auf dem heutigen Markt?
Nun, zum einen konzentrieren sich die meisten anderen Anbieter in diesem Bereich hauptsächlich auf den Sicherheitsaspekt und nicht auf den Governance-Aspekt. Für mich ist Governance wie die Bremsen in einem Auto. Wenn Sie wirklich schnell somewherehin kommen möchten, benötigen Sie effektive Bremsen zusätzlich zu einem leistungsstarken Motor. Niemand wird ein Ferrari sehr schnell fahren, wenn es keine Bremsen hat. In diesem Fall ist Ihr Unternehmen, das KI nutzt, der Ferrari, und WitnessAI sind die Bremsen und das Lenkrad.
Im Gegensatz dazu konzentrieren sich die meisten unserer Wettbewerber auf theoretische, schreckliche Angriffe auf das KI-Modell eines Unternehmens. Das ist ein reales Problem, aber es ist ein anderes Problem als die Gewinnung von Einblicken und Kontrolle über die Nutzung von KI-Anwendungen durch Ihre Mitarbeiter. Es ist viel einfacher für uns, einen KI-Feuerwall hinzuzufügen (und wir haben das getan), als es für die KI-Feuerwall-Anbieter ist, effektive Governance und Risikomanagement hinzuzufügen.
Wie balanciert WitnessAI den Bedarf an KI-Innovation mit Unternehmenssicherheit und Compliance?
Wie ich bereits erwähnt habe, glauben wir, dass KI wie Magie sein sollte – sie kann Ihnen helfen, erstaunliche Dinge zu tun. Mit diesem Gedanken im Hinterkopf denken wir, dass KI-Innovation und Sicherheit miteinander verknüpft sind. Wenn Ihre Mitarbeiter KI sicher nutzen können, werden sie sie häufig nutzen, und Sie werden Vorsprung gewinnen. Wenn Sie die typische Sicherheitsmentalität anwenden und sie einschränken, wird Ihr Wettbewerber das nicht tun, und er wird Vorsprung gewinnen. Alles, was wir tun, zielt darauf ab, die sichere Einführung von KI zu ermöglichen. Wie ein Kunde mir sagte: “Diese Technologie ist Magie, aber die meisten Anbieter behandeln sie wie schwarze Magie, schrecklich und etwas, das man fürchten muss.” Bei WitnessAI helfen wir dabei, die Magie zu ermöglichen.
Können Sie über die Kernphilosophie des Unternehmens im Hinblick auf KI-Governance sprechen – sehen Sie KI-Sicherheit als Enabler und nicht als Einschränkung?
Wir haben regelmäßig CISOs, die zu uns kommen, wenn wir auf Veranstaltungen präsentieren, und sie sagen uns: “Ihre Wettbewerber sind alle besorgt über die Schrecken von KI, und Sie sind der einzige Anbieter, der uns sagt, wie man sie effektiv nutzen kann.” Sundar Pichai von Google hat gesagt, dass “KI möglicherweise bedeutender sein könnte als Feuer”, und das ist ein interessantes Bild. Feuer kann extrem schädlich sein, wie wir kürzlich gesehen haben. Aber kontrolliertes Feuer kann Stahl herstellen, der die Innovation beschleunigt. Manchmal sprechen wir bei WitnessAI darüber, die Innovation zu schaffen, die es unseren Kunden ermöglicht, das “KI-Feuer” sicher zu lenken, um das Äquivalent von Stahl zu schaffen. Alternativ, wenn Sie KI als Magie betrachten, dann ist vielleicht unser Ziel, Ihnen einen Zauberstab zu geben, um sie zu lenken und zu kontrollieren.
Welche Rolle spielt die KI-Richtlinien-Durchsetzung bei der Gewährleistung der Unternehmens-KI-Konformität, und wie vereinfacht WitnessAI diesen Prozess?
Konformität bedeutet, dass Ihr Unternehmen Vorschriften oder Richtlinien einhält, und es gibt zwei Teile, um Konformität zu gewährleisten. Der erste Teil besteht darin, problematisches Verhalten zu identifizieren. Zum Beispiel muss ich wissen, dass ein Mitarbeiter Kundendaten auf eine Weise nutzt, die gegen ein Datenschutzgesetz verstoßen könnte. Wir tun dies mit unserer Überwachungsplattform. Der zweite Teil besteht darin, Richtlinien gegen dieses Verhalten zu beschreiben und durchzusetzen. Sie wollen nicht nur wissen, dass Kundendaten ausgesendet werden, sondern auch, dass Sie dies verhindern. Wir haben daher einen einzigartigen KI-spezifischen Richtlinien-Motor, Witness/CONTROL, der es Ihnen ermöglicht, einfach Identitäts- und Intention-basierte Richtlinien zu erstellen, um Daten zu schützen, schädliche oder illegale Antworten zu verhindern usw. Zum Beispiel können Sie eine Richtlinie erstellen, die besagt: “Nur unsere Rechtsabteilung kann ChatGPT verwenden, um Unternehmensverträge zu schreiben, und wenn sie dies tun, werden alle personenbezogenen Daten automatisch entfernt.” Easy to say, und mit WitnessAI easy zu implementieren.
Wie geht WitnessAI mit Bedenken hinsichtlich LLM-Jailbreaks und Prompt-Injection-Angriffen um?
Wir haben ein Hardcore-KI-Forschungsteam – wirklich scharf. Frühzeitig bauten sie ein System, um synthetische Angriffsdaten zu erstellen, zusätzlich zu den weit verbreiteten Trainingsdatensätzen. Als Ergebnis haben wir unsere Prompt-Injection gegen alles getestet, was es gibt, und wir sind über 99% effektiv und fangen regelmäßig Angriffe, die die Modelle selbst verpassen.
In der Praxis wollen die meisten Unternehmen, mit denen wir sprechen, zunächst die Mitarbeiter-App-Governance starten und dann später eine KI-Kunden-App auf der Grundlage ihrer internen Daten einführen. Sie verwenden also Witness, um ihre Mitarbeiter zu schützen, und dann aktivieren sie den Prompt-Injection-Feuerwall. Ein System, eine konsistente Möglichkeit, Richtlinien zu erstellen, einfach zu skalieren.
Was sind Ihre langfristigen Ziele für WitnessAI, und wie sehen Sie die Entwicklung der KI-Governance in den nächsten fünf Jahren?
Bisher haben wir nur über ein Person-to-Chat-App-Modell gesprochen. Unsere nächste Phase wird die Behandlung von App-to-App, also agentischer KI, umfassen. Wir haben die APIs in unserer Plattform so konzipiert, dass sie gleich gut mit Agenten und Menschen funktionieren. Darüber hinaus glauben wir, dass wir eine neue Möglichkeit geschaffen haben, um Netzwerk-Ebene-Sichtbarkeit und Richtlinienkontrolle im KI-Zeitalter zu erhalten, und wir werden das Unternehmen mit diesem Ziel im Auge weiterentwickeln.
Vielen Dank für das großartige Interview, Leser, die mehr erfahren möchten, sollten WitnessAI besuchen: WitnessAI.


