
Základy AI
Co je etické hackování a jak funguje?

 Přidejte Unite.AI mezi své preferované zdroje na Google
Etické hackování je autorizované testování zabezpečení prováděné v rámci dohodnutého rozsahu za účelem identifikace a ověření slabin před tím, než je zneužijí škodliví aktéři. Slovo etické nevyplývá jen z technické dovednosti; pochází z povolení, proporcionálních metod, opatrného zacházení s daty a zodpovědného hlášení.
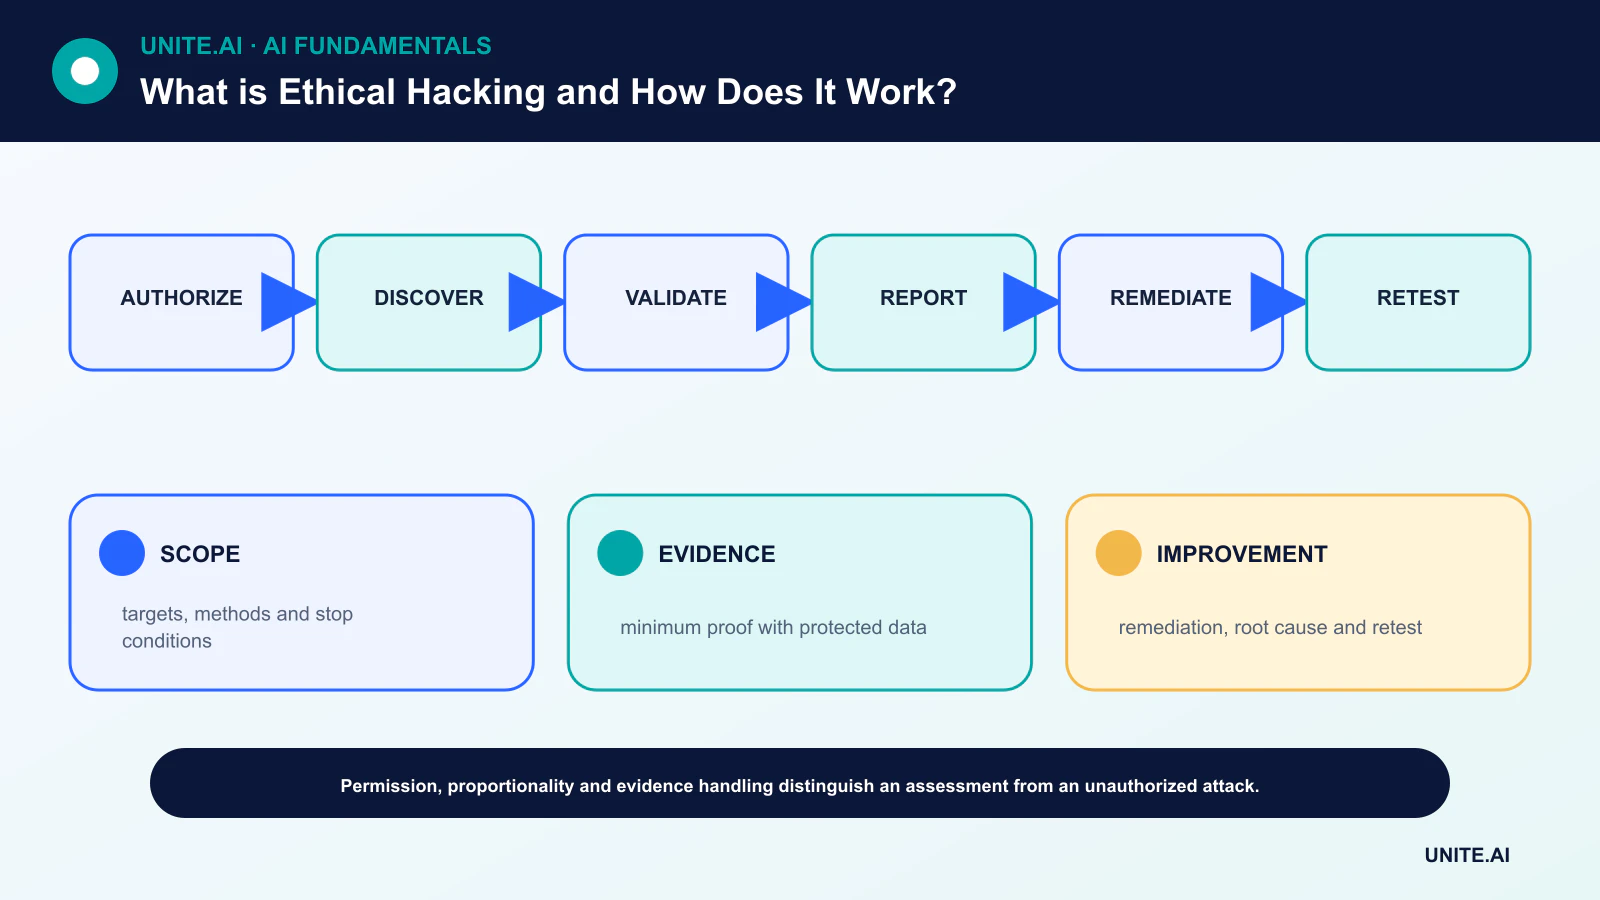
Testování bez explicitního povolení může být nelegální a škodlivé i když tester chce pomoci. Profesionální zakázka definuje cíle, vyloučené systémy, povolené techniky, časová okna, kontakty, podmínky zastavení a způsob ochrany důkazů.
Klíčové poznatky
- Písemné povolení a pravidla provedení přicházejí před průzkumem nebo skenováním.
- Testování by mělo prokázat riziko nejméně škodlivou metodou, která poskytuje dostatečné důkazy.
- Nález se stává užitečným prostřednictvím analýzy závažnosti, návodu na nápravu a opětovného testování.
- Etické hackování doplňuje – ne nahrazuje – bezpečný návrh, záplatování, monitorování a reakci na incidenty.
Autorizace, rozsah a bezpečnost
Majitel a tester se dohodnou, které servery, aplikace, identity, zařízení a třetí strany jsou v rozsahu. Pravidla specifikují, zda jsou sociální inženýrství, útoky typu denial-of-service, útoky na přihlašovací údaje, perzistence nebo přístup k datům zakázány nebo omezeny.
Nouzové kontakty a podmínky zastavení jsou důležité, protože testování může narušit produkci. Plán by měl definovat uchovávání důkazů, šifrování, mazání, právní revizi a postupy při setkání s osobními nebo nesouvisejícími daty.
Objevování a plánování na základě hrozeb
Pasivní průzkum přezkoumává autorizované veřejné informace; aktivní objevování mapuje dosažitelné služby a konfigurace. Modelování hrozeb identifikuje cenná aktiva, důvěryhodné hranice a pravděpodobné cíle útočníka, takže úsilí je řízeno rizikem, nikoli obecnou kontrolní listinou.
Automatizované skenery dokážou najít známé vzory, ale produkují falešná pozitivní zjištění a přehlížejí chyby v obchodní logice. Lidská analýza kombinuje konfiguraci, chování aplikace, cesty identit a kybernetické zabezpečení organizace.
Validace a řízené zneužití
Tester ověřuje, zda je podezřelá slabina dosažitelná a jaký dopad umožňuje. Důkaz by měl být zastaven, jakmile existuje dostatečná evidence. Kopírování celé databáze nebo zavádění zbytečné perzistence je zřídka ospravedlnitelné, když neškodný vzorek demonstruje problém.
Escalace oprávnění a laterální pohyb vyžadují explicitní rozsah. Segmentace, monitorování a reakce jsou součástí hodnocení: test může odhalit, zda obránci detekují a omezují aktivitu, nejen zda existuje vstupní bod.
Zprávy, náprava a opětovné testování
Užitečná zpráva popisuje postižený majetek, předpoklady, důkazy, potenciální dopad, odůvodnění závažnosti a konkrétní nápravu. Odděluje potvrzené zneužití od teoretického rizika a chrání podrobnosti exploitů podle pravidel zakázky.
Majitelé upřednostňují opravy na základě expozice a obchodního dopadu, poté provádějí opětovné testování. Analýza kořenové příčiny může odhalit opakovaně použitelné zlepšení v bezpečném vývoji, identitě, konfiguraci nebo v DevOps pipelinech.
Penetrační testy, red týmy a zveřejňování
Penetrační test obvykle hodnotí definované systémy během omezeného období. Red tým testuje detekci a reakci proti konkrétnímu cíli; modré týmy brání; purpurové týmy převádějí zjištění protivníka na společná zlepšení. Hodnocení zranitelnosti je širší skenování a analýza, ne vždy zahrnující exploitaci.
Nezávislí výzkumníci by měli následovat zásadu zveřejňování zranitelností organizace nebo příslušný program safe-harbor. Pokud zásada neexistuje, použijte zavedené koordinační kanály a právní poradenství – nepředpokládejte, že veřejná expozice opravňuje k testování.
Autorizace, rozsah a metodika testování
Etické hackování je autorizované testování zabezpečení zaměřené na identifikaci a pomoc při nápravě slabin. Písemná pravidla provedení definují systémy, identity, data, techniky, zacházení s daty, komunikaci, podmínky zastavení a zakázané dopady. Povolení od skutečného vlastníka systému je nezbytné; veřejná IP adresa nebo chyba nejsou autorizací. Testeři by měli minimalizovat narušení, chránit důkazy, koordinovat kritická zjištění a mít nouzový kontakt. Právní a smluvní požadavky se liší podle jurisdikce a poskytovatele služby.
Profesionální zakázka začíná kontextem majetku a hrozeb, poté provádí průzkum v rámci rozsahu, mapování povrchové plochy útoku, identifikaci zranitelností, validaci a řízené zneužití jen podle potřeby k prokázání dopadu. Testování zahrnuje aplikace, API, konfiguraci cloudu, identitu, sítě, bezdrátové, mobilní, hardware i lidské procesy. Automatizované skenery nacházejí známé vzory, ale produkují falešná pozitivní zjištění a přehlížejí řetězené logické chyby. Manuální úvaha zkoumá autorizaci, obchodní logiku, důvěryhodné hranice a cesty od počáteční slabiny k hodnotným aktivům.
Důkazy, náprava a bezpečné hlášení
Zjištění by mělo zahrnovat postižený majetek, předpoklady, reprodukovatelné kroky, pozorované důkazy, dopad, pravděpodobnost, odůvodnění závažnosti a nápravu. Nesbírejte citlivější data, než je nezbytné; cenzurujte tajemství a osobní informace. Uchovávejte časové razítka a verze nástrojů. Závažnost by měla odrážet reálné prostředí a kontrolní opatření, nikoli jen obecné skóre. Okamžité upozornění je vhodné, když test odhalí aktivní kompromitaci, destruktivní riziko nebo cestu, kterou mohou ostatní zneužít.
Validace nápravy potvrzuje, že kořenová příčina byla odstraněna bez zavedení regresí. Opravujte celé třídy slabin – design oprávnění, správa tajemství, zpracování vstupů, segmentace – ne jen jeden URL. Sledujte čas na nápravu, opakování, pokrytí majetku a zlepšení kontrol. Dlouhá zpráva s mnoha nízkohodnotnými nálezy skeneru může zakrýt několik skutečně podstatných cest útoku. Získané poznatky by měly napájet bezpečný návrh, revizi kódu, monitorování a reakci na incidenty.
Programy, zveřejňování a etika
Penetrační testy jsou jednorázové vzorky; kontinuální řízení zranitelností, modelování hrozeb, red teaming a programy odměn za chyby slouží různým účelům. Koordinované zveřejnění poskytuje správcům bezpečný kanál a rozumný čas na nápravu při ochraně uživatelů. Testeři musí vyhnout se vydírání, zbytečnému přístupu a veřejnému zveřejnění, které způsobí nepřiměřenou škodu. Etické hackování si zaslouží název díky autorizaci, proporcionalitě, kompetenci, důkazům a odpovědnému zacházení – ne jen proto, že tester věří, že cíl by měl být bezpečnější.
Praktický příklad: testování hranice oprávnění API
Společnost povolí testerům prověřit staging API a specifikované produkční účty během pevně stanoveného okna. Pravidla zakazují denial-of-service a přístup k reálnému obsahu zákazníků nad rámec minimálního důkazu. Testeři mapují role, identifikátory objektů a koncové body a zjistí, že uživatel s nízkými oprávněními může požádat o fakturu jiného nájemce. Zachytí redigovanou odpověď, zastaví další přístup a okamžitě informují určený kontakt.
Zpráva identifikuje porušené oprávnění na úrovni objektu, postižené cesty, dopad, reprodukci a centralizovanou kontrolu oprávnění. Vývojáři opraví sdílenou vrstvu oprávnění a přidají negativní testy pro každý typ objektu. Opětovné testování používá syntetické nájemce a potvrzuje, že logy detekují pokusy. Organizace prověřuje historický přístup, hodnotí povinnosti ohledně upozornění a aktualizuje modely hrozeb. Tester nepublikuje podrobnosti exploitu, dokud koordinovaná náprava nechrání uživatele. Autorizace a důkazy – nikoli novost exploitu – činí práci etickou.
Důkazy o implementaci a provozní připravenost
Rozhodnutí o nasazení vyžaduje více než úspěšnou demonstraci. Definujte zamýšlené uživatele, provozní prostředí, vstupy, výstupy, závislosti, vlastníka a důsledek každého důležitého selhání. Zaveďte reprodukovatelný základ a verziovanou evaluační sadu před laděním. Testujte běžné případy, hraniční podmínky, poškozené nebo chybějící vstupy, posun distribuce, výpadek závislostí, zneužití a skupiny či prostředí, která jsou nejpravděpodobněji opomíjena. Měřte kvalitu úkolu spolu s kalibrací nebo nejistotou, latencí, propustností, náklady na zdroje, přístupností, soukromím a bezpečností. Zaznamenejte každou transformaci a práh, aby nezávislý recenzent mohl výsledek reprodukovat a odlišit důkazy od atraktivního prototypu.
Před spuštěním přidělte pravomoci pro vydání, výjimky, změny, rollback a ukončení. Použijte postupné nasazení, zachovejte bezpečnou zálohu a ověřte monitorování pomocí záměrně vložených selhání. Provozní telemetrie by měla odhalovat kvalitu vstupů, chování výstupů, verzi modelu nebo pravidla, stav závislostí, lidské zásahy a potvrzené výsledky bez sběru zbytečných citlivých dat. Definujte prahové hodnoty výstrah a vlastníka reakce, poté po nasazení přezkoumejte reálné důkazy místo předpokladu, že offline výkon přetrvá. Přehodnoťte kdykoli se změní zdroje dat, uživatelé, modely, dodavatelé, zásady, hardware nebo cíle. Udržovaný systém také potřebuje zdokumentované postupy obnovy, učení z incidentů, mazání a uchovávání a jasný bod, kdy má být deaktivován nebo nahrazen.
Často kladené otázky
Mohu eticky skenovat libovolnou veřejnou webovou stránku?
Ne. Veřejná dostupnost není povolení. Testujte pouze systémy, na které máte písemné povolení nebo které spadají pod jasně použitelnou politiku zveřejňování zranitelností.
Dokazuje čistý penetrační test, že je systém zabezpečený?
Ne. Znamená to, že hodnocení nepotvrdilo další zjištění v rámci svého rozsahu, času, metod a znalostí. Bezpečnost vyžaduje kontinuální kontroly a monitorování.
Primární reference











