
Základy AI
Co je kybernetická bezpečnost?

 Přidejte Unite.AI mezi své preferované zdroje na Google
Kybernetická bezpečnost je disciplína řízení rizik pro informace, systémy, identity a operace způsobených neoprávněným přístupem, zneužitím, narušením nebo zničením. Kombinuje technologie, procesy, lidi a řízení.
Bezpečnost není produkt, který lze jednorázově nainstalovat. Aktiva, závislosti, útočníci a obchodní priority se mění. Efektivní programy neustále rozhodují, co je podstatné, snižují pravděpodobnou škodu, detekují abnormální činnost a zotavují se po incidentech.
Klíčové poznatky
- NIST CSF 2.0 organizuje výsledky kolem Správy, Identifikace, Ochrany, Detekce, Reakce a Obnovy.
- Identita, inventář aktiv, zabezpečená konfigurace, záplaty a zálohy jsou základní kontroly.
- Zero trust znamená neustálé hodnocení přístupu k prostředkům, nikoli důvěru pouze na základě síťové polohy.
- Odolnost zahrnuje přípravu, komunikaci, testování obnovy a učení po incidentech.
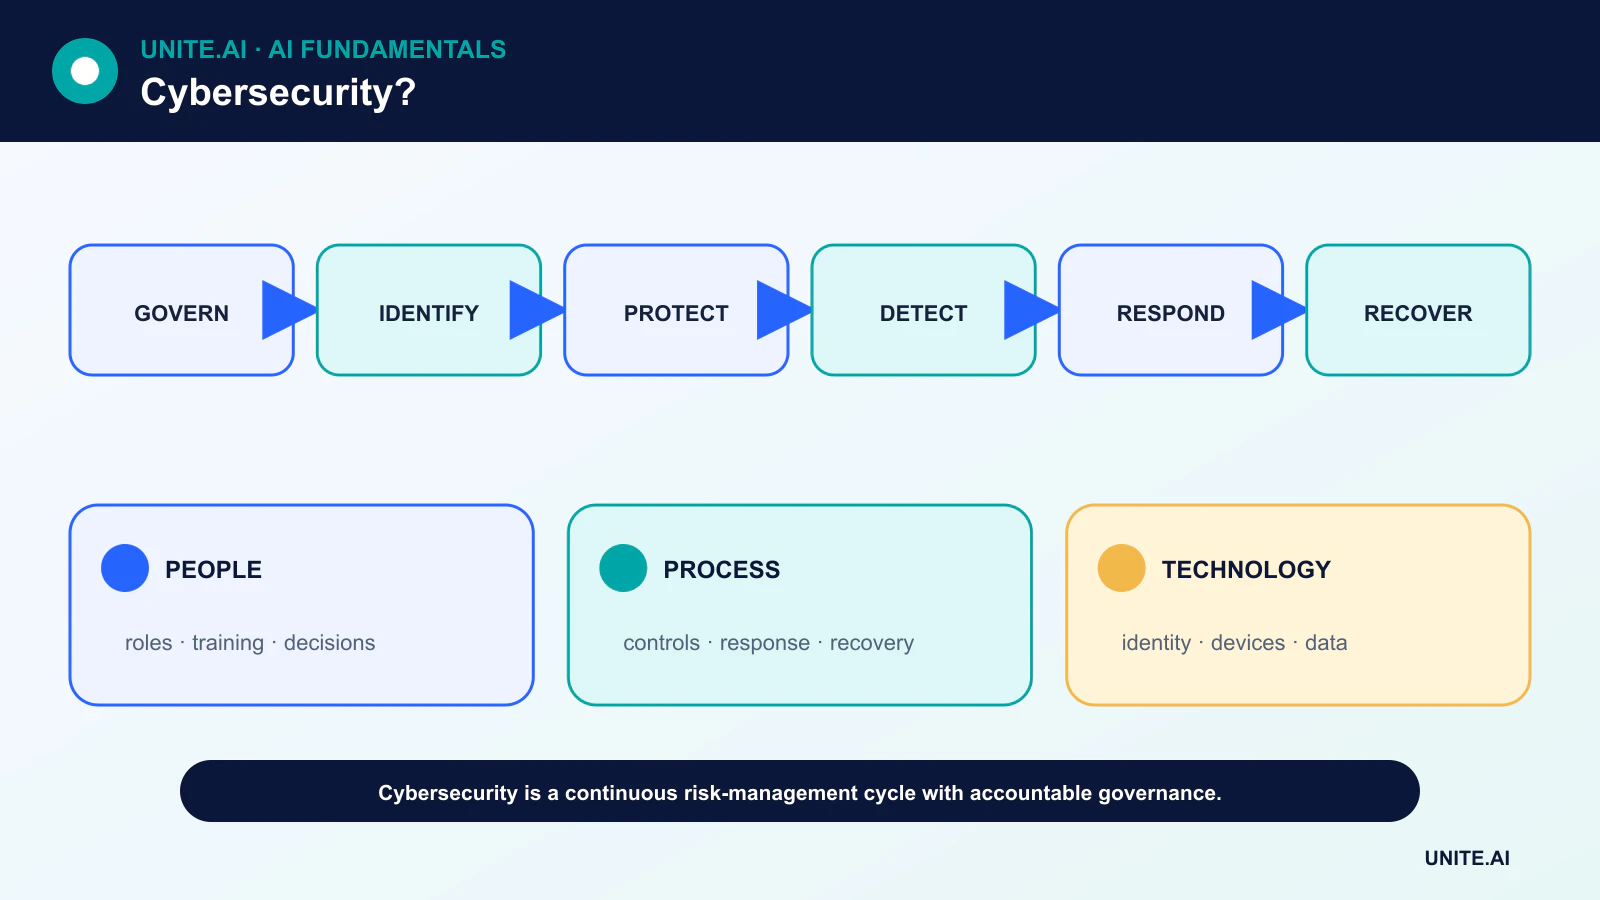
Správa a identifikace
Řízení stanovuje apetít na riziko, role, politiku, dohled a očekávání v dodavatelském řetězci. Vedoucí potřebují aktuální přehled o kritických službách, právních povinnostech a o tom, jak se riziko kybernetické bezpečnosti vztahuje k podnikatelskému riziku.
Identifikace zahrnuje hardware, software, data, účty, cloudové služby a závislosti. Neznámá nebo bez vlastníka aktiva jsou obtížně záplatovatelná, monitorovatelná nebo vyřaditelná. Klasifikace pomáhá uplatnit silnější kontroly na systémy a záznamy s vyšší důležitostí.
Ochrana identit, zařízení, aplikací a dat
Ochrana zahrnuje autentizaci odolnou vůči phishingu, princip nejmenšího oprávnění, zabezpečenou konfiguraci, řízení zranitelností, šifrování, segmentaci, zálohy a školení zaměstnanců. Bezpečný vývoj softwaru snižuje chyby před nasazením.
Architektura zero trust vyhodnocuje uživatele, zařízení, zdroj a kontext pro každé rozhodnutí o přístupu. Neznamená to nedůvěřovat nikomu; nahrazuje širokou implicitní důvěru explicitní, neustále vyhodnocovanou politikou.
Detekce významných událostí
Protokoly z identit, koncových bodů, aplikací, sítí a cloudových služeb mohou odhalit zneužití. Inženýrství detekce převádí hrozební hypotézy na testovaná pravidla a analytiku. Pokrytí a kvalita dat jsou důležitější než sběr každé možné události.
Strojové učení může upřednostňovat upozornění nebo identifikovat anomálie, ale protivníci se přizpůsobují a vzácné legitimní chování může vypadat podezřele. Modely potřebují základní linie, lidskou kontrolu a ochranu před manipulovaným vstupem.
Reakce a obnova
Plán reakce na incidenty definuje třídění, zacházení s důkazy, izolaci, eradikaci, komunikaci a pravomoc rozhodování. Scénáře by měly být procvičeny před krizí, včetně situací, kdy jsou systémy identit nebo komunikační kanály nedostupné.
Obnova obnovuje důvěryhodné operace, nejen online servery. Zálohy musí být izolované a testované. Týmy ověřují systémy, rotují kompromitované přihlašovací údaje, monitorují opakování a komunikují zbytkové riziko.
Dodavatelské řetězce, okrajové systémy a AI
Organizace přebírají riziko od dodavatelů, open-source závislostí, spravovaných služeb a kanálů aktualizací. Smlouvy, softwarové seznamy komponent (SBOM), atestace a monitorovaný přístup pomáhají, ale nenahrazují architektonické omezení.
Edge AI rozšiřuje flotilu zařízení a modelů, které je třeba zabezpečit. Útočníci také používají AI k přesvědčování, průzkumu a automatizaci, zatímco obránci ji používají k analýze. Základní kontroly — identita, původ, ověření a obnova — zůstávají nezbytné.
Riziko, modelování hrozeb a bezpečnostní architektura
Kybernetická bezpečnost chrání důvěrnost, integritu a dostupnost systémů a dat a zároveň podporuje bezpečnost, soukromí, autenticitu a odpovědnost. Začněte inventurou aktiv, identit, toků dat, závislostí a dopadu na podnikání. Modelování hrozeb identifikuje aktéry, vstupní body, hranice důvěry, případy zneužití a mitigace před nasazením. Riziko kombinuje pravděpodobnost a následky za nejistoty; mělo by řídit priority místo toho, aby se každé skóre zranitelnosti považovalo za stejné.
Obrana v hloubce předpokládá selhání kontrol. Silná identita používá autentizaci odolnou vůči phishingu s více faktory, princip nejmenšího oprávnění, krátkodobé přihlašovací údaje, důvěru zařízení a revizi privilegovaného přístupu. Segmentace sítě omezuje pohyb; zabezpečená konfigurace a záplatování snižují expozici; šifrování chrání data během přenosu i v klidu; bezpečnost aplikací ověřuje vstup a autorizaci; zálohy a obnova zachovávají odolnost. Zero trust je architektura přístupu založená na kontinuální verifikaci, nikoli produkt nebo odstranění důvěryhodných komponent.
Detekce, reakce a řetězec dodávek softwaru
Protokoly by měly podporovat definované otázky detekce, používat synchronizovaný čas, chránit integritu a vyhnout se zbytečným tajemstvím nebo osobním údajům. Detekce kombinuje signály z koncových bodů, identit, sítí, cloudu a aplikací s bazálními liniemi a hrozební inteligencí. Upozornění potřebují vlastníky, závažnost, důkazy a postupy. Reakce na incidenty připravuje role, komunikaci, izolaci, eradikaci, obnovu, forenziku a právní či regulatorní koordinaci. Cvičení na stole a technické simulace odhalují, zda lze odebrat přihlašovací údaje a obnovit systémy pod tlakem.
Riziko softwaru zahrnuje zdrojový kód, závislosti, systémy sestavení, artefakty, registry a aktualizace. Uzamkněte a revidujte závislosti, skenujte a záplatujte, izolujte sestavení, vytvořte SBOM, podepište artefakty, zaznamenejte původ a omezte pravomoc vydání. Kompromitovaná CI pipeline může distribuovat důvěryhodný malware. Tajemství patří do spravovaných trezorů a nesmí se objevovat v kódu, obrazech, tiketech ani protokolech. Služby třetích stran vyžadují omezení přístupu, podmínky incidentu a plán odchodu.
Měření a lidské faktory
Měřte expozici, dobu nápravy, pokrytí kontrol, dobu detekce a izolace, testy obnovy, autentizaci odolnou vůči phishingu, privilegovaný přístup a opakující se základní příčiny — ne jen objem upozornění nebo pouhý počet dokončených školení. Navrhujte použitelné bezpečné výchozí nastavení, protože lidé obcházejí kontroly, které blokují nezbytnou práci. Chraňte výzkumníky a kanály pro hlášení a učte se z těsných úniků bez obviňování. Kybernetická bezpečnost je kontinuální řízení rizik: měnící se systémy, útočníci, dodavatelé a uživatelé činí jednorázový audit nebo certifikát shody nedostatečným důkazem současné bezpečnosti.
Praktický příklad: reakce na kompromitovaný účet
Identitní platforma detekuje nemožnou cestu, nové zařízení a neobvyklý privilegovaný přístup. Playbook reakce ověřuje důkazy, odvolává relace a tokeny, resetuje přihlašovací údaje přes ověřený kanál, izoluje postižené koncové body a kontroluje pravidla poštovní schránky, cloudové role a přístup k datům. Protokoly jsou uchovávány se synchronizovaným časem. Tým komunikuje závažnost a dopad na podnikání, aniž by odhalil citlivé vyšetřovací podrobnosti. Právní, soukromí a vlastníci oznámení zákazníkům jsou zapojeni podle typu a rozsahu přístupových dat, smluvních povinností, platných jurisdikcí a ověřeného dopadu.
Obnova ověřuje čisté zařízení, obnovený princip nejmenšího oprávnění a monitorovaný návrat. Analýza příčiny zkoumá autentizaci odolnou vůči phishingu, registraci, ověření help-desku a životnost tokenu místo obviňování konkrétního uživatele. Pravidla detekce a školení jsou aktualizována a podobné účty jsou vyhledávány. Metričky zahrnují dobu detekce a izolace, postižené zdroje, opakování a dokončení nápravy. Pozdější cvičení na stole testuje, zda stejný proces funguje během výpadku poskytovatele identity a s kompromitovaným administrátorem.
Důkazy o implementaci a provozní připravenost
Rozhodnutí o nasazení vyžaduje více než úspěšnou demonstraci. Definujte zamýšlené uživatele, provozní prostředí, vstupy, výstupy, závislosti, vlastníka a důsledek každého důležitého selhání. Zaveďte reprodukovatelný základ a verzi hodnotící sadu před laděním. Testujte běžné případy, okrajové podmínky, poškozené nebo chybějící vstupy, posun distribuce, výpadek závislosti, zneužití a skupiny nebo prostředí, která jsou nejpravděpodobněji nedostatečně obsloužena. Měřte kvalitu úkolu spolu s kalibrací nebo nejistotou, latencí, propustností, náklady na zdroje, přístupností, soukromím a bezpečností. Zaznamenejte každou transformaci a práh, aby nezávislý recenzent mohl výsledek reprodukovat a odlišit důkazy od atraktivního prototypu.
Před spuštěním přiřaďte pravomoc pro vydání, výjimky, změny, rollback a vyřazení. Použijte postupné nasazení, zachovejte bezpečnou záložní možnost a ověřte monitorování pomocí záměrně vložených selhání. Provozní telemetrie by měla odhalovat kvalitu vstupu, chování výstupu, verzi modelu nebo pravidla, zdraví závislostí, lidské zásahy a potvrzené výsledky bez sběru zbytečných citlivých údajů. Definujte prahové hodnoty upozornění a vlastníka reakce, poté po nasazení přezkoumejte reálné důkazy místo předpokladu, že offline výkon přetrvá. Přehodnocujte vždy, když se změní zdroje dat, uživatelé, modely, dodavatelé, politiky, hardware nebo cíle. Udržovaný systém také potřebuje dokumentované postupy obnovy, učení z incidentů, mazání a uchovávání a jasný bod, ve kterém má být deaktivován nebo nahrazen.
Často kladené otázky
Co jsou důvěrnost, integrita a dostupnost?
Jedná se o tři běžné bezpečnostní cíle: zabránit neoprávněnému zveřejnění, zabránit neoprávněné nebo neodhalené změně a zajistit, aby systémy a data byly spolehlivě dostupné.
Lze riziko kybernetické bezpečnosti eliminovat?
Ne. Organizace snižují a převádějí riziko, vyhýbají se některým činnostem a přijímají zbytkové riziko s odpovědnými rozhodnutími.
Primární reference











